Questões de Concurso
Sobre ataques em noções de informática
Foram encontradas 451 questões


Q496163
Noções de Informática
Computadores pessoais (residenciais) conectados à Internet devem também ser protegidos contra invasões por pessoas mal-intencionadas (comumente chamadas de hackers ou crackers), por uma série de motivos. A opção que NÃO REPRESENTA um desses motivos é
Ano: 2015
Banca:
CESPE / CEBRASPE
Órgão:
TRE-GO
Provas:
CESPE - 2015 - TRE-GO - Analista Judiciário - Conhecimentos Básicos
|
CESPE - 2015 - TRE-GO - Analista Judiciário - Área Administrativa - Conhecimentos Específicos |
CESPE / CEBRASPE - 2015 - TRE-GO - Analista Judiciário - Área Judiciária |
Q484097
Noções de Informática
Acerca de procedimentos de segurança e de ensino a distância, julgue o item subsecutivo.
Botnet é uma rede formada por inúmeros computadores zumbis e que permite potencializar as ações danosas executadas pelos bots, os quais são programas similares ao worm e que possuem mecanismos de controle remoto.
Botnet é uma rede formada por inúmeros computadores zumbis e que permite potencializar as ações danosas executadas pelos bots, os quais são programas similares ao worm e que possuem mecanismos de controle remoto.
Ano: 2014
Banca:
IDECAN
Órgão:
CNEN
Prova:
IDECAN - 2014 - CNEN - Analista em Tecnologia da Informação/ Infraestrutura de Tecnologia da Informação |
Q2780297
Arquitetura de Software
Ataque de negação de serviço (DOS – Denial of Service) é qualquer situação que faça com que o servidor deixe de responder às solicitações de maneira adequada, inundando-o com solicitações de ping, por exemplo, tornando-o indisponível. Assinale a alternativa que apresenta dois tipos de ataques DOS, os quais exploram ICMP (Internet Control Message Protocol).
Ano: 2014
Banca:
COPESE - UFPI
Órgão:
UFPI
Provas:
COPESE - UFPI - 2014 - UFPI - Assistente em Administração
|
COPESE - UFPI - 2014 - UFPI - Técnico em Contabilidade |
COPESE - UFPI - 2014 - UFPI - Técnico em Enfermagem |
Q736545
Noções de Informática
O mecanismo de furto de informações digitais caracterizado pelo recebimento de uma mensagem não solicitada
do fraudador, se passando por uma pessoa ou empresa confiável, é:
Ano: 2014
Banca:
IDECAN
Órgão:
DETRAN-RO
Prova:
IDECAN - 2014 - DETRAN-RO - Técnico em Informática |
Q729292
Noções de Informática
“Pequenos programas intencionalmente desenvolvidos para interferir no comportamento do computador gravar,
corromper ou excluir dados, ou para se espalharem de um computador para outros por toda internet ou rede local.”Trata-se de
Q504053
Noções de Informática
Ataque ao Servidor DNS, utilização de URLs falsas e formulários HTML falsos em E-mails são algumas das táticas de qual técnica fraudulenta aplicada contra usuários da internet?
Ano: 2014
Banca:
FUNCAB
Órgão:
SEDS-TO
Provas:
FUNCAB - 2014 - SEDS-TO - Analista Socioeducador - Direito
|
FUNCAB - 2014 - SEDS-TO - Analista em Defesa Social - Pedagogia |
FUNCAB - 2014 - SEDS-TO - Analista em Defesa Social - Psicologia |
FUNCAB - 2014 - SEDS-TO - Analista em Defesa Social - Serviço Social |
FUNCAB - 2014 - SEDS-TO - Analista Socioeducador - Enfermagem |
FUNCAB - 2014 - SEDS-TO - Analista Socioeducador - Educação Física |
FUNCAB - 2014 - SEDS-TO - Analista Socioeducador - Odontologia |
FUNCAB - 2014 - SEDS-TO - Analista Socioeducador - Nutrição |
FUNCAB - 2014 - SEDS-TO - Analista Socioeducador - Psicologia |
FUNCAB - 2014 - SEDS-TO - Analista Socioeducador - Pedagogia |
FUNCAB - 2014 - SEDS-TO - Analista Socioeducador - Serviço Social |
FUNCAB - 2014 - SEDS-TO - Analista Socioeducador - Medicina Clínica |
FUNCAB - 2014 - SEDS-TO - Analista Socioeducador - Terapia Ocupacional |
Q465827
Noções de Informática
Um administrador de rede verificou um ataque a uma rede de computadores, no qual o servidor de arquivos da rede foi derrubado em razão da grande quantidade de pacotes contaminados enviados para esse servidor. Esse tipo de ataque é classificado como:
Q402367
Noções de Informática
A utilização de práticas para obter acesso a informações sigilosas em organizações e sistemas computacionais, por meio da exploração de confiança das pessoas com habilidades de persuasão, é chamada de
Ano: 2014
Banca:
FUNRIO
Órgão:
INSS
Prova:
FUNRIO - 2014 - INSS - Analista - Tecnologia da Informação |
Q380466
Noções de Informática
Na segurança de sistemas, ataques de dentro do sistema podem ser executados por alguém que já esteja no sistema ou por um cracker que tenha entrado ilicitamente ou, ainda, por um usuário legítimo em busca de vingança.
Assinale a alternativa que não corresponde a um ataque de dentro do sistema.
Assinale a alternativa que não corresponde a um ataque de dentro do sistema.
Ano: 2014
Banca:
FCC
Órgão:
SABESP
Prova:
FCC - 2014 - SABESP - Analista de Gestão - Administração |
Q376398
Noções de Informática
São, comumente, utilizados na proteção e segurança da informação como, por exemplo, contra atos praticados por ataques externos, tentativas de invasão, acesso não autorizado, roubo, adulteração de informação e outros atos ilícitos:
Ano: 2014
Banca:
CESGRANRIO
Órgão:
Banco do Brasil
Prova:
CESGRANRIO - 2014 - Banco do Brasil - Escriturário |
Q362040
Noções de Informática
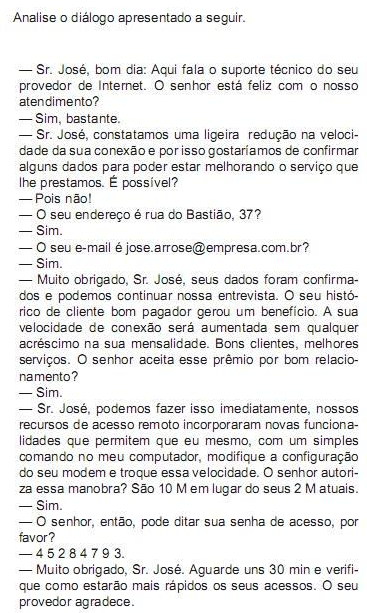
Esse diálogo caracteriza um ataque à segurança da informação conhecido por
Ano: 2013
Banca:
INSTITUTO AOCP
Órgão:
Colégio Pedro II
Provas:
INSTITUTO AOCP - 2013 - Colégio Pedro II - Médico clínico
|
Instituto AOCP - 2013 - Colégio Pedro II - Psicólogo |
Instituto AOCP - 2013 - Colégio Pedro II - Arquiteto e Urbanista |
Instituto AOCP - 2013 - Colégio Pedro II - Engenheiro de Segurança do Trabalho |
INSTITUTO AOCP - 2013 - Colégio Pedro II - Bibliotecário |
Instituto AOCP - 2013 - Colégio Pedro II - Auditor |
Q2877368
Noções de Informática
Considerando os conceitos de segurança (proteção de informação, vírus e assemelhados), o vírus que tem a habilidade de se alterar a cada infecção, o que torna sua identificação mais difícil, é um vírus do tipo
Q1222892
Noções de Informática
Sobre o tipo de golpe na Internet chamado Pharming, pode-se afirmar:
I. É um tipo específico de Phishing. II. É um programa que, ao ser executado em um computador, executa as funções para as quais aparentemente foi projetado e também outras, normalmente maliciosas, sem o conhecimento do usuário. Esse tipo de programa pode contaminar outros computadores por meio, por exemplo, da troca de e-mails entre um computador contaminado com outro não contaminado. III. Os programas que viabilizam o ataque de Pharming, ao serem executados pelo usuário, em seu computador, capturam os dados pessoais desse usuário, como, por exemplo, nomes e senhas, e os transmite ao atacante.
Quais estão corretas?
Q1212717
Noções de Informática
Considere:
Você recebe uma mensagem de e-mail contendo um link para o site da rede social ou da companhia aérea que você utiliza. Ao clicar, você é direcionado para uma página Web na qual é solicitado o seu nome de usuário e a sua senha que, ao serem fornecidos, serão enviados a golpistas que passarão a ter acesso ao site e poderão efetuar ações em seu nome, como enviar mensagens ou emitir passagens aéreas.
Este tipo de golpe é conhecido como
Q782061
Noções de Informática
Ataques costumam ocorrer na internet com diversos objetivos, visando diferentes alvos e usando variadas técnicas.
Sobre formas de ataque na internet, assinale a alternativa correta.
Ano: 2013
Banca:
CETRO
Órgão:
Ministério das Cidades
Prova:
CETRO - 2013 - Ministério das Cidades - Agente Administrativo |
Q443695
Noções de Informática
Considerando processos e threads dos sistemas operacionais, correlacione as colunas abaixo e, em seguida, assinale a alternativa que apresenta a sequência correta.
Coluna A
1. Vulnerabilidade.
2. Phishing.
3. Spam.
4. Malware.
Coluna B
( ) Podem ser criadas por configurações incorretas do computador ou de segurança.
( ) Consiste no envio de mensagens indesejadas, o que pode trazer sérios problemas de segurança, pois pode ser usado para transmitir cavalos de troia e outras pragas virtuais.
( ) Golpe on-line de falsificação que pode usar, por exemplo, o e-mail para fazer com que uma pessoa revele informações sigilosas, como o número do cartão de crédito do usuário.
( ) Categoria de código malicioso que inclui vírus, worms e cavalos de troia.
Ano: 2013
Banca:
FUMARC
Órgão:
PC-MG
Prova:
FUMARC - 2013 - PC-MG - Analista da Polícia Civil - Tecnologia da Informação |
Q380781
Noções de Informática
O tipo de ataque na Internet que tenta desativar os servidores de uma organização por meio de um grande conjunto de máquinas distribuídas que enviam dados ou fazem requisições simultâneas aos servidores da organização de forma excessiva é denominado.
Q348169
Noções de Informática
Considerando conceitos básicos de informática e aspectos relacionados à segurança da informação, julgue os itens a seguir .
A possibilidade de ‘roubo de identidade’ é problema de segurança comum relacionado ao uso de redes sociais, visto que dados para construção de perfis falsos de usuário são facilmente acessíveis a potenciais ‘criminosos digitais’.
A possibilidade de ‘roubo de identidade’ é problema de segurança comum relacionado ao uso de redes sociais, visto que dados para construção de perfis falsos de usuário são facilmente acessíveis a potenciais ‘criminosos digitais’.
Q322340
Noções de Informática
Assinale a opção correta a respeito das ameaças que possam colocar em risco um ambiente computacional.
Q304476
Noções de Informática
Analise os exemplos abaixo.
Exemplo 1: algum desconhecido liga para a sua casa e diz ser do suporte técnico do seu provedor. Nesta ligação ele diz que sua conexão com a internet está apresentando algum problema e pede sua senha para corrigi-lo. Caso você entregue sua senha, este suposto técnico poderá realizar atividades maliciosas, utilizando a sua conta de acesso à internet, relacionando tais atividades ao seu nome.
Exemplo 2: você recebe uma mensagem de e-mail, dizendo que seu computador está infectado por um vírus. A mensagem sugere que você instale uma ferramenta disponível em um site da internet para eliminar o vírus de seu computador. A real função desta ferramenta não é eliminar um vírus, mas permitir que alguém tenha acesso ao seu computador e a todos os dados nele armazenados.
Exemplo 3: você recebe uma mensagem de e-mail em que o remetente é o gerente ou o departamento de suporte do seu banco. Na mensagem é dito que o serviço de Internet Banking está apresentando algum problema e que tal problema pode ser corrigido se você executar o aplicativo que está anexado à mensagem. A execução deste aplicativo apresenta uma tela análoga àquela que você utiliza para ter acesso à sua conta bancária, aguardando que você digite sua senha. Na verdade, este aplicativo está preparado para furtar sua senha de acesso à conta bancária e enviá-la para o atacante.
Estes casos mostram ataques típicos de

 Conheça nossos planos