Questões de Concurso Sobre governança de ti

Foram encontradas 7.888 questões

Q841641 Governança de TI

Com relação ao MODELO ITIL, de Gerenciamento de Serviços de TI, assinale V para a afirmativa verdadeira e F para a falsa.


( ) Gerenciamento de Mudança (GM) é o processo responsável pelo controle do ciclo de vida de todas as mudanças, permitindo que elas sejam feitas com o mínimo de interrupção nos serviços de TI.

( ) O Banco de Dados de Gerenciamento de Configuração (BDGC) foi concebido para armazenar os parâmetros de configuração de todos os dispositivos de hardware e de software que fazem parte da infraestrutura de TI da Organização.

( ) O processo de Gerenciamento de Continuidade de Serviço de TI (GCSTI) é acionado quando ocorre uma sobrecarga de demanda nos Serviços de TI, que não pôde ser resolvida pelos processos de Gerenciamento de Capacidade (GC) e de Gerenciamento de Disponibilidade (GD).


As afirmativas são, respectivamente,

Alternativas
Q841639 Governança de TI

Com relação ao MODELO ITIL, de Gerenciamento de Serviços de TI, assinale V para a afirmativa verdadeira e F para a falsa.


( ) Ele foi concebido de maneira inteiramente modular, de modo a permitir que uma Organização possa implantar um processo ITIL de cada vez, até atingir o seu maior nível de maturidade com todos os processos ITIL implantados.

( ) O Gerenciamento do Nível de Serviço (GNS) é o processo responsável por controlar a alocação de funcionários do Provedor de Serviços de TI nas tarefas de prestação de serviços que precisam ser realizadas nas instalações físicas onde trabalham os usuários de TI, em contato direto com eles.

( ) Central de Serviço (Service Desk) é o ponto único de contato entre o Provedor de Serviços de TI e os usuários. Tipicamente, ela gerencia o ciclo de vida de incidentes, requisições de serviço e também a comunicação com os usuários.


As afirmativas são, respectivamente

Alternativas
Q840014 Governança de TI

Considerando o modelo COBIT 4.1 de Governança de TI, assinale V para a afirmativa verdadeira e F para a falsa.


( ) COBIT fornece boas práticas por meio de um modelo de processos pré‐definidos, que devem ser distribuídos pelos domínios de conhecimento da Organização. A quantidade e a denominação de tais domínios dependem do Negócio da Organização que resolve adotar o COBIT.

( ) Em caso de emergência, o COBIT recomenda que algumas atividades definidas nos processos de TI possam ser temporariamente suspensas para que sejam preservados os Objetivos de Negócio da Organização.

( ) Os níveis de maturidade de processos de software, do modelo CMM do SEI (Software Engineering Institute), também são utilizados pelo COBIT para avaliar os seus processos.


As afirmativas são, respectivamente,

Alternativas
Q840013 Governança de TI

Com relação ao modelo ITIL v3, de Gerenciamento de Serviços de TI, assinale V para a afirmativa verdadeira e F para a falsa.


( ) Catálogo de Serviço (Service Catalogue) é uma base de dados ou um documento estruturado com informações sobre todos os serviços de TI, incluindo aqueles em produção, em implantação, em desenvolvimento, e os aprovados para aquisição ou desenvolvimento.

( ) Central de Serviço (Service Desk) é o ponto único de contato entre o Provedor de Serviço de TI e os usuários. Ela gerencia incidentes, requisições de serviço e também a comunicação com os usuários.

( ) Os cinco livros principais do ITIL são: Planejar Serviço, Gerenciar Infraestrutura, Entregar Serviço, Suportar Serviço e Monitorar o Serviço.


As afirmativas são, respectivamente,

Alternativas
Q839986 Governança de TI

Em seu livro Business Process Change, Paul Harmon, ao discutir modelagem de processos, estabelece três Níveis de Análise.


A esse respeito, analise as afirmativas a seguir.


I. Determinação dos requisitos essenciais que definem as atividades internas da empresa e como estas se agrupam para formar os processos de negócios.

II. Levantamento das condições que determinam como as atividades são iniciadas, bem como a ordem de execução destas atividades e os eventos que causam seu encerramento.

III. Divisão das atividades em papéis desempenhados pelos funcionários e componentes de software, bem como as que combinam pessoas e sistemas de software.


Assinale:

Alternativas
Q831771 Governança de TI
Existem vários processos ITIL que constam da fase de Operação de Serviços (Service Operation). Alguns desses processos inclusos são:
Alternativas
Q831766 Governança de TI
No conjunto de boas práticas do ITIL são estudados os quatro estágios do Ciclo de Deming, que correspondem exatamente a:
Alternativas
Q831765 Governança de TI
A versão 3 da biblioteca ITIL é um modelo composto por cinco volumes (estágios) que gerencia o ciclo de vida de serviços de TI e aborda:
Alternativas
Q831758 Governança de TI
Analisando uma solução de alta disponibilidade foi apresentado o MTBF (Mean Time Between Failures) de 960 horas e o MTTR (Mean Time To Repair) de 40 horas, portanto esse sistema tem a disponibilidade de:
Alternativas
Q831757 Governança de TI
No Service Support (ITIL V2) o processo dessa área intitulado Incident Management tem como principal objetivo:
Alternativas
Q831756 Governança de TI
O conceito básico dos sistemas de alta disponibilidade é manter os serviços computacionais disponibilizados o máximo de tempo possível. Na concepção de um sistema desse tipo é muito importante diminuir as interrupções no serviço, por meio da redundância, minimizando o:
Alternativas
Q808927 Governança de TI

Conforme a ANVISA (Agência Nacional de Vigilância Sanitária), em um plano de validação de Sistema Computadorizado, recomenda-se que a estrutura do documento contemple ao menos os seguintes itens: 


(I) Estrutura organizacional.

(II) Gerenciamento dos riscos.

(III) Processos de suporte.

Alternativas
Q808923 Governança de TI

Em um Inventário de Sistemas as seguintes informações devem ser disponibilizadas, quanto à infraestrutura: 


(I) impressoras

(II) componentes de rede

(III) servidores

Alternativas
Q808886 Governança de TI
Complete a frase a seguir com uma das alternativas abaixo: "Embora o MPS.BR tenha se baseado no CMMI para estabelecer os níveis de maturidade, o Modelo de Referência MR-MPS define _____ níveis de maturidade, enquanto a divisão em estágios do CMMI-SE/SW estabelece _____ níveis de maturidade."
Alternativas
Ano: 2013 Banca: FCC Órgão: DPE-RS Prova: FCC - 2013 - DPE-RS - Analista - Informática |
Q807369 Governança de TI
Considere que Lucas foi contratado para determinar o nível de maturidade na continuidade do negócio de uma organização, definindo uma classificação de maturidade com 6 níveis (de 0 a 5), onde o nível mais alto indica a melhor situação. Considere também que para a organização alcançar o nível imediatamente superior é obrigatório que todos os itens do nível em questão tenham sido satisfatoriamente atendidos. Os níveis definidos por Lucas foram descritos conforme abaixo: I. Existe um monitoramento dos recursos utilizados pelos processos/serviços de negócio, com objetivo de proativamente identificar, minimizar ou eliminar situações de indisponibilidade. São realizados, pelo menos duas vezes por ano, testes (mesmo que parciais) para garantir a efetividade da solução de recursos alternativos. Os testes realizados são planejados, documentados, avaliados e contam com a participação das áreas usuárias. II. Não existem cópias de segurança dos dados, dos programas aplicativos, dos produtos de apoio (ferramentas) e dos sistemas operacionais. III. Existem recursos de tecnologia e de escritórios alternativos em outro local distante dos locais principais. Foi realizada uma análise de impactos (financeiro, de imagem e operacional) no negócio junto aos usuários, para identificar a prioridade de recuperação dos processos/serviços críticos. IV. Existe uma pessoa responsável pela gestão das cópias de segurança, garantindo o cumprimento das ações definidas. As cópias de segurança são guardadas em local diferente do local principal, que possui proteção física adequada. Existem recursos de tecnologia alternativos dentro do próprio ambiente principal, garantindo a continuidade do ambiente computacional para contingências parciais. V. Os planos de procedimentos alternativos e de tecnologia são atualizados e validados pelo menos duas vezes por ano. Existem definidos os responsáveis por esses planos. Existe uma política de contingência assinada pela alta direção da organização. VI. Existem planos alternativos documentados que serão utilizados pelos usuários, caso ocorra uma indisponibilidade dos recursos de tecnologia. São realizados, pelo menos, dois testes (mesmo que complementares) durante o ano pelos usuários para esses procedimentos alternativos. Para que as metas de maturidade sejam descritas da forma correta (Nível 0 ao Nível 5), os itens descritos acima devem ser ordenados como: 
        Nível 0      A      IV               B      II              C      II                  D      III              E      IV                     Nível 1      A      II                    B      IV                   C      V                    D      II                   E      III       Nível 2     A     I                  B     III                  C    I                  D    IV                E     II           
   Nível 3    A   III                  B   I                  C   III                  D   V                E   V           
   Nível 4  A   V                  B   VI                  C   IV                  D   VI                E   I           
 Nível 5 A   VI                  B   V                 C   VI                  D   I                E   VI           

Alternativas
Ano: 2013 Banca: FCC Órgão: DPE-RS Prova: FCC - 2013 - DPE-RS - Analista - Informática |
Q807345 Governança de TI
A Instrução Normativa 04 da Secretaria de Logística e Tecnologia da Informação do MPOG, de 12/11/2010, dispõe sobre o processo de contratação de Soluções de Tecnologia da Informação pelos órgãos integrantes do Sistema de Administração dos Recursos de Informação e Informática (SISP) do Poder Executivo Federal. Em seu artigo 16 (nos parágrafos 1 e 2) o referido documento diz que a análise de riscos permeia todas as etapas da fase de Planejamento da Contratação e será consolidada no documento final de Análise de Riscos e que será aprovada e assinada pela Equipe de Planejamento da Contratação. O mesmo artigo define que a Análise de Riscos será elaborada pela Equipe de Planejamento da Contratação contendo os itens abaixo relacionados, EXCETO
Alternativas
Ano: 2013 Banca: FCC Órgão: DPE-RS Prova: FCC - 2013 - DPE-RS - Analista - Informática |
Q807341 Governança de TI
Considere o texto abaixo. O Banco BMG acaba de fazer o primeiro balanço do processo de reestruturação de seu ...... com base na ITIL. Esta área do banco funciona como uma verdadeira empresa de suporte técnico, oferecendo assistência e infra-estrutura em hardware e software para mais de 20 mil lojas de correspondentes bancários parceiros, empresas privadas e pontos de venda (franquias), espalhados por todos os estados brasileiros, além de atender a mais de 3 mil usuários internos. A partir da implementação do módulo de incidentes baseado na ITIL o BMG passou a controlar melhor os níveis de atendimento. O público usuário está dividido em 3 ilhas de atendimento: usuários internos, pontos de venda e correspondentes bancários e revendas. Cada público tem características e necessidades específicas, mas a solução conseguiu unir em uma só tela todas as áreas de atendimento. “Criamos parâmetros para cada um dos atendimentos. No momento do registro, ao escolher o tipo de serviço prestado, o formulário muda dinamicamente, apresentando somente as informações necessárias para aquele atendimento”, explica a coordenadora. O atendimento aos chamados é feito por 23 técnicos, divididos em 2 níveis. As solicitações resolvidas no 1º nível são encerradas automaticamente; para as que necessitam de aprovações, o próprio sistema emite um e-mail fazendo a requisição. Após o encerramento do pedido, o solicitante tem 8 horas úteis para reabrir a solicitação, sendo este tempo controlado pela ferramenta. Ao expirar o prazo, o sistema processa o encerramento definitivo. (Adaptado de Revista ComputerWorld)
Preenche corretamente a lacuna: 
Alternativas
Ano: 2013 Banca: FCC Órgão: DPE-RS Prova: FCC - 2013 - DPE-RS - Analista - Informática |
Q807337 Governança de TI
Existem várias estratégias de respostas a riscos de projetos de software. As estratégias a seguir se aplicam a ameaças ou riscos que, se ocorrerem, podem ter impactos negativos nos objetivos do projeto, bem como estratégias que podem ser usadas tanto para riscos negativos ou ameaças como para riscos positivos ou oportunidades. I. Indica que a equipe do projeto decidiu não alterar o plano de gerenciamento do projeto para lidar com um risco ou não conseguiu identificar outra estratégia de resposta adequada. Pode ser passiva ou ativa. A passiva não requer nenhuma ação exceto documentar a estratégia, deixando que a equipe do projeto trate dos riscos quando eles ocorrerem. A ativa mais comum é estabelecer uma reserva para contingências, incluindo tempo, dinheiro ou recursos para lidar com os riscos. II. Implica na redução da probabilidade e/ou do impacto de um evento de risco adverso para dentro de limites aceitáveis. Adotar uma ação antecipada para reduzir a probabilidade e/ou o impacto de um risco ocorrer no projeto em geral é mais eficaz do que tentar reparar o dano depois de o risco ter ocorrido. Adotar processos menos complexos, fazer mais testes ou escolher um fornecedor mais estável são exemplos de ações. III. Procura eliminar a incerteza associada com um determinado risco positivo, garantindo que a oportunidade realmente aconteça. Exemplos incluem designar os recursos mais talentosos da organização para o projeto a fim de reduzir o tempo de conclusão ou para proporcionar um custo mais baixo do que foi originalmente planejado. A associação correta, das estratégias de risco com sua definição, está expressa em
Alternativas
Ano: 2013 Banca: FCC Órgão: DPE-RS Prova: FCC - 2013 - DPE-RS - Analista - Informática |
Q807336 Governança de TI
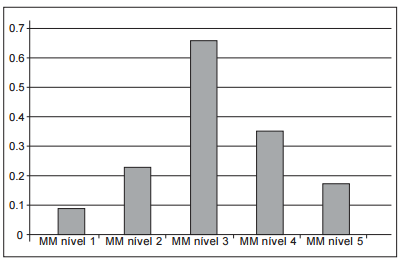
O modelo de maturidade para o gerenciamento e controle dos processos de TI do CobiT é baseado em um método de avaliar a organização, permitindo que ela seja pontuada nos níveis de maturidade de 0 a 5. O gráfico abaixo mostra um possível nível de maturidade de um processo de TI sendo implantado na Defensoria. Imagem associada para resolução da questão
Observando o gráfico acima e, de acordo com o CobiT, é correto afirmar que

Alternativas
Q783474 Governança de TI
A ITIL v3 estabelece cinco macroprocessos e os respectivos processos de gerenciamento. Nesse contexto, os processos "Gerenciamento de catálogos de serviços" e "Gerenciamento de nível de serviços" estão enquadrados no macroprocesso denominado:
Alternativas
Respostas
5161: C
5162: D
5163: B
5164: E
5165: C
5166: B
5167: C
5168: B
5169: C
5170: D
5171: C
5172: D
5173: D
5174: B
5175: B
5176: B
5177: B
5178: A
5179: D
5180: B