Selecionar segmento
Estude com questões de diferentes segmentos
Atenção: Isso limpará todos os campos já preenchidos no filtro!
Foram encontradas 206.811 questões
Resolva questões gratuitamente!
Junte-se a mais de 4 milhões de concurseiros!


Ano: 2026
Banca:
SELECON
Órgão:
UFRJ
Prova:
SELECON - 2026 - UFRJ - Técnico de Tecnologia da Informação - Sistemas |
Q3927253
Segurança da Informação
Códigos maliciosos são programas que executam ações
danosas e atividades maldosas, chamados genericamente de
vírus de computador. O código malicioso que tem por característica
tornar inacessíveis os dados armazenados no dispositivo, usando
criptografia, e exige pagamento de resgate para que o usuário
possa voltar a ter acesso ou para que os dados sensíveis não
sejam divulgados publicamente, é denominado:
Ano: 2026
Banca:
SELECON
Órgão:
UFRJ
Prova:
SELECON - 2026 - UFRJ - Técnico de Tecnologia da Informação - Sistemas |
Q3927251
Noções de Informática
Em um computador de uma escola, instalado com o sistema
operacional Windows 11, temos um arquivo no qual são colocadas
as notas dos alunos denominado "NotasdosAlunos.xlsx". Dois
grupos de usuários denominados, respectivamente, "Professores"
e "Alunos" têm permissões definidas para esse arquivo, conforme
as figuras abaixo:
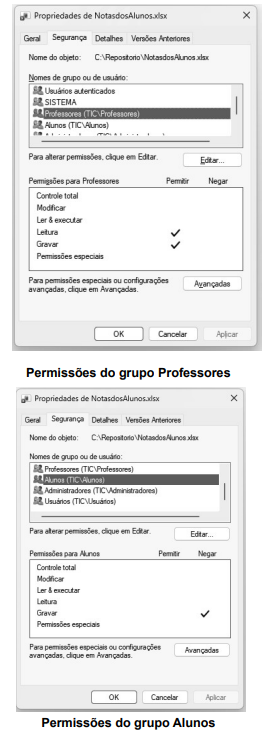
Um determinado usuário chamado Geovani faz parte de ambos os grupos, ou seja, do grupo "Alunos" e do grupo "Professores". Considerando apenas as informações apresentadas aqui, o usuário Geovani terá, como permissões finais para o recurso:
Um determinado usuário chamado Geovani faz parte de ambos os grupos, ou seja, do grupo "Alunos" e do grupo "Professores". Considerando apenas as informações apresentadas aqui, o usuário Geovani terá, como permissões finais para o recurso:
Ano: 2026
Banca:
EDUCA
Órgão:
Prefeitura de Cajazeiras - PB
Provas:
EDUCA - 2026 - Prefeitura de Cajazeiras - PB - Agente Administrativo
|
EDUCA - 2026 - Prefeitura de Cajazeiras - PB - Auxiliar de Consultório Dentário |
EDUCA - 2026 - Prefeitura de Cajazeiras - PB - Recepcionista |
EDUCA - 2026 - Prefeitura de Cajazeiras - PB - Técnico em Enfermagem |
Q3927030
Segurança da Informação
A respeito dos conceitos de anonimato e privacidade na
internet, assinale a opção CORRETA:
Ano: 2026
Banca:
EDUCA
Órgão:
Prefeitura de Cajazeiras - PB
Provas:
EDUCA - 2026 - Prefeitura de Cajazeiras - PB - Agente Administrativo
|
EDUCA - 2026 - Prefeitura de Cajazeiras - PB - Auxiliar de Consultório Dentário |
EDUCA - 2026 - Prefeitura de Cajazeiras - PB - Recepcionista |
EDUCA - 2026 - Prefeitura de Cajazeiras - PB - Técnico em Enfermagem |
Q3927029
Noções de Informática
Considerando os fundamentos de hardware e os
componentes internos de um computador, assinale a opção
CORRETA:
Ano: 2026
Banca:
EDUCA
Órgão:
Prefeitura de Cajazeiras - PB
Provas:
EDUCA - 2026 - Prefeitura de Cajazeiras - PB - Agente Administrativo
|
EDUCA - 2026 - Prefeitura de Cajazeiras - PB - Auxiliar de Consultório Dentário |
EDUCA - 2026 - Prefeitura de Cajazeiras - PB - Recepcionista |
EDUCA - 2026 - Prefeitura de Cajazeiras - PB - Técnico em Enfermagem |
Q3927028
Noções de Informática
Sobre os conceitos de software open source, assinale a
opção CORRETA:
Ano: 2026
Banca:
EDUCA
Órgão:
Prefeitura de Cajazeiras - PB
Provas:
EDUCA - 2026 - Prefeitura de Cajazeiras - PB - Agente Administrativo
|
EDUCA - 2026 - Prefeitura de Cajazeiras - PB - Auxiliar de Consultório Dentário |
EDUCA - 2026 - Prefeitura de Cajazeiras - PB - Recepcionista |
EDUCA - 2026 - Prefeitura de Cajazeiras - PB - Técnico em Enfermagem |
Q3927027
Redes de Computadores
Julgue os itens a seguir sobre topologias de rede:
I. Na topologia em estrela, a falha de um cabo que conecta um dispositivo ao nó central não interrompe toda a rede.
II. Na topologia em barramento, todos os dispositivos compartilham um único meio de comunicação, o que pode gerar colisões.
III. Na topologia em anel, os dados podem trafegar de forma desorganizada, sem controle de acesso ao meio.
IV. A topologia em malha é caracterizada pela existência de múltiplos caminhos entre os dispositivos, aumentando a confiabilidade da rede.
Assinale a opção CORRETA:
Ano: 2026
Banca:
EDUCA
Órgão:
Prefeitura de Cajazeiras - PB
Provas:
EDUCA - 2026 - Prefeitura de Cajazeiras - PB - Agente Administrativo
|
EDUCA - 2026 - Prefeitura de Cajazeiras - PB - Auxiliar de Consultório Dentário |
EDUCA - 2026 - Prefeitura de Cajazeiras - PB - Recepcionista |
EDUCA - 2026 - Prefeitura de Cajazeiras - PB - Técnico em Enfermagem |
Q3927026
Redes de Computadores
Ao configurar uma rede local, um administrador atribuiu a
um dispositivo o endereço IP 192.168.10.25 com máscara
de sub-rede 255.255.255.0.
Considerando os conceitos de endereçamento IP e máscara de sub-rede no modelo TCP/IP, assinale a opção CORRETA:
Considerando os conceitos de endereçamento IP e máscara de sub-rede no modelo TCP/IP, assinale a opção CORRETA:
Ano: 2026
Banca:
FCC
Órgão:
SEFAZ-SP
Prova:
FCC - 2026 - SEFAZ-SP - Auditor Fiscal da Receita Estadual - AFRE - Tecnologia da Informação e Comunicação - Conhecimentos Especificos (P3) |
Q3926949
Governança de TI
Uma Secretaria da Fazenda esta implementando uma nova plataforma de inteligência fiscal que integrara dados de diferentes
sistemas tributários. Para justificar os investimentos em arquitetura corporativa e demonstrar os benefícios do alinhamento
estratégico entre TI e negócio aos gestores, a análise mais adequada é:
Ano: 2026
Banca:
FCC
Órgão:
SEFAZ-SP
Prova:
FCC - 2026 - SEFAZ-SP - Auditor Fiscal da Receita Estadual - AFRE - Tecnologia da Informação e Comunicação - Conhecimentos Especificos (P3) |
Q3926948
Governança de TI
Uma Secretaria da Fazenda está modernizando os sistemas de arrecadação, inteligência fiscal, portal de certidões e fiscalização
móvel. O objetivo é reduzir redundâncias, melhorar interoperabilidade entre plataformas, fortalecer governança e garantir
sustentabilidade tecnológica para os próximos ciclos orçamentários. Considerando os benefícios esperados, a abordagem mais
adequada para orientar a construção da arquitetura corporativa dessa Secretaria é
Ano: 2026
Banca:
FCC
Órgão:
SEFAZ-SP
Prova:
FCC - 2026 - SEFAZ-SP - Auditor Fiscal da Receita Estadual - AFRE - Tecnologia da Informação e Comunicação - Conhecimentos Especificos (P3) |
Q3926947
Governança de TI
Em uma Secretaria da Fazenda, a equipe de TI precisa implementar um framework de arquitetura corporativa para integrar
sistemas tributários legados com novas plataformas de fiscalização digital, buscando garantir que as decisões tecnológicas
suportem diretamente os objetivos estratégicos do órgão, como modernização da arrecadação e combate à sonegação.
Considerando os fundamentos da arquitetura corporativa e seu papel no alinhamento estratégico, a ação mais adequada é
Ano: 2026
Banca:
FCC
Órgão:
SEFAZ-SP
Prova:
FCC - 2026 - SEFAZ-SP - Auditor Fiscal da Receita Estadual - AFRE - Tecnologia da Informação e Comunicação - Conhecimentos Especificos (P3) |
Q3926946
Governança de TI
Uma Secretaria da Fazenda está modernizando seus sistemas de gestão tributaria (arrecadação, inteligência fiscal, certidões e
fiscalização móvel) e percebe que muitas iniciativas de TI têm sido planejadas de forma isolada, sem conexão clara com os objetivos estratégicos de aumento da arrecadação, integração de dados e transparência ao contribuinte. Para garantir
que os investimentos em tecnologia apoiem efetivamente as metas institucionais e gerem valor publico, a equipe de governança de TI deve promover o alinhamento estratégico entre TI e negócio,
Ano: 2026
Banca:
FCC
Órgão:
SEFAZ-SP
Prova:
FCC - 2026 - SEFAZ-SP - Auditor Fiscal da Receita Estadual - AFRE - Tecnologia da Informação e Comunicação - Conhecimentos Especificos (P3) |
Q3926945
Engenharia de Software
Em um projeto desenvolvido com metodologia ágil, ao descrever uma funcionalidade “Envio de Notificação de Vencimento de
Tributo”, a equipe cria a seguinte narrativa: “Como contribuinte, quero receber notificação de vencimento para que eu possa
pagar antes da data-limite”. Representa uma boa prática de escrita dessa história de usuário e está em conformidade com
conceitos de engenharia de requisitos aquela em que a
Ano: 2026
Banca:
FCC
Órgão:
SEFAZ-SP
Prova:
FCC - 2026 - SEFAZ-SP - Auditor Fiscal da Receita Estadual - AFRE - Tecnologia da Informação e Comunicação - Conhecimentos Especificos (P3) |
Q3926944
Arquitetura de Software
Uma Secretaria da Fazenda esta alinhando sua transformação digital da Gestão Tributaria (ICMS, inteligência fiscal, certidões e
fiscalização móvel) e precisa construir uma arquitetura corporativa para integrar processos, dados e sistemas legados, reduzir
redundâncias e orientar investimentos. O objetivo é garantir interoperabilidade entre plataformas, conformidade regulatória e
foco em valor publico (eficiência na arrecadação, transparência e melhor serviço ao contribuinte). Considerando os fundamentos
da arquitetura corporativa, para orientar a construção dos roadmaps e a definição de valor para cada produto, deve-se
Ano: 2026
Banca:
FCC
Órgão:
SEFAZ-SP
Prova:
FCC - 2026 - SEFAZ-SP - Auditor Fiscal da Receita Estadual - AFRE - Tecnologia da Informação e Comunicação - Conhecimentos Especificos (P3) |
Q3926943
Engenharia de Software
Um time de desenvolvimento esta definindo os requisitos para um sistema de controle de tributos estaduais. Eles estruturam o
backlog da seguinte forma: “Processamento de Declarações Fiscais” como um épico, dentro dele uma feature “Importação de
Declarações”, e várias histórias de usuário como: “Como Auditor, quero importar arquivo X para que o sistema valide os dados
automaticamente”. Nessa abordagem, ao estimar o tamanho funcional bruto do sistema via Analise de Pontos de Função (APF),
deve-se considerar
Ano: 2026
Banca:
FCC
Órgão:
SEFAZ-SP
Prova:
FCC - 2026 - SEFAZ-SP - Auditor Fiscal da Receita Estadual - AFRE - Tecnologia da Informação e Comunicação - Conhecimentos Especificos (P3) |
Q3926942
Engenharia de Software
Uma Secretaria da Fazenda (SEFAZ) esta expandindo sua transformação ágil e decidiu adotar o SAFe 6.0 para coordenar
múltiplas equipes trabalhando no desenvolvimento de sistemas integrados de arrecadação tributária. Durante a fase de
estruturação dos papéis, a liderança identifica a necessidade de um profissional responsável por facilitar eventos em nível de
programa, remover impedimentos sistémicos, gerenciar riscos e apoiar a execução do Program Increment. Além disso, precisa
definir quem será responsável por maximizar o valor do produto através da gestão e priorização do Program Backlog,
trabalhando com stakeholders e equipes. Por fim, é necessário estabelecer quem fornecera orientação técnica e arquitetural
para as equipes do Agile Release Train. A SEFAZ precisa definir a designação correta para cada uma dessas responsabilidades
dentro do Agile Release Train, formando a estrutura básica de liderança do programa no framework. Nesse contexto, o papel
responsável por facilitar eventos e remover impedimentos é o
Ano: 2026
Banca:
FCC
Órgão:
SEFAZ-SP
Prova:
FCC - 2026 - SEFAZ-SP - Auditor Fiscal da Receita Estadual - AFRE - Tecnologia da Informação e Comunicação - Conhecimentos Especificos (P3) |
Q3926941
Engenharia de Software
Uma Secretaria da Fazenda Estadual iniciou a implementação do framework Scrum para desenvolvimento de sistemas tributários. Durante o treinamento da equipe sobre o Scrum Guide 2020, surgiram dúvidas sobre as mudanças em relação a versão anterior. O instrutor explicou que houve alterações significativas nos artefatos e seus compromissos associados,
visando a aumentar a transparência e o foco no progresso. Um membro da equipe questiona especificamente sobre os
compromissos vinculados a cada artefato do Scrum. Considerando as definições estabelecidas no Scrum Guide 2020,
a associação correta entre os artefatos do Scrum e seus respectivos compromissos, garantindo que cada artefato tenha um
objetivo claro e mensurável para orientar o trabalho da equipe de desenvolvimento, é: Product Backlog possui como compromisso a
Ano: 2026
Banca:
FCC
Órgão:
SEFAZ-SP
Prova:
FCC - 2026 - SEFAZ-SP - Auditor Fiscal da Receita Estadual - AFRE - Tecnologia da Informação e Comunicação - Conhecimentos Especificos (P3) |
Q3926939
Engenharia de Software
Em uma Secretaria da Fazenda Estadual, uma equipe de desenvolvimento esta estruturando o roadmap para modernização do
sistema de gestão tributaria. Durante o planejamento, surge a dúvida sobre qual abordagem utilizar para garantir alinhamento
estratégico e foco nos resultados esperados. O gerente de produto sugere a adoção de OKRs trimestrais combinados com um
roadmap orientado a outcomes, argumentando que essa estrutura possibilita maior flexibilidade para ajustes e mantém a equipe
concentrada nos objetivos de negócio. Considerando as praticas de gestão ágil de produtos digitais, os OKRs
Ano: 2026
Banca:
FCC
Órgão:
SEFAZ-SP
Prova:
FCC - 2026 - SEFAZ-SP - Auditor Fiscal da Receita Estadual - AFRE - Tecnologia da Informação e Comunicação - Conhecimentos Especificos (P3) |
Q3926938
Governança de TI
Uma Secretaria da Fazenda Estadual identificou que o processo de liberação de novas funcionalidades no sistema de arrecadação apresenta problemas recorrentes: atualizações são implantadas sem testes adequados em ambiente de homologação,
causando indisponibilidade do sistema em horários de alta demanda; mudanças emergenciais para corrigir erros críticos são
executadas sem documentação apropriada, dificultando rastreabilidade. Além disso, não há planejamento coordenado entre as
equipes de desenvolvimento, infraestrutura e suporte, resultando em conflitos de agendamento e impactos não previstos aos
contribuintes. A direção determinou revisão do processo baseando-se nas praticas do ITIL v4. Considerando as praticas de
gerenciamento técnico do ITIL v4 aplicáveis a esse cenário, a abordagem mais adequada para resolver esses problemas é
Ano: 2026
Banca:
FCC
Órgão:
SEFAZ-SP
Prova:
FCC - 2026 - SEFAZ-SP - Auditor Fiscal da Receita Estadual - AFRE - Tecnologia da Informação e Comunicação - Conhecimentos Especificos (P3) |
Q3926937
Governança de TI
Uma Secretaria da Fazenda está elaborando política de segurança da informação para proteger dados tributários sensíveis
(declarações fiscais, informações bancárias de contribuintes e dados de fiscalizações). A política precisa definir responsabilidades sobre classificação de informações, controles de acesso, tratamento de incidentes de segurança e conformidade
com a LGPD. Durante as reuniões de elaboração, surgem dúvidas sobre quem deve aprovar a política, quem é responsável por
sua implementação técnica e quem deve monitorar a conformidade. Considerando boas práticas de governança sobre papéis e
responsabilidades na gestão de politicas organizacionais de TIC,
Ano: 2026
Banca:
FCC
Órgão:
SEFAZ-SP
Prova:
FCC - 2026 - SEFAZ-SP - Auditor Fiscal da Receita Estadual - AFRE - Tecnologia da Informação e Comunicação - Conhecimentos Especificos (P3) |
Q3926936
Segurança da Informação
Uma instituição expôs uma AP| RESTful protegida por JWT com várias instâncias atrás de um balanceador, em que o login gera
access token de 2 horas, que é validado em cada requisição por meio da assinatura da data de expiração e das claims de roles.
Porém, após um incidente de credenciais vazadas, a equipe detectou que, mesmo após o usuário trocar a senha, os tokens
antigos continuam válidos até expirarem inclusive em diferentes serviços que compartilham a mesma chave de assinatura. Para
que a equipe possa mitigar esse problema mantendo a escalabilidade e o modelo stateless da API, a estratégia mais adequada é

 Conheça nossos planos