Selecionar segmento
Estude com questões de diferentes segmentos
Atenção: Isso limpará todos os campos já preenchidos no filtro!
Foram encontradas 1.011 questões
Resolva questões gratuitamente!
Junte-se a mais de 4 milhões de concurseiros!


Ano: 2026
Banca:
CONSULPLAN
Órgão:
SAAE de Indaiatuba - SP
Prova:
CONSULPLAN - 2026 - SAAE de Indaiatuba - SP - Analista em Informática - Desenvolvimento de Sistemas |
Q3964093
Português
Texto associado
Futuro das cidades depende da integração entre água, saneamento e ação climática
A América Latina detém quase um terço dos recursos de água doce no mundo, mas milhões de pessoas ainda não têm
acesso seguro. O Brasil tem avançado, como com a criação do Marco Legal do Saneamento em 2020, que estabeleceu metas
de universalização para 2033. Isso é particularmente importante considerando que, hoje, 32 milhões de pessoas no Brasil ainda
não têm acesso à água potável e cerca de 90 milhões não contam com coleta de esgoto, segundo o Instituto Trata Brasil.
Esses déficits estruturais se tornam ainda mais urgentes à medida que as mudanças climáticas avançam, trazendo enchentes devastadoras, secas prolongadas e eventos extremos cada vez mais imprevisíveis. A resposta para essa questão exige abandonar soluções fragmentadas, em silos, e adotar uma abordagem integrada, na qual água, saneamento e ação climática sejam
tratados como partes inseparáveis do mesmo desafio.
A formulação de políticas em silos significa que estratégias de adaptação climática são desenvolvidas sem considerar a
infraestrutura de água e saneamento, enquanto projetos de saneamento são implementados sem levar em conta vulnerabilidades climáticas. Sistemas de saneamento construídos sem resiliência são destruídos por enchentes, e comunidades sem
acesso à água potável não conseguem se recuperar de secas prolongadas.
Essa fragmentação desperdiça recursos, atrasa respostas a crises e aprofunda desigualdades. Populações vulneráveis são
as primeiras a sofrer e as últimas a se recuperar. Ao mesmo tempo, o acesso à água potável e ao saneamento protege a saúde
pública. Um relatório da Unicef mostra que, na América Latina e no Caribe, 4,8 milhões de pessoas enfrentam a dupla carga de
alta escassez de água e baixos níveis de serviço de água potável. Este é um dos principais fatores de mortalidade entre crianças
de 5 anos por doenças evitáveis. Serviços confiáveis atuam como primeira linha de defesa contra enfermidades agravadas pelas
mudanças climáticas, incluindo dengue, cólera e leptospirose. A inação agora resultará em maiores custos hospitalares, perdas
de produtividade e mortes evitáveis no futuro.
Integrar água, saneamento e ação climática gera benefícios concretos. Cidades que adotam pavimentos permeáveis, redes
de esgoto eficientes ou programas de restauração de bacias melhoram a gestão das águas, a produtividade agrícola e reduzem
os impactos de enchentes urbanas. A integração também fortalece a segurança alimentar e energética, pois proteger bacias
hidrográficas e expandir o reuso de água é essencial para a agricultura e a geração hidrelétrica – responsável por 60% da eletricidade na América Latina, segundo a IEA. Além dos números, soluções integradas aumentam a confiança social, já que comunidades que experimentam água segura, saneamento confiável e proteção contra desastres tendem a apoiar políticas climáticas
mais amplas.
Para avançar, governos devem definir metas claras e mensuráveis para integrar água, saneamento e clima, apoiadas por
investimentos estratégicos e monitoramento eficiente. Além disso, a sociedade civil deve ser empoderada como voz ativa na
construção de soluções que impactam suas comunidades.
(Por Muyatwa Sitali. Disponível em: https://www.gazetadopovo.com.br/opiniao/artigos. Acesso em: janeiro de 2026. Adaptado.)
De acordo com as informações e a argumentação apresentadas no texto, a principal causa da ineficiência no enfrentamento
das crises hídricas e climáticas reside no(a):
Ano: 2025
Banca:
FUNDATEC
Órgão:
PROCERGS
Prova:
FUNDATEC - 2025 - PROCERGS - Analista em Computação/Ênfase em Segurança da Informação |
Q3636966
Segurança da Informação
Sobre a protocolo IPSec, analise as assertivas abaixo e assinale V, se verdadeiras,
ou F, se falsas.
( ) Garante que um invasor não pode interceptar um datagrama e tocá-lo de volta em algum momento posterior.
( ) Verifica se o conteúdo de um datagrama não foi alterado em trânsito, deliberadamente ou devido a erros aleatórios.
( ) Garante que sua política de VPN pode ser usada em toda a rede estendida a partir das suas configurações.
A ordem correta de preenchimento dos parênteses, de cima para baixo, é:
Ano: 2025
Banca:
FUNDATEC
Órgão:
PROCERGS
Prova:
FUNDATEC - 2025 - PROCERGS - Analista em Computação/Ênfase em Segurança da Informação |
Q3636965
Segurança da Informação
Em relação ao Firmware, analise as seguintes asserções e a relação proposta entre
elas:
I. O Secure Boot é um recurso da Unified Extensible Firmware Interface (UEFI) que exige que todos os componentes de firmware e software de baixo nível sejam verificados antes do carregamento.
PORQUE
II. Mantém os resumos de assinantes confiáveis (chaves públicas e certificados) do firmware e dos módulos de código de software autorizados para interagir com o firmware da plataforma.
A respeito dessas asserções, assinale a alternativa correta.
Ano: 2025
Banca:
FUNDATEC
Órgão:
PROCERGS
Prova:
FUNDATEC - 2025 - PROCERGS - Analista em Computação/Ênfase em Segurança da Informação |
Q3636964
Sistemas Operacionais
Sobre o uso de diferentes modos de operação, analise as assertivas abaixo e assinale
a alternativa correta.
I. O modo kernel permite que processos de usuário executem instruções privilegiadas, desde que estejam devidamente autenticados pelo sistema operacional.
II. O modo usuário restringe o acesso direto à memória e dispositivos de E/S, sendo projetado para minimizar o impacto de falhas ou comportamento malicioso.
III. A troca entre modo usuário e modo kernel é realizada por meio de interrupções, chamadas de sistema (syscalls) ou exceções.
IV. Todo o código do sistema operacional é executado no modo usuário para garantir que o hardware esteja protegido contra falhas críticas.
Ano: 2025
Banca:
FUNDATEC
Órgão:
PROCERGS
Prova:
FUNDATEC - 2025 - PROCERGS - Analista em Computação/Ênfase em Segurança da Informação |
Q3636963
Segurança da Informação
Sobre os benefícios de segurança em virtualização, analise as assertivas abaixo e
assinale a alternativa correta.
I. As VMs infectadas podem ser revertidas para um ponto no tempo.
II. Quando a VM não está infectada e estável, elas podem ser apagadas e recriadas com mais facilidade.
III. Se um invasor compromete um hypervisor, todas as VMs permanecem intactas, bem como os sistemas operacionais convidados.
IV. Os hypervisores também podem permitir que VMs se comuniquem entre si a partir de trocas na rede física, o que facilita a visualização do tráfego auxiliando na detecção de atividade suspeita.
Ano: 2025
Banca:
FUNDATEC
Órgão:
PROCERGS
Prova:
FUNDATEC - 2025 - PROCERGS - Analista em Computação/Ênfase em Segurança da Informação |
Q3636962
Segurança da Informação
Qual das seguintes práticas é considerada essencial para proteger ambientes críticos
contra ameaças físicas?
Ano: 2025
Banca:
FUNDATEC
Órgão:
PROCERGS
Prova:
FUNDATEC - 2025 - PROCERGS - Analista em Computação/Ênfase em Segurança da Informação |
Q3636961
Segurança da Informação
Sobre a inteligência tática de ameaças, analise as assertivas abaixo e assinale V, se
verdadeiras, ou F, se falsas.
( ) CISOs, CIOs e outros tomadores de decisão em segurança da informação utilizam essa inteligência para identificar agentes de ameaça com maior probabilidade de atacar suas organizações, tomando medidas preventivas por meio de controles de segurança e outras ações direcionadas a impedir esses ataques.
( ) Além de auxiliar as equipes de resposta a incidentes na filtragem de falsos positivos e na interceptação de ataques reais, a inteligência tática de ameaças também é empregada pelas equipes de caça a ameaças para rastrear APTs (Advanced Persistent Threats) e outros atacantes ativos, porém discretos.
( ) Os stakeholders utilizam essa inteligência para alinhar estratégias e investimentos mais amplos de gerenciamento de riscos organizacionais ao cenário de ameaças cibernéticas, garantindo decisões mais informadas e eficazes.
A ordem correta de preenchimento dos parênteses, de cima para baixo, é:
Ano: 2025
Banca:
FUNDATEC
Órgão:
PROCERGS
Prova:
FUNDATEC - 2025 - PROCERGS - Analista em Computação/Ênfase em Segurança da Informação |
Q3636960
Sistemas Operacionais
Com base no script abaixo, desenvolvido a partir de Shell Script, analise as assertivas
abaixo, assinalando V, se verdadeiras, ou F, se falsas.
ip -br a | grep UP
ss -tuln | grep LISTEN
cat /proc/sys/net/ipv4/ip_forward
( ) O comando ip -br a | grep UP lista todas as interfaces de rede que estão ativas no sistema.
( ) O comando ss -tuln | grep LISTEN exibe as conexões TCP e UDP atualmente estabelecidas com outros hosts.
( ) O arquivo /proc/sys/net/ipv4/ip_forward indica se o sistema está configurado para encaminhar pacotes IPv4.
( ) O script verifica se o firewall UFW está instalado e mostra seu status se disponível.
( ) O comando cat /proc/sys/net/ipv4/ip_forward retorna “1” quando o IP forwarding está desativado.
A ordem correta de preenchimento dos parênteses, de cima para baixo, é:
Ano: 2025
Banca:
FUNDATEC
Órgão:
PROCERGS
Prova:
FUNDATEC - 2025 - PROCERGS - Analista em Computação/Ênfase em Segurança da Informação |
Q3636959
Segurança da Informação
Relacione a Coluna 1 à Coluna 2, associando as seguintes certificações às suas
respectivas definições.
Coluna 1
1. CISSP.
2. CEH.
3. Security+.
4. OSCP.
5. CISM.
Coluna 2
( ) É uma das certificações profissionais mais procuradas na indústria de segurança, foi criada para demonstrar que um profissional de segurança pode projetar, implementar e gerenciar um programa de segurança da informação.
( ) Oferece conhecimento aprofundado sobre o cenário atual de hacking, incluindo as técnicas, ferramentas e metodologias mais recentes utilizadas por cibercriminosos.
( ) Confirma as habilidades básicas necessárias para executar funções essenciais de segurança e fornece um padrão global para melhores práticas em segurança de redes e operações de TI.
( ) Demonstra as habilidades e o conhecimento necessários para atuar como testador de invasão.
( ) Indica expertise técnica e experiência em governança de segurança da informação, gestão de riscos de informação, desenvolvimento e gerenciamento de programas de segurança da informação, e gerenciamento de incidentes de segurança da informação.
A ordem correta de preenchimento dos parênteses, de cima para baixo, é:
Ano: 2025
Banca:
FUNDATEC
Órgão:
PROCERGS
Prova:
FUNDATEC - 2025 - PROCERGS - Analista em Computação/Ênfase em Segurança da Informação |
Q3636958
Segurança da Informação
Para ajudar na detecção de ataque de maneira mais rápida, é essencial que as
organizações invistam em ferramentas de Detecção e Resposta a Incidentes (EDR). São ferramentas
EDR, EXCETO:
Ano: 2025
Banca:
FUNDATEC
Órgão:
PROCERGS
Prova:
FUNDATEC - 2025 - PROCERGS - Analista em Computação/Ênfase em Segurança da Informação |
Q3636957
Segurança da Informação
Uma empresa está modernizando seu processo de desenvolvimento adotando o Azure
DevOps e aplicando as diretrizes do Secure Development Lifecycle (SDL). O pipeline de CI/CD foi
configurado para incluir SAST usando o SonarQube e DAST com o OWASP ZAP. O objetivo é reduzir
falhas de segurança desde a codificação até a execução em ambientes de teste. Em relação ao
contexto apresentado, analise as assertivas a seguir:
I. O SAST (SonarQube) deve rodar durante as etapas de build no Azure DevOps, analisando o código-fonte para encontrar vulnerabilidades como injeção de SQL e falhas de autenticação, podendo bloquear a pipeline antes do deploy.
II. O DAST (OWASP ZAP) deve ser executado no ambiente de testes, realizando ataques simulados contra o aplicativo já em execução, detectando problemas como configurações inseguras de HTTP headers e falhas de autorização.
III. O DAST depende de acesso ao código-fonte para localizar vulnerabilidades em tempo de execução.
IV. A execução combinada de SAST e DAST no pipeline cobre vulnerabilidades tanto estáticas (no código) quanto dinâmicas (em runtime), fortalecendo a segurança em múltiplas camadas.
Quais estão corretas?
Ano: 2025
Banca:
FUNDATEC
Órgão:
PROCERGS
Prova:
FUNDATEC - 2025 - PROCERGS - Analista em Computação/Ênfase em Segurança da Informação |
Q3636956
Segurança da Informação
Referente às ferramentas SIEM, analise as seguintes asserções e a relação proposta
entre elas:
I. As soluções de SIEM melhoram muito o tempo médio de detecção (MTTD) e o tempo médio de resposta (MTTR) das equipes de segurança de TI. Isso é possível porque elas acabam com os fluxos de trabalho manuais associados à análise detalhada de eventos de segurança.
PORQUE
II. Os dados de log de eventos de usuários, endpoints, aplicações, fontes de dados, cargas de trabalho na nuvem e redes, bem como dados de hardware e software de segurança, como firewalls ou software antivírus, são coletados, correlacionados e analisados em tempo real.
A respeito dessas asserções, assinale a alternativa correta.
Ano: 2025
Banca:
FUNDATEC
Órgão:
PROCERGS
Prova:
FUNDATEC - 2025 - PROCERGS - Analista em Computação/Ênfase em Segurança da Informação |
Q3636955
Segurança da Informação
Sobre o RBAC e suas funcionalidades, analise as assertivas abaixo e assinale a
alternativa correta.
I. RBAC é uma maneira de gerenciar o acesso de um usuário a sistemas, redes ou recursos com base na função dele dentro de uma equipe ou empresa de maior porte.
II. O nível de acesso necessário para todos os usuários com um cargo específico é atribuído a eles através de uma função com o conjunto de permissões adequadamente configurado.
III. RBAC estabelece uma hierarquia de funções, na qual a estrutura se assemelha à hierarquia da empresa com funções sendo restritas aos seus administradores.
IV. O RBAC é uma alternativa à configuração de acesso a redes para grupos de usuários.
Ano: 2025
Banca:
FUNDATEC
Órgão:
PROCERGS
Prova:
FUNDATEC - 2025 - PROCERGS - Analista em Computação/Ênfase em Segurança da Informação |
Q3636954
Segurança da Informação
Sobre as tecnologias de IAM e suas ferramentas, analise as assertivas abaixo e
assinale a alternativa correta.
I. SAML é importante devido a funcionar em vários sistemas operacionais e computadores diferentes, o que permite garantir acesso de segurança em uma variedade de contextos.
II. SCIM ajuda as organizações a gerenciar identidades de usuário de uma maneira padronizada que funciona em vários aplicativos e soluções (provedores).
III. OIDC adiciona um aspecto de identidade ao 0Auth 2.0, que é uma estrutura para autorização. Ele envia tokens que contêm informações sobre o usuário entre o provedor de identidade e o provedor de serviços.
IV. SAML é o que permite o logon único. Depois que um usuário foi autenticado com sucesso, o SAML notifica outros aplicativos que o usuário é uma entidade verificada.
Ano: 2025
Banca:
FUNDATEC
Órgão:
PROCERGS
Prova:
FUNDATEC - 2025 - PROCERGS - Analista em Computação/Ênfase em Segurança da Informação |
Q3636953
Segurança da Informação
O OWASP Top 10 é um documento padrão de conscientização para desenvolvedores
e segurança de aplicações web. Ele representa um amplo consenso sobre os riscos de segurança mais
críticos para aplicações web. São riscos relacionados no documento, EXCETO:
Ano: 2025
Banca:
FUNDATEC
Órgão:
PROCERGS
Prova:
FUNDATEC - 2025 - PROCERGS - Analista em Computação/Ênfase em Segurança da Informação |
Q3636952
Segurança da Informação
Quanto à segurança em computação em nuvem, relacione a Coluna 1 à Coluna 2,
associando os pacotes do AWS Bibliotecas do Common Runtime às suas respectivas definições.
Coluna 1
1. awslabs/aws-c-io
2. awslabs/s2n
3. awslabs/aws-c-mqtt
4. awslabs/aws-c-cal
Coluna 2
( ) Pacote de soquetes (TCP, UDP), DNS, canais, circuitos de eventos, canais, SSL/TLS.
( ) Pacote de implementação C99 dos protocolos TLS/SSL, projetados para serem pequenos e rápidos, com a segurança como prioridade.
( ) Pacote de protocolo de mensagens leve e padrão para a Internet das Coisas – IoT.
( ) Pacote de tipos criptográficos primitivos, hashes (,, SHA256 HMAC) MD5 SHA256, signatários, AES.
A ordem correta de preenchimento dos parênteses, de cima para baixo, é:
Ano: 2025
Banca:
FUNDATEC
Órgão:
PROCERGS
Prova:
FUNDATEC - 2025 - PROCERGS - Analista em Computação/Ênfase em Segurança da Informação |
Q3636951
Segurança da Informação
Para proteger dados em repouso, pode-se utilizar algoritmos de criptografia
__________, como o AES, que utiliza uma __________ para criptografar e descriptografar os dados.
Em alguns casos, a chave simétrica usada pelo AES é protegida com um algoritmo de criptografia
__________, como o RSA, que utiliza um par de chaves: uma pública e outra privada. Para gerenciar
e distribuir chaves públicas de forma segura, pode-se utilizar uma infraestrutura chamada
__________, que emite __________ digitais para autenticar a identidade de usuários e sistemas.
Assinale a alternativa que preenche, correta e respectivamente, as lacunas do trecho acima.
Assinale a alternativa que preenche, correta e respectivamente, as lacunas do trecho acima.
Ano: 2025
Banca:
FUNDATEC
Órgão:
PROCERGS
Prova:
FUNDATEC - 2025 - PROCERGS - Analista em Computação/Ênfase em Segurança da Informação |
Q3636950
Segurança da Informação
Sobre as ações do processo de Hardening, analise as assertivas abaixo e assinale a
alternativa correta.
I. Excluir contas inutilizadas.
II. Desinstalar programas dispensáveis.
III. Rever permissões e pontos de acesso.
IV. Mapear possíveis vírus e malwares presentes.
I. Excluir contas inutilizadas.
II. Desinstalar programas dispensáveis.
III. Rever permissões e pontos de acesso.
IV. Mapear possíveis vírus e malwares presentes.
Ano: 2025
Banca:
FUNDATEC
Órgão:
PROCERGS
Prova:
FUNDATEC - 2025 - PROCERGS - Analista em Computação/Ênfase em Segurança da Informação |
Q3636949
Segurança da Informação
A criptografia é uma ferramenta essencial para a segurança de dados. Com base no
script apresentado a seguir, desenvolvido a partir de AES, analise as assertivas abaixo, assinalando
V, se verdadeiras, ou F, se falsas.
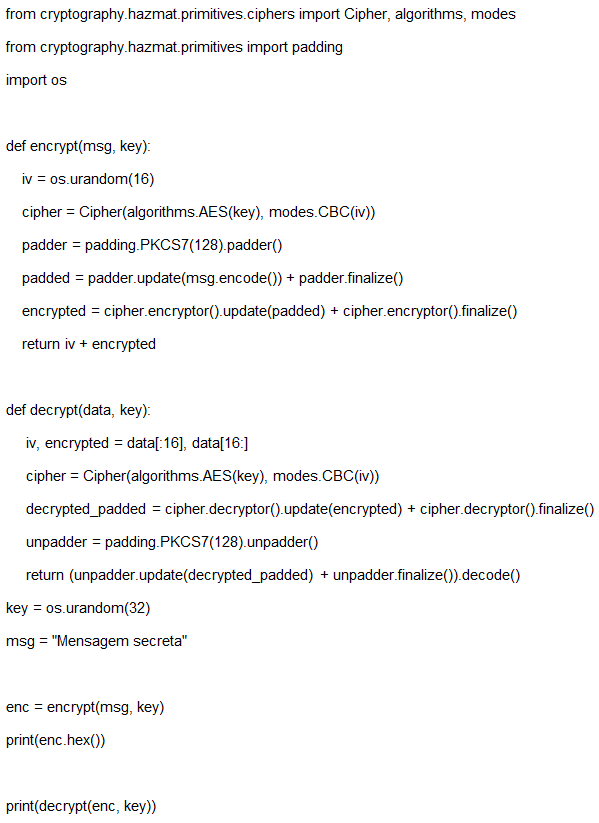
( ) O vetor de inicialização (IV) é sempre fixo e não precisa ser transmitido junto com a mensagem criptografada.
( ) O padding no código é opcional, porque o AES pode criptografar mensagens de qualquer tamanho sem necessidade de ajuste.
( ) O script utiliza criptografia simétrica AES em modo CBC, onde a mesma chave é usada para criptografar e descriptografar os dados.
A ordem correta de preenchimento dos parênteses, de cima para baixo, é:
Ano: 2025
Banca:
FUNDATEC
Órgão:
PROCERGS
Prova:
FUNDATEC - 2025 - PROCERGS - Analista em Computação/Ênfase em Segurança da Informação |
Q3636948
Segurança da Informação
Considerando as práticas e objetivos da computação forense digital, assinale a
alternativa que descreve corretamente uma de suas finalidades principais.

 Conheça nossos planos