Questões de Concurso
Para auditor de controle externo
Foram encontradas 5.636 questões
Resolva questões gratuitamente!
Junte-se a mais de 4 milhões de concurseiros!


Ano: 2025
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2025 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação |
Q3595744
Programação
Na linguagem Javascript, valores podem ser convertidos para o
tipo boolean, o qual possui as opções true e false.
Assim, marque (T) para a opção que resulta em true quando convertida para boolean e (F) para aquela que resulta em false.
( ) string vazia (“”) ( ) null ( ) undefined
As opções são, respectivamente,
Assim, marque (T) para a opção que resulta em true quando convertida para boolean e (F) para aquela que resulta em false.
( ) string vazia (“”) ( ) null ( ) undefined
As opções são, respectivamente,
Ano: 2025
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2025 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação |
Q3595743
Engenharia de Software
Na metodologia Scrum, um artefato contém a soma de todos os
itens do Backlog do produto completados durante a sprint e os de
sprints anteriores. Deve estar "Pronto" (Done) e ser
potencialmente utilizável, mesmo que o Product Owner decida
não liberar.
O artefato em questão é o (a):
O artefato em questão é o (a):
Ano: 2025
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2025 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação |
Q3595742
Engenharia de Software
Sobre processos tradicionais para desenvolvimento de software,
bem como metodologias ágeis e Kanban, assinale a afirmativa
correta.
Ano: 2025
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2025 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação |
Q3595741
Engenharia de Software
Logo no início do processo de engenharia de software, ocorre uma
etapa fundamental para a definição precisa do que deverá ser
desenvolvido. Nessa fase, são especificadas as características
operacionais do sistema, incluindo suas funções, os dados
manipulados, os comportamentos esperados e a forma como o
software interage com outros componentes do ambiente. Esse
estágio compreende diversas atividades, como o entendimento do
problema, a avaliação e síntese de informações, a modelagem dos
requisitos, sua especificação formal e posterior revisão. Trata-se
de uma fase crítica, pois erros ou omissões nesse momento podem
levar à construção de um sistema que não atende às necessidades
reais do usuário, ocasionando desperdício de tempo e recursos.
A etapa descrita é:
A etapa descrita é:
Ano: 2025
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2025 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação |
Q3595740
Engenharia de Software
A respeito das metodologias Scrum, Kanban e do modelo
tradicional em cascata, considere as afirmativas a seguir.
I. O Kanban, assim como o modelo cascata, exige a conclusão de uma fase para iniciar a próxima, garantindo previsibilidade no fluxo de trabalho
II. O modelo cascata permite maior adaptação a mudanças durante o projeto do que o Scrum e o Kanban, por trabalhar com fases bem delimitadas.
III. No Scrum, as entregas são realizadas em ciclos fixos e iterativos, enquanto o Kanban opera com fluxo contínuo e foco na limitação de trabalho em progresso.
Está correto o que se afirma em:
Ano: 2025
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2025 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação |
Q3595739
Direito Digital
A transformação digital tem ampliado o uso de arquiteturas
baseadas em computação em nuvem e edge computing. Ambas
oferecem vantagens operacionais, mas apresentam diferenças
significativas quanto à localização do processamento, latência,
controle de dados e impactos regulatórios.
Considerando essas diferenças, assinale a afirmativa que está de acordo com os princípios da conformidade legal e da soberania digital.
Considerando essas diferenças, assinale a afirmativa que está de acordo com os princípios da conformidade legal e da soberania digital.
Ano: 2025
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2025 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação |
Q3595738
Arquitetura de Software
Com o crescimento de aplicações baseadas em microserviços,
tornou-se comum o uso de ferramentas que automatizam a
implantação e a gestão de múltiplos containers. O Docker
Compose e o Kubernetes são duas soluções amplamente utilizadas
nesse contexto, com propósitos semelhantes, mas características
e níveis de complexidade distintos.
Assinale a afirmativa que descreve corretamente essas ferramentas.
Assinale a afirmativa que descreve corretamente essas ferramentas.
Ano: 2025
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2025 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação |
Q3595737
Governança de TI
O TCE-PE tem adotado tecnologias de computação em nuvem
como parte de sua estratégia de modernização da infraestrutura
de TI, visando maior escalabilidade, eficiência e redução de
encargos operacionais. No entanto, a escolha do modelo de
serviço adequado impacta diretamente nas responsabilidades da
equipe técnica quanto à gestão e à segurança do ambiente.
Dessa forma, com base nos modelos de serviço em nuvem e suas implicações para a segurança e a gestão de ambientes, avalie as afirmativas a seguir e assinale (V) para verdadeira e (F) para falsa.
( ) No modelo Infrastructure as a Service (IaaS), cabe ao cliente a responsabilidade pela instalação, atualização e segurança do sistema operacional e das aplicações hospedadas.
( ) Em ambientes Software as a Service (SaaS), o cliente pode ser responsável por configurar políticas de acesso, autenticação e permissões de usuários, quando essas opções são disponibilizadas pelo provedor.
( ) No modelo Platform as a Service (PaaS), o provedor é responsável pelo ambiente de execução e pela infraestrutura, enquanto o cliente é responsável pelo código da aplicação e pela segurança das dependências utilizadas.
( ) Considerando os modelos de serviço IaaS, PaaS e SaaS, nessa ordem, a responsabilidade pela gestão da infraestrutura é gradualmente transferida ao provedor da nuvem.
As afirmativas são, respectivamente,
Ano: 2025
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2025 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação |
Q3595736
Direito Digital
Com base na Lei Geral de Proteção de Dados Pessoais (LGPD), no
que se refere à segurança da informação e à estruturação dos
sistemas utilizados para o tratamento de dados, assinale a
afirmativa correta.
Ano: 2025
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2025 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação |
Q3595735
Redes de Computadores
Um equipamento de segurança da informação (firewall) controla
os acessos que dispositivos externos, conectados à internet,
podem fazer a uma rede de servidores (Net Srv). Esse firewall
possui a capacidade de controlar o fluxo de dados até a camada de
transporte do modelo OSI e interpreta as regras de filtragem de
cima para baixo (Top-Down).
A rede de servidores é composta por três máquinas que operam os seguintes serviços:
I. Servidor de páginas web (Srv Web): provê o serviço web por meio dos protocolos HTTP e HTTPS e permite o envio de arquivos para atualização de páginas web via protocolo TFTP;
II. Servidor de nomes (Srv Nomes): provê a tradução de nomes por meio do sistema DNS;
III. Servidor de horas (Srv Horas): provê o serviço de horas por meio do protocolo NTP.
As regras que permitem o acesso entre a internet e a rede de servidores estão apresentadas a seguir.
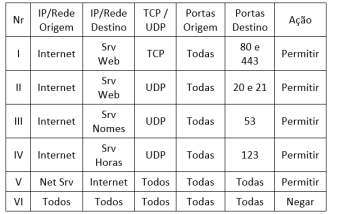
Assinale a opção que indica o serviço da rede de servidores que, devido a erros de configuração do firewall, deixará de estar disponível na internet, considerando o comportamento padrão de requisições e respostas desse serviço.
A rede de servidores é composta por três máquinas que operam os seguintes serviços:
I. Servidor de páginas web (Srv Web): provê o serviço web por meio dos protocolos HTTP e HTTPS e permite o envio de arquivos para atualização de páginas web via protocolo TFTP;
II. Servidor de nomes (Srv Nomes): provê a tradução de nomes por meio do sistema DNS;
III. Servidor de horas (Srv Horas): provê o serviço de horas por meio do protocolo NTP.
As regras que permitem o acesso entre a internet e a rede de servidores estão apresentadas a seguir.
Assinale a opção que indica o serviço da rede de servidores que, devido a erros de configuração do firewall, deixará de estar disponível na internet, considerando o comportamento padrão de requisições e respostas desse serviço.
Ano: 2025
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2025 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação |
Q3595734
Segurança da Informação
Uma empresa de tecnologia estava planejando lançar um novo
serviço de transferência de arquivos em nuvem que envolvia o
processamento de dados altamente sensíveis de clientes. Durante
a fase de avaliação de segurança deste novo serviço, a equipe
identificou uma vulnerabilidade crítica inerente à arquitetura
proposta, que não poderia ser mitigada de forma eficaz com as
tecnologias atuais e representava um risco inaceitável de
vazamento de dados em larga escala. Diante disso, a diretoria
decidiu cancelar o desenvolvimento e o lançamento desse serviço
específico.
Com base no relato, assinale a opção que identifica corretamente a estratégia de tratamento de risco adotada pela diretoria dessa empresa de tecnologia.
Com base no relato, assinale a opção que identifica corretamente a estratégia de tratamento de risco adotada pela diretoria dessa empresa de tecnologia.
Ano: 2025
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2025 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação |
Q3595733
Segurança da Informação
A Infraestrutura de Chaves Públicas (PKI) é um conjunto de
políticas, procedimentos, tecnologias e entidades responsáveis
por gerenciar a emissão, renovação, revogação e uso de
certificados digitais. Entre seus principais componentes estão
entidades como a Autoridade Certificadora (CA), a Autoridade de
Registro (RA), o Diretório e o Módulo de Validação.
A esse respeito, relacione os componentes da Infraestrutura de Chaves Públicas (PKI) listados a seguir às respectivas funções.
1. Autoridade Certificadora 2. Autoridade de Registro 3. Diretório 4. Módulo de Validação
( ) Verifica a identidade dos solicitantes de certificados e encaminha a solicitação.
( ) Armazena e disponibiliza certificados públicos e listas de revogação.
( ) Verifica, em tempo real, o status dos certificados quanto à sua validade ou revogação.
( ) Emite, assina digitalmente e revoga certificados digitais.
A relação correta, segundo a ordem apresentada, é:
Ano: 2025
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2025 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação |
Q3595732
Noções de Informática
Os logs são fundamentais em TI para monitorar sistemas, detectar
falhas e identificar atividades suspeitas. Eles ajudam na auditoria,
na segurança e na tomada de decisões técnicas.
A tabela a seguir apresenta 10 registros extraídos dos logs de acesso a um servidor web, contendo informações como IP, horário, endereço solicitado e o código de status HTTP retornado.
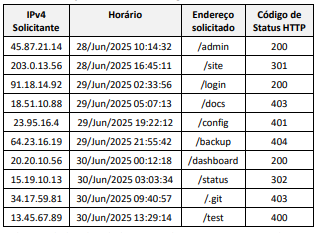
Analise os dados da tabela e assinale a opção correspondente ao endereço que foi redirecionado permanentemente para outro.
A tabela a seguir apresenta 10 registros extraídos dos logs de acesso a um servidor web, contendo informações como IP, horário, endereço solicitado e o código de status HTTP retornado.
Analise os dados da tabela e assinale a opção correspondente ao endereço que foi redirecionado permanentemente para outro.
Ano: 2025
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2025 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação |
Q3595731
Modelagem de Processos de Negócio (BPM)
Um órgão federal automatizou seu processo de licitações
utilizando BPMN e BPMS. O fluxo inclui etapas como análise de
documentos, parecer jurídico e homologação, com os seguintes
requisitos:
• Licitações acima de R$ 1,5 milhão exigem avaliação paralela pela Controladoria-Geral da União (CGU) e pela Advocacia-Geral da União (AGU);
• Solicitações com pendências devem gerar notificação automática aos responsáveis, com prazo de 48h para correção;
• O sistema deve enviar relatórios em tempo real ao Tribunal de Contas da União (TCU).
Assinale a opção que apresenta a combinação de elementos de BPMN e recursos de BPMS para atender corretamente a todos os requisitos.
Ano: 2025
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2025 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação |
Q3595730
Governança de TI
Durante uma consultoria em uma instituição federal, foram
identificados diversos problemas na área de TI, como a ausência
de critérios claros para priorização de projetos e investimentos; a
inexistência de registros atualizados sobre sistemas em uso,
contratos vigentes e infraestrutura disponível; além de
reclamações das áreas finalísticas de que suas necessidades
tecnológicas não são consideradas nas decisões tomadas pela área
de TI. Observou-se ainda que a equipe de TI demonstra dificuldade
em justificar aquisições de tecnologia junto aos órgãos de
controle.
Com base na situação e nos conceitos de Planejamento Estratégico de TI (PETI) e Plano Diretor de TI (PDTI), analise as afirmativas a seguir.
I. A ausência de critérios de priorização de projetos indica a necessidade de fortalecer o PETI, com foco em portfólio estratégico alinhado à missão institucional.
II. A falta de diagnóstico atualizado sobre a infraestrutura de TI deve ser tratada no PDTI, como parte da análise da situação atual.
III. A falta de comunicação com as áreas finalísticas revela falha no PETI, que deve ser elaborado exclusivamente pela área de TI, sem envolver outros setores.
IV. A dificuldade em justificar aquisições de TI está relacionada à ausência ou desatualização do PDTI, que deve orientar contratações públicas.
Está correto o que se afirma em:
Ano: 2025
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2025 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação |
Q3595729
Governança de TI
Um Tribunal de Contas implementou um programa de governança
de dados alinhado ao DAMA-DMBOK e, com base nesse cenário,
analise as afirmativas a seguir.
I. A gestão de metadados (metadata management) é essencial para fornecer contexto sobre dados críticos, incluindo linhagem (lineage), regras de negócio e classificação de sensibilidade.
II. A definição de data ownership (propriedade dos dados) atribui responsabilidade formal a áreas de negócio pela qualidade e uso ético dos ativos.
III. O gerenciamento do ciclo de vida dos dados não exige revisão contextual para exclusão automática periódica de dados não estruturados.
Está correto o que se afirma em:
Ano: 2025
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2025 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação |
Q3595728
Governança de TI
O ITIL 4 é um conjunto de boas práticas para gestão de serviços de
TI, focado em entregar valor ao negócio.
No ITIL 4, a prática de 'Gestão de Incidentes' no Service Desk tem como objetivo principal:
No ITIL 4, a prática de 'Gestão de Incidentes' no Service Desk tem como objetivo principal:
Ano: 2025
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2025 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação |
Q3595727
Direito Administrativo
A Lei nº 14.133/2021, estabelece normas gerais de licitação e
contratação para as Administrações Públicas no Brasil.
Considerando a norma citada, verificar a aceitabilidade ou a desclassificação da proposta envolve:
Considerando a norma citada, verificar a aceitabilidade ou a desclassificação da proposta envolve:
Ano: 2025
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2025 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação |
Q3595726
Segurança da Informação
Uma instituição privada sofreu um ataque por ransomware, no
qual dados confidenciais foram sequestrados e bloqueados, com a
ameaça de só serem liberados mediante pagamento de resgate ao
invasor. Para ajudar a resolver o problema, foi utilizada a técnica
de Engenharia Reversa.
Com base no relato, avalie as afirmativas relacionadas ao emprego da Engenharia Reversa e assinale (V) para verdadeira e (F) para falsa.
( ) É um processo técnico útil para resolver o problema, utilizando a análise do sistema para entender sua estrutura, seu funcionamento e sua operação.
( ) Ela atua na análise do sistema de arquivos e na tentativa de recuperar dados que não estão mais acessíveis, promovendo o entendimento de como o malware funciona, identificando suas fraquezas e aperfeiçoando o desenvolvimento de defesas mais eficazes.
( ) Nesse cenário, as vulnerabilidades de dia zero representam uma ameaça específica, pois significam vulnerabilidades conhecidas, documentadas e corrigidas.
As afirmativas são, respectivamente,
Ano: 2025
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2025 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação |
Q3595725
Segurança da Informação
Considerando a norma ISO/IEC 27002:2022, os atributos dos
domínios de segurança do controle “Inventário de informações e
outros ativos associados” são:

 Conheça nossos planos