Selecionar segmento
Estude com questões de diferentes segmentos
Atenção: Isso limpará todos os campos já preenchidos no filtro!
Foram encontradas 6.958 questões
Resolva questões gratuitamente!
Junte-se a mais de 4 milhões de concurseiros!


Ano: 2014
Banca:
FCC
Órgão:
TRT - 2ª REGIÃO (SP)
Prova:
FCC - 2014 - TRT - 2ª REGIÃO (SP) - Analista Judiciário - Tecnologia da Informação |
Q472306
Redes de Computadores
Os protocolos de roteamento foram criados em resposta à demanda por tabelas de roteamento dinâmicas. Na realidade atual, as dimensões da Internet são tão grandes que um protocolo de roteamento não é capaz de lidar com a tarefa de atualizar as tabelas de roteamento de todos os roteadores. Por esta razão, é dividida em ASs (Autonomous Systems). Um AS é um grupo de redes e roteadores sob a regência de uma única administração, e
Ano: 2014
Banca:
FCC
Órgão:
TRT - 2ª REGIÃO (SP)
Prova:
FCC - 2014 - TRT - 2ª REGIÃO (SP) - Analista Judiciário - Tecnologia da Informação |
Q472305
Redes de Computadores
O DNS é um protocolo que pode ser usado em diferentes plataformas. Na Internet, o espaço de nomes de domínios (árvore) é dividido em 3 seções diferentes:
- Domínios genéricos: definem hosts registrados de acordo com seus comportamentos genéricos. Cada nó na árvore define um domínio, que é um índice para um banco de dados de espaço de nomes de domínios.
- Domínios ..I... : esta seção usa abreviaturas de 2 caracteres para designar nações. O segundo label pode ser composto por designações nacionais organizacionais ou mais específicas daquela nacionalidade.
- Domínio ..II..... : é usado para associar um endereço a um nome de domínio. Para tratar uma consulta de ponteiros (PTR), este domínio é acrescentado ao espaço de nomes de domínios com o nó de primeiro nível chamado ..III..... (por razões históricas). O segundo nível também é um nó simples que corresponde ao inverse address. O restante do domínio define endereços IP. Para seguir a convenção de ler labels de domínio de baixo para cima, um endereço IP como 132.34.45.121 é lido como ..IV.. .
As lacunas I, II, III e IV são, correta e respectivamente, preenchidas por:
- Domínios genéricos: definem hosts registrados de acordo com seus comportamentos genéricos. Cada nó na árvore define um domínio, que é um índice para um banco de dados de espaço de nomes de domínios.
- Domínios ..I... : esta seção usa abreviaturas de 2 caracteres para designar nações. O segundo label pode ser composto por designações nacionais organizacionais ou mais específicas daquela nacionalidade.
- Domínio ..II..... : é usado para associar um endereço a um nome de domínio. Para tratar uma consulta de ponteiros (PTR), este domínio é acrescentado ao espaço de nomes de domínios com o nó de primeiro nível chamado ..III..... (por razões históricas). O segundo nível também é um nó simples que corresponde ao inverse address. O restante do domínio define endereços IP. Para seguir a convenção de ler labels de domínio de baixo para cima, um endereço IP como 132.34.45.121 é lido como ..IV.. .
As lacunas I, II, III e IV são, correta e respectivamente, preenchidas por:
Ano: 2014
Banca:
FCC
Órgão:
TRT - 2ª REGIÃO (SP)
Prova:
FCC - 2014 - TRT - 2ª REGIÃO (SP) - Analista Judiciário - Tecnologia da Informação |
Q472304
Governança de TI
Considere as afirmativas sobre a Norma NBR ISO/IEC 12207 e a Norma ISO/IEC 20968.
I. A Norma NBR ISO/IEC 12207: 2009 possui duas seções principais para tratar os processos de software: Processos de Contexto de Sistema, para ser utilizado na implementação de um produto ou de um serviço de software que seja elemento de um sistema maior, e Processos Específicos de Software, para lidar com produto ou serviço de software ou um sistema de software independente.
II. O método definido pela Norma ISO/IEC 20968: 2002 pode ser usado para medir o tamanho funcional de qualquer aplicação de software que possa ser descrita em termos de transações lógicas, cada uma composta por um componente de entrada, processo e saída. As regras de tamanho foram designadas para aplicações de software do domínio de sistemas de informação de negócios, nas quais o componente de processamento de cada transação tende a ser determinado por considerações de armazenamento ou recuperação de informação.
III. Há duas categorias de processos de projeto, de acordo com a Norma NBR ISO/IEC 12207: 2009, Processos de Gestão de Projeto, utilizados para planejar, executar, avaliar e controlar o progresso de um projeto e Processos de Apoio ao Projeto, que fornecem um conjunto de tarefas específicas focadas na execução de um objetivo de gerenciamento especializado.
Está correto o que consta APENAS em
I. A Norma NBR ISO/IEC 12207: 2009 possui duas seções principais para tratar os processos de software: Processos de Contexto de Sistema, para ser utilizado na implementação de um produto ou de um serviço de software que seja elemento de um sistema maior, e Processos Específicos de Software, para lidar com produto ou serviço de software ou um sistema de software independente.
II. O método definido pela Norma ISO/IEC 20968: 2002 pode ser usado para medir o tamanho funcional de qualquer aplicação de software que possa ser descrita em termos de transações lógicas, cada uma composta por um componente de entrada, processo e saída. As regras de tamanho foram designadas para aplicações de software do domínio de sistemas de informação de negócios, nas quais o componente de processamento de cada transação tende a ser determinado por considerações de armazenamento ou recuperação de informação.
III. Há duas categorias de processos de projeto, de acordo com a Norma NBR ISO/IEC 12207: 2009, Processos de Gestão de Projeto, utilizados para planejar, executar, avaliar e controlar o progresso de um projeto e Processos de Apoio ao Projeto, que fornecem um conjunto de tarefas específicas focadas na execução de um objetivo de gerenciamento especializado.
Está correto o que consta APENAS em
Ano: 2014
Banca:
FCC
Órgão:
TRT - 2ª REGIÃO (SP)
Prova:
FCC - 2014 - TRT - 2ª REGIÃO (SP) - Analista Judiciário - Tecnologia da Informação |
Q472303
Engenharia de Software
UML é uma linguagem visual para modelagem de sistemas orientados a objeto. Considere o diagrama UML:
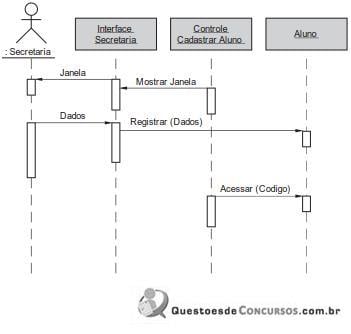
Uma primitiva importante dos diagramas de ..I... é a troca de mensagem, como na figura acima, que ilustra a troca de mensagens entre objetos e entre atores e objetos. Estas mensagens, utilizadas para indicar interação ou comunicação, podem ter diferentes significados:
- Chamada: significa que um objeto está solicitando a execução de ...II.... de um outro objeto. Para isso, é necessário que ele seja declarado como público ..III...... correspondente.
- Ocorrência de Evento: um evento é algum acontecimento externo ao software, mas que é a ele notificado, pois lhe diz respeito. Exemplos são as saídas para dispositivos (como disco ou monitor) feitos através de serviços do sistema operacional. Esta é a forma padrão de interação entre ...IV..... .
As lacunas I, II, III e IV são, correta e respectivamente, preenchidas em:
Uma primitiva importante dos diagramas de ..I... é a troca de mensagem, como na figura acima, que ilustra a troca de mensagens entre objetos e entre atores e objetos. Estas mensagens, utilizadas para indicar interação ou comunicação, podem ter diferentes significados:
- Chamada: significa que um objeto está solicitando a execução de ...II.... de um outro objeto. Para isso, é necessário que ele seja declarado como público ..III...... correspondente.
- Ocorrência de Evento: um evento é algum acontecimento externo ao software, mas que é a ele notificado, pois lhe diz respeito. Exemplos são as saídas para dispositivos (como disco ou monitor) feitos através de serviços do sistema operacional. Esta é a forma padrão de interação entre ...IV..... .
As lacunas I, II, III e IV são, correta e respectivamente, preenchidas em:
Ano: 2014
Banca:
FCC
Órgão:
TRT - 2ª REGIÃO (SP)
Prova:
FCC - 2014 - TRT - 2ª REGIÃO (SP) - Analista Judiciário - Tecnologia da Informação |
Q472302
Engenharia de Software
O modelo de ciclo de vida incremental e iterativo foi proposto como uma resposta aos problemas encontrados no modelo em cascata. Em relação a este tipo de modelo de processo, é INCORRETO afirmar que
Ano: 2014
Banca:
FCC
Órgão:
TRT - 2ª REGIÃO (SP)
Prova:
FCC - 2014 - TRT - 2ª REGIÃO (SP) - Analista Judiciário - Tecnologia da Informação |
Q472301
Engenharia de Software
Há diversos processos e práticas ágeis de desenvolvimento de software. Considere:
I. Seu objetivo é criar um “código limpo que funcione”. Trabalha com a estratégia Red - Green - Refactor:
- Codifique o teste;
- Faça-o compilar e executar. O teste não deve passar (Red).
- Implemente o requisito e faça o teste passar (Green).
- Refatore o código (Refactor).
II. Suas práticas, regras e valores garantem um agradável ambiente de desenvolvimento de software para os seus seguidores, que são conduzidos pelos princípios básicos:
- Comunicação - manter o melhor relacionamento possível entre clientes e desenvolvedores, preferindo conversas pessoais a outros meios de comunicação;
- Simplicidade - implementar apenas requisitos atuais, evitando adicionar funcionalidades que podem ser importantes somente no futuro;
- Feedback - o desenvolvedor terá informações constantes do cliente e do código, em que testes constantes indicam os erros tanto individuais quanto do software integrado;
- Coragem - encorajar as pessoas que não possuem facilidade de comunicação e bom relacionamento interpessoal, encorajar a equipe a experimentar e buscar novas soluções, além de encorajar a obtenção de feedback do cliente.
III. Objetiva capturar os critérios de aceitação para as funcionalidades em desenvolvimento. Trabalha com as seguintes etapas:
- Discutir (Discuss): discussão colaborativa com a equipe visando elicitar os critérios de aceitação.
- Refinar (Distill): refinamento dos critérios de aceitação em um conjunto concreto de cenários/exemplos de uso descrevendo o comportamento esperado da aplicação em uma linguagem comum a todos os membros da equipe.
- Desenvolver (Develop): transformação dos testes de aceitação (descrevendo o comportamento esperado do software) em testes/especificação automatizados.
IV. Suas práticas incluem:
- Envolver as partes interessadas no processo através de Outside-in Development.
- Usar exemplos para descrever o comportamento de uma aplicação ou unidades de código.
- Automatizar os exemplos para prover um feedback rápido e testes de regressão.
- Usar o verbo deve (should) ao descrever o comportamento de software para ajudar a esclarecer responsabilidades e permitir que funcionalidades sejam questionadas.
- Usar dublês de teste (mocks, stubs, fakes, dummies, spies) para auxiliar na colaboração entre módulos e códigos que ainda não foram escritos.
Os processos ágeis I, II, III e IV são, correta e respectivamente, denominados:
I. Seu objetivo é criar um “código limpo que funcione”. Trabalha com a estratégia Red - Green - Refactor:
- Codifique o teste;
- Faça-o compilar e executar. O teste não deve passar (Red).
- Implemente o requisito e faça o teste passar (Green).
- Refatore o código (Refactor).
II. Suas práticas, regras e valores garantem um agradável ambiente de desenvolvimento de software para os seus seguidores, que são conduzidos pelos princípios básicos:
- Comunicação - manter o melhor relacionamento possível entre clientes e desenvolvedores, preferindo conversas pessoais a outros meios de comunicação;
- Simplicidade - implementar apenas requisitos atuais, evitando adicionar funcionalidades que podem ser importantes somente no futuro;
- Feedback - o desenvolvedor terá informações constantes do cliente e do código, em que testes constantes indicam os erros tanto individuais quanto do software integrado;
- Coragem - encorajar as pessoas que não possuem facilidade de comunicação e bom relacionamento interpessoal, encorajar a equipe a experimentar e buscar novas soluções, além de encorajar a obtenção de feedback do cliente.
III. Objetiva capturar os critérios de aceitação para as funcionalidades em desenvolvimento. Trabalha com as seguintes etapas:
- Discutir (Discuss): discussão colaborativa com a equipe visando elicitar os critérios de aceitação.
- Refinar (Distill): refinamento dos critérios de aceitação em um conjunto concreto de cenários/exemplos de uso descrevendo o comportamento esperado da aplicação em uma linguagem comum a todos os membros da equipe.
- Desenvolver (Develop): transformação dos testes de aceitação (descrevendo o comportamento esperado do software) em testes/especificação automatizados.
IV. Suas práticas incluem:
- Envolver as partes interessadas no processo através de Outside-in Development.
- Usar exemplos para descrever o comportamento de uma aplicação ou unidades de código.
- Automatizar os exemplos para prover um feedback rápido e testes de regressão.
- Usar o verbo deve (should) ao descrever o comportamento de software para ajudar a esclarecer responsabilidades e permitir que funcionalidades sejam questionadas.
- Usar dublês de teste (mocks, stubs, fakes, dummies, spies) para auxiliar na colaboração entre módulos e códigos que ainda não foram escritos.
Os processos ágeis I, II, III e IV são, correta e respectivamente, denominados:
Ano: 2014
Banca:
FCC
Órgão:
TRT - 2ª REGIÃO (SP)
Provas:
FCC - 2014 - TRT - 2ª REGIÃO (SP) - Analista Judiciário - Tecnologia da Informação
|
FCC - 2014 - TRT - 2ª REGIÃO (SP) - Analista Judiciário - Psicologia |
FCC - 2014 - TRT - 2ª REGIÃO (SP) - Analista Judiciário - Medicina do Trabalho |
FCC - 2014 - TRT - 2ª REGIÃO (SP) - Analista Judiciário - Enfermagem |
FCC - 2014 - TRT - 2ª REGIÃO (SP) - Analista Judiciário - Arquivologia |
FCC - 2014 - TRT - 2ª REGIÃO (SP) - Analista Judiciário - Engenharia (Segurança do Trabalho) |
FCC - 2014 - TRT - 2ª REGIÃO (SP) - Analista Judiciário - Medicina |
Q472283
Português
Texto associado
Questão de gosto
;A expressão parece ter sido criada para encerrar uma discussão. Quando alguém apela para a tal da “questão de gosto”, é como se dissesse: “chega de conversa, inútil discutir”.
A partir daí nenhuma polêmica parece necessária, ou mesmo possível. “Você gosta de Beethoven? Eu prefiro ouvir fanfarra de colégio.” Questão de gosto.
Levada a sério, radicalizada, a “questão de gosto” dispensa razões e argumentos, estanca o discurso crítico, desiste da reflexão, afirmando despoticamente a instância definitiva da
mais rasa subjetividade. Gosto disso, e pronto, estamos conversados. Ao interlocutor, para sempre desarmado, resta engolir em seco o gosto próprio, impedido de argumentar. Afinal, gosto não se discute.
Mas se tudo é questão de gosto, a vida vale a morte, o silêncio vale a palavra, a ausência vale a presença - tudo se elativiza ao infinito. Num mundo sem valores a definir, em que udo dependa do gosto, não há lugar para uma razão ética, uma definição de princípios, uma preocupação moral, um empenho numa análise estética. O autoritarismo do gosto, tomado em sentido absoluto, apaga as diferenças reais e proclama a servidão ao capricho. Mas há quem goste das fórmulas ditatoriais, em vez de enfrentar o desafio de ponderar as nossas contradições.
(Emiliano Barreira, inédito)
;A expressão parece ter sido criada para encerrar uma discussão. Quando alguém apela para a tal da “questão de gosto”, é como se dissesse: “chega de conversa, inútil discutir”.
A partir daí nenhuma polêmica parece necessária, ou mesmo possível. “Você gosta de Beethoven? Eu prefiro ouvir fanfarra de colégio.” Questão de gosto.
Levada a sério, radicalizada, a “questão de gosto” dispensa razões e argumentos, estanca o discurso crítico, desiste da reflexão, afirmando despoticamente a instância definitiva da
mais rasa subjetividade. Gosto disso, e pronto, estamos conversados. Ao interlocutor, para sempre desarmado, resta engolir em seco o gosto próprio, impedido de argumentar. Afinal, gosto não se discute.
Mas se tudo é questão de gosto, a vida vale a morte, o silêncio vale a palavra, a ausência vale a presença - tudo se elativiza ao infinito. Num mundo sem valores a definir, em que udo dependa do gosto, não há lugar para uma razão ética, uma definição de princípios, uma preocupação moral, um empenho numa análise estética. O autoritarismo do gosto, tomado em sentido absoluto, apaga as diferenças reais e proclama a servidão ao capricho. Mas há quem goste das fórmulas ditatoriais, em vez de enfrentar o desafio de ponderar as nossas contradições.
(Emiliano Barreira, inédito)
Está plenamente adequada a correlação entre tempos e modos verbais em:
Ano: 2014
Banca:
FCC
Órgão:
TJ-AP
Provas:
FCC - 2014 - TJ-AP - Analista Judiciário - Área Apoio Especializado - Tecnologia da Informação - Segurança da Informação
|
FCC - 2014 - TJ-AP - Analista Judiciário - Área Apoio Especializado - Tecnologia da Informação - Administração em Redes de Computadores |
FCC - 2014 - TJ-AP - Analista Judiciário - Área Apoio Especializado - Tecnologia da Informação - Telecomunicações |
Q471487
Governança de TI
Uma equipe de Segurança da Informação está realizando o processo avaliar e gerenciar os riscos, definido pelo COBIT 4.1, observando aquilo que pode comprometer a proteção dos ativos de TI. Esse processo está relacionado com o domínio da governança:
Ano: 2014
Banca:
FCC
Órgão:
TJ-AP
Provas:
FCC - 2014 - TJ-AP - Analista Judiciário - Área Apoio Especializado - Tecnologia da Informação - Segurança da Informação
|
FCC - 2014 - TJ-AP - Analista Judiciário - Área Apoio Especializado - Tecnologia da Informação - Administração em Redes de Computadores |
FCC - 2014 - TJ-AP - Analista Judiciário - Área Apoio Especializado - Tecnologia da Informação - Telecomunicações |
Q471485
Governança de TI
Segundo a ITIL V3, a comunicação de usuários, clientes e fornecedores com o provedor de serviços de TI é mais intensa e a percepção da efetiva qualidade do serviço prestado é maior no estágio de
Ano: 2014
Banca:
FCC
Órgão:
TJ-AP
Provas:
FCC - 2014 - TJ-AP - Analista Judiciário - Área Apoio Especializado - Tecnologia da Informação - Segurança da Informação
|
FCC - 2014 - TJ-AP - Analista Judiciário - Área Apoio Especializado - Tecnologia da Informação - Administração em Redes de Computadores |
FCC - 2014 - TJ-AP - Analista Judiciário - Área Apoio Especializado - Tecnologia da Informação - Telecomunicações |
Q471484
Governança de TI
Um operador de um Centro de Processamento de Dados executou um programa de computador antes do momento previsto, criando defeitos nos relatórios impressos gerados por tal programa de aplicação. Segundo os princípios da ITIL V.3, o operador cometeu ou criou
Ano: 2014
Banca:
FCC
Órgão:
TJ-AP
Provas:
FCC - 2014 - TJ-AP - Analista Judiciário - Área Apoio Especializado - Tecnologia da Informação - Segurança da Informação
|
FCC - 2014 - TJ-AP - Analista Judiciário - Área Apoio Especializado - Tecnologia da Informação - Administração em Redes de Computadores |
Q471483
Governança de TI
Uma equipe está reunida para avaliar melhorias nos serviços de TI, cumprindo com práticas recomendadas para o estágio de Melhoria Contínua de Serviço da ITIL V3. É produto desse trabalho, o
Ano: 2014
Banca:
FCC
Órgão:
TJ-AP
Prova:
FCC - 2014 - TJ-AP - Analista Judiciário - Área Apoio Especializado - Tecnologia da Informação - Segurança da Informação |
Q471482
Governança de TI
Uma equipe está trabalhando em atividades de homologação de mudanças nas soluções de TI. Segundo o COBIT 4.1, essas atividades contempladas no processo de Instalar e Homologar Soluções e Mudanças atendem aos seguintes objetivos da governança de TI: responder os requerimentos de negócios de maneira alinhada com a estratégia de negócios e
Ano: 2014
Banca:
FCC
Órgão:
TJ-AP
Prova:
FCC - 2014 - TJ-AP - Analista Judiciário - Área Apoio Especializado - Tecnologia da Informação - Segurança da Informação |
Q471481
Governança de TI
Um responsável pelo processo de negócio de compras de materiais está avaliando o desempenho dos serviços de TI que o atendem, observando os custos desses serviços frente ao resultado que trazem para o desempenho das atividades de negócio. Ele observa os relatórios de desempenho apresentados pela equipe de TI, confronta-os com a sua realidade operacional, debate seus achados com os responsáveis por desenvolvimento e operações de soluções de TI e procura identificar possíveis remediações necessárias. Essas atividades estão contempladas no domínio do COBIT 4.1, denominado
Ano: 2014
Banca:
FCC
Órgão:
TJ-AP
Prova:
FCC - 2014 - TJ-AP - Analista Judiciário - Área Apoio Especializado - Tecnologia da Informação - Segurança da Informação |
Q471480
Governança de TI
Com a finalidade de melhorar continuamente seus produtos, uma equipe de TI está buscando avaliar oscilações na qualidade do software desenvolvido em sua fábrica, seguindo um método padronizado de investigação e análise. Considerando que o processo de produção de software é controlado estatisticamente e que a equipe segue as práticas do CMMI 1.3, a avaliação dos motivos das oscilações na qualidade corresponde a uma prática associada à área de processo de
Ano: 2014
Banca:
FCC
Órgão:
TJ-AP
Prova:
FCC - 2014 - TJ-AP - Analista Judiciário - Área Apoio Especializado - Tecnologia da Informação - Segurança da Informação |
Q471479
Segurança da Informação
Segundo a Norma ABNT NBR ISO/IEC 27001:2006, para prevenir o acesso físico não autorizado, danos e interferências com as instalações e informações da organização, podem ser aplicados diversos controles. O controle que NÃO está de acordo com o que descreve a Norma é:
Ano: 2014
Banca:
FCC
Órgão:
TJ-AP
Prova:
FCC - 2014 - TJ-AP - Analista Judiciário - Área Apoio Especializado - Tecnologia da Informação - Segurança da Informação |
Q471478
Segurança da Informação
O objetivo de controle que define o que deve ser alcançado na seção que trata da classificação da informação da Norma ABNT NBR ISO/IEC 27002:2005 é "assegurar que a informação receba um nível adequado de proteção". Um dos controles que podem ser aplicados para se alcançar este objetivo diz que convém que a informação seja classificada em termos do seu valor, e
I. dos requisitos legais.
II. da sensibilidade.
III. da criticidade para a organização.
IV. do seu tamanho.
Está correto o que consta APENAS em
I. dos requisitos legais.
II. da sensibilidade.
III. da criticidade para a organização.
IV. do seu tamanho.
Está correto o que consta APENAS em
Ano: 2014
Banca:
FCC
Órgão:
TJ-AP
Prova:
FCC - 2014 - TJ-AP - Analista Judiciário - Área Apoio Especializado - Tecnologia da Informação - Segurança da Informação |
Q471477
Segurança da Informação
Segundo Norma ABNT NBR ISO/IEC 27005:2011, o processo de avaliação de riscos de segurança da informação consiste nas atividades de identificação de riscos, análise de riscos e avaliação de riscos. Segundo a Norma, a entrada da atividade de avaliação de riscos é uma lista de riscos
Ano: 2014
Banca:
FCC
Órgão:
TJ-AP
Prova:
FCC - 2014 - TJ-AP - Analista Judiciário - Área Apoio Especializado - Tecnologia da Informação - Segurança da Informação |
Q471476
Segurança da Informação
Segundo Norma ABNT NBR ISO/IEC 27005:2011, convém que a organização defina sua própria escala de níveis de aceitação de risco e que critérios para a aceitação do risco
Ano: 2014
Banca:
FCC
Órgão:
TJ-AP
Prova:
FCC - 2014 - TJ-AP - Analista Judiciário - Área Apoio Especializado - Tecnologia da Informação - Segurança da Informação |
Q471475
Segurança da Informação
Vários computadores de uma rede estão gerando spam, disseminando vírus, atacando computadores e servidores de forma não prevista pelos administradores. Foi identificado um malware que é capaz de se propagar automaticamente, explorando vulnerabilidades existentes em programas instalados nos computadores infectados, tornando-os zumbis. Tal comportamento é tipicamente ocasionado por uma ação de
Ano: 2014
Banca:
FCC
Órgão:
TJ-AP
Prova:
FCC - 2014 - TJ-AP - Analista Judiciário - Área Apoio Especializado - Tecnologia da Informação - Segurança da Informação |
Q471474
Redes de Computadores
Em uma rede de computadores a navegação web foi configurada de forma a funcionar em uma modalidade em que o computador do usuário solicita acesso às páginas web e um servidor proxy da rede do usuário carrega e processa o pedido. O proxy não armazena páginas web acessadas e não é configurado na estação usuária.

 Conheça nossos planos