Questões de Concurso
Para analista de tecnologia da informação
Foram encontradas 21.175 questões
Resolva questões gratuitamente!
Junte-se a mais de 4 milhões de concurseiros!


Ano: 2025
Banca:
IDCAP
Órgão:
PPSA
Prova:
IDCAP - 2025 - PPSA - Analista de Tecnologia da Informação - Desenvolvimento de Sistemas |
Q3845357
Engenharia de Software
O Desenvolvimento orientado por comportamento (BDD)
refere-se a uma técnica de desenvolvimento ágil, que
visa integrar regras de negócios com linguagem de
programação, focando o comportamento do software.
Tem como objetivo melhorar a colaboração entre
desenvolvedores, analistas de negócios e stakeholders,
para que todos possam ter uma compreensão clara das
expectativas em relação ao software. Para aplicar o
processo de BDD de forma eficiente, é necessário seguir
uma ordem específica, que inclui quatro etapas distintas,
caracterizadas a seguir.
I.É a fase em que o Product Owner explica a visão geral do negócio, na qual a equipe utiliza o processo de discussão do BDD para reunir exemplos de usuários e entender como a função fornecida é usada, identificando problemas e possíveis novas regras de negócios.
II.É a fase em que a equipe faz perguntas para determinar quais regras, critérios de aceitação ou novas histórias podem ser criadas, na qual o esclarecimento das ideias ocorre por meio do diálogo entre os participantes.
III.É a fase em que todas as questões discutidas são agrupadas, criando um documento que contém todas as notas reunidas, na qual a linguagem Gherkin é geralmente recomendada ao criar critérios de aceitação.
IV.É a fase em que após pesquisar e testar a história, a equipe de desenvolvimento apresenta ao Product Owner para validação, na qual a história validada é utilizada durante a revisão da produção do projeto, para garantir que o produto corresponda aos padrões estabelecidos. Para finalizar, após a instalação do aplicativo no ambiente de produção, ocorre o monitoramento da funcionalidade para coletar feedback do cliente sobre o sistema desenvolvido.
As etapas descritas são conhecidas, respectivamente, como:
Ano: 2025
Banca:
IDCAP
Órgão:
PPSA
Prova:
IDCAP - 2025 - PPSA - Analista de Tecnologia da Informação - Desenvolvimento de Sistemas |
Q3845356
Arquitetura de Software
Representational State Transfer (Rest) representa um
estilo arquitetônico aplicado para fornecer padrões entre
sistemas de computador na web, facilitando a
comunicação entre eles. No estilo REST, a
implementação do cliente e do servidor pode ser feita de
forma independente, sem que cada um conheça o outro,
significando que o código do lado do cliente pode ser
alterado a qualquer momento, sem afetar a operação do
servidor, e o contrário também é válido. Os clientes que
lidam com a arquitetura REST geram requerimentos para
reaver ou alterar recursos, já os servidores assumem o
papel de responder tais demandas. Uma solicitação,
geralmente, consiste em HTTP - que define o tipo de
operação a realizar, header - permitindo ao cliente
transmitir informações sobre o pedido, um caminho para
um recurso e o corpo de mensagem opcional contendo
dados. Nesse contexto, quanto ao verbo HTTP, é
fundamental conhecer quatro entradas básicas. A
primeira para recuperar um recurso específico (por id) ou
uma coleção de recursos, a segunda, para criar um novo
recurso, a terceira para atualizar um recurso específico
(por id) e a quarta e última para remover um recurso
específico por id.
Essas entradas básicas são conhecidas, respectivamente, como:
Essas entradas básicas são conhecidas, respectivamente, como:
Ano: 2025
Banca:
IDCAP
Órgão:
PPSA
Prova:
IDCAP - 2025 - PPSA - Analista de Tecnologia da Informação - Desenvolvimento de Sistemas |
Q3845355
Engenharia de Software
Prototipação é uma técnica que consiste em desenvolver
o protótipo de algum produto, ou seja, uma forma de
visualizar a ideia antes de ela ser entregue
definitivamente ao mercado. Entre as categorias de
protótipo, uma tem por objetivo investigar o que um
produto pode oferecer ao usuário, descrevendo como a
funcionalidade da qual o usuário pode se beneficiar, sem
dar muita atenção ao como funcionaria. Outra categoria,
tem por objetivo validar a experiência do usuário com a
interface do produto, refinando o direcionamento das
interações com o público alvo.
Essas duas categorias de protótipo são conhecidas respectivamente, como:
Essas duas categorias de protótipo são conhecidas respectivamente, como:
Ano: 2025
Banca:
IDCAP
Órgão:
PPSA
Prova:
IDCAP - 2025 - PPSA - Analista de Tecnologia da Informação - Desenvolvimento de Sistemas |
Q3845354
Programação
Em relação à versão anterior, na linguagem de
programação Python 3.11, vários módulos foram
melhorados. Nesse contexto, a sintaxe de um dos
módulos retorna 2 elevado à potência de x e a de outro
retorna a raiz cúbica de x.
As sintaxes especificadas para esses módulos são, respectivamente:
As sintaxes especificadas para esses módulos são, respectivamente:
Ano: 2025
Banca:
IDCAP
Órgão:
PPSA
Prova:
IDCAP - 2025 - PPSA - Analista de Tecnologia da Informação - Desenvolvimento de Sistemas |
Q3845353
Programação
A programação estruturada estabelece uma disciplina no
desenvolvimento de algoritmos, independentemente da
sua complexidade e da linguagem na qual será
codificado, que facilita a compreensão da solução
através de um número restrito de mecanismos de
codificação. Nesse sentido, observe as estruturas de
controle em (a) e (b).
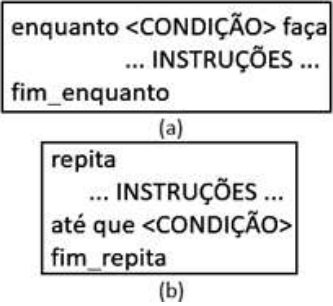
Na estrutura "enquanto.... fim_enquanto" em (a), o fluxo de execução das instruções permanece no loop de repetição, quando o teste da condição retorna um valor booleano BOL1, ao passo que a execução da estrutura termina, quando o teste da condição retorna outro valor booleano BOL2. Em contrapartida, na estrutura "repita ... fim_repita" em (b), o fluxo de execução das instruções permanece no loop de repetição, quando o teste da condição retorna um valor booleano BOL3, ao passo que a execução da estrutura se encerra quando o teste da condição retorna outro valor booleano BOL4.
FALSO, VERDADEIRO, FALSO e VERDADEIROOs valores booleanos ou lógicos BOL1, BOL2, BOL3 e BOL4 são, respectivamente:
Ano: 2025
Banca:
IDCAP
Órgão:
PPSA
Prova:
IDCAP - 2025 - PPSA - Analista de Tecnologia da Informação - Desenvolvimento de Sistemas |
Q3845352
Programação
No algoritmo da figura, são utilizados os conceitos de
passagem de parâmetros por valor de NR01 para P1 e
por referência de NR02 para P2.
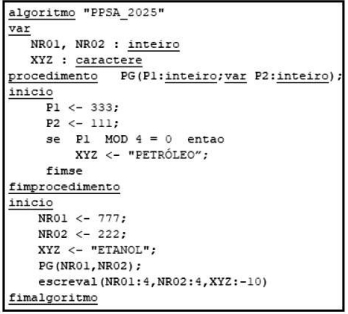
Após a execução do algoritmo, serão impressos para as variáveis NR01, NR02 e XYZ, respectivamente, os seguintes valores:
Após a execução do algoritmo, serão impressos para as variáveis NR01, NR02 e XYZ, respectivamente, os seguintes valores:
Ano: 2025
Banca:
IDCAP
Órgão:
PPSA
Prova:
IDCAP - 2025 - PPSA - Analista de Tecnologia da Informação - Desenvolvimento de Sistemas |
Q3845351
Banco de Dados
O Diagrama Entidade Relacionamento (DER) é a
representação gráfica e a principal ferramenta do Modelo
conceitual MER. Nesse contexto, observe a figura que
ilustra o uso do DER.

No domínio representado pelo diagrama, com relação às entidades e relacionamentos, é válida a afirmativa indicada na opção:
No domínio representado pelo diagrama, com relação às entidades e relacionamentos, é válida a afirmativa indicada na opção:
Ano: 2025
Banca:
IDCAP
Órgão:
PPSA
Prova:
IDCAP - 2025 - PPSA - Analista de Tecnologia da Informação - Desenvolvimento de Sistemas |
Q3845350
Programação
Observe as figuras (a) e (b) que mostram,
respectivamente, o resultado da execução e o código
correspondente, em JavaScript.
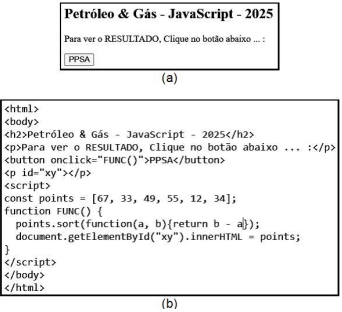
Ao clicar no botão

exibido em (a), o código em (b) será executado, resultando na geração da seguinte sequência de números:
Ao clicar no botão
exibido em (a), o código em (b) será executado, resultando na geração da seguinte sequência de números:
Ano: 2025
Banca:
IDCAP
Órgão:
PPSA
Prova:
IDCAP - 2025 - PPSA - Analista de Tecnologia da Informação - Desenvolvimento de Sistemas |
Q3845349
Engenharia de Software
O teste de software constitui parte integrante do ciclo de
vida de desenvolvimento de software, visando ter certeza
sobre funcionalidade, desempenho e experiência do
usuário, sendo uma parte importante e imprescindível,
pois ajudam a garantir a qualidade do código. Entre os
tipos de testes, enquanto um tem por objetivo validar os
diferentes módulos juntos como um todo e identificar os
bugs e problemas relacionados a eles, outro se
concentra em testar partes/unidades individuais de um
aplicativo de software no início do ciclo de vida, sendo
que qualquer função, procedimento, método ou módulo
pode ser uma unidade a ser submetida a esse tipo de
teste para determinar sua correção e o comportamento
esperado.
Os dois tipos de testes descritos são conhecidos, respectivamente, como testes:
Os dois tipos de testes descritos são conhecidos, respectivamente, como testes:
Ano: 2025
Banca:
IDCAP
Órgão:
PPSA
Prova:
IDCAP - 2025 - PPSA - Analista de Tecnologia da Informação - Desenvolvimento de Sistemas |
Q3845348
Arquitetura de Software
A arquitetura orientada a eventos (EDA) é um modelo de
integração criado para publicação, extração,
processamento e armazenamento de eventos de
aplicativos ou serviços, que maximiza o potencial de
aplicativos nativos da cloud e impulsiona tecnologias
potentes de aplicativos, como a análise em tempo real e
o suporte para decisões. Existem dois modelos básicos
de transmissão de eventos em uma EDA, sendo que em
uma delas os consumidores de eventos fazem uma
assinatura em um tipo ou tipos de mensagens
publicadas pelos produtores de eventos. Quando um produtor de evento publica um evento, a mensagem é
enviada diretamente para todos os assinantes que
desejam consumi-la. Normalmente, um message broker
cuida da transmissão de mensagens de eventos entre
editores e assinantes. O broker recebe as mensagens do
evento, converte-as se necessário, mantém a ordem
dessas mensagens em relação as outras,
disponibiliza-as para que os assinantes possam
consumi-las e, em seguida, exclui as mensagens após
serem consumidas, para que não sejam consumidas
novamente.
Pelas características descritas, esse modelo de transmissão é conhecido como mensagens de:
Pelas características descritas, esse modelo de transmissão é conhecido como mensagens de:
Ano: 2025
Banca:
IDCAP
Órgão:
PPSA
Prova:
IDCAP - 2025 - PPSA - Analista de Tecnologia da Informação - Segurança da Informação |
Q3842971
Segurança da Informação
A computação em nuvem é a disponibilidade sob
demanda de recursos computacionais, que incluem
armazenamento e infraestrutura, como serviços pela
Internet, eliminando a necessidade de indivíduos e
empresas gerenciarem os próprios recursos físicos
enquanto pagam apenas pelo que usarem. Entre os tipos
de implantação de computação em nuvem, duas são descritas a seguir.
I.É definida como aquelas criadas, gerenciadas e pertencentes a uma única organização e hospedadas de modo particular nos data centers dela, geralmente conhecidos como "no local". Essas nuvens oferecem maior controle, segurança e gerenciamento de dados, enquanto ainda permitem que usuários internos se beneficiem de um pool compartilhado de recursos de computação, armazenamento e rede.
II.É definida como aquelas que são executadas por provedores de serviços de nuvem de terceiros. Eles oferecem recursos de computação, armazenamento e rede pela Internet, permitindo que as empresas acessem recursos compartilhados sob demanda com base nos requisitos exclusivos e nas metas de negócios.
Esses dois tipos de implantação são conhecidos, respectivamente, como nuvens:
Ano: 2025
Banca:
IDCAP
Órgão:
PPSA
Prova:
IDCAP - 2025 - PPSA - Analista de Tecnologia da Informação - Segurança da Informação |
Q3842970
Redes de Computadores
Tendo por foco o Modelo de Referência OSI/ISO, o TCP
é um protocolo dito com conexão que opera em uma
determinada camada, que tem por função garantir que
os dados sejam entregues ao destino de forma eficiente
e correta, responsável pela comunicação de ponta a
ponta na rede, enquanto que o IP é sem conexão, opera
em outra camada desse modelo, identifica origem e
destino dos dados transferidos, sendo responsável por
produzir os pacotes de rede e roteá-los pelo melhor
caminho possível.
Os protocolos TCP e IP operam nas camadas do Modelo OSI/ISO conhecidas, respectivamente, como:
Os protocolos TCP e IP operam nas camadas do Modelo OSI/ISO conhecidas, respectivamente, como:
Ano: 2025
Banca:
IDCAP
Órgão:
PPSA
Prova:
IDCAP - 2025 - PPSA - Analista de Tecnologia da Informação - Segurança da Informação |
Q3842969
Segurança da Informação
Atualmente, existem diversas ferramentas para emprego
na área da segurança cibernética, cada uma com suas
peculiaridades. Duas delas são caracterizadas a seguir.
I.Foi projetada especificamente para minimizar a tomada de decisões, usando um processo de três etapas para coletar dados de sistemas e dispositivos de TI, que inclui orquestração, automação e resposta. Essa ferramenta busca e identifica vulnerabilidades com base em grandes quantidades de dados coletados, tomando as decisões imediatas e precisas e eliminando o risco de erro humano.
II.Foi projetada como uma solução de segurança cibernética que usa algoritmos e aprendizado de máquina para detectar anomalias no comportamento dos usuários, bem como nos roteadores, servidores e endpoints da rede. É uma ferramenta que busca comportamentos incomuns e irregularidades de padrões e alerta o administrador da rede ou usa funções de desconexão automática para anular ameaças antes que elas se tornem sérias.
Essas ferramentas são conhecidas, respectivamente, pelas siglas:
Ano: 2025
Banca:
IDCAP
Órgão:
PPSA
Prova:
IDCAP - 2025 - PPSA - Analista de Tecnologia da Informação - Segurança da Informação |
Q3842968
Segurança da Informação
A criptografia é usada para proteger os dados contra
roubo, alteração ou comprometimento e funciona
transformando os dados em um código secreto que só
pode ser desbloqueado com uma chave digital exclusiva.
A criptografia simétrica usa a mesma chave para
criptografia e descriptografia. A criptografia assimétrica
usa duas chaves separadas para criptografar e
descriptografar dados.
Duas siglas que representam dois exemplos de criptografia, sendo uma simétrica e outra assimétrica são, respectivamente:
Duas siglas que representam dois exemplos de criptografia, sendo uma simétrica e outra assimétrica são, respectivamente:
Ano: 2025
Banca:
IDCAP
Órgão:
PPSA
Prova:
IDCAP - 2025 - PPSA - Analista de Tecnologia da Informação - Segurança da Informação |
Q3842967
Redes de Computadores
Protocolos de redes para cibersegurança são aqueles
que garantem a integridade e segurança dos dados
transmitidos pelas conexões de rede. Nesse contexto, o
tipo específico usado vai depender dos protegidos e da
conexão de rede, sendo definida as técnicas e
procedimentos necessários para proteger os dados da
rede contra tentativas não autorizadas ou maliciosas de
ler ou filtrar informações. Um desses protocolos oferece
segurança a nível de IP, protegendo a comunicação
entre redes ou hosts, enquanto que outro oferece
autenticação e criptografia para gerenciamento de
dispositivos de rede.
Esses dois protocolos de cibersegurança são conhecidos, respectivamente, como
Esses dois protocolos de cibersegurança são conhecidos, respectivamente, como
Ano: 2025
Banca:
IDCAP
Órgão:
PPSA
Prova:
IDCAP - 2025 - PPSA - Analista de Tecnologia da Informação - Segurança da Informação |
Q3842966
Segurança da Informação
No que tange à segurança da informação, um tipo visa
evitar/dificultar as falhas nos equipamentos e instalações
como, por exemplo, que causam problemas com ativos, furtos e acidentes. Outro tipo tem por objetivo
evitar/dificultar o uso inadequado de dados, softwares,
programas e sistemas como, por exemplo, invasões
hacker e roubo de dados.
Esses tipos são conhecidos, respectivamente, como segurança:
Esses tipos são conhecidos, respectivamente, como segurança:
Ano: 2025
Banca:
IDCAP
Órgão:
PPSA
Prova:
IDCAP - 2025 - PPSA - Analista de Tecnologia da Informação - Segurança da Informação |
Q3842965
Governança de TI
Na ITILv4, o modelo de gestão de TI foi alterado para
atender as necessidades da Era Digital , com foco na
criação do Sistema de Valor de Serviço (SVS) para os
usuários, na condução de estratégias de negócios e na
adaptação à transformação digital. As práticas do ITIL 4
constituem um conjunto de recursos necessários para
realizar o trabalho ou atingir um objetivo, enfocando uma
visão holística do sistema de serviços, ao considerar
elementos como cultura, tecnologia, informações e
gerenciamento de dados.
No contexto da ITILv4, duas são práticas de gestão de serviço, respectivamente, os Gerenciamentos de:
No contexto da ITILv4, duas são práticas de gestão de serviço, respectivamente, os Gerenciamentos de:
Ano: 2025
Banca:
IDCAP
Órgão:
PPSA
Prova:
IDCAP - 2025 - PPSA - Analista de Tecnologia da Informação - Segurança da Informação |
Q3842964
Segurança da Informação
No que tange à prevenção de riscos na segurança da
informação, os controles têm por objetivo neutralizar
eventos potencialmente negativos que venham a ocorrer
numa organização. Nesse sentido, existem três tipos de
controles de segurança para um sistema de informação,
descritos a seguir.
I.Foca a gestão do risco e a gestão da segurança do sistema de informação.
II.É primariamente implementado e executado por pessoas, em oposição a sistemas.
III.É primariamente executado e implementado pelo sistema de informação, através de mecanismos contidos nos componentes de hardware, software ou firmware presentes no sistema.
Esses controles de segurança são conhecidos, respectivamente, como:
Ano: 2025
Banca:
IDCAP
Órgão:
PPSA
Prova:
IDCAP - 2025 - PPSA - Analista de Tecnologia da Informação - Segurança da Informação |
Q3842963
Segurança da Informação
No que diz respeito aos malwares maliciosos, um
constitui um tipo projetado para dar aos hackers acesso
e controle sobre um dispositivo, sendo que além de
afetarem o software e o sistema operacional, alguns
também podem infectar o hardware e o firmware do
computador. Esses malwares são especializados em
ocultar a sua presença, mas enquanto permanecem
escondidos, eles estão ativos. Na verdade é um software
usado por criminosos cibernéticos para obter controle
sobre um computador ou rede alvo, podendo por vezes
aparecer como uma única peça de software, mas
frequentemente são compostos por uma coleção de
ferramentas que permitem aos hackers o controle a nível
de administrador sobre o dispositivo alvo.
Esse malware é conhecido por:
Esse malware é conhecido por:
Ano: 2025
Banca:
IDCAP
Órgão:
PPSA
Prova:
IDCAP - 2025 - PPSA - Analista de Tecnologia da Informação - Segurança da Informação |
Q3842962
Programação
Java, como plataforma de programação, é composta de
uma máquina virtual java (JVM), um completo conjunto
de APIs (bibliotecas) e a linguagem Java orientada a
objetos, constituindo uma tecnologia independente de
sistema operacional e hardware. Em Java, o acesso
direto a uma variável de instância de um objeto pode não
estar habilitado. Quando se declara uma variável de
instância, pode-se, opcionalmente, definir um
modificador de variável, seguido pelo tipo e identificador
daquela variável. O escopo de uma variável de instância
pode ser controlado pelo uso dos modificadores de
variáveis, de acordo com a classificação listada a seguir.
I.MA1 - Quando qualquer um pode acessar variáveis de instância públicas.
II.MA2 - Quando métodos do mesmo pacote ou subclasse podem acessar variáveis de instância protegidas.
III.MA3 -Quando apenas métodos da mesma classe, excluindo métodos de uma subclasse, podem acessar variáveis de instâncias privadas.
Os modificadores de acesso MA1, MA2 e MA3 são denominados, respectivamente:

 Conheça nossos planos