Foram encontradas 23.523 questões
Resolva questões gratuitamente!
Junte-se a mais de 4 milhões de concurseiros!


A respeito de metodologias e técnicas prescritas pela engenharia de software para o desenvolvimento e para a gestão de produtos, julgue o item que se segue.
Na entrega de software funcionando para a produção de
forma ágil, o DevOps prestigia a entrega contínua; nesse
sentido, um princípio recomendado é que as atualizações de
arquivo do servidor, por meio de uma operação de
atualização de arquivos (commit) realizada pelos
desenvolvedores, sejam centralizadas em uma máquina de
integração.
A respeito de metodologias e técnicas prescritas pela engenharia de software para o desenvolvimento e para a gestão de produtos, julgue o item que se segue.
Na gestão do backlog de um produto usando-se uma
metodologia ágil, o controle do versionamento dos artefatos
é adequado para procurar manter o backlog com a
característica de emergente.
A respeito de metodologias e técnicas prescritas pela engenharia de software para o desenvolvimento e para a gestão de produtos, julgue o item que se segue.
Na metodologia Scrum, caso diversos incrementos sejam
criados em uma sprint, um deles pode ser entregue aos
stakeholders antes da conclusão da sprint.
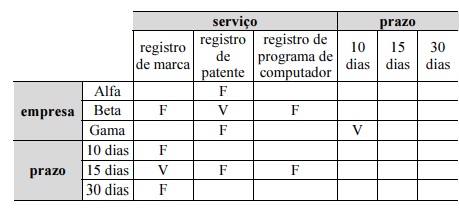
A partir dessa situação hipotética, bem como considerando a tabela-verdade precedente e seu completo preenchimento, julgue o item que se segue.
A proposição “A empresa Alfa solicitou o registro de
programa de computador.” é verdadeira.
A partir dessa situação hipotética, bem como considerando a tabela-verdade precedente e seu completo preenchimento, julgue o item que se segue.
A proposição “A solicitação da empresa Beta será atendida
no prazo de 30 dias, e a empresa Alfa solicitou o registro de
programa de computador.” é verdadeira.
Considerando a legislação acerca de privacidade e proteção de dados, julgue o item a seguir.
É permitido o tratamento de dados pessoais durante estudos
realizados por órgãos de pesquisas, sendo obrigatória a
anonimização desses dados.
Considerando a legislação acerca de privacidade e proteção de dados, julgue o item a seguir.
A proteção de dados pessoais é um dos princípios elencados
na Política Nacional de Segurança da Informação (Decreto
n.º 9.637/2018).
Considerando a legislação acerca de privacidade e proteção de dados, julgue o item a seguir.
A proteção dos dados pessoais, que visa garantir a
privacidade das pessoas, está prevista na Lei n.º 13.709/2018
(Lei Geral de Proteção de Dados Pessoais – LGPD) e na Lei
n.º 12.965/2014 (Marco Civil da Internet).
Considerando a legislação acerca de privacidade e proteção de dados, julgue o item a seguir.
Para efeitos da Lei de Acesso à Informação (Lei
n.º 12.527/2011), documento é considerado como a unidade
física de registro de informações, utilizada para materializar
conhecimento.
Considerando a legislação acerca de privacidade e proteção de dados, julgue o item a seguir.
As entidades privadas sem fins lucrativos que tenham
recebido recursos públicos para a realização de ações de
interesse público estão subordinadas, no que couber, à Lei
n.º 12.527/2011 (Lei de Acesso à Informação).
Considerando a legislação acerca de privacidade e proteção de dados, julgue o item a seguir.
O responsável pela transmissão, comutação ou roteamento
de dados tem o dever de tratar de forma isonômica quaisquer
pacotes de dados, e a eventual ocorrência de discriminação
ou degradação no tráfego desses pacotes será regulamentada
nos termos das atribuições conferidas ao Congresso Nacional
pelo inciso IV do art. 84 da Constituição Federal de 1988,
ouvidos o Comitê Gestor da Internet e a Agência Nacional
de Telecomunicações.
Julgue o próximo item, relativo a conceitos de ameaça, vulnerabilidade e impacto em sistemas de informação.
O impacto de um incidente de segurança da informação diz
respeito às consequências de determinado evento que
acomete a segurança dos ativos.
Julgue o próximo item, relativo a conceitos de ameaça, vulnerabilidade e impacto em sistemas de informação.
São exemplos de vulnerabilidade em segurança da
informação nas empresas públicas brasileiras: falhas
humanas; malware; ransomware e spyware.
Julgue o item a seguir, a respeito de gerência de riscos e sistema de gestão de continuidade de negócios (SGCN).
Em um SGCN, a organização deve estabelecer as partes da
organização a serem incluídas no sistema.
Julgue o item a seguir, a respeito de gerência de riscos e sistema de gestão de continuidade de negócios (SGCN).
Na etapa de identificação de riscos, devem ser incluídos
todos os riscos, com exceção dos das fontes que não estão
sob seu controle, apontando-se as fontes de risco, áreas de
impacto, as causas e possíveis consequências tangíveis ou
intangíveis.
Julgue o item a seguir, a respeito de gerência de riscos e sistema de gestão de continuidade de negócios (SGCN).
Em uma organização, as mudanças no contexto interno
organizacional são os fatores responsáveis pela eliminação
completa dos riscos ou alteração de sua configuração.
Julgue o item a seguir, a respeito de gerência de riscos e sistema de gestão de continuidade de negócios (SGCN).
No gerenciamento de riscos, devem ser considerados os
contextos externo e interno da organização, incluindo-se o
comportamento humano e os fatores culturais locais.
Julgue o item a seguir, a respeito de gerência de riscos e sistema de gestão de continuidade de negócios (SGCN).
A gestão de continuidade de negócios envolve
prioritariamente os processos de análise de impacto no
negócio, avaliação de risco e plano de contingência.
Julgue o item seguinte, a respeito das características gerais de identidade, privacidade, conformidade e segurança na nuvem.
SASE (Secure Access Service Edge) é uma arquitetura de
rede que, entre outros componentes, possui o acesso à rede
zero-trust, o qual verifica as identidades dos usuários e
confirma a segurança do dispositivo antes de conceder
acesso às aplicações autorizadas.
Julgue o item seguinte, a respeito das características gerais de identidade, privacidade, conformidade e segurança na nuvem.
A segurança da nuvem é compartilhada entre os provedores
de serviço e os clientes, e as competências de cada um
variam de acordo com o tipo de serviço oferecido; na
plataforma como serviço (PaaS), por exemplo, os clientes
são responsáveis por proteger tudo que está relacionado ao
sistema operacional.

 Conheça nossos planos