Foram encontradas 8.894 questões

Resolva questões gratuitamente!

Junte-se a mais de 4 milhões de concurseiros!

Q1886262 Segurança da Informação

Leia o texto a seguir para responder a questão.


Texto I


       Falha no WhatsApp deixa vulneráveis todos os seus 1,5 bilhão de usuários

    O WhatsApp anunciou na noite desta segunda-feira (13) que descobriu uma vulnerabilidade em sua plataforma, o que deixava aberta uma brecha de segurança para ataques de hackers no mensageiro. A companhia solicitou a todos os seus usuários que atualizem o aplicativo — tanto no Android quanto no iOS.

    De acordo com o site estadunidense Financial Times (FT), que revelou a falha no mensageiro, a vulnerabilidade em questão permite que invasores utilizem um spyware comercial possivelmente desenvolvido pela empresa israelense NSO Group capaz de roubar dados e informações de um aparelho, além de monitorar câmera e microfone.

        Ainda conforme a publicação, a instalação do spyware se dá por meio de uma chamada telefônica feita para o aparelho-alvo mesmo que ela não seja atendida. Além disso, esta chamada não some dos registros do aplicativo, o que torna a sua atuação ainda mais silenciosa.

      “O WhatsApp encoraja as pessoas a atualizarem para a versão mais recente de nosso aplicativo, bem como manterem o sistema operacional de seu celular atualizado para proteção contra potenciais ataques direcionados a comprometer as informações armazenadas em dispositivos móveis”, informou um porta-voz.

        (...)

     Em comunicado, o NSO Group negou qualquer envolvimento com o exploit que utiliza a brecha de segurança do WhatsApp para instalar um espião em smartfones.


Fonte: https://www.tecmundo.com.br/software/141261- whatsapp-tem-vulnerabilidade-permite-invasao-hackers.htm

O texto apresenta um tipo de malware chamado spyware, no qual um código malicioso envia dados sensíveis para o invasor. Há ainda outros dois malwares muito conhecidos. Um deles, ao entrar no dispositivo hospedeiro, criptografa os dados nele contidos na sua totalidade ou em partes. Outro malware, quando infecta o dispositivo, abre uma porta para conexão do invasor, que pode até manipular remotamente o dispositivo. Estes dois malwares são conhecidos como: 
Alternativas
Q1886261 Segurança da Informação
João acabou de ser empossado na UFRJ como Técnico de Segurança da Informação e ficou responsável por monitorar o fluxo de pacotes da rede. Na hora do almoço, quando estava sozinho na sala de monitoramento, ele identificou um acesso exagerado a um IP público da UFRJ vindo de várias partes do mundo e prontamente fechou o acesso a este servidor.
Quando o diretor de Segurança da Informação voltou do almoço, constatou que havia várias mensagens em seu celular informando que o servidor de NTP saíra do ar. Conversando com João, este lhe informou o que tinha feito para evitar um ataque cibernético. Do ponto de vista da segurança da informação, João tentou evitar um ataque de:
Alternativas
Q1886260 Redes de Computadores
Pedro, Técnico de Redes da UFRJ, mantém um servidor DNS na rede privada para que os usuários consigam acessar serviços que só possam ser consumidos dentro da unidade. Para que um usuário, que utiliza esse serviço de DNS, possa acessar a Internet, o servidor redireciona a solicitação para um servidor com IP público. Esta técnica é conhecida como:
Alternativas
Q1886259 Redes de Computadores
“Destina-se a fornecer comunicação segura entre dois hosts não confiáveis em uma rede insegura”. Essa definição diz respeito ao protocolo:
Alternativas
Q1886258 Segurança da Informação
No contexto da segurança da informação, há três pilares essenciais que devem ser considerados: confidencialidade, integridade e disponibilidade. Acerca desse assunto, assinale a alternativa que indica a medida que reforça o pilar de confidencialidade. 
Alternativas
Q1886257 Sistemas Operacionais
O comando que pode ser utilizado para remover um pacote em um sistema RedHat é:
Alternativas
Q1886256 Sistemas Operacionais
Observe a saída do comando a seguir:
ls -l run.sh -rw-rw-r-- 2 root root 41 Abr 9 2010 run.sh

O administrador deseja adicionar permissão de execução do arquivo run.sh somente para o usuário root. Assinale a alternativa que apresenta o comando a ser executado no Linux para efetuar essa mudança. 
Alternativas
Q1886255 Redes de Computadores
Ao utilizar um servidor OpenSSH em um sistema, é uma prática de segurança comum não permitir que um cliente SSH acesse o servidor com o usuário root. Essa restrição é executada no arquivo /etc/sshd_config. Assinale a alternativa que contém a linha de texto que, dentro desse arquivo, vai bloquear o acesso ao servidor com o usuário root.
Alternativas
Q1886254 Sistemas Operacionais
Observe a saída do comando a seguir:
ls -l vendas drwxrw-r-- 2 Pedro financeiro 4096 Nov 26 2013 vendas

Sobre a saída desse comando, pode-se concluir que:
Alternativas
Q1886253 Sistemas Operacionais
Um administrador percebeu que um processo em um sistema operacional Linux parou de funcionar corretamente. Assinale a opção que contém o comando que pode ser utilizado para que se descubra o PID do processo, a fim de que o administrador possa fechá-lo com o uso do comando kill.
Alternativas
Q1886252 Redes de Computadores
Assinale a alternativa que apresenta o protocolo que se encontra na camada de transporte e que NÃO é orientado à conexão.
Alternativas
Q1886251 Redes de Computadores
Marque a opção que contém o protocolo utilizado para garantir confidencialidade em uma transmissão de dados, muito usado em VPNs, e que tem o seu uso previsto pelo protocolo IPv6 através de uma extensão de cabeçalho.
Alternativas
Q1886250 Redes de Computadores
Assinale a alternativa que apresenta a faixa de endereços IP que está reservada para uso privado e NÃO é roteada na Internet.
Alternativas
Q1886247 Segurança da Informação
Uma assinatura digital atesta que um código baixado da Internet:
Alternativas
Q1886246 Segurança da Informação
Uma empresa está instalando um gerador e um no-break para que um par de servidores web fiquem disponíveis, sendo que um servidor é utilizado como redundância. Assinale a alternativa que apresenta o conceito básico de segurança da informação descrito nesse caso.
Alternativas
Q1886245 Segurança da Informação
A respeito da criptografa simétrica e assimétrica, assinale a afirmativa correta.
Alternativas
Q1886244 Segurança da Informação
Assinale a alternativa que apresenta a diferença de um IDS para um IPS.
Alternativas
Q1885403 Redes de Computadores

A imagem a seguir apresenta a tabela de roteamento em um servidor de rede Linux que faz a função de roteador:
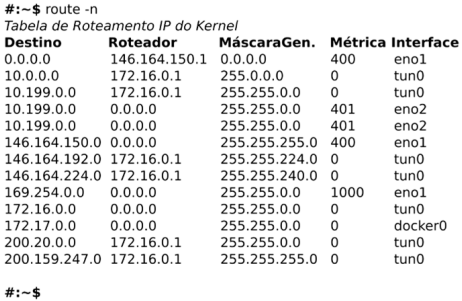


Imagem associada para resolução da questão


Marque a opção correta que define o comportamento desse servidor ao receber um pacote direcionado ao IP 8.8.8.8.

Alternativas
Q1885402 Redes de Computadores

A maioria dos roteadores executam uma técnica chamada PAT. Essa técnica é um subconjunto do NAT, que permite que vários dispositivos internos compartilhem um mesmo IP público. Isso é feito através de informações do protocolo de camada de transporte. Observe a figura abaixo:
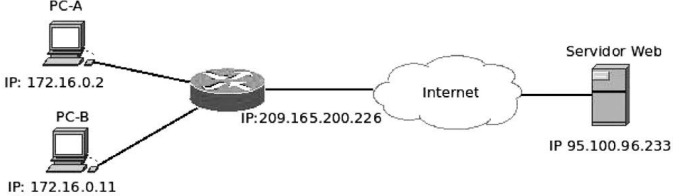


Imagem associada para resolução da questão


Um roteador usando PAT possui endereço IP interno: 172.16.0.1 e endereço IP externo: 209.165.200.226. O endereço IP do servidor Web é 95.100.96.233. Um técnico então resolveu verificar o status das conexões NAT do roteador. A saída do comando foi:
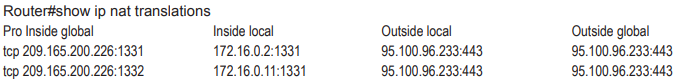

Imagem associada para resolução da questão


Um usuário está navegando na Internet, através de PC-B, com o endereço IP: 172.16.0.11. Com relação à conexão vinda do PC-B, o cabeçalho do pacote recebido pelo servidor web será:

Alternativas
Q1885401 Redes de Computadores
O Departamento de Estudo Naval solicita que seja criada uma rede para atender o seu novo laboratório, que contará com 32 computadores conectados à Internet. A sub-rede selecionada pelo setor de informática da UFRJ para atender a esta solicitação pertence à rede 146.164.200.0/24. Dentre as opções a seguir, identifique a que representa a menor rede IPv4 possível que o setor de informática pode criar para atender à solicitação do departamento
Alternativas
Respostas
4021: B
4022: C
4023: E
4024: B
4025: A
4026: C
4027: D
4028: C
4029: A
4030: D
4031: D
4032: C
4033: B
4034: E
4035: D
4036: B
4037: C
4038: E
4039: B
4040: A