Selecionar segmento
Estude com questões de diferentes segmentos
Atenção: Isso limpará todos os campos já preenchidos no filtro!
Foram encontradas 32.306 questões
Resolva questões gratuitamente!
Junte-se a mais de 4 milhões de concurseiros!


Ano: 2024
Banca:
CESGRANRIO
Órgão:
IPEA
Prova:
CESGRANRIO - 2024 - IPEA - Técnico de Planejamento e Pesquisa -Ciência de Dados |
Q2383218
Banco de Dados
O processo de ingestão de dados é normalmente dividido
em três etapas principais:
1 - Extração, ou coleta, de dados das fontes disponíveis;
2 - Transformação dos dados coletados para que atendam às necessidades específicas de processamento e análise; e
3 - Carga dos dados em algum repositório de destino, como um banco de dados relacional ou um data lake.
Essas três etapas podem variar dependendo de os dados serem estruturados ou não.
Nesse contexto, verifica-se que, na etapa de
1 - Extração, ou coleta, de dados das fontes disponíveis;
2 - Transformação dos dados coletados para que atendam às necessidades específicas de processamento e análise; e
3 - Carga dos dados em algum repositório de destino, como um banco de dados relacional ou um data lake.
Essas três etapas podem variar dependendo de os dados serem estruturados ou não.
Nesse contexto, verifica-se que, na etapa de
Ano: 2024
Banca:
CESGRANRIO
Órgão:
IPEA
Prova:
CESGRANRIO - 2024 - IPEA - Técnico de Planejamento e Pesquisa - Infraestrutura de Tecnologia da Informação |
Q2383217
Banco de Dados
Em um diagrama de entidades e relacionamentos (DER), as entidades são representadas por meio de retângulos, e os
relacionamentos, por meio de losangos. No DER, um retângulo representa um conjunto de entidades. Tanto as entidades quanto os relacionamentos podem possuir atributos. Todas as entidades em um DER precisam possuir um atributo
especial, denominado atributo identificador. Nesse contexto, considere que uma entidade PESQUISADOR, em um DER,
representa um conjunto de pessoas que são pesquisadores.
Nesse caso, o atributo identificador da entidade PESQUISADOR
Nesse caso, o atributo identificador da entidade PESQUISADOR
Ano: 2024
Banca:
CESGRANRIO
Órgão:
IPEA
Prova:
CESGRANRIO - 2024 - IPEA - Técnico de Planejamento e Pesquisa - Infraestrutura de Tecnologia da Informação |
Q2383216
Banco de Dados
Considere que, em um banco de dados preparado para persistir dados de apoio à realização de estudos na área agropecuária, existem duas tabelas:
IMÓVEL (cod-sncr, denominacao, cod-mun, area-total)
MUNICÍPIO (cod-mun, uf, qtd-imoveis)
A chave primária de um imóvel é o seu código no Sistema Nacional de Cadastro Rural (SNCR), e a de um município é o seu código, segundo o IBGE. A coluna IMÓVEL.cod-mun é chave estrangeira e referencia MUNICÍPIO.cod-mun.
Uma aplicação, ou sistema, realiza regularmente a seguinte transação nesse banco de dados:
Início da transação
Inserção dos dados de um novo imóvel na tabela IMÓVEL
Atualização de qtd-imoveis na tabela MUNICÍPIO
Commit
Nesse exemplo, a propriedade de atomicidade de uma transação garantirá que
IMÓVEL (cod-sncr, denominacao, cod-mun, area-total)
MUNICÍPIO (cod-mun, uf, qtd-imoveis)
A chave primária de um imóvel é o seu código no Sistema Nacional de Cadastro Rural (SNCR), e a de um município é o seu código, segundo o IBGE. A coluna IMÓVEL.cod-mun é chave estrangeira e referencia MUNICÍPIO.cod-mun.
Uma aplicação, ou sistema, realiza regularmente a seguinte transação nesse banco de dados:
Início da transação
Inserção dos dados de um novo imóvel na tabela IMÓVEL
Atualização de qtd-imoveis na tabela MUNICÍPIO
Commit
Nesse exemplo, a propriedade de atomicidade de uma transação garantirá que
Ano: 2024
Banca:
CESGRANRIO
Órgão:
IPEA
Prova:
CESGRANRIO - 2024 - IPEA - Técnico de Planejamento e Pesquisa - Infraestrutura de Tecnologia da Informação |
Q2383215
Banco de Dados
Considere que, em um banco de dados, há uma tabela com dados de indústrias, contendo os seguintes atributos:
INDUSTRIA (cnpj, razao-social, capital-social, qtd-alteracoes)
Nessa tabela, a chave primária é o atributo cnpj.
Foi criada a seguinte stored procedure, codificada segundo a sintaxe do PostgreSQL:
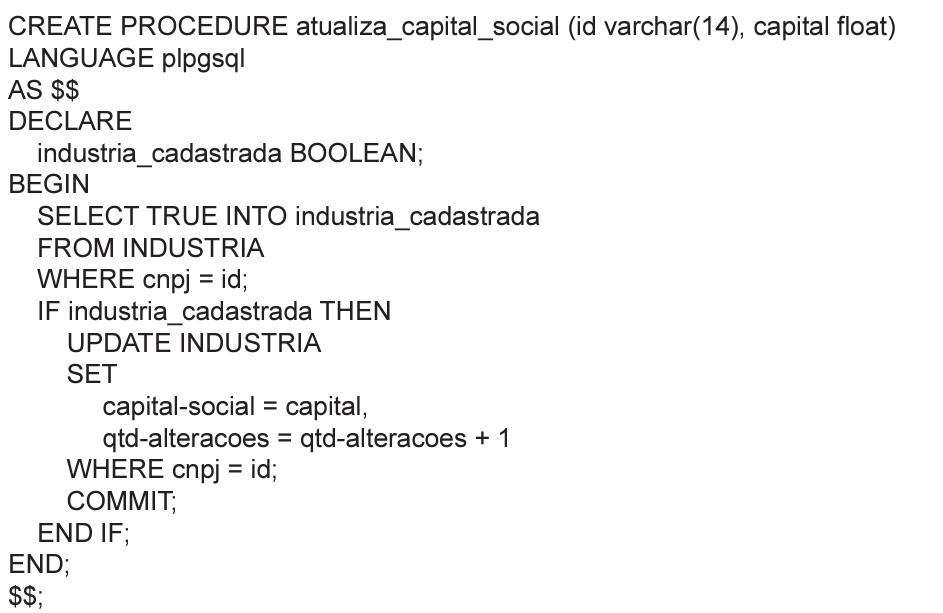
Ao ser executada, essa procedure
INDUSTRIA (cnpj, razao-social, capital-social, qtd-alteracoes)
Nessa tabela, a chave primária é o atributo cnpj.
Foi criada a seguinte stored procedure, codificada segundo a sintaxe do PostgreSQL:
Ao ser executada, essa procedure
Ano: 2024
Banca:
CESGRANRIO
Órgão:
IPEA
Prova:
CESGRANRIO - 2024 - IPEA - Técnico de Planejamento e Pesquisa - Infraestrutura de Tecnologia da Informação |
Q2383214
Banco de Dados
Considere que um modelo conceitual de dados foi criado, por meio da utilização de um Diagrama de Entidades e Relacionamentos (DER), contendo as entidades UF e EMPRESA, e um relacionamento entre essas duas entidades denominado
GERACAO. O objetivo é representar a potência instalada total, em kW, por cada empresa em cada UF. Em uma UF, pode
haver várias empresas com geração de energia, e cada empresa pode gerar energia em várias UF.
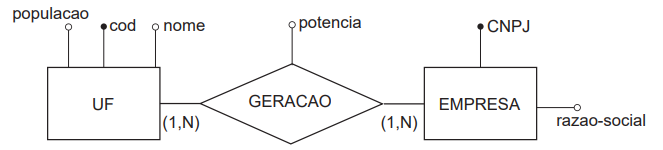
O atributo identificador na entidade UF é cod; o atributo identificador na entidade EMPRESA é CNPJ.
Foram criadas tabelas, segundo o Modelo Relacional, derivadas do DER apresentado.
O conjunto de tabelas corretamente derivadas do DER apresentado nas quais as chaves primárias encontram-se sublinhadas é
O atributo identificador na entidade UF é cod; o atributo identificador na entidade EMPRESA é CNPJ.
Foram criadas tabelas, segundo o Modelo Relacional, derivadas do DER apresentado.
O conjunto de tabelas corretamente derivadas do DER apresentado nas quais as chaves primárias encontram-se sublinhadas é
Ano: 2024
Banca:
CESGRANRIO
Órgão:
IPEA
Prova:
CESGRANRIO - 2024 - IPEA - Técnico de Planejamento e Pesquisa - Infraestrutura de Tecnologia da Informação |
Q2383213
Banco de Dados
A tabela PESSOA, criada segundo os conceitos do Modelo Relacional para a realização de estudos na área da saúde,
possui os seguintes atributos:
PESSOA (CPF, nome, sexo, idade, RG, renda, município-residência, UF-residência)
A chave primária dessa tabela é o atributo CPF.
Nesse contexto, considere as seguintes dependências funcionais (DF) definidas para alguns dos atributos da tabela PESSOA:
CPF → nome
CPF → renda
CPF → município-residência
Município-residência → UF-residência
RG → nome
Considerando-se a definição da primeira, da segunda e da terceira formas normais, 1FN, 2FN e 3FN, respectivamente, a tabela PESSOA NÃO está na
PESSOA (CPF, nome, sexo, idade, RG, renda, município-residência, UF-residência)
A chave primária dessa tabela é o atributo CPF.
Nesse contexto, considere as seguintes dependências funcionais (DF) definidas para alguns dos atributos da tabela PESSOA:
CPF → nome
CPF → renda
CPF → município-residência
Município-residência → UF-residência
RG → nome
Considerando-se a definição da primeira, da segunda e da terceira formas normais, 1FN, 2FN e 3FN, respectivamente, a tabela PESSOA NÃO está na
Ano: 2024
Banca:
CESGRANRIO
Órgão:
IPEA
Prova:
CESGRANRIO - 2024 - IPEA - Técnico de Planejamento e Pesquisa - Infraestrutura de Tecnologia da Informação |
Q2383212
Banco de Dados
O IBGE é responsável no Brasil pela Classificação Nacional de Atividades Econômicas (código CNAE). Considere que
um órgão de atuação nacional, que possui infraestrutura de Tecnologia de Informação e Comunicação (TIC) em todos os
estados brasileiros, deseja realizar um censo de pequenas e médias empresas em 10 estados do Brasil. Para guardar os
dados dessas empresas, foi criado um banco de dados distribuído (BDD) relacional com particionamento horizontal, também conhecido como sharding em muitos SGBDs NoSQL, utilizando como critério de distribuição a UF onde se localiza
a sede da empresa, de tal modo que as empresas do Rio de Janeiro têm seus dados guardados na infraestrutura de TIC
desse órgão no Rio de Janeiro.
Com os dados distribuídos dessa forma,
Com os dados distribuídos dessa forma,
Ano: 2024
Banca:
CESGRANRIO
Órgão:
IPEA
Prova:
CESGRANRIO - 2024 - IPEA - Técnico de Planejamento e Pesquisa - Infraestrutura de Tecnologia da Informação |
Q2383210
Banco de Dados
Considere que um banco de dados foi criado para dar apoio à avaliação de instrumentos e políticas de gestão de trânsito no Brasil, nos últimos cinco anos. Os dados foram organizados e persistidos nas três seguintes tabelas, definidas de
acordo com modelo relacional de dados: SINISTRO, com dados dos acidentes de trânsito; MUNICIPIO, com dados de
municípios; e RODOVIA, com dados de rodovias estaduais e federais.
SINISTRO (cod-sinistro, data-e-hora, localizacao, cod-rodovia, cod-municipio, quantidade-de-vitimas)
RODOVIA (cod-rodovia, nome, estadual-ou-federal)
MUNICIPIO (cod-municipio, uf, quantidade-de-habitantes)
Os atributos que formam as chaves primárias de cada tabela estão sublinhados.
Na tabela SINISTRO, há duas chaves estrangeiras: cod-rodovia, que indica onde ocorreu o sinistro, caso ele tenha ocorrido em uma rodovia, e cod-municipio, que indica em que municipio ocorreu o sinistro.
Nesse contexto, considere o seguinte comando SQL:
SELECT S.cod-rodovia, S.data-e-hora, quantidade-de-vitimas FROM SINISTRO S WHERE S.cod-rodovia IN ( SELECT R.cod-rodovia FROM RODOVIA R WHERE R.estadual-ou-federal = 'federal') AND EXISTS ( SELECT * FROM MUNICIPIO M WHERE M.cod-municipio = S.cod-municipio AND M.quantidade-de-habitantes < 50000)
Os resultados produzidos pela execução desse comando apresentam o código da rodovia, a data e hora e a quantidade de vítimas de sinistros ocorridos em
SINISTRO (cod-sinistro, data-e-hora, localizacao, cod-rodovia, cod-municipio, quantidade-de-vitimas)
RODOVIA (cod-rodovia, nome, estadual-ou-federal)
MUNICIPIO (cod-municipio, uf, quantidade-de-habitantes)
Os atributos que formam as chaves primárias de cada tabela estão sublinhados.
Na tabela SINISTRO, há duas chaves estrangeiras: cod-rodovia, que indica onde ocorreu o sinistro, caso ele tenha ocorrido em uma rodovia, e cod-municipio, que indica em que municipio ocorreu o sinistro.
Nesse contexto, considere o seguinte comando SQL:
SELECT S.cod-rodovia, S.data-e-hora, quantidade-de-vitimas FROM SINISTRO S WHERE S.cod-rodovia IN ( SELECT R.cod-rodovia FROM RODOVIA R WHERE R.estadual-ou-federal = 'federal') AND EXISTS ( SELECT * FROM MUNICIPIO M WHERE M.cod-municipio = S.cod-municipio AND M.quantidade-de-habitantes < 50000)
Os resultados produzidos pela execução desse comando apresentam o código da rodovia, a data e hora e a quantidade de vítimas de sinistros ocorridos em
Ano: 2024
Banca:
CESGRANRIO
Órgão:
IPEA
Prova:
CESGRANRIO - 2024 - IPEA - Técnico de Planejamento e Pesquisa - Infraestrutura de Tecnologia da Informação |
Q2383209
Banco de Dados
As relações entre países podem assumir várias formas, como, por exemplo, as de natureza econômica, política ou militar.
Em muitos casos, essas relações são formalizadas por meio de tratados internacionais que podem envolver dois ou mais
países. As relações que os países têm entre si são de particular interesse da área de estudo denominada Relações Internacionais.
Uma forma bastante adequada de modelar relacionamentos entre objetos em um banco de dados é utilizar um modelo de grafos, um dos modelos populares dos chamados bancos de dados NoSQL. Nesse modelo, os dados são representados por meio de nós e relacionamentos, ou arestas. Dois dos tipos de grafos comuns, implementados por gerenciadores de banco de dados, são o Resource Description Framework (RDF) e o Labeled Property Graph (LPG).
A respeito desses tipos de grafos, verifica-se que as(os)
Uma forma bastante adequada de modelar relacionamentos entre objetos em um banco de dados é utilizar um modelo de grafos, um dos modelos populares dos chamados bancos de dados NoSQL. Nesse modelo, os dados são representados por meio de nós e relacionamentos, ou arestas. Dois dos tipos de grafos comuns, implementados por gerenciadores de banco de dados, são o Resource Description Framework (RDF) e o Labeled Property Graph (LPG).
A respeito desses tipos de grafos, verifica-se que as(os)
Ano: 2024
Banca:
CESGRANRIO
Órgão:
IPEA
Prova:
CESGRANRIO - 2024 - IPEA - Técnico de Planejamento e Pesquisa - Infraestrutura de Tecnologia da Informação |
Q2383208
Banco de Dados
Segundo os resultados apresentados pela Pesquisa Anual de Comércio (PAC) realizada em 2021 pelo IBGE, o
Brasil possuía cerca de 1.039.000 empresas comerciais
da área varejista, com cerca de 7.413.000 pessoas trabalhando nessas empresas em 31/12 daquele ano. Uma organização criou e populou um banco de dados relacional
para a realização de estudos nessa área, com as tabelas
EMPRESA, FUNCIONÁRIO, PRODUTO e VENDA, entre
outras.
Nesse contexto, considere que, quando um determinado comando SELECT, que realiza acesso aos dados logicamente relacionados das quatro tabelas citadas, é executado no contexto apresentado, ele possui um alto tempo de resposta. Foi, então, avaliado que, dentre outras medidas, o desempenho da execução desse comando precisa ser aprimorado.
Nesse caso, é necessário observar se no plano de execução desse comando há
Nesse contexto, considere que, quando um determinado comando SELECT, que realiza acesso aos dados logicamente relacionados das quatro tabelas citadas, é executado no contexto apresentado, ele possui um alto tempo de resposta. Foi, então, avaliado que, dentre outras medidas, o desempenho da execução desse comando precisa ser aprimorado.
Nesse caso, é necessário observar se no plano de execução desse comando há
Ano: 2024
Banca:
CESGRANRIO
Órgão:
IPEA
Prova:
CESGRANRIO - 2024 - IPEA - Técnico de Planejamento e Pesquisa - Infraestrutura de Tecnologia da Informação |
Q2383207
Segurança da Informação
Na NBR ISO 27005:2019, é estabelecido que as opções
de tratamento do risco sejam selecionadas com base no
resultado do processo de avaliação de riscos, no custo esperado para implementação dessas opções e nos benefícios previstos. A ação de uma das opções de tratamento
do risco recomenda que o nível de risco seja gerenciado
por meio da inclusão, da exclusão ou da alteração de controles, para que o risco residual possa ser reavaliado e,
então, considerado aceitável.
Essa opção de tratamento do risco é a de
Essa opção de tratamento do risco é a de
Ano: 2024
Banca:
CESGRANRIO
Órgão:
IPEA
Prova:
CESGRANRIO - 2024 - IPEA - Técnico de Planejamento e Pesquisa - Infraestrutura de Tecnologia da Informação |
Q2383206
Segurança da Informação
Na NBR ISO 27001:2013, são definidos requisitos genéricos e pensados para serem aplicáveis a todas as organizações, independentemente do tipo, do tamanho ou da
natureza.
Dentre os requisitos definidos para a avaliação do desempenho do Sistema de Gestão de Segurança da Informação (SGSI), tem-se
Dentre os requisitos definidos para a avaliação do desempenho do Sistema de Gestão de Segurança da Informação (SGSI), tem-se
Ano: 2024
Banca:
CESGRANRIO
Órgão:
IPEA
Prova:
CESGRANRIO - 2024 - IPEA - Técnico de Planejamento e Pesquisa - Infraestrutura de Tecnologia da Informação |
Q2383205
Segurança da Informação
Organizar uma forma eficaz de resposta a incidentes de
segurança de computadores envolve várias decisões e
ações importantes. Nesse sentido, no Guia para Tratamento de Incidentes de Segurança de Computadores, publicado no NIST SP 800-61, é definido um ciclo de vida de
resposta a incidentes. Uma das fases desse ciclo de vida
é a encarregada por determinar se um incidente aconteceu, a partir da análise de precursores e indicadores e da
procura de informações correlacionadas.
Trata-se da fase de
Trata-se da fase de
Ano: 2024
Banca:
CESGRANRIO
Órgão:
IPEA
Prova:
CESGRANRIO - 2024 - IPEA - Técnico de Planejamento e Pesquisa - Infraestrutura de Tecnologia da Informação |
Q2383204
Segurança da Informação
Um perímetro de segurança de redes visa fortificar a borda
de uma rede por meio do uso de componentes de segurança independentes. Um desses componentes é capaz
de impor a política de segurança de acesso aos serviços
de rede, pois opera na camada de aplicação e atua como
um intermediário entre os servidores de aplicação, localizados na rede externa, e os clientes de aplicação, localizados na rede interna.
Esse componente é o
Esse componente é o
Ano: 2024
Banca:
CESGRANRIO
Órgão:
IPEA
Prova:
CESGRANRIO - 2024 - IPEA - Técnico de Planejamento e Pesquisa - Infraestrutura de Tecnologia da Informação |
Q2383203
Direito Digital
A Lei Geral de Proteção de Dados (LGPD) estabelece
que as atividades de tratamento de dados pessoais devem observar a boa-fé e alguns princípios fundamentais.
Um desses princípios garante, aos titulares, um fácil acesso a informações claras e precisas sobre a realização do
tratamento desses dados e sobre os respectivos agentes
desse tratamento, observados os segredos comercial e
industrial.
Esse princípio é o da
Esse princípio é o da
Ano: 2024
Banca:
CESGRANRIO
Órgão:
IPEA
Prova:
CESGRANRIO - 2024 - IPEA - Técnico de Planejamento e Pesquisa - Infraestrutura de Tecnologia da Informação |
Q2383202
Segurança da Informação
De acordo com a matriz MITRE ATT&CK® para empresas, os adversários utilizam a tática de impacto quando
tentam manipular, interromper ou destruir os sistemas e
seus dados.
Um exemplo de técnica dessa tática é a(o)
Um exemplo de técnica dessa tática é a(o)
Ano: 2024
Banca:
CESGRANRIO
Órgão:
IPEA
Prova:
CESGRANRIO - 2024 - IPEA - Técnico de Planejamento e Pesquisa - Infraestrutura de Tecnologia da Informação |
Q2383201
Segurança da Informação
Na MITRE ATT&CK®, é disponibilizada uma base de conhecimento pública sobre táticas e técnicas adversárias
que pode ser visualizada como matrizes em diferentes
contextos. Uma vez dentro de uma rede, os adversários
podem usar a técnica de exploração de serviços remotos
para obter acesso não autorizado a sistemas internos.
De acordo com a matriz MITRE ATT&CK® para empresas, essa técnica é um exemplo da tática de
De acordo com a matriz MITRE ATT&CK® para empresas, essa técnica é um exemplo da tática de
Ano: 2024
Banca:
CESGRANRIO
Órgão:
IPEA
Prova:
CESGRANRIO - 2024 - IPEA - Técnico de Planejamento e Pesquisa - Infraestrutura de Tecnologia da Informação |
Q2383200
Segurança da Informação
As ameaças de segurança cibernética exploram o aumento da complexidade e da conectividade de sistemas de
infraestrutura crítica, podendo colocar em risco aspectos
relacionados à segurança de uma nação, afetando sua
economia, seu sistema de saúde e sua segurança pública. No Guia de Aperfeiçoamento da Segurança Cibernética para Infraestrutura Crítica, do National Institute of
Standards and Technology (NIST), versão 1.1, é definida
uma estrutura básica que fornece um conjunto de atividades para alcançar resultados específicos de segurança
cibernética. As funções dessa estrutura básica organizam
atividades básicas de segurança cibernética em seu nível
mais alto. Uma dessas funções tem o objetivo de desenvolver uma compreensão organizacional para gerenciar o
risco de segurança cibernética no que tange a sistemas,
pessoas, ativos, dados e recursos.
O objetivo descrito é o da função de
O objetivo descrito é o da função de
Ano: 2024
Banca:
CESGRANRIO
Órgão:
IPEA
Prova:
CESGRANRIO - 2024 - IPEA - Técnico de Planejamento e Pesquisa - Infraestrutura de Tecnologia da Informação |
Q2383199
Redes de Computadores
Uma estratégia antispam comumente utilizada é conhecida como Gerência de Porta 25 e consiste em um conjunto
de políticas e tecnologias, implantadas em redes de usuários finais ou de caráter residencial, que procura separar
as funcionalidades de submissão de mensagens daquelas de transporte de mensagens entre servidores.
Dentre várias recomendações importantes, o Messaging Anti-Abuse Working Group (MAAWG) recomenda a adoção do Message Submission, configurando o software cliente de e-mail para usar autenticação e a porta TCP número
Dentre várias recomendações importantes, o Messaging Anti-Abuse Working Group (MAAWG) recomenda a adoção do Message Submission, configurando o software cliente de e-mail para usar autenticação e a porta TCP número
Ano: 2024
Banca:
CESGRANRIO
Órgão:
IPEA
Prova:
CESGRANRIO - 2024 - IPEA - Técnico de Planejamento e Pesquisa - Infraestrutura de Tecnologia da Informação |
Q2383198
Segurança da Informação
Considere que em uma organização é mantido um programa de exercícios e testes para validar, ao longo do
tempo, a eficiência e a validade das suas estratégias e
suas soluções de continuidade de negócios. Um desses
exercícios baseia-se apenas em discussões e não envolve a utilização de equipamentos ou de outros recursos.
Esse exercício é conhecido como exercício
Esse exercício é conhecido como exercício

 Conheça nossos planos