Questões de Concurso
Para quadrix
Foram encontradas 100.826 questões
Resolva questões gratuitamente!
Junte-se a mais de 4 milhões de concurseiros!


Acerca de atendimento técnico estratégico, julgue o item a seguir.
Quando um cidadão exerce o seu direito de exclusão de dados pessoais com base na Lei Geral de Proteção de Dados Pessoais (LGPD) por meio de canal de demandas externas, a equipe de administração de banco de dados da autarquia deverá promover a eliminação dos dados no ambiente de produção, sendo vedada, em qualquer hipótese, a manutenção desses dados em cópias de segurança, ainda que para fins de cumprimento de obrigação legal ou regulatória prevista no art. 16 da LGPD.
Acerca de atendimento técnico estratégico, julgue o item a seguir.
Quando um órgão recebe uma demanda externa via Lei de Acesso à Informação solicitando o código‑fonte de um software proprietário ou customizado desenvolvido pela própria instituição, a área de TIC poderá fundamentar a negativa de acesso caso demonstre, tecnicamente, que a abertura do código expõe vulnerabilidades estruturais que comprometem a segurança nacional, a integridade de dados críticos de cidadãos ou o segredo comercial e tecnológico da autarquia.
Acerca de atendimento técnico estratégico, julgue o item a seguir.
No contexto do atendimento estratégico, a nota técnica caracteriza‑se como um documento de fundamentação essencialmente factual, descritiva e orientadora, o qual é emitido por setor especializado para subsidiar a tomada de decisão de uma autoridade, não possuindo caráter vinculante ou força de decisão administrativa.
No que se refere à gestão e à fiscalização de contratos, julgue o item seguinte.
O estudo técnico preliminar é o documento necessário para a contratação de bens e de serviços, que deve conter fatores como a descrição da solução como um todo, considerando todo o ciclo de vida do projeto.
No que se refere à gestão e à fiscalização de contratos, julgue o item seguinte.
O planejamento de um processo licitatório deve compreender fatores como a descrição da necessidade da contratação fundamentada em estudo técnico preliminar que caracterize o interesse público envolvido.
Em relação às políticas, às normas e às auditorias, julgue o item a seguir.
Toda auditoria prevê 100% de certeza sob a ausência ou sob os indícios de fraude em uma base de dados corporativa.
Em relação às políticas, às normas e às auditorias, julgue o item a seguir.
No planejamento de auditoria com base em riscos, o auditor deve avaliar o risco de detecção, que corresponde à probabilidade de os procedimentos substantivos aplicados pelo próprio auditor não identificarem uma falha, um erro ou uma fraude material existente nos processos de TIC.
Acerca de governança e gestão de TI, julgue o item seguinte.
Na gestão de riscos, o risco inerente representa o nível de risco existente antes da implementação de qualquer controle ou de resposta mitigadora, enquanto o risco residual é a parcela de risco que permanece ativa mesmo após a aplicação bem‑sucedida dos controles internos de segurança e gestão.
Acerca de governança e gestão de TI, julgue o item seguinte.
São as quatro dimensões definidas na ITIL v4: organização e pessoas; informação e tecnologia; parceiros e fornecedores; e fluxos de valor e processos. Essas dimensões devem, portanto, ser consideradas de forma equilibrada para que se garanta uma gestão de serviços eficaz e holística.
Acerca de governança e gestão de TI, julgue o item seguinte.
De acordo com os princípios do COBIT 2019, um sistema de governança deve ser genérico e universal, aplicando exatamente o mesmo peso e a mesma configuração de objetivos a qualquer tipo de organização, independentemente de fatores como setor de mercado, perfil de risco ou cenário de ameaças.
No que se refere aos conceitos fundamentais de engenharia de software e à metodologia SCRUM, julgue o item a seguir.
Na engenharia de requisitos, os requisitos funcionais descrevem as ações, os comportamentos e os serviços específicos que um sistema deve executar, enquanto os requisitos não funcionais definem as propriedades, os critérios de qualidade e as restrições de operação do sistema.
No que se refere aos conceitos fundamentais de engenharia de software e à metodologia SCRUM, julgue o item a seguir.
A daily scrum é um evento de status report exclusivo para que o product owner e os stakeholders avaliem o desempenho individual de cada desenvolvedor e redefinam o escopo principal do produto.
No que se refere aos conceitos fundamentais de engenharia de software e à metodologia SCRUM, julgue o item a seguir.
Na metodologia SCRUM, o product owner é o único responsável por maximizar o valor do produto resultante do trabalho do scrum team, sendo, também, o responsável exclusivo pela gestão eficaz do product backlog, o que inclui ordenar e comunicar claramente os seus itens.
Considerando as tabelas A e B de um banco de dados relacional e que os campos id dessas tabelas referem‑se às suas chaves primárias, julgue o item seguinte.
Se as tabelas A e B em questão tiverem, também, uma coluna denominada cod_grupo que admita valores NULL, então a consulta a seguir não retornará qualquer registro se houver, ao menos, um valor NULL na coluna cod_grupo da tabela B.
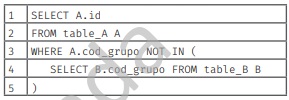
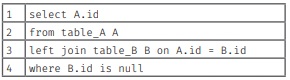
Considerando as tabelas A e B de um banco de dados relacional e que os campos id dessas tabelas referem‑se às suas chaves primárias, julgue o item seguinte.
A execução da consulta SQL a seguir retornará todos os campos id de B que não existem em A.
Quanto ao banco de dados e aos sistemas de gerenciamento de banco de dados (SGDB), julgue o item a seguir.
O conceito de view, em banco de dados, refere‑se a uma tabela física estática que duplica os dados em um novo espaço físico do disco rígido sempre que uma nova linha é inserida na tabela original, visando otimizar a segurança do perímetro de rede.
Quanto ao banco de dados e aos sistemas de gerenciamento de banco de dados (SGDB), julgue o item a seguir.
A segunda forma normal (2FN) exige estritamente que a tabela esteja na primeira forma normal e que existam dependências transitivas entre os atributos não chave, garantindo que campos como “nome do professor” fiquem dependentes do “código da sala” para evitar anomalias de exclusão.
Quanto ao banco de dados e aos sistemas de gerenciamento de banco de dados (SGDB), julgue o item a seguir.
Em SGDB, os índices referem‑se às estruturas de dados opcionais criadas em tabelas do SGDB, com o objetivo de acelerar a velocidade de recuperação de dados em consultas complexas.
No que diz respeito à segurança da informação, julgue o item seguinte.
De acordo com a norma ABNT ISO/IEC 27001, em uma organização, a alta direção deve estabelecer uma política de segurança da informação que forneça a estrutura para estabelecer os objetivos de segurança da informação, que inclua fatores como o comprometimento com a melhoria contínua do sistema de gestão da segurança da informação.
No que diz respeito à segurança da informação, julgue o item seguinte.
Em estratégias de recuperação de desastres (DR), a replicação síncrona de armazenamento entre o site principal e o site secundário elimina a necessidade de backups tradicionais com base em retenção histórica, pois garante que o RPO (recovery point objective) seja reduzido a zero e blinda o ambiente contra ataques de ransomware por meio do espelhamento instantâneo de blocos.

 Conheça nossos planos