Questões de Concurso Público ABGF 2026 para Analistas (TI): Análise de Dados, Análise e Segurança de Dados, Front End / Back End / DevOps; Insfraestrutura e Redes
Foram encontradas 60 questões


Ano: 2026
Banca:
FCC
Órgão:
ABGF
Prova:
FCC - 2026 - ABGF - Analistas (TI): Análise de Dados, Análise e Segurança de Dados, Front End / Back End / DevOps; Insfraestrutura e Redes |
Q4450281
Sistemas Operacionais
Em um cluster Kubernetes destinado à execução de código não confiável, foi configurado um runtime que emprega máquinas
virtuais leves para ampliar o isolamento proporcionado pelos mecanismos convencionais de contêineres. Ao processar a criação
de um novo sandbox, o fluxo que caracteriza adequadamente essa arquitetura é o runtime que
Ano: 2026
Banca:
FCC
Órgão:
ABGF
Prova:
FCC - 2026 - ABGF - Analistas (TI): Análise de Dados, Análise e Segurança de Dados, Front End / Back End / DevOps; Insfraestrutura e Redes |
Q4450282
Redes de Computadores
Durante a análise de uma captura sanitizada de uma LAN IPv6, um servidor possui o endereço
2001:db8:8a2e:370:7334:1b9c:a2d7:6f3a. Um roteador precisa resolver o endereço de enlace desse servidor por
Neighbor Discovery. Considerando o Neighbor Solicitation Multicast usado para essa resolução, o endereço IPv6 de destino exato é
Ano: 2026
Banca:
FCC
Órgão:
ABGF
Prova:
FCC - 2026 - ABGF - Analistas (TI): Análise de Dados, Análise e Segurança de Dados, Front End / Back End / DevOps; Insfraestrutura e Redes |
Q4450283
Redes de Computadores
Uma Agência Brasileira Gestora de Fundos Garantidores e Garantias migrou a rede de acesso para IPv6-only. Os endpoints
executam aplicações IPv6-capable, consultam os destinos por DNS e o desenho não inclui CLAT ou B4 nos clientes. Sistemas
externos legados publicam registros A e as conexões são iniciadas pelos endpoints, com compartilhamento de endereços IPv4
públicos na borda. A arquitetura que implementa exatamente esse requisito é:
Ano: 2026
Banca:
FCC
Órgão:
ABGF
Prova:
FCC - 2026 - ABGF - Analistas (TI): Análise de Dados, Análise e Segurança de Dados, Front End / Back End / DevOps; Insfraestrutura e Redes |
Q4450284
Redes de Computadores
Uma Agência Brasileira Gestora de Fundos Garantidores e Garantias utiliza um único SSID corporativo em vários prédios e
autentica usuários por credenciais individuais. Funcionários, terceiros e administradores devem ingressar em VLANs distintas
conforme a identidade autenticada, mantendo o mesmo SSID durante a mobilidade. O controlador possui integração com um
servidor AAA/RADIUS. Considerando essas condições, a implementação que realiza essa associação é:
Ano: 2026
Banca:
FCC
Órgão:
ABGF
Prova:
FCC - 2026 - ABGF - Analistas (TI): Análise de Dados, Análise e Segurança de Dados, Front End / Back End / DevOps; Insfraestrutura e Redes |
Q4450285
Redes de Computadores
Uma WLAN anteriormente configurada com WPA2-Personal passa a operar exclusivamente em WPA3-Personal, sem modo de
transição. O requisito de segurança determina que a captura passiva das mensagens de autenticação não forneça um verificador
que permita testar sucessivas hipóteses da senha sem nova interação com o ponto de acesso. Nesse contexto, o mecanismo que
deve realizar a autenticação baseada em senha utilizada na formação do material inicial de chave é o
Ano: 2026
Banca:
FCC
Órgão:
ABGF
Prova:
FCC - 2026 - ABGF - Analistas (TI): Análise de Dados, Análise e Segurança de Dados, Front End / Back End / DevOps; Insfraestrutura e Redes |
Q4450286
Banco de Dados
Após cada fechamento mensal, uma instituição deve preservar os valores de garantia e exposição por mês, fundo, beneficiário e
modalidade, sem que alterações posteriores no sistema operacional modifiquem as posições já encerradas. As consultas históricas
devem ser processadas fora do ambiente transacional e acessar os atributos de cada eixo analítico sem percorrer cadeias de
tabelas dimensionais. A arquitetura que atende integralmente a esses requisitos é composta por um data
Ano: 2026
Banca:
FCC
Órgão:
ABGF
Prova:
FCC - 2026 - ABGF - Analistas (TI): Análise de Dados, Análise e Segurança de Dados, Front End / Back End / DevOps; Insfraestrutura e Redes |
Q4450287
Banco de Dados
Uma Agência Gestora de Fundos Garantidores e Garantias avalia modelos de bancos de dados NoSQL para quatro cargas de
trabalho independentes:
I. Dossiês recuperados como agregados, contendo campos opcionais, listas e subestruturas que podem variar entre registros.
II. Valores de sessão acessados por chave exata e descartados após um tempo de vida configurado.
III. Consultas de beneficiário final que percorrem cadeias de controle societário com profundidade variável.
IV. Eventos de telemetria gravados continuamente em grande volume, organizados em partições definidas pela origem do evento, com o timestamp como chave de ordenação dentro de cada partição, permitindo consultas eficientes por chave de partição e por intervalos da chave de ordenação.
Considerando o modelo de dados que favorece cada padrão de acesso, a sequência correta correspondente a I, II, III e IV é:
I. Dossiês recuperados como agregados, contendo campos opcionais, listas e subestruturas que podem variar entre registros.
II. Valores de sessão acessados por chave exata e descartados após um tempo de vida configurado.
III. Consultas de beneficiário final que percorrem cadeias de controle societário com profundidade variável.
IV. Eventos de telemetria gravados continuamente em grande volume, organizados em partições definidas pela origem do evento, com o timestamp como chave de ordenação dentro de cada partição, permitindo consultas eficientes por chave de partição e por intervalos da chave de ordenação.
Considerando o modelo de dados que favorece cada padrão de acesso, a sequência correta correspondente a I, II, III e IV é:
Ano: 2026
Banca:
FCC
Órgão:
ABGF
Prova:
FCC - 2026 - ABGF - Analistas (TI): Análise de Dados, Análise e Segurança de Dados, Front End / Back End / DevOps; Insfraestrutura e Redes |
Q4450288
Banco de Dados
Em um modelo de dados de uma Agência Gestora de Fundos Garantidores e Garantias, a entidade CertificadoGarantia possui
chave primária (id-fundo, nr-certificado), sendo possível que um mesmo nr certificado ocorra em fundos distintos.
Cada certificado pode possuir diversas ocorrências de CoberturaParcela. O atributo nr-parcela diferencia as parcelas de
um mesmo certificado, embora possa assumir o mesmo valor em certificados distintos. O atributo data-vencimento também
pode apresentar valores repetidos entre parcelas do mesmo certificado. Considerando a transformação para o modelo relacional,
a definição correta da chave primária mínima de CoberturaParcela e da respectiva chave estrangeira que referencia
CertificadoGarantia é:
Ano: 2026
Banca:
FCC
Órgão:
ABGF
Prova:
FCC - 2026 - ABGF - Analistas (TI): Análise de Dados, Análise e Segurança de Dados, Front End / Back End / DevOps; Insfraestrutura e Redes |
Q4450289
Banco de Dados
Em um SGBD relacional, um painel consulta frequentemente registros de garantias aplicando condições de igualdade sobre id_fundo e status e uma condição de intervalo sobre data_referencia. Deseja-se implementar uma solução que deve disponibilizar a consulta como uma relação virtual reutilizável, obter os dados das tabelas-base no momento de sua execução e
utilizar um índice B-tree composto com as colunas submetidas a igualdade antes da coluna submetida a intervalo. A implementação que satisfaz simultaneamente esses requisitos consiste em criar uma
Ano: 2026
Banca:
FCC
Órgão:
ABGF
Prova:
FCC - 2026 - ABGF - Analistas (TI): Análise de Dados, Análise e Segurança de Dados, Front End / Back End / DevOps; Insfraestrutura e Redes |
Q4450290
Arquitetura de Software
Em uma aplicação de stream processing, um sistema de processamento contínuo agrupa registros em janelas de event time. Em
determinado instante, o maior timestamp recebido pela aplicação é 14:08:20. A configuração admite desordenação de até
90 segundos e utiliza essa tolerância para determinar o avanço do progresso lógico do event time. Nessa situação, o mecanismo
utilizado para sinalizar aproximadamente 14:06:50 como progresso do event time é um
Ano: 2026
Banca:
FCC
Órgão:
ABGF
Prova:
FCC - 2026 - ABGF - Analistas (TI): Análise de Dados, Análise e Segurança de Dados, Front End / Back End / DevOps; Insfraestrutura e Redes |
Q4450291
Redes de Computadores
Uma Agência Gestora de Fundos Garantidores e Garantias publica serviços utilizando endereços IP próprios por meio de um
enlace de internet com capacidade de 2 Gbit/s. Durante ataques volumétricos, aproximadamente 8 Gbit/s de tráfego UDP são
direcionados a esses endereços. Os servidores permanecem com recursos computacionais disponíveis, mas o enlace de acesso
torna-se saturado. A agência precisa conservar os endereços IP publicados e permitir que conexões legítimas continuem
alcançando os serviços, sem aumentar a capacidade do enlace contratado. Considerando que a mitigação deve impedir que o
tráfego identificado como malicioso atravesse o enlace de acesso da organização, a solução tecnicamente adequada consiste em
Ano: 2026
Banca:
FCC
Órgão:
ABGF
Prova:
FCC - 2026 - ABGF - Analistas (TI): Análise de Dados, Análise e Segurança de Dados, Front End / Back End / DevOps; Insfraestrutura e Redes |
Q4450292
Segurança da Informação
Uma arquitetura publica APIs REST por meio de um API gateway que realiza autenticação OAuth 2.0 e validação estrutural das
requisições com base nos contratos OpenAPI. A equipe de segurança pretende acrescentar um controle inline no caminho das
requisições externas. O novo controle deverá examinar o conteúdo HTTP presente em diferentes partes das mensagens, aplicar
regras de detecção atualizáveis e impedir que requisições classificadas como maliciosas alcancem os serviços de backend. O
componente mais adequado para desempenhar essa função é um
Ano: 2026
Banca:
FCC
Órgão:
ABGF
Prova:
FCC - 2026 - ABGF - Analistas (TI): Análise de Dados, Análise e Segurança de Dados, Front End / Back End / DevOps; Insfraestrutura e Redes |
Q4450293
Redes de Computadores
Dois NGFW formam um cluster de alta disponibilidade ativo/passivo. As configurações de segurança estão sincronizadas e, após
um failover planejado, o peer anteriormente passivo assume os endereços virtuais e passa a aceitar imediatamente novas
conexões. Entretanto, sessões TCP estabelecidas antes da mudança precisam ser reiniciadas pelos clientes. As capturas de pacotes não indicam assimetria de roteamento nem tradução de endereços no tráfego avaliado. Nesse cenário, o mecanismo de alta
disponibilidade que deve ser habilitado ou corretamente configurado para permitir a continuidade das conexões já estabelecidas
após a troca do nó ativo é a
Ano: 2026
Banca:
FCC
Órgão:
ABGF
Prova:
FCC - 2026 - ABGF - Analistas (TI): Análise de Dados, Análise e Segurança de Dados, Front End / Back End / DevOps; Insfraestrutura e Redes |
Q4450294
Segurança da Informação
Uma aplicação corporativa atua como Relying Party OIDC e utiliza Authorization Code Flow. Durante uma auditoria, exigiu-se
associar a sessão iniciada pelo cliente ao ID Token recebido e detectar a reutilização de um ID Token pertencente a outra
transação. Considerando que o valor deve ser enviado na Authentication Request e posteriormente conferido no ID Token, o
parâmetro/claim que atende exatamente ao requisito é
Ano: 2026
Banca:
FCC
Órgão:
ABGF
Prova:
FCC - 2026 - ABGF - Analistas (TI): Análise de Dados, Análise e Segurança de Dados, Front End / Back End / DevOps; Insfraestrutura e Redes |
Q4450295
Segurança da Informação
Uma Agência Gestora de Fundos Garantidores classificada como Grupo de Implementação 2 do CIS Controls gerencia laptops
corporativos, tablets e smartphones e está configurando o bloqueio automático após tentativas locais de autenticação
malsucedidas. Considerando o Safeguard 4.10 do CIS Controls v8.1.2, que trata do bloqueio automático de dispositivos portáteis
após falhas locais de autenticação, os limites máximos definidos para laptops e para tablets e smartphones, respectivamente,
são:
Ano: 2026
Banca:
FCC
Órgão:
ABGF
Prova:
FCC - 2026 - ABGF - Analistas (TI): Análise de Dados, Análise e Segurança de Dados, Front End / Back End / DevOps; Insfraestrutura e Redes |
Q4450296
Programação
Uma Agência Brasileira Gestora de Fundos Garantidores utiliza PHP para validar as regras de negócio relacionadas ao cálculo de
coberturas. Considere que o trecho de código abaixo será executado em condições ideais, com o ambiente PHP e o PHPUnit
devidamente configurados.
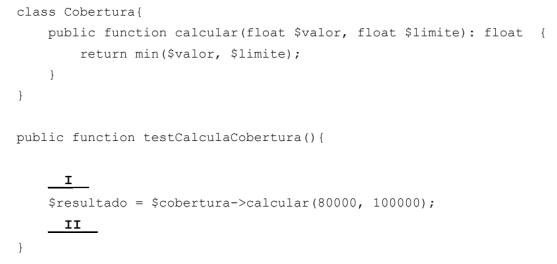
O método calcular ( ) retorna o menor valor entre o valor da operação e o limite de cobertura estabelecido. Para verificar esse comportamento usando teste unitário, as lacunas I e II devem ser preenchidas, correta e respectivamente, com:
O método calcular ( ) retorna o menor valor entre o valor da operação e o limite de cobertura estabelecido. Para verificar esse comportamento usando teste unitário, as lacunas I e II devem ser preenchidas, correta e respectivamente, com:
Ano: 2026
Banca:
FCC
Órgão:
ABGF
Prova:
FCC - 2026 - ABGF - Analistas (TI): Análise de Dados, Análise e Segurança de Dados, Front End / Back End / DevOps; Insfraestrutura e Redes |
Q4450297
Programação
O sistema de uma Agência Brasileira Gestora de Fundos Garantidores possui um módulo responsável por calcular o valor de
cobertura de operações garantidas. Para permitir a substituição da regra de cálculo sem alterar a classe responsável pelo
processamento das operações, foi adotada uma arquitetura baseada em herança, polimorfismo, encapsulamento e injeção de
dependências. Considere o o código Java a seguir, que será executado em condições ideais.
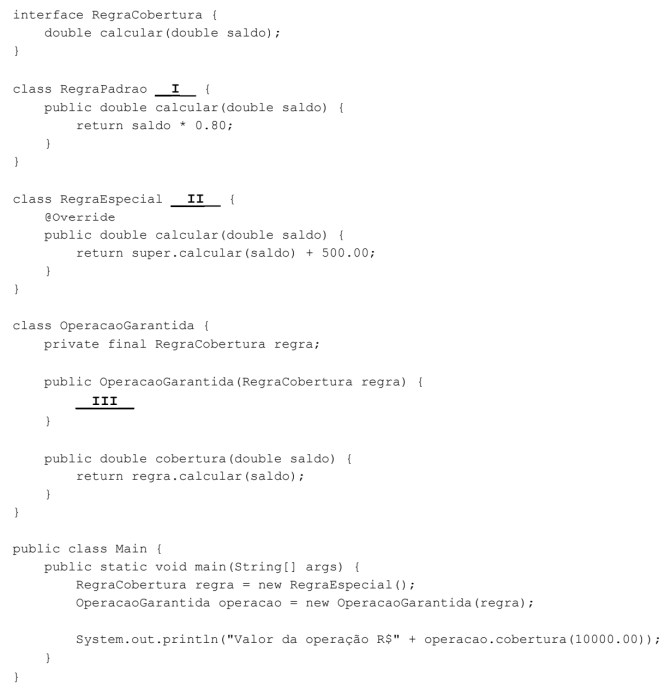
Para que o comportamento esperado seja preservado e a saída do programa mostre o valor da operação como R$ 8500.00 (oito mil e quinhentos reais), as lacunas I, II e III devem ser preenchidas, correta e respectivamente, com:
Para que o comportamento esperado seja preservado e a saída do programa mostre o valor da operação como R$ 8500.00 (oito mil e quinhentos reais), as lacunas I, II e III devem ser preenchidas, correta e respectivamente, com:
Ano: 2026
Banca:
FCC
Órgão:
ABGF
Prova:
FCC - 2026 - ABGF - Analistas (TI): Análise de Dados, Análise e Segurança de Dados, Front End / Back End / DevOps; Insfraestrutura e Redes |
Q4450298
Segurança da Informação
Uma analista implementou um mecanismo para armazenar credenciais de usuários responsáveis pela análise de solicitações de
garantia. O objetivo seria reduzir os riscos associados ao vazamento de senhas, seguindo boas práticas de desenvolvimento
seguro. Considere o código Python a seguir que será executado em condições ideais.
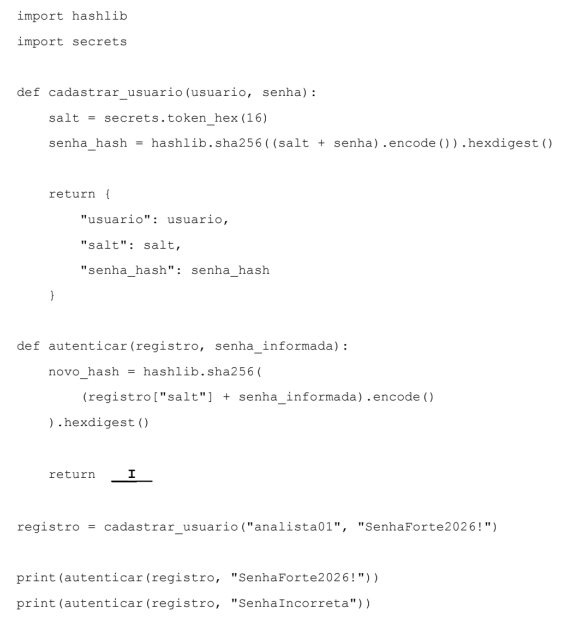
Considerando os princípios de desenvolvimento seguro e o funcionamento do processo de autenticação, a lacuna I do código deve ser preenchida com
Considerando os princípios de desenvolvimento seguro e o funcionamento do processo de autenticação, a lacuna I do código deve ser preenchida com
Ano: 2026
Banca:
FCC
Órgão:
ABGF
Prova:
FCC - 2026 - ABGF - Analistas (TI): Análise de Dados, Análise e Segurança de Dados, Front End / Back End / DevOps; Insfraestrutura e Redes |
Q4450299
Arquitetura de Software
Em uma Agência Brasileira Gestora de Fundos Garantidores, um microsserviço em JavaScript recebe eventos de solicitação
de garantia. O objetivo é desacoplar o processamento do registro da operação, permitindo que outros componentes (auditoria,
notificações e conformidade) reajam ao mesmo evento futuramente. O trecho de código a seguir será executado em condições
ideais.
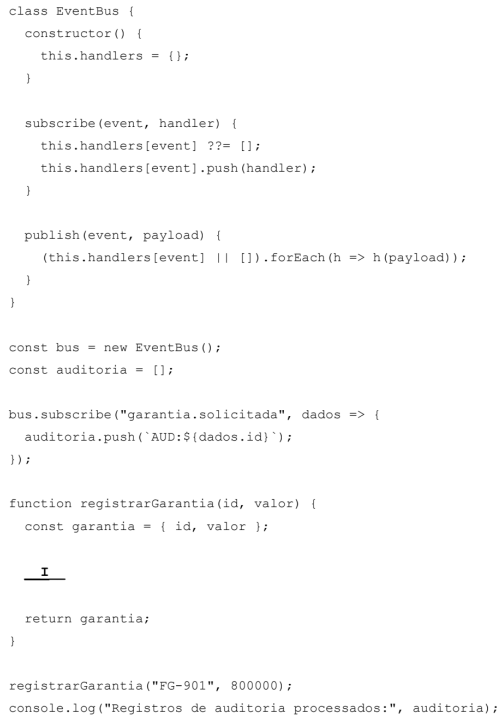
Considerando o código JavaScript, a lacuna I deve ser preenchida, de forma a preservar o desacoplamento entre a regra de negócio e os consumidores do evento, com:
Considerando o código JavaScript, a lacuna I deve ser preenchida, de forma a preservar o desacoplamento entre a regra de negócio e os consumidores do evento, com:
Ano: 2026
Banca:
FCC
Órgão:
ABGF
Prova:
FCC - 2026 - ABGF - Analistas (TI): Análise de Dados, Análise e Segurança de Dados, Front End / Back End / DevOps; Insfraestrutura e Redes |
Q4450300
Arquitetura de Software
A equipe de analistas de uma Agência Brasileira Gestora de Fundos Garantidores definiu que todas as chamadas externas deverão
passar por um API Gateway. Determinadas operações, como consulta de saldo garantido, exigem resposta imediata, enquanto
eventos como auditoria e atualização de indicadores podem ser processados posteriormente. Considere o seguinte trecho de
código em Python (que será executado em condições ideais), responsável por encaminhar uma requisição recebida pelo gateway
para um microsserviço interno.
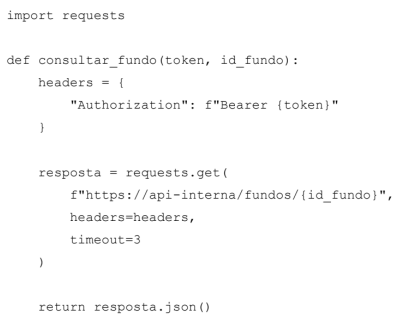
Analisando a situação, o trecho de código e considerando a utilização de APIs REST, API Gateway, integração síncrona e assíncrona e segurança de APIs, um analista conclui corretamente que
Analisando a situação, o trecho de código e considerando a utilização de APIs REST, API Gateway, integração síncrona e assíncrona e segurança de APIs, um analista conclui corretamente que

 Conheça nossos planos