Questões de Concurso Público ABGF 2026 para Analistas (TI): Análise de Dados, Análise e Segurança de Dados, Front End / Back End / DevOps; Insfraestrutura e Redes
Foram encontradas 6 questões


Ano: 2026
Banca:
FCC
Órgão:
ABGF
Prova:
FCC - 2026 - ABGF - Analistas (TI): Análise de Dados, Análise e Segurança de Dados, Front End / Back End / DevOps; Insfraestrutura e Redes |
Q4450274
Segurança da Informação
Uma Agência Brasileira Gestora de Fundos Garantidores identificou duas ocorrências durante suas atividades. Na primeira, alguns
colaboradores receberam uma mensagem personalizada, encaminhada por uma instituição parceira, informando sobre uma
suposta atualização cadastral, que direcionava a pessoa para uma página visualmente semelhante ao portal institucional, onde
eram solicitados usuário e senha. Na segunda, um sistema utilizado para consulta de informações permaneceu inacessível durante
determinado período após receber requisições provenientes de grande quantidade de dispositivos conectados à Internet. Considerando as características específicas dos ataques descritos, a primeira ocorrência corresponde
Ano: 2026
Banca:
FCC
Órgão:
ABGF
Prova:
FCC - 2026 - ABGF - Analistas (TI): Análise de Dados, Análise e Segurança de Dados, Front End / Back End / DevOps; Insfraestrutura e Redes |
Q4450292
Segurança da Informação
Uma arquitetura publica APIs REST por meio de um API gateway que realiza autenticação OAuth 2.0 e validação estrutural das
requisições com base nos contratos OpenAPI. A equipe de segurança pretende acrescentar um controle inline no caminho das
requisições externas. O novo controle deverá examinar o conteúdo HTTP presente em diferentes partes das mensagens, aplicar
regras de detecção atualizáveis e impedir que requisições classificadas como maliciosas alcancem os serviços de backend. O
componente mais adequado para desempenhar essa função é um
Ano: 2026
Banca:
FCC
Órgão:
ABGF
Prova:
FCC - 2026 - ABGF - Analistas (TI): Análise de Dados, Análise e Segurança de Dados, Front End / Back End / DevOps; Insfraestrutura e Redes |
Q4450294
Segurança da Informação
Uma aplicação corporativa atua como Relying Party OIDC e utiliza Authorization Code Flow. Durante uma auditoria, exigiu-se
associar a sessão iniciada pelo cliente ao ID Token recebido e detectar a reutilização de um ID Token pertencente a outra
transação. Considerando que o valor deve ser enviado na Authentication Request e posteriormente conferido no ID Token, o
parâmetro/claim que atende exatamente ao requisito é
Ano: 2026
Banca:
FCC
Órgão:
ABGF
Prova:
FCC - 2026 - ABGF - Analistas (TI): Análise de Dados, Análise e Segurança de Dados, Front End / Back End / DevOps; Insfraestrutura e Redes |
Q4450295
Segurança da Informação
Uma Agência Gestora de Fundos Garantidores classificada como Grupo de Implementação 2 do CIS Controls gerencia laptops
corporativos, tablets e smartphones e está configurando o bloqueio automático após tentativas locais de autenticação
malsucedidas. Considerando o Safeguard 4.10 do CIS Controls v8.1.2, que trata do bloqueio automático de dispositivos portáteis
após falhas locais de autenticação, os limites máximos definidos para laptops e para tablets e smartphones, respectivamente,
são:
Ano: 2026
Banca:
FCC
Órgão:
ABGF
Prova:
FCC - 2026 - ABGF - Analistas (TI): Análise de Dados, Análise e Segurança de Dados, Front End / Back End / DevOps; Insfraestrutura e Redes |
Q4450298
Segurança da Informação
Uma analista implementou um mecanismo para armazenar credenciais de usuários responsáveis pela análise de solicitações de
garantia. O objetivo seria reduzir os riscos associados ao vazamento de senhas, seguindo boas práticas de desenvolvimento
seguro. Considere o código Python a seguir que será executado em condições ideais.
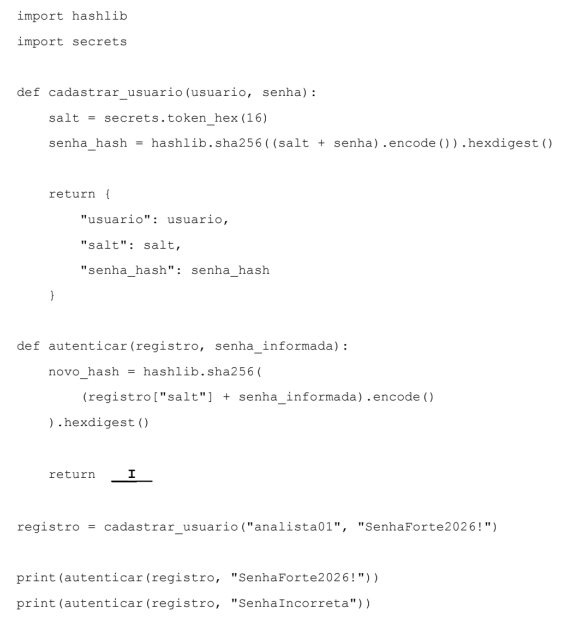
Considerando os princípios de desenvolvimento seguro e o funcionamento do processo de autenticação, a lacuna I do código deve ser preenchida com
Considerando os princípios de desenvolvimento seguro e o funcionamento do processo de autenticação, a lacuna I do código deve ser preenchida com
Ano: 2026
Banca:
FCC
Órgão:
ABGF
Prova:
FCC - 2026 - ABGF - Analistas (TI): Análise de Dados, Análise e Segurança de Dados, Front End / Back End / DevOps; Insfraestrutura e Redes |
Q4450307
Segurança da Informação
Na sustentação das plataformas de análise de risco e concessão de garantias operadas por uma agência de fundos garantidores,
uma equipe de DevSecOps precisa incorporar controles de segurança diretamente à esteira de CI/CD para reduzir vulnerabilidades
sem comprometer a frequência das entregas. A solução deve identificar vulnerabilidades no código-fonte, dependências de terceiros, Dockerfiles, imagens de contêiner e infraestrutura como código (laC), executando verificações automatizadas ao longo da
pipeline antes da implantação em produção. Nesse contexto, o analista deve executar, automaticamente, a análise estática de
segurança (SAST), a análise de dependências (SCA), a validação de Dockerfiles, o escaneamento de imagens de contêiner

 Conheça nossos planos