Questões de Concurso
Sobre ssl em segurança da informação
Foram encontradas 123 questões


Considere a figura a seguir.
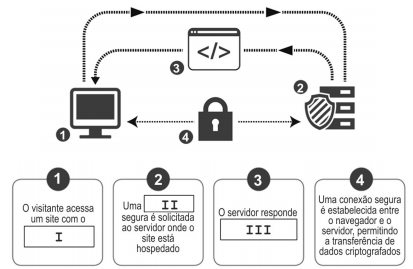
Considerando o recurso representado na figura, utilizado para proteger as comunicações entre um site, host ou servidor e os
usuários finais que estão se conectando (ou entre duas máquinas em um relacionamento cliente-servidor), as lacunas I, II e
III são correta e respectivamente preenchidas com:
O servidor Apache é a implementação de um servidor web eficiente e extensível. Para configurar esse servidor para utilizar a chave privada armazenada em um arquivo específico, o administrador do sistema deve fornecer a localização desse arquivo em uma diretiva
Tal diretiva é a
Julgue o próximo item, a respeito de segurança de redes.
Uma SSL VPN provê acesso de rede virtual privada por meio
das funções de criptografia SSL embutidas em navegadores
web padrão, sem exigir a instalação de software cliente
específico na estação de trabalho do usuário final.
I. Os parâmetros criptográficos usados pelo canal seguro são produzidos pelo sub-protocolo de handshake durante o estabelecimento da conexão entre o cliente e o servidor.
II. O protocolo suporta dois tipos de troca de chaves: (EC)DHE e PSK com (EC)DHE.
III. O protocolo é uma evolução do SSL e opera na camada de redes.
Está correto somente o que se afirma em:

A melhor avaliação seria um conceito A, porém, o site obteve o conceito B. É correto afirmar sobre o demérito na nota obtida:
I. Menor do que o esperado para a funcão heartbeat da biblioteca OpenSSL.
II. Maior do que o esperado para a funcão heartbeat da biblioteca OpenSSL. E, consequentemente, conseguir ler informações sensitivas como logins e senhas:
III. Cifradas na área de memória do servidor vulnerável.
IV. Decifradas na área de memória do servidor vulnerável.
São corretas as afirmações:
Julgue o próximo item, a respeito de métodos de mitigação de ataques e vulnerabilidades.
The heartbleed bug é uma vulnerabilidade grave encontrada no
OpenSSL, e pode ser mitigada pela atualização do OpenSSL,
pela revogação das chaves que tenham indicação de estarem
comprometidas e pela emissão e distribuição de novas chaves.
O TLS, considerado uma evolução do SSL, atualmente está na versão 1.2, e suporta algoritmos como RSA e DH-RSA.

 Conheça nossos planos