Questões de Concurso
Comentadas sobre sistemas de prevenção-detecção de intrusão em segurança da informação
Foram encontradas 425 questões


Ano: 2013
Banca:
CESPE / CEBRASPE
Órgão:
MPU
Prova:
CESPE - 2013 - MPU - Analista - Suporte e Infraestrutura |
Q349067
Segurança da Informação
Julgue os itens subsequentes, com relação a filtro de conteúdo web e prevenção à intrusão.
Para a prevenção de ataques do tipo DDoS (negação de serviço distribuída), pode-se utilizar um IPS (sistema de prevenção de intrusão) do tipo NBA (análise de comportamento de rede)
Para a prevenção de ataques do tipo DDoS (negação de serviço distribuída), pode-se utilizar um IPS (sistema de prevenção de intrusão) do tipo NBA (análise de comportamento de rede)
Ano: 2013
Banca:
CESPE / CEBRASPE
Órgão:
UNIPAMPA
Prova:
CESPE - 2013 - UNIPAMPA - Analista de Tecnologia da Informação |
Q348440
Segurança da Informação
Texto associado
No que se refere à segurança de sistemas, julgue os itens que se seguem.
Ao atuar em uma rede como NIDS (Network IDS), uma ferramenta de IDS (Intrusion Detect System) utiliza recurso de sniffer, colocando a interface de rede em modo promíscuo para que seja possível capturar todos os pacotes que chegam a essa interface.
Ano: 2013
Banca:
CESPE / CEBRASPE
Órgão:
MPU
Prova:
CESPE - 2013 - MPU - Técnico - Tecnologia da Informação e Comunicação |
Q347923
Segurança da Informação
Texto associado
Julgue os itens que se seguem, relativos aos mecanismos de proteção de redes de comunicação.
Apesar de dispor de grande granularidade na identificação de datagramas com conteúdo malicioso, os sistemas de prevenção de intrusão necessitam de configuração adequada para evitar falsos- cpositivos.
Ano: 2013
Banca:
IBFC
Órgão:
PC-RJ
Prova:
IBFC - 2013 - PC-RJ - Perito Criminal - Engenharia da Computação |
Q340754
Segurança da Informação
Quanto a Segurança da Informação precisamos agir continuamente para combater aos constantes ataques de hackers e crackers que podem causar vários danos aos computadores. Dentre os meios técnicos que auxiliam na proteção de uma rede de computadores à ação de hackers e crackers, inclui-se o:
Ano: 2013
Banca:
FCC
Órgão:
TRT - 18ª Região (GO)
Prova:
FCC - 2013 - TRT - 18ª Região (GO) - Técnico Judiciário - Tecnologia da Informação |
Q335749
Segurança da Informação
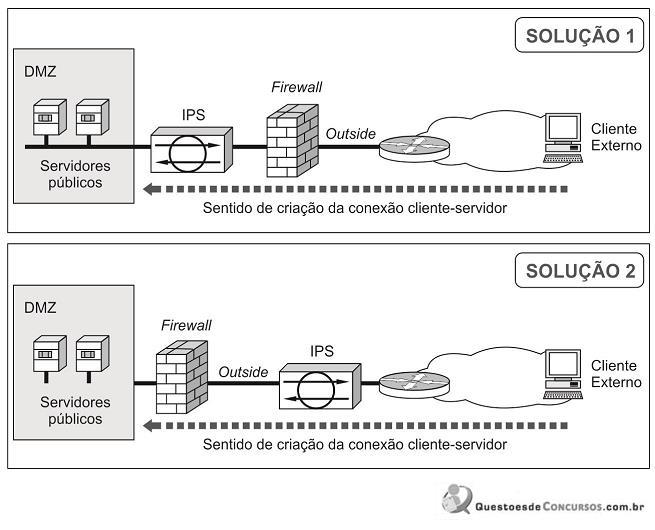
Considerando as soluções de segurança de rede representadas, é correto afirmar:
Ano: 2013
Banca:
CESPE / CEBRASPE
Órgão:
MPO
Prova:
CESPE - 2013 - MPOG - Técnico de Nível Superior - V - Categoria Profissional 7 |
Q334360
Segurança da Informação

Firewalls são eficazes para evitar ataques carregados nos payloads dos datagramas, como buffer overflow , enquanto IDS/IPS são indicados para inspeção de cabeçalho.
Ano: 2013
Banca:
CESPE / CEBRASPE
Órgão:
MS
Prova:
CESPE / CEBRASPE - 2013 - MS - Analista Administrativo |
Q330324
Segurança da Informação
Texto associado
No que se refere a sistemas de detecção de intrusão e proteção contra software malicioso, julgue os itens subsequentes.
O uso de um programa do tipo keylogger permite a captura e o armazenamento de teclas digitadas pelo usuário no teclado do computador, bem como a captura de senhas bancárias ou números de cartões de crédito e a recuperação de informações, em caso de perda de energia elétrica.
Ano: 2013
Banca:
CESPE / CEBRASPE
Órgão:
MS
Prova:
CESPE / CEBRASPE - 2013 - MS - Analista Administrativo |
Q330323
Segurança da Informação
Texto associado
No que se refere a sistemas de detecção de intrusão e proteção contra software malicioso, julgue os itens subsequentes.
Mediante a detecção de intrusão por assinatura, é possível detectar novas técnicas de ataques sempre que houver uma mudança no comportamento da rede de computadores.
Ano: 2013
Banca:
CESPE / CEBRASPE
Órgão:
MS
Prova:
CESPE / CEBRASPE - 2013 - MS - Analista Administrativo |
Q330322
Segurança da Informação
Texto associado
No que se refere a sistemas de detecção de intrusão e proteção contra software malicioso, julgue os itens subsequentes.
O sniffers, que pode ser do tipo filtro de pacotes e do tipo proxy de aplicações, é um dispositivo que tem por objetivo aplicar uma política de segurança a determinado ponto de uma rede de computadores.
Ano: 2013
Banca:
CESPE / CEBRASPE
Órgão:
CPRM
Prova:
CESPE - 2013 - CPRM - Analista em Geociências - Sistemas |
Q328402
Segurança da Informação
Com relação a ataques a redes de computadores, julgue os itens a seguir.
O correto posicionamento e configuração de um IDS/IPS representa uma medida eficaz na mitigação de ataques que exploram o payload de dados.
O correto posicionamento e configuração de um IDS/IPS representa uma medida eficaz na mitigação de ataques que exploram o payload de dados.
Ano: 2013
Banca:
FUNRIO
Órgão:
MPO
Prova:
FUNRIO - 2013 - MPOG - Analista de Tecnologia da Informação |
Q325909
Segurança da Informação
Qual dispositivo usado na segurança de rede que investiga todo pacote que passa por ele, abrindo seu conteúdo e filtrando se necessário?
Ano: 2013
Banca:
CESPE / CEBRASPE
Órgão:
SERPRO
Prova:
CESPE - 2013 - SERPRO - Técnico - Operação de Redes |
Q319992
Segurança da Informação
No que concerne à segurança, julgue os itens subsequentes.
Falsos positivos referem-se a ataques ocorridos e que são considerados como normais por um IDS (intrusion detection system). Nesse caso, os IDSs embasados em estatísticas de anomalias conseguem gerar uma quantidade menor de falsos positivos que os fundamentados em regras, por causa do controle das ACLs (access control lists).
Falsos positivos referem-se a ataques ocorridos e que são considerados como normais por um IDS (intrusion detection system). Nesse caso, os IDSs embasados em estatísticas de anomalias conseguem gerar uma quantidade menor de falsos positivos que os fundamentados em regras, por causa do controle das ACLs (access control lists).
Ano: 2013
Banca:
CESPE / CEBRASPE
Órgão:
INPI
Prova:
CESPE - 2013 - INPI - Analista de Planejamento - Infraestrutura em TI |
Q309170
Segurança da Informação
Texto associado
A respeito de segurança de redes de comunicação, julgue os itens
que se seguem.
que se seguem.
Um sistema de detecção de intrusão tem a função de identificar se determinado tráfego entre dois servidores ocorre sem criptografia, e é capaz de utilizar mecanismos para criptografar esse tráfego com SSL.
Ano: 2013
Banca:
CESPE / CEBRASPE
Órgão:
INPI
Prova:
CESPE - 2013 - INPI - Analista de Planejamento - Infraestrutura em TI |
Q309167
Segurança da Informação
Texto associado
A respeito de segurança de redes de comunicação, julgue os itens
que se seguem.
que se seguem.
Considere que, quando operando em determinada rede, um sistema de prevenção de intrusão identifique tráfego anormal, possivelmente um ataque de negação. Nesse caso, o referido sistema é capaz de executar ações que sinalizem para o firewall efetuar o bloqueio do tráfego identificado.
Ano: 2013
Banca:
FUNCAB
Órgão:
CODATA
Prova:
FUNCAB - 2013 - CODATA - Analista de Informática - Banco de Dados |
Q307621
Segurança da Informação
Quando ocorre a análise do comportamento interno de uma máquina, verificando-se e eventos do sistema operacional a fim de detectar anomalias, tem-se um sistema de detecção de intrusão baseado em:
Ano: 2013
Banca:
ESAF
Órgão:
MF
Prova:
ESAF - 2013 - MF - Analista de Finanças e Controle - Gestão em Infraestrutura de TI |
Q305743
Segurança da Informação
Há diversos enfoques para um IPS – Intrusion Prevention System, um deles é baseado em
Ano: 2013
Banca:
CESPE / CEBRASPE
Órgão:
CNJ
Prova:
CESPE - 2013 - CNJ - Analista Judiciário - Análise de Sistemas |
Q298417
Segurança da Informação
Texto associado
A respeito da segurança de redes de computadores, julgue os
itens de 86 a 90.
itens de 86 a 90.
Ferramentas de IDS (intrusion detect system) são capazes de detectar anomalias no tráfego de rede, gerar logs e reações, como regras de bloqueio do tráfego considerado anormal.
Ano: 2013
Banca:
CESPE / CEBRASPE
Órgão:
ANP
Prova:
CESPE - 2013 - ANP - Analista Administrativo - Área 5 |
Q295038
Segurança da Informação
Texto associado
A respeito dos mecanismos de segurança da informação, julgue
os próximos itens.
os próximos itens.
Serviços de detecção de intrusos são capazes de detectar anomalias no tráfego de dados, a partir de regras previamente definidas. Também são capazes de efetuar bloqueios de tráfego, a partir de análises heurísticas.
Ano: 2013
Banca:
ESAF
Órgão:
DNIT
Prova:
ESAF - 2013 - DNIT - Analista Administrativo - Tecnologia da Informação |
Q293639
Segurança da Informação
O Host-based Intrusion Detection System (HIDS) e o Network-based Intrusion Detection System podem ser combinados para oferecer uma melhor capacidade de detecção de intrusões. O IDS que combina estes dois tipos é o:
Ano: 2012
Banca:
FGV
Órgão:
Senado Federal
Prova:
FGV - 2012 - Senado Federal - Analista Legislativo - Análise de Sistemas |
Q1626611
Segurança da Informação
O IDS (Intrusion Detection System) é um componente essencial no ambiente cooperativo. As metodologias utilizadas pelo IDS para a detecção de um ataque são o Knowledge-Base Intrusion Detection e o Behavior-Based Intrusion Detection . Após a análise feita pelo sistema de detecção, os resultados possíveis são chamados comportamento normal, falso negativo e falso positivo. Nesse sentido, avalie as afirmativas a seguir:
I. Tráfego legítimo que o IDS analisa como sendo suspeito.
II. Tráfego suspeito não detectado.
III. Tráfego suspeito detectado.
Os tipos de tráfego caracterizados como comportamento normal, falso negativo e falso positivo são, respectivamente:

 Conheça nossos planos