Questões de Concurso
Sobre segurança na internet em segurança da informação
Foram encontradas 842 questões


Ano: 2015
Banca:
FCC
Órgão:
TRE-PB
Prova:
FCC - 2015 - TRE-PB - Técnico Judiciário - Área Apoio Especializado - Programação de Sistemas |
Q585748
Segurança da Informação
As redes sem fio conhecidas como WiFi utilizam o recurso de criptografia, como o WPA2, para melhorar a segurança da informação que trafega pelo ar e que pode ser interceptada e identificada indevidamente. O algoritmo de criptografia utilizado no WPA2 é o:
Ano: 2015
Banca:
FCC
Órgão:
TRE-AP
Prova:
FCC - 2015 - TRE-AP - Técnico Judiciário - Programação de Sistemas |
Q583606
Segurança da Informação
XSS é a mais predominante falha de segurança em aplicações web, que ocorre quando uma aplicação inclui os dados
fornecidos pelo usuário na página (enviados ao navegador) sem a validação ou filtro apropriado desse conteúdo. Os três tipos
conhecidos de falhas XSS são Persistente, Refletido e
Ano: 2015
Banca:
FUNDATEC
Órgão:
BRDE
Prova:
FUNDATEC - 2015 - BRDE - Analista de Sistemas-Suporte |
Q519995
Segurança da Informação
Supondo que o usuário A
deseja enviar, por e-mail, dados sigilosos ao
usuário B, o que poderia ser realizado para
garantir a confidencialidade dos dados,
lembrando que pode haver algum espião, na
rede, entre os dois usuários?
Ano: 2015
Banca:
FGV
Órgão:
TJ-BA
Prova:
FGV - 2015 - TJ-BA - Analista Judiciário - Tecnologia da Informação |
Q468001
Segurança da Informação
Um equipamento sofreu um ataque de negação de serviço, onde pacotes TCP SYN foram alterados para conter o mesmo endereço IP como endereço IP origem e destino no mesmo pacote, fazendo com que a máquina ficasse em loop, respondendo para ela mesma. Esse ataque explora o uso de:
Q1396353
Segurança da Informação
Nas atuais versões dos navegadores Firefox (versão
30) e Internet Explorer (versão 11), existem
ferramentas de proteção contra phishing e malwares
(softwares mal-intencionados). Estas ferramentas
verificam se o site visitado pode apresentar um
malware ou conteúdo classificado como phishing.
Esta verificação é realizada
Ano: 2014
Banca:
FAURGS
Órgão:
HCPA
Prova:
FAURGS - 2014 - HCPA - Analista de TI I - Suporte em Infraestrutura |
Q876809
Segurança da Informação
No que se refere à Segurança da Informação, considere as afirmações abaixo:
I - hping é um gerador e analisador de pacotes TCP/IP muito utilizado para atividades de auditoria e testes de firewall.
II - o ataque de flooding ou enxurrada de pacotes é uma técnica para desestabilizar e derrubar recursos computacionais, podendo acontecer em vários níveis do TCP/IP.
III - Metasploit é um framework para testes de penetração que pode ser utilizado no modo console.
IV - Ollydbg é uma ferramenta capaz de injetar shellcode backdoor em um processo existente.
V - strace é um comando do Metasploit que mostra o caminho percorrido por pacotes de rede para chegarem aos seus destinos.
Quais estão corretas?
Ano: 2014
Banca:
CETRO
Órgão:
FUNDAÇÃO CASA
Prova:
CETRO - 2014 - FUNDAÇÃO CASA - Técnico em Informática - Rede |
Q762199
Segurança da Informação
Correlacione a coluna A, contendo os quatro pilares da
segurança dos pontos de extremidade de uma rede, com
a coluna B, contendo seus respectivos objetivos e, em
seguida, assinale a alternativa que apresenta a sequência
correta. Coluna A
1. Proteção do ponto de extremidade.
2. Resiliência do ponto de extremidade.
3. Priorização da rede.
4. Resiliência da rede.
Coluna B
( ) Proteger a largura de banda.
( ) Proteger o ponto de extremidade contra ataques.
( ) Tornar a rede autorrecuperável.
( ) Tornar o ponto de extremidade autorrecuperável.
Ano: 2014
Banca:
FCC
Órgão:
TCE-GO
Prova:
FCC - 2014 - TCE-GO - Analista de Controle Externo - Tecnologia da Informação |
Q473140
Segurança da Informação
Considere o esquema abaixo.
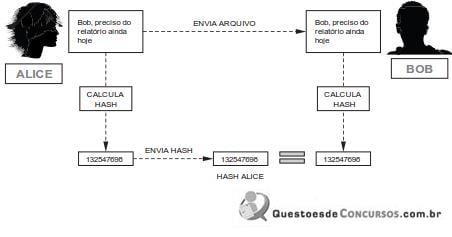
No processo de envio do arquivo, houve garantia de
No processo de envio do arquivo, houve garantia de
Ano: 2014
Banca:
CAIP-IMES
Órgão:
Prefeitura de São Paulo - SP
Prova:
CAIP-IMES - 2014 - Prefeitura de São Paulo - SP - Analista TIC I - Segurança da Informação |
Q472888
Segurança da Informação
Assinale a alternativa que corresponde com o texto a seguir. É uma camada de segurança que permite a troca de informações entre Cliente e Servidor em total segurança, protegendo a integridade e a veracidade do conteúdo que trafega na Internet. Tal segurança só é possível através da autenticação das partes envolvidas na troca de informações:
Ano: 2014
Banca:
FCC
Órgão:
TJ-AP
Prova:
FCC - 2014 - TJ-AP - Analista Judiciário - Área Apoio Especializado - Tecnologia da Informação - Segurança da Informação |
Q471470
Segurança da Informação
Para prover segurança à rede sem fio da empresa, um especialista em segurança de redes adotou o padrão WPA2, que possui um método de criptografia mais forte e algoritmos mais rápidos que padrões anteriores. O WPA2 adota a criptografia
Ano: 2014
Banca:
FCC
Órgão:
TRF - 1ª REGIÃO
Prova:
FCC - 2014 - TRF - 1ª REGIÃO - Analista Judiciário - Informática |
Q462027
Segurança da Informação
Segundo a cartilha de segurança para Internet do CERT.BR, spyware é um programa projetado para monitorar as atividades de um sistema e enviar as informações coletadas para terceiros. São tipos específicos de programas spyware: keylogger, screenlogger e
Ano: 2014
Banca:
CESGRANRIO
Órgão:
Petrobras
Prova:
CESGRANRIO - 2014 - Petrobras - Técnico(a) de Informática Júnior |
Q453474
Segurança da Informação
Uma determinada empresa tem sofrido constantes ataques em sua rede, onde aplicativos recebidos via e-mail ou via pendrives ficam rodando e atacando máquinas hospedeiras, realizando conexões da rede interna com hackers externos, usando, para isso, a porta do TCP associada ao FTP.
Além de impedir a entrada desses aplicativos, identifica-se como uma defesa eficiente para evitar essas conexões com os hackers:
Além de impedir a entrada desses aplicativos, identifica-se como uma defesa eficiente para evitar essas conexões com os hackers:
Ano: 2014
Banca:
CESGRANRIO
Órgão:
Petrobras
Prova:
CESGRANRIO - 2014 - Petrobras - Técnico(a) de Exploração de Petróleo Júnior - Informática |
Q453406
Segurança da Informação
Uma empresa necessita prover de forma definitiva mecanismos de segurança para os computadores de sua rede, pois os constantes problemas de energia elétrica têm prejudicado o armazenamento de dados nos servidores.
Para isso, essa empresa deve providenciar a(o)
Para isso, essa empresa deve providenciar a(o)
Ano: 2014
Banca:
FCC
Órgão:
TRF - 4ª REGIÃO
Prova:
FCC - 2014 - TRF - 4ª REGIÃO - Técnico Judiciário - Tecnologia da Informação |
Q427537
Segurança da Informação
Para melhorar a segurança da informação nos acessos aos serviços de páginas Web do TRF da 4ª Região, foi estabelecido que os acessos que requerem segurança devem ser realizados por meio do protocolo https ao invés do http. A identificação da utilização do protocolo https ou do http pode ser feita por meio dos números padronizados das Portas TCP, que são, respectivamente,
Ano: 2014
Banca:
FCC
Órgão:
TRT - 16ª REGIÃO (MA)
Prova:
FCC - 2014 - TRT - 16ª REGIÃO (MA) - Técnico Judiciário - Tecnologia da Informação |
Q410672
Segurança da Informação
Considerando os mecanismos de segurança e os tipos de ataques em redes de computadores, é INCORRETO afirmar:
Ano: 2014
Banca:
CESPE / CEBRASPE
Órgão:
TJ-SE
Prova:
CESPE - 2014 - TJ-SE - Analista Judiciário - Análise de Sistemas |
Q402787
Segurança da Informação
Em relação à segurança e à proteção de informações na Internet, julgue os itens subsequentes.
Um tipo específico de phishing, técnica utilizada para obter informações pessoais ou financeiras de usuários da Internet, como nome completo, CPF, número de cartão de crédito e senhas, é o pharming, que redireciona a navegação do usuário para sítios falsos, por meio da técnica DNS cache poisoning.
Um tipo específico de phishing, técnica utilizada para obter informações pessoais ou financeiras de usuários da Internet, como nome completo, CPF, número de cartão de crédito e senhas, é o pharming, que redireciona a navegação do usuário para sítios falsos, por meio da técnica DNS cache poisoning.
Ano: 2014
Banca:
FCC
Órgão:
TRT - 16ª REGIÃO (MA)
Prova:
FCC - 2014 - TRT - 16ª REGIÃO (MA) - Analista Judiciário - Tecnologia da Informação |
Q393121
Segurança da Informação
O administrador de rede local de computadores (LAN) do Tribunal Regional do Trabalho da 16a Região deve configurar os Access Points Wi-Fi da rede sem fio para uso dos funcionários. Dentre as possibilidades de escolha dos métodos de criptografia disponibilizados no Wi-Fi, o administrador deve escolher o
Ano: 2014
Banca:
CESPE / CEBRASPE
Órgão:
TC-DF
Prova:
CESPE - 2014 - TC-DF - Analista de Administração Pública - Sistemas de TI |
Q392037
Segurança da Informação
Julgue os próximos itens, referentes à segurança de redes de comunicação e informação.
Por meio da filtragem de conteúdo web, arquivos maliciosos, como JavaScript e ActiveX, podem ser impedidos de escrever e ler dados no disco rígido.
Por meio da filtragem de conteúdo web, arquivos maliciosos, como JavaScript e ActiveX, podem ser impedidos de escrever e ler dados no disco rígido.
Ano: 2014
Banca:
CESPE / CEBRASPE
Órgão:
TC-DF
Provas:
CESPE - 2014 - TC-DF - Analista de Administração Pública - Sistemas de TI
|
CESPE - 2014 - TC-DF - Analista de Administração Pública - Microinformática e Infraestrutura de TI |
Q392033
Segurança da Informação
Julgue os próximos itens, referentes à segurança de redes de comunicação e informação.
Utilizado para a captura ilegal de informações de uma máquina em rede, o spoofing analisa o tráfego da rede e coleta dados sigilosos como senhas e endereços Ips
Utilizado para a captura ilegal de informações de uma máquina em rede, o spoofing analisa o tráfego da rede e coleta dados sigilosos como senhas e endereços Ips
Ano: 2014
Banca:
CESPE / CEBRASPE
Órgão:
TJ-CE
Prova:
CESPE - 2014 - TJ-CE - Analista Judiciário - Ciências Computação |
Q386552
Segurança da Informação
Assinale a opção em que é apresentado mecanismo de alerta ao usuário contra páginas web maliciosas.

 Conheça nossos planos