Questões de Concurso
Sobre segurança de sistemas de informação em segurança da informação
Foram encontradas 736 questões


Ano: 2011
Banca:
FCC
Órgão:
TRT - 19ª Região (AL)
Prova:
FCC - 2011 - TRT - 19ª Região (AL) - Analista Judiciário - Tecnologia da Informação |
Q193203
Segurança da Informação
Em relação aos ataques de dentro do próprio sistema, considere:
O programador escreve uma parte do código e o insere secretamente no sistema operacional para utilizá-lo em represália a um possível afastamento involuntário do ambiente de trabalho. Dessa forma, a execução bem-sucedida do programa depende desse programador alimentá-lo diariamente, por meio de uma senha.
O tipo de ataque descrito acima é conhecido por
O programador escreve uma parte do código e o insere secretamente no sistema operacional para utilizá-lo em represália a um possível afastamento involuntário do ambiente de trabalho. Dessa forma, a execução bem-sucedida do programa depende desse programador alimentá-lo diariamente, por meio de uma senha.
O tipo de ataque descrito acima é conhecido por
Ano: 2011
Banca:
FCC
Órgão:
INFRAERO
Prova:
FCC - 2011 - INFRAERO - Analista de Sistemas - Segurança da Informação |
Q160039
Segurança da Informação
Para determinar a Área de Segurança, ou seja, o espaço físico que precisa ser protegido contra as ameaças que podem gerar um incidente de segurança da informação, é necessário
Ano: 2011
Banca:
CESPE / CEBRASPE
Órgão:
TJ-ES
Prova:
CESPE - 2011 - TJ-ES - Analista Judiciário - Análise de Sistemas - Específicos |
Q103273
Segurança da Informação
Texto associado
Acerca do gerenciamento de segurança da informação, julgue os
itens a seguir.
itens a seguir.
O conceito de irretratabilidade refere-se à capacidade da equipe de gerenciamento de tecnologia da informação de contra-atacar caso haja tentativas de invasão, ataques de Ddos ou qualquer forma abusiva de acesso não autorizado ao ambiente computacional.
Ano: 2011
Banca:
CESPE / CEBRASPE
Órgão:
TRE-ES
Prova:
CESPE / CEBRASPE - 2011 - TRE-ES - Técnico - Programação de Sistemas - Específicos |
Q92460
Segurança da Informação
Texto associado
A respeito do estabelecimento de um sistema de gestão da
segurança, julgue os itens seguintes.
segurança, julgue os itens seguintes.
Entre as propriedades fundamentais conferidas à informação por meio do gerenciamento de segurança da informação, incluem-se a confidencialidade, a integridade e a disponibilidade.
Ano: 2011
Banca:
CESPE / CEBRASPE
Órgão:
CNPQ
Prova:
CESPE - 2011 - CNPQ - Analista em Ciência e Tecnologia Júnior - Geral |
Q91475
Segurança da Informação
Texto associado

Tendo como referência o texto acima, julgue os próximos itens,
referentes ao comportamento do usuário quanto à segurança da
informação.
Tendo como referência o texto acima, julgue os próximos itens,
referentes ao comportamento do usuário quanto à segurança da
informação.
O fato de pesquisa de Alan S. Brown (Generating and Remembering Passwords – 2004) mostrar que mais da metade dos entrevistados guardavam cópias escritas de suas senhas confirma que o usuário humano é “o elo mais fraco” do processo de segurança da informação, situação que é compensada pela utilização combinada de firewalls, anti-vírus ou pela utilização dos UPP (user protectors passwords).
Q1234655
Segurança da Informação
Acerca de segurança da informação, julgue o item que se seguem.
Spywares são programas que agem na rede, checando pacotes de dados, na tentativa de encontrar informações confidenciais tais como senhas de acesso e nomes de usuários.
Spywares são programas que agem na rede, checando pacotes de dados, na tentativa de encontrar informações confidenciais tais como senhas de acesso e nomes de usuários.
Ano: 2010
Banca:
CESPE / CEBRASPE
Órgão:
INMETRO
Prova:
CESPE - 2010 - INMETRO - Pesquisador Tecnologista - Metrologia em Informática |
Q267657
Segurança da Informação
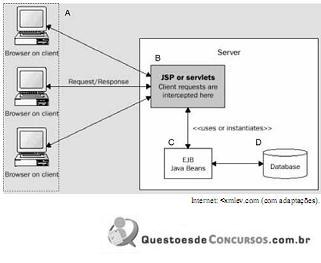
A figura acima propõe um esquema arquitetural de um sistema web em múltiplas camadas, no qual se destacam elementos nomeados A, B, C e D. Considerando essa figura, assinale a opção correta acerca da formulação de um modelo cliente/servidor de n camadas, aderente ao conceito de web services, que emprega segurança de servidores, DMZ, IDS/IPS e firewalls.
Ano: 2010
Banca:
ESAF
Órgão:
CVM
Prova:
ESAF - 2010 - CVM - Analista de TIC - Infraestrutura - prova 2 |
Q177978
Segurança da Informação
São aspectos de proteção da Segurança da Informação:
Q117519
Segurança da Informação
Segundo Turban, várias são as estratégias de defesa para proteger os sistemas de informação. Das opções seguintes, aquela que visa reduzir as perdas, depois de acontecer algum problema, podendo esta, ser feita com a utilização de um sistema tolerante a falhas que permita a operação provisória de um sistema defeituoso até que a recuperação total tenha sido efetuada é:
Ano: 2010
Banca:
CESPE / CEBRASPE
Órgão:
INMETRO
Prova:
CESPE - 2010 - INMETRO - Pesquisador - Ciência da Computação |
Q106943
Segurança da Informação
Com relação aos requisitos de segurança da informação, assinale a opção correta.
Ano: 2010
Banca:
CESPE / CEBRASPE
Órgão:
DETRAN-ES
Prova:
CESPE - 2010 - DETRAN-ES - Analista de Sistemas |
Q83178
Segurança da Informação
Texto associado
No que se refere à segurança em redes de computadores, julgue os
itens a seguir.
itens a seguir.
São dispositivos constitucionais relacionados com a segurança dos sistemas de informação em organizações públicas brasileiras: o direito à privacidade, que define a aplicação do sigilo das informações relacionadas à intimidade ou vida privada de alguém; o direito à informação e ao acesso aos registros públicos; o dever do estado de proteger documentos e obras; e o dever do estado de promover a gestão documental.
Ano: 2010
Banca:
FCC
Órgão:
TCE-SP
Provas:
FCC - 2010 - TCE-SP - Agente da Fiscalização Financeira - Informática - Produção e Banco de Dados
|
FCC - 2010 - TCE-SP - Agente da Fiscalização Financeira - Informática - Suporte de Web |
FCC - 2010 - TCE-SP - Agente da Fiscalização Financeira - Informática - Suporte Técnico |
FCC - 2010 - TCE-SP - Agente da Fiscalização Financeira - Informática - Redes, Telecomunicações e Segurança |
Q78723
Segurança da Informação
Texto associado
Instruções: Para responder à questão, considere que os aplicativos devem ser reputados sempre na
originalidade da versão referenciada e não quaisquer outras passíveis de modificação (customização,
parametrização, etc.) feita pelo usuário. Quando não explicitados nas questões, as versões dos
aplicativos são: Windows XP edição doméstica (Português), Microsoft Office 2000, SGBD MS-SQL
Server 2000 e navegador Internet Explorer 8. Mouse padrão destro.
originalidade da versão referenciada e não quaisquer outras passíveis de modificação (customização,
parametrização, etc.) feita pelo usuário. Quando não explicitados nas questões, as versões dos
aplicativos são: Windows XP edição doméstica (Português), Microsoft Office 2000, SGBD MS-SQL
Server 2000 e navegador Internet Explorer 8. Mouse padrão destro.
NÃO é um requisito de segurança da informação a
Ano: 2010
Banca:
FEPESE
Órgão:
SEFAZ-SC
Prova:
FEPESE - 2010 - SEFAZ-SC - Auditor Fiscal da Receita Estadual - Parte III - Tecnologia da Informação |
Q68505
Segurança da Informação
Em relação às técnicas de computação forense, assinale a alternativa correta.
Ano: 2010
Banca:
FGV
Órgão:
BADESC
Provas:
FGV - 2010 - BADESC - Analista de Sistemas - Desenvolvimento de Sistemas
|
FGV - 2010 - BADESC - Analista de Sistemas - Banco de Dados |
FGV - 2010 - BADESC - Analista de Sistemas - Suporte Técnico e Gerência de Redes de Computadores |
Q54854
Segurança da Informação
O Firewall do Windows representa uma barreira de proteção que monitora os dados transmitidos entre um computador e a Internet, fornecendo uma defesa contra pessoas que busquem o acesso sem permissão, a partir de um computador de fora desse firewall.
Além de ajudar no bloqueio de vírus, são atividades executadas pelo Firewall do Windows:
Além de ajudar no bloqueio de vírus, são atividades executadas pelo Firewall do Windows:
Ano: 2010
Banca:
CESGRANRIO
Órgão:
Petrobras
Prova:
CESGRANRIO - 2010 - Petrobrás - Técnico em Informática |
Q54283
Segurança da Informação
O diretor de uma loja de departamentos contratou uma empresa para desenvolver um projeto de segurança para sua loja virtual. Uma das fases desse processo é determinar quem e quais as funções que irão representar dentro do projeto.
Nesse contexto, conclui-se que a loja virtual representa, dentro do projeto, o
Nesse contexto, conclui-se que a loja virtual representa, dentro do projeto, o
Ano: 2010
Banca:
CESGRANRIO
Órgão:
Petrobras
Prova:
CESGRANRIO - 2010 - BR Distribuidora - Analista de Sistemas Júnior - Infra-Estrutura |
Q42263
Segurança da Informação
Em relação aos aspectos relevantes que envolvem a segurança da informação, analise as proposições a seguir.
I - O certificado digital de uma empresa é um arquivo confidencial que deve estar a salvo das ações de hackers, pois, caso contrário, o certificado será revogado.
II - CAPTCHAs podem ser utilizados para impedir que softwares automatizados executem ações que degradem a qualidade do serviço prestado por um sistema Web, devido ao abuso no uso do recurso disponibilizado pelo sistema.
III - O não repúdio é uma técnica de proteção utilizada por agentes de segurança para educar os usuários contra a possível tentativa de hackers de obterem informações importantes ou sigilosas em organizações ou sistemas, por meio da enganação ou da exploração da confiança das pessoas.
Está(ão) correta(s) a(s) proposição(ões)
I - O certificado digital de uma empresa é um arquivo confidencial que deve estar a salvo das ações de hackers, pois, caso contrário, o certificado será revogado.
II - CAPTCHAs podem ser utilizados para impedir que softwares automatizados executem ações que degradem a qualidade do serviço prestado por um sistema Web, devido ao abuso no uso do recurso disponibilizado pelo sistema.
III - O não repúdio é uma técnica de proteção utilizada por agentes de segurança para educar os usuários contra a possível tentativa de hackers de obterem informações importantes ou sigilosas em organizações ou sistemas, por meio da enganação ou da exploração da confiança das pessoas.
Está(ão) correta(s) a(s) proposição(ões)
Ano: 2010
Banca:
ESAF
Órgão:
SUSEP
Prova:
ESAF - 2010 - SUSEP - Analista Técnico - Prova 2 - Tecnologia da Informação |
Q40913
Segurança da Informação
Em segurança da informação, os agentes envolvidos em uma relação agente-ativo são:
Q40229
Segurança da Informação
A Segurança da Informação deve ser tratada como um conjunto de mecanismos que garantam a continuidade dos serviços de TI. Nesse sentido, é correto afirmar que um sistema de segurança da informação tem como finalidade
Ano: 2010
Banca:
CESPE / CEBRASPE
Órgão:
TRE-MT
Prova:
CESPE - 2010 - TRE-MT - Analista Judiciário - Tecnologia da Informação |
Q38075
Segurança da Informação
Com referência à segurança da informação, assinale a opção correta.
Q34945
Segurança da Informação
NÃO se trata de uma falha de segurança em aplicações:

 Conheça nossos planos