Questões de Concurso
Sobre segurança de sistemas de informação em segurança da informação
Foram encontradas 736 questões


Q4434712
Segurança da Informação
Uma Secretaria de Saúde do Estado está implantando uma
política de governança para os dados clínicos armazenados em
seus sistemas de informação.
A política estabelece controles de acesso conforme as atribuições dos usuários, mecanismos de auditoria das operações realizadas e medidas destinadas a preservar a confidencialidade das informações dos pacientes.
Considerando os princípios de ética digital, sigilo das informações de saúde e governança de dados clínicos, assinale a afirmativa correta.
A política estabelece controles de acesso conforme as atribuições dos usuários, mecanismos de auditoria das operações realizadas e medidas destinadas a preservar a confidencialidade das informações dos pacientes.
Considerando os princípios de ética digital, sigilo das informações de saúde e governança de dados clínicos, assinale a afirmativa correta.
Q4434696
Segurança da Informação
Uma Secretaria de Saúde do Estado usa um sistema de
Prontuário Eletrônico do Paciente (PEP) para registrar
atendimentos clínicos, gerenciar dados sensíveis e controlar o
acesso dos profissionais de saúde aos prontuários.
Considerando os conceitos de registro clínico e segurança da informação aplicados ao PEP, analise as afirmativas a seguir.
I. O registro estruturado de informações clínicas, com uso de dados codificados e campos padronizados, facilita a organização, a busca e a recuperação dos dados no sistema.
II. A autenticação do usuário valida sua identidade, mas não determina, por si só, quais dados ou funcionalidades ele pode acessar, pois essa definição depende dos mecanismos de autorização e controle de acesso.
III. A autenticação do usuário é suficiente para assegurar a rastreabilidade das ações no PEP, sendo dispensável a manutenção de registros de auditoria (logs) para monitorar as operações realizadas.
Está correto o que se afirma em:
Considerando os conceitos de registro clínico e segurança da informação aplicados ao PEP, analise as afirmativas a seguir.
I. O registro estruturado de informações clínicas, com uso de dados codificados e campos padronizados, facilita a organização, a busca e a recuperação dos dados no sistema.
II. A autenticação do usuário valida sua identidade, mas não determina, por si só, quais dados ou funcionalidades ele pode acessar, pois essa definição depende dos mecanismos de autorização e controle de acesso.
III. A autenticação do usuário é suficiente para assegurar a rastreabilidade das ações no PEP, sendo dispensável a manutenção de registros de auditoria (logs) para monitorar as operações realizadas.
Está correto o que se afirma em:
Ano: 2026
Banca:
IASPE
Órgão:
Câmara de Piratini - RS
Prova:
IASPE - 2026 - Câmara de Piratini - RS - Oficial Legislativo |
Q4425831
Segurança da Informação
Em um órgão público, o administrador de redes identificou que uma estação de trabalho estava
realizando requisições suspeitas para endereços externos desconhecidos e, simultaneamente, um software
malicioso oculto registrava as teclas digitadas pelo usuário para capturar credenciais. Assinale a alternativa
que indica corretamente a atuação combinada e o papel técnico adequado de cada mecanismo de proteção
(Firewall, Antivírus e Anti-spyware) diante desse cenário:
Ano: 2026
Banca:
Instituto IDEAP
Órgão:
Prefeitura de São Félix de Minas - MG
Prova:
Instituto IDEAP - 2026 - Prefeitura de São Félix de Minas - MG - Técnico em Tecnologia da Informação |
Q4422909
Segurança da Informação
Um usuário não consegue acessar uma aplicação
institucional. Outros usuários conseguem utilizá-la
normalmente, e o serviço aparenta estar disponível.
O técnico precisa investigar a ocorrência antes de
realizar alterações no ambiente.
Qual abordagem é mais adequada para identificar a causa do problema?
Qual abordagem é mais adequada para identificar a causa do problema?
Ano: 2026
Banca:
Instituto IDEAP
Órgão:
Prefeitura de São Félix de Minas - MG
Prova:
Instituto IDEAP - 2026 - Prefeitura de São Félix de Minas - MG - Técnico em Tecnologia da Informação |
Q4422906
Segurança da Informação
Em um sistema institucional, um servidor precisa
consultar relatórios e outro precisa consultar e
atualizar registros de atendimento. A administração
deseja aplicar o princípio do menor privilégio e reduzir
os riscos de alterações indevidas.
Qual estratégia de controle de acesso é mais adequada?
Qual estratégia de controle de acesso é mais adequada?
Q4418864
Segurança da Informação
Sobre atualizações do sistema Android e
segurança de dispositivos móveis, analise as
afirmativas abaixo e dê valores Verdadeiro (V)
ou Falso (F).
( ) As atualizações do sistema Android podem corrigir vulnerabilidades de segurança identificadas após o lançamento do dispositivo.
( ) Instalar aplicativos provenientes de fontes desconhecidas (fora da Google Play Store), mesmo que aparentemente confiáveis, representa risco de segurança.
( ) O bloqueio de tela com PIN ou biometria impede completamente qualquer acesso não autorizado aos dados armazenados no dispositivo.
( ) Manter o sistema desatualizado pode expor o dispositivo a vulnerabilidades já conhecidas e corrigidas em versões mais recentes.
Assinale a alternativa que apresenta a sequência correta de cima para baixo.
( ) As atualizações do sistema Android podem corrigir vulnerabilidades de segurança identificadas após o lançamento do dispositivo.
( ) Instalar aplicativos provenientes de fontes desconhecidas (fora da Google Play Store), mesmo que aparentemente confiáveis, representa risco de segurança.
( ) O bloqueio de tela com PIN ou biometria impede completamente qualquer acesso não autorizado aos dados armazenados no dispositivo.
( ) Manter o sistema desatualizado pode expor o dispositivo a vulnerabilidades já conhecidas e corrigidas em versões mais recentes.
Assinale a alternativa que apresenta a sequência correta de cima para baixo.
Ano: 2026
Banca:
IGEDUC
Órgão:
Câmara de Mirandiba - PE
Prova:
IGEDUC - 2026 - Câmara de Mirandiba - PE - Agente Administrativo |
Q4418165
Segurança da Informação
Uma instituição pública implantou um sistema integrado
de informações administrativas para registrar
solicitações, acompanhar atividades e consolidar
indicadores gerenciais. Durante uma auditoria,
identificou-se que determinados registros haviam sido
modificados sem que fosse possível identificar os
usuários responsáveis, os horários das alterações ou os
valores anteriormente armazenados. A equipe técnica
recomendou a implementação de um mecanismo
específico para ampliar a rastreabilidade das operações.
Considerando os controles aplicáveis aos sistemas de informação administrativa, assinale a alternativa que apresenta a medida CORRETA.
Considerando os controles aplicáveis aos sistemas de informação administrativa, assinale a alternativa que apresenta a medida CORRETA.
Ano: 2026
Banca:
CESPE / CEBRASPE
Órgão:
AGEPAR
Prova:
CESPE / CEBRASPE - 2026 - AGEPAR - Especialista em Regulação - Especialidade Tecnologia da Informação |
Q4409073
Segurança da Informação
Considerando que a adoção de mecanismos de segurança
em Docker contribui para a redução dos riscos associados à
execução de contêineres, julgue os itens a seguir.
I O isolamento proporcionado por contêineres elimina a necessidade da aplicação de atualizações de segurança às imagens utilizadas.
II O modo --privileged restringe as capacidades do contêiner, por isso deve ser utilizado como mecanismo de segurança.
III As capabilities do Linux permitem conceder ao contêiner apenas determinados privilégios, em vez de conceder todos os privilégios administrativos.
IV O uso de usuários não privilegiados no contêiner pode reduzir o impacto de uma eventual exploração da aplicação.
Assinale a opção correta.
I O isolamento proporcionado por contêineres elimina a necessidade da aplicação de atualizações de segurança às imagens utilizadas.
II O modo --privileged restringe as capacidades do contêiner, por isso deve ser utilizado como mecanismo de segurança.
III As capabilities do Linux permitem conceder ao contêiner apenas determinados privilégios, em vez de conceder todos os privilégios administrativos.
IV O uso de usuários não privilegiados no contêiner pode reduzir o impacto de uma eventual exploração da aplicação.
Assinale a opção correta.
Ano: 2026
Banca:
CPCON
Órgão:
Prefeitura de Guarabira - PB
Prova:
CPCON - 2026 - Prefeitura de Guarabira - PB - Técnico em Informática - Manutenção e Instalação |
Q4407927
Segurança da Informação
O Secure Boot é uma tecnologia de segurança presente na placa-mãe dos computadores mais modernos. Seu funcionamento básico
consiste em:
Ano: 2026
Banca:
Avança SP
Órgão:
Autarquia Municipal de Saúde
Provas:
Avança SP - 2026 - Autarquia Municipal de Saúde - Médico Cardiologista
|
Avança SP - 2026 - Autarquia Municipal de Saúde - Médico Clínico Geral |
Avança SP - 2026 - Autarquia Municipal de Saúde - Médico de Saúde da Família |
Avança SP - 2026 - Autarquia Municipal de Saúde - Médico Dermatologista |
Avança SP - 2026 - Autarquia Municipal de Saúde - Médico Endocrinologista |
Avança SP - 2026 - Autarquia Municipal de Saúde - Médico Gastroenterologista |
Avança SP - 2026 - Autarquia Municipal de Saúde - Médico Geriatra |
Avança SP - 2026 - Autarquia Municipal de Saúde - Médico Ginecologista |
Avança SP - 2026 - Autarquia Municipal de Saúde - Médico Infectologista |
Avança SP - 2026 - Autarquia Municipal de Saúde - Médico Mastologista |
Avança SP - 2026 - Autarquia Municipal de Saúde - Médico Neurologista |
Avança SP - 2026 - Autarquia Municipal de Saúde - Médico Neuropediatra |
Avança SP - 2026 - Autarquia Municipal de Saúde - Médico Oftalmologista |
Avança SP - 2026 - Autarquia Municipal de Saúde - Médico Ortopedista |
Avança SP - 2026 - Autarquia Municipal de Saúde - Médico Otorrinolaringologista |
Avança SP - 2026 - Autarquia Municipal de Saúde - Médico Pediatra |
Avança SP - 2026 - Autarquia Municipal de Saúde - Médico Pneumologista |
Avança SP - 2026 - Autarquia Municipal de Saúde - Médico Proctologista |
Avança SP - 2026 - Autarquia Municipal de Saúde - Médico Psiquiatra |
Avança SP - 2026 - Autarquia Municipal de Saúde - Médico Reumatologista |
Avança SP - 2026 - Autarquia Municipal de Saúde - Médico Socorrista |
Avança SP - 2026 - Autarquia Municipal de Saúde - Médico Urologista |
Avança SP - 2026 - Autarquia Municipal de Saúde - Médico Vascular |
Avança SP - 2026 - Autarquia Municipal de Saúde - Assistente Social |
Avança SP - 2026 - Autarquia Municipal de Saúde - Cirurgião Dentista |
Avança SP - 2026 - Autarquia Municipal de Saúde - Enfermeiro |
Avança SP - 2026 - Autarquia Municipal de Saúde - Nutricionista |
Avança SP - 2026 - Autarquia Municipal de Saúde - Psicólogo |
Q4401230
Segurança da Informação
Um servidor municipal precisa acessar sistemas
eletrônicos e consultar informações na internet
utilizando um navegador instalado em seu
computador.
A respeito de boas práticas relacionadas ao uso de navegadores de internet, analise as afirmativas a seguir.
I. Manter o navegador atualizado contribui para a correção de falhas de segurança identificadas em versões anteriores.
II. É recomendável obter navegadores diretamente de seus sites oficiais, reduzindo o risco de instalar arquivos modificados ou maliciosos.
III. Como os navegadores conhecidos possuem mecanismos de segurança, é seguro realizar o download de seus instaladores em qualquer site disponível na internet.
Está(ão) correta(s):
A respeito de boas práticas relacionadas ao uso de navegadores de internet, analise as afirmativas a seguir.
I. Manter o navegador atualizado contribui para a correção de falhas de segurança identificadas em versões anteriores.
II. É recomendável obter navegadores diretamente de seus sites oficiais, reduzindo o risco de instalar arquivos modificados ou maliciosos.
III. Como os navegadores conhecidos possuem mecanismos de segurança, é seguro realizar o download de seus instaladores em qualquer site disponível na internet.
Está(ão) correta(s):
Ano: 2026
Banca:
IF-PI
Órgão:
IF-PI
Prova:
IF-PI - 2026 - IF-PI - Técnico de Tecnologia da Informação |
Q4400459
Segurança da Informação
João é Técnico de Tecnologia da
Informação do Instituto Federal do Piauí (IFPI).
Ele recebeu uma solicitação para realizar a
configuração de integração entre as ferramentas
pfSense 2.6 e Graylog 5.0.3, a fim de melhorar o
gerenciamento e a análise dos logs oriundos da
primeira ferramenta. Nesse sentido, o técnico irá
precisar editar o arquivo config.xml do pfSense,
informando as especificações de parâmetros
da imagem abaixo, tais como: endereço IP da
plataforma Graylog e porta do serviço a ser usada
por ela. Além desses, ele deve definir outros dois,
no caso, o formato recomendado do arquivo de log
a ser gerado e a versão do protocolo IP a utilizar.
Após a configuração, os logs produzidos pelo
firewall podem ser centralizados e processados
pelo Graylog, em tempo real, com o intuito de disponibilizar, através de uma aplicação web,
dashboards interativos, mecanismos de busca,
alertas e outras funcionalidades, às quais auxiliam
na identificação de ataques e gargalos, por
exemplo.
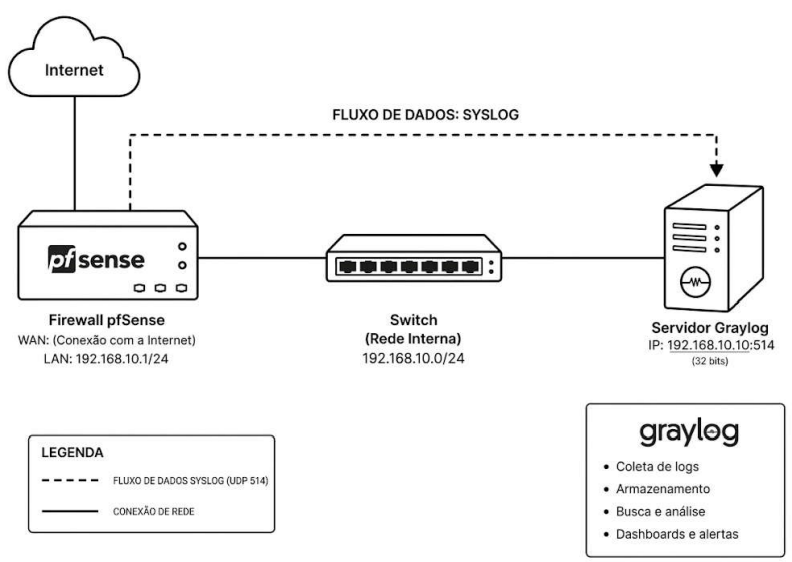
Fonte: Elaborada pelo autor com auxílio de inteligência artificial (ChatGPT – GPT-5.6 Luna).
Após análise da imagem e definição dos parâmetros, é CORRETO afirmar que o trecho contendo a configuração do arquivo config.xml realizada está representado na alternativa:
Fonte: Elaborada pelo autor com auxílio de inteligência artificial (ChatGPT – GPT-5.6 Luna).
Após análise da imagem e definição dos parâmetros, é CORRETO afirmar que o trecho contendo a configuração do arquivo config.xml realizada está representado na alternativa:
Ano: 2026
Banca:
Fundação La Salle
Órgão:
Água de Ivoti - RS
Prova:
Fundação La Salle - 2026 - Água de Ivoti - RS - Advogado |
Q4397688
Segurança da Informação
Durante uma auditoria de TI no setor de recursos humanos de uma autarquia municipal, verificou-se a presença de programas maliciosos que monitoram a digitação de senhas e coletam dados de navegação dos funcionários. Para proteger as estações de trabalho e mitigar esse tipo de risco, o administrador de rede reforçou o uso e a atualização das ferramentas de antispyware integradas ao sistema operacional e aos pacotes de segurança. Considerando o funcionamento, os tipos de ameaças combatidas e as características das soluções antispyware, assinale a alternativa CORRETA:
Q4396493
Segurança da Informação
Em uma rede corporativa, deseja-se impedir que um equipamento conectado fisicamente
a uma porta do switch obtenha acesso à rede antes de autenticar-se. Sobre o padrão IEEE
802.1X, assinale a alternativa correta.
Q4396474
Segurança da Informação
No contexto da proteção de dados em sistemas de informação, considerando práticas
como backup, recuperação de dados, criptografia e a legislação brasileira aplicável, como
a Lei nº 13.709/2018 (Lei Geral de Proteção de Dados – LGPD) e a Lei nº 12.965/2014
(Marco Civil da Internet), é correto afirmar que:
Q4396468
Segurança da Informação
Sobre gestão de identidades e controle de acesso em sistemas de informação, pode-se
afirmar que:
Ano: 2026
Banca:
Gama Consult
Órgão:
Câmara de São Miguel do Guaporé - RO
Prova:
Gama Consult - 2026 - Câmara de São Miguel do Guaporé - RO - Gestor de Tecnologia da Informação |
Q4395238
Segurança da Informação
No contexto de pipelines de Integração e Entrega
Contínuas (CI/CD) sob o paradigma DevSecOps, a prática de
aplicar testes estáticos de segurança da informação
diretamente no código-fonte em repouso (at rest), antes de
sua compilação ou execução em ambiente de staging, é
denominada:
Ano: 2026
Banca:
UFRRJ
Órgão:
UFRRJ
Provas:
UFRRJ - 2026 - UFRRJ - Engenheiro de Segurança do Trabalho
|
UFRRJ - 2026 - UFRRJ - Fonoaudiólogo |
UFRRJ - 2026 - UFRRJ - Médico — Clínico Geral |
UFRRJ - 2026 - UFRRJ - Médico — Psiquiatra |
UFRRJ - 2026 - UFRRJ - Médico Veterinário |
UFRRJ - 2026 - UFRRJ - Zootecnista |
Q4394812
Segurança da Informação
Em um órgão público, uma servidora acessa o correio eletrônico pelo navegador e recebe
a sugestão de usar um assistente de IA para resumir mensagens e propor respostas.
Considerando o uso do e-mail corporativo e a segurança da informação, a conduta mais
adequada é:
Ano: 2026
Banca:
ISET
Órgão:
Prefeitura de Conceição do Coité - BA
Prova:
ISET - 2026 - Prefeitura de Conceição do Coité - BA - Agente de Trânsito Municipal |
Q4391465
Segurança da Informação
Uma equipe pedagógica mantém materiais didáticos em
um serviço de armazenamento em nuvem. O responsável
por determinada pasta precisa permitir que professores
autorizados editem documentos, enquanto outros
servidores devem apenas consultá-los. Durante a
configuração, são consideradas diferentes formas de
compartilhamento: concessão de acesso a contas
identificadas, criação de links acessíveis a qualquer
pessoa que os possua e atribuição de permissões de
leitura ou edição. A respeito dessas possibilidades,
assinale a alternativa incorreta.
Ano: 2026
Banca:
FGV
Órgão:
DATAPREV
Prova:
FGV - 2026 - DATAPREV - Analista de Tecnologia da Informação – Desenvolvimento de Software |
Q4389017
Segurança da Informação
No contexto do desenvolvimento seguro de software, ferramentas
de análise de segurança, como Static Application Security Testing
(SAST) e Dynamic Application Security Testing (DAST), são
utilizadas para identificar vulnerabilidades em diferentes
momentos do ciclo de desenvolvimento, contribuindo para a
redução dos riscos de segurança das aplicações.
Com base nesse cenário, assinale a afirmativa correta.
Com base nesse cenário, assinale a afirmativa correta.
Ano: 2026
Banca:
FGV
Órgão:
DATAPREV
Prova:
FGV - 2026 - DATAPREV - Analista de Tecnologia da Informação – Desenvolvimento de Software |
Q4389016
Segurança da Informação
Com a crescente adoção de softwares altamente configuráveis, a
categoria Security Misconfiguration subiu da 5ª para a 2ª posição
no OWASP Top 10:2025, um documento padrão de
conscientização que apresenta os maiores riscos de segurança
para aplicações web.
Diante desse cenário, analise as afirmativas a seguir.
I. Os dados fornecidos pelo usuário não são validados, filtrados ou higienizados pelo aplicativo.
II. Funcionalidades desnecessárias estão instaladas ou habilitadas (ex.: portas, serviços, contas, frameworks de teste ou privilégios desnecessários).
III. Contas-padrão e suas respectivas senhas permanecem habilitadas e inalteradas.
De acordo com a OWASP Top 10:2025, assinale a opção que indica, corretamente, os itens que são apresentados como condições que podem caracterizar Security Misconfiguration.
Diante desse cenário, analise as afirmativas a seguir.
I. Os dados fornecidos pelo usuário não são validados, filtrados ou higienizados pelo aplicativo.
II. Funcionalidades desnecessárias estão instaladas ou habilitadas (ex.: portas, serviços, contas, frameworks de teste ou privilégios desnecessários).
III. Contas-padrão e suas respectivas senhas permanecem habilitadas e inalteradas.
De acordo com a OWASP Top 10:2025, assinale a opção que indica, corretamente, os itens que são apresentados como condições que podem caracterizar Security Misconfiguration.

 Conheça nossos planos