Questões de Concurso Sobre segurança da informação
Foram encontradas 15.018 questões


Ano: 2026
Banca:
Ibest
Órgão:
CRECI - 8ª Região (DF)
Prova:
Ibest - 2026 - CRECI - 8ª Região (DF) - PAS - Analista de TI |
Q3873335
Segurança da Informação
O OAuth 2.0 é um protocolo amplamente utilizado para
delegação de autorização, permitindo que aplicações
acessem recursos protegidos em nome de um usuário
sem que este revele suas credenciais. Com relação aos
conceitos fundamentais desse protocolo, assinale a
alternativa que contém o papel do Authorization Code
no fluxo de autorização.
Ano: 2026
Banca:
VUNESP
Órgão:
RIOPRETOPREV
Prova:
VUNESP - 2026 - RIOPRETOPREV - Agente Previdenciário |
Q3873188
Segurança da Informação
As duas URL mostradas a seguir podem ser utilizadas
para acessar o site de uma prefeitura do interior do
estado:
http://www.prefeitura.sp.gov.br/ https://www.prefeitura.sp.gov.br/
No que diz respeito à utilização da URL iniciando com o prefixo http://, qual das seguintes preocupações de segurança deve ser considerada?
http://www.prefeitura.sp.gov.br/ https://www.prefeitura.sp.gov.br/
No que diz respeito à utilização da URL iniciando com o prefixo http://, qual das seguintes preocupações de segurança deve ser considerada?
Q3872683
Segurança da Informação
Os procedimentos de backup são adotados para reduzir
riscos e facilitar a recuperação de dados. Considerando
práticas comuns de backup, assinale a alternativa
correta:
Q3872680
Segurança da Informação
A segurança da informação envolve práticas e
ferramentas voltadas à proteção de dados e sistemas
contra acessos indevidos, falhas e códigos maliciosos.
Considerando procedimentos de segurança, noções de
vírus, worms e pragas virtuais, bem como aplicativos de
proteção, analise as assertivas a seguir e assinale V
para verdadeiro ou F para falso:
(__) A atualização periódica de sistemas operacionais e aplicativos contribui para a correção de falhas de segurança exploradas por pragas virtuais.
(__) Vírus e worms apresentam comportamentos semelhantes, porém os worms podem se propagar automaticamente pela rede, sem depender da ação direta do usuário.
(__) O firewall atua no controle do tráfego de dados entre redes, podendo permitir ou bloquear conexões de acordo com regras configuradas.
(__) O uso de antivírus reduz riscos relacionados a códigos maliciosos, embora não elimine a necessidade de cuidados por parte do usuário.
(__) Programas antispyware têm como objetivo principal a proteção física dos equipamentos, atuando na prevenção de danos ao hardware causados por falhas elétricas e superaquecimento.
(__) Procedimentos de segurança, como cópias de backup e uso de senhas adequadas, fazem parte de uma estratégia complementar ao uso de ferramentas de proteção.
Assinale a alternativa que apresenta a sequência correta de V (verdadeiro) e F (falso), de cima para baixo:
Ano: 2026
Banca:
Instituto Access
Órgão:
CRT-03
Prova:
Instituto Access - 2026 - CRT-03 - Assistente Técnico Operacional |
Q3872576
Segurança da Informação
A Lei Federal nº 14.063/2020 dispõe sobre o uso de
assinaturas eletrônicas em interações com entes
públicos, classificando-as em simples, avançada e
qualificada. Sobre a validade jurídica e a aplicabilidade
desses tipos de assinatura em processos
administrativos, registre V, para as afirmativas
verdadeiras, e F, para as falsas:
(__) A assinatura eletrônica qualificada é aquela que utiliza certificado digital emitido no âmbito da Infraestrutura de Chaves Públicas Brasileira, podendo ser exigida por legislação setorial específica ou por norma do ente público para determinados atos administrativos que demandem maior nível de segurança jurídica.
(__) A assinatura eletrônica avançada, admitida pela Lei nº 14.063/2020, pode ser utilizada em interações do cidadão com a Administração Pública quando assegurar a identificação do signatário, a integridade do documento e o controle exclusivo dos meios de assinatura, não exigindo, necessariamente, o uso de certificado digital da Infraestrutura de Chaves Públicas Brasileira.
(__) A assinatura eletrônica simples caracteriza-se por permitir a identificação do signatário com menor nível de segurança, sendo admitida para atos administrativos de baixo risco, quando compatível com a natureza do ato, aceita pelo órgão ou entidade competente e observadas as normas setoriais específicas aplicáveis.
(__) Documentos assinados com certificado digital da Infraestrutura de Chaves Públicas Brasileira possuem presunção de validade jurídica no meio eletrônico, não podendo ter sua eficácia afastada sem fundamento legal ou normativo específico, ainda que não estejam materializados em suporte físico.
A sequência correta, de cima para baixo, é:
Ano: 2026
Banca:
Instituto Access
Órgão:
CRT-03
Prova:
Instituto Access - 2026 - CRT-03 - Assistente Técnico Operacional |
Q3872574
Segurança da Informação
A segurança da informação em ambientes
administrativos baseia-se na tríade confidencialidade,
integridade e disponibilidade, exigindo comportamentos
seguros dos usuários. Assinale a alternativa correta
sobre a política de "Mesa Limpa e Tela Limpa" (Clear
Desk and Clear Screen Policy) recomendada pela norma
(Organização Internacional de Normalização e Comissão
Eletrotécnica Internacional) ISO/IEC 27001.
Ano: 2026
Banca:
Instituto Access
Órgão:
CRT-03
Prova:
Instituto Access - 2026 - CRT-03 - Assistente Técnico Operacional |
Q3872561
Segurança da Informação
Uma instituição precisa garantir a continuidade de suas
atividades mesmo após falhas técnicas ou perda de
dados. Para isso, adota rotinas de backup e utiliza
serviços de armazenamento em nuvem como parte da
estratégia. Acerca das rotinas de backup, assinale a
alternativa correta:
Ano: 2026
Banca:
Instituto Access
Órgão:
CRT-03
Prova:
Instituto Access - 2026 - CRT-03 - Assistente Técnico Operacional |
Q3872559
Segurança da Informação
Em um ambiente corporativo, usuários acessam a rede,
trocam arquivos e utilizam sistemas internos; para
reduzir riscos de incidentes de segurança, algumas
medidas são adotadas. Com base em conhecimentos de
segurança da informação, analise as afirmativas a seguir
e assinale V (verdadeiro) ou F (falso):
(__) A manutenção de sistemas atualizados contribui para a redução de vulnerabilidades exploradas por códigos maliciosos.
(__) Vírus dependem, em muitos casos, da execução de arquivos pelo usuário para se propagar.
(__) Worms podem se disseminar automaticamente por redes sem interação direta do usuário.
(__) Firewalls auxiliam no controle do tráfego de dados entre redes distintas.
(__) A adoção de ferramentas de segurança dispensa ações educativas junto aos usuários.
Assinale a alternativa que apresenta a sequência correta de V (verdadeiro) e F (falso), de cima para baixo:
Ano: 2026
Banca:
Instituto IACP
Órgão:
Prefeitura de Satuba - AL
Provas:
Instituto IACP - 2026 - Prefeitura de Satuba - AL - Arquiteto
|
Instituto IACP - 2026 - Prefeitura de Satuba - AL - Assistente Social |
Instituto IACP - 2026 - Prefeitura de Satuba - AL - Biomédico |
Instituto IACP - 2026 - Prefeitura de Satuba - AL - Contador Público |
Instituto IACP - 2026 - Prefeitura de Satuba - AL - Profissional de Educação Física |
Instituto IACP - 2026 - Prefeitura de Satuba - AL - Enfermeiro (24 Horas) |
Instituto IACP - 2026 - Prefeitura de Satuba - AL - Farmacêutico |
Instituto IACP - 2026 - Prefeitura de Satuba - AL - Fisioterapeuta |
Instituto IACP - 2026 - Prefeitura de Satuba - AL - Fonoaudiólogo (Especialista em Motricidade Orofacial) |
Instituto IACP - 2026 - Prefeitura de Satuba - AL - Fonoaudiólogo (Especialista em TEA) |
Instituto IACP - 2026 - Prefeitura de Satuba - AL - Médico Cardiologista |
Instituto IACP - 2026 - Prefeitura de Satuba - AL - Médico Ortopedista |
Instituto IACP - 2026 - Prefeitura de Satuba - AL - Médico Otorrinolaringologista |
Instituto IACP - 2026 - Prefeitura de Satuba - AL - Médico Veterinário |
Instituto IACP - 2026 - Prefeitura de Satuba - AL - Musicoterapeuta |
Instituto IACP - 2026 - Prefeitura de Satuba - AL - Nutricionista (Adulto) |
Instituto IACP - 2026 - Prefeitura de Satuba - AL - Procurador Jurídico |
Instituto IACP - 2026 - Prefeitura de Satuba - AL - Psicólogo (Adulto) |
Instituto IACP - 2026 - Prefeitura de Satuba - AL - Psicólogo Escolar |
Instituto IACP - 2026 - Prefeitura de Satuba - AL - Psicopedagogo |
Instituto IACP - 2026 - Prefeitura de Satuba - AL - Terapeuta Ocupacional Motor |
Instituto IACP - 2026 - Prefeitura de Satuba - AL - Terapeuta Ocupacional Infantil (Especialista em Aba) |
Q3872239
Segurança da Informação
A comunicação, via Telegram, é protegida por um sistema
conhecido pela utilização de:
Ano: 2026
Banca:
Ibest
Órgão:
CRECI - 8ª Região (DF)
Provas:
Ibest - 2026 - CRECI - 8ª Região (DF) - PAS - Agente Fiscal
|
Ibest - 2026 - CRECI - 8ª Região (DF) - PAS - Especialista - Serviços de Comunicação, Eventos e Marketing |
Ibest - 2026 - CRECI - 8ª Região (DF) - PAS - Analista de TI |
Ibest - 2026 - CRECI - 8ª Região (DF) - PAS - Especialista Serviços Técnico-Administrativos (Recursos Humanos) |
Ibest - 2026 - CRECI - 8ª Região (DF) - PAS - Especialista Serviços Jurídicos |
Ibest - 2026 - CRECI - 8ª Região (DF) - PAS - Especialista Serviços Técnico-Administrativos (Administração) |
Ibest - 2026 - CRECI - 8ª Região (DF) - PAS - Especialista Serviços Técnico-Administrativos (Contabilidade) |
Q3871725
Segurança da Informação
Um usuário relata que seu computador começou a
apresentar
janelas
pop-ups
constantes,
redirecionamentos para sites desconhecidos e
instalação de barras de ferramentas sem autorização.
Além disso, o sistema ficou mais lento e o navegador
passou a exibir anúncios invasivos mesmo sem estar
conectado a nenhum site suspeito. Esse
comportamento contém características específicas do
tipo de malware denominado
Ano: 2026
Banca:
FGV
Órgão:
TJ-RJ
Prova:
FGV - 2026 - TJ-RJ - Analista Judiciário - Tecnologia da Informação - Analista de Infraestrutura de TIC |
Q3869603
Segurança da Informação
João está elaborando um plano de continuidade de negócios para
o Tribunal de Justiça do Estado do Rio de Janeiro (TJRJ). Ele está
verificando os parâmetros necessários em caso de falha do
sistema. Após estudos, João definiu que os sistemas devem ser
restaurados em até 2 horas e não poderiam perder mais que
15 minutos de dados.
Dessa forma, ele definiu, no seu plano de continuidade de negócios, que o RTO (Recovery Time Objective) e o RPO (Recovery Point Objective) tiveram as seguintes durações, respectivamente:
Dessa forma, ele definiu, no seu plano de continuidade de negócios, que o RTO (Recovery Time Objective) e o RPO (Recovery Point Objective) tiveram as seguintes durações, respectivamente:
Ano: 2026
Banca:
FGV
Órgão:
TJ-RJ
Prova:
FGV - 2026 - TJ-RJ - Analista Judiciário - Tecnologia da Informação - Analista de Infraestrutura de TIC |
Q3869596
Segurança da Informação
Uma empresa de consultoria de segurança foi contratada pelo
Tribunal de Justiça do Estado X (TJEX) para verificar como está o
nível de segurança em sua rede local. Após algum tempo de
trabalho, a consultoria identificou que o servidor de arquivos do
Tribunal possuía os serviços de FTP e telnet ativos, mesmo sem
uso.
De forma a aumentar o hardening do TJEX, a consultoria deve solicitar:
De forma a aumentar o hardening do TJEX, a consultoria deve solicitar:
Ano: 2026
Banca:
FGV
Órgão:
TJ-RJ
Prova:
FGV - 2026 - TJ-RJ - Analista Judiciário - Tecnologia da Informação - Analista de Infraestrutura de TIC |
Q3869594
Segurança da Informação
Uma equipe de analistas do TJRJ foi encarregada de aumentar o
nível de proteção da rede 2 e, se possível, aprimorar sua gestão.
Na rede 2, todas as aplicações web são hospedadas em
servidores locais. Após uma análise detalhada, a equipe propôs a
implementação de uma zona desmilitarizada (DMZ) na rede 2. As
aplicações web voltadas ao público externo seriam movidas para
a DMZ, enquanto os dados locais usados pelas aplicações
permaneceriam fora dessa zona. Em sua análise, a equipe levou
em consideração os princípios de defesa em profundidade e do
menor privilégio.
O objetivo da DMZ no cenário apresentado é:
O objetivo da DMZ no cenário apresentado é:
Ano: 2026
Banca:
IF-MT
Órgão:
IF-MT
Provas:
IF-MT - 2026 - IF-MT - Professor EBTT - Área: Agronomia
|
IF-MT - 2026 - IF-MT - Professor EBTT - Área: Artes-Música |
IF-MT - 2026 - IF-MT - Professor EBTT - Área: História |
IF-MT - 2026 - IF-MT - Professor EBTT - Área: Pedagogia |
IF-MT - 2026 - IF-MT - Professor EBTT - Área: Sociologia |
IF-MT - 2026 - IF-MT - Professor EBTT - Área: Educação Física |
IF-MT - 2026 - IF-MT - Professor EBTT - Área: Engenharia Civil |
Q3868778
Segurança da Informação
Após um alerta da instituição sobre tentativas de acesso indevido a contas de e-mail, um servidor decide aumentar a segurança de sua conta profissional. Além de sua senha, ele quer adicionar uma camada extra de proteção
que exija a confirmação de acesso em seu smartphone pessoal. Qual recurso de segurança ele deve ativar?
Ano: 2026
Banca:
FAU
Órgão:
Prefeitura de Marmeleiro - PR
Prova:
FAU - 2026 - Prefeitura de Marmeleiro - PR - Técnico em Informática |
Q3867226
Segurança da Informação
Assinatura eletrônica é usada para:
Ano: 2026
Banca:
FAU
Órgão:
Prefeitura de Marmeleiro - PR
Prova:
FAU - 2026 - Prefeitura de Marmeleiro - PR - Técnico em Informática |
Q3867225
Segurança da Informação
A certificação digital garante:
Ano: 2026
Banca:
Instituto Access
Órgão:
UNIPAMPA
Prova:
Instituto Access - 2026 - UNIPAMPA - Médico: Área - Clínica Geral |
Q3867103
Segurança da Informação
Em ambientes computacionais utilizados para atividades
acadêmicas, administrativas e profissionais, a proteção
da informação depende tanto de mecanismos técnicos
quanto de práticas adequadas por parte dos usuários.
Considerando esse contexto, assinale a alternativa
tecnicamente correta:
Ano: 2026
Banca:
IBGP
Órgão:
Câmara de Porto Velho - RO
Prova:
IBGP - 2026 - Câmara de Porto Velho - RO - Analista de Tecnologia e Informática |
Q3866950
Segurança da Informação
Leia o fragmento de texto a seguir e complete as lacunas.
1[__________] é a presença de todo evento potencial que causa um impacto indesejável na organização. Já
2[__________] é um recurso, processo, produto ou infraestrutura que uma organização determinou que deve ser protegido, pois sua perda pode afetar a confidencialidade, a integridade ou a disponibilidade. Quando um mecanismo da segurança pode ser contornado por uma ameaça, ocorre uma 3[__________], que, ao ser combinada com um ataque, pode resultar em uma invasão. 4[__________] corresponde à possibilidade de que uma ameaça específica explore uma vulnerabilidade específica e cause dano a um ativo. Por fim, 5[__________] representa a falta ou a fraqueza de uma proteção, permitindo que uma ameaça mínima se transforme em uma grande ameaça.
Fonte: MASCARENHAS NETO, P. T.; ARAÚJO, W. J. Segurança da informação: uma versão sistêmica para a implantação em organizações. João Pessoa: Editora da UFPB, 2019. p. 45. (adaptado).
A alternativa que contém a ordem CORRETA das palavras que preenchem as lacunas do texto, da esquerda para a direita e de cima para baixo, é:
Ano: 2026
Banca:
IBGP
Órgão:
Câmara de Porto Velho - RO
Prova:
IBGP - 2026 - Câmara de Porto Velho - RO - Analista de Tecnologia e Informática |
Q3866949
Segurança da Informação
Leia o fragmento do texto a seguir.
Segundo Peltier (2010), o FRAAP é um processo de análise e avaliação de riscos qualitativos que tem sido
utilizado mundialmente durante os últimos quinze anos. É uma metodologia eficiente e disciplinada para
garantir que os riscos sejam identificados, examinados e documentados. As conclusões dos participantes do
FRAAP sobre a existência de ameaças, o nível de risco e controles necessários são documentadas por meio
de seus instrumentos de coleta que serviram para elaborar o plano de ação a ser executado pela organização.
Fonte: MASCARENHAS NETO, P. T.; ARAÚJO, W. J. Segurança da informação: uma versão sistêmica para a implantação em organizações. João Pessoa: Editora da UFPB, 2019. p. 62.
Em relação à abordagem metodológica Facilitated Risk Analysis Process(FRAAP) para a análise e a avaliação de riscos, avalie as asserções a seguir e a relação proposta entre elas.
I. O FRAAP se caracteriza como um processo estruturado de análise e de avaliação de riscos e que é implementado em três etapas, quais sejam: (1) Pré-FRAAP; (2) Sessão FRAAP; e (3) Pós-FRAAP.
PORQUE
II. A etapa (1) Pré-FRAAP, é o momento em que os membros do FRAAP analisam e avaliam os riscos e identificam os controles para sua mitigação, a partir de requisitos e de atributos definidos.
A respeito dessas asserções, assinale a opção CORRETA.
Ano: 2026
Banca:
IBGP
Órgão:
Câmara de Porto Velho - RO
Prova:
IBGP - 2026 - Câmara de Porto Velho - RO - Analista de Tecnologia e Informática |
Q3866941
Segurança da Informação
Leia os fragmentos de textos a seguir.
TEXTO I
O Departamento de Segurança da Informação e Comunicações, do Governo Federal do Brasil, estabelece o processo de GRSIC (Gestão de Riscos de Segurança da Informação e Comunicações) nos órgãos ou entidades da Administração Pública Federa. Assim sendo, o processo GRSIC baseia-se no ciclo PDCA (PlanDo-Check-Act / PlanejarFazer-Verificar-Agir), uma sequência de passos utilizada para controlar qualquer processo definido. O uso dos ciclos pode ser assim relatado: 1 – planejar envolve definir como será feito (quem, o que, quando, onde, como) e as metas e os métodos para atingir o objetivo; 2 – fazer significa tomar a iniciativa, educar, treinar, implementar e executar o planejado conforme as metas e os métodos definidos; 3 – checar consiste em verificar os resultados que estão sendo obtidos e de forma contínua, para garantir a execução dos trabalhos programados; 4 – agir determina fazer as correções necessárias através de ações corretivas ou melhorias.
Fonte: MASCARENHAS NETO, P. T.; ARAÚJO, W. J. Segurança da informação: uma versão sistêmica para a implantação em organizações. João Pessoa: Editora da UFPB, 2019. p. 69-70. (adaptado).
TEXTO II
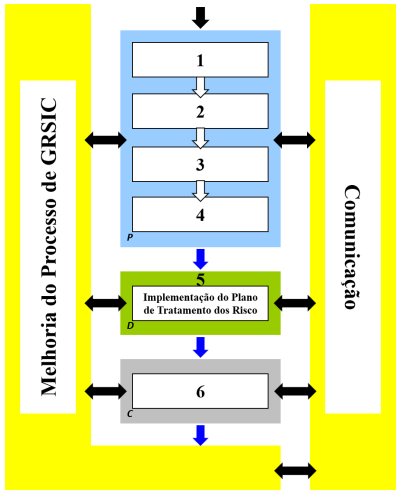
Fonte: MASCARENHAS NETO, P. T.; ARAÚJO, W. J. Segurança da informação: uma versão sistêmica para a implantação em organizações. João Pessoa: Editora da UFPB, 2019. p. 69-70. (adaptado).
Considerando as informações apresentadas no texto bem como as etapas que integram processo de Gestão de Riscos de Segurança da Informação e Comunicações (GRSIC), marque a alternativa em que os números estão CORRETAMENTE relacionados às respectivas etapas desse processo, numeradas de 1 a 6, conforme apresentado na imagem (Texto II).
TEXTO I
O Departamento de Segurança da Informação e Comunicações, do Governo Federal do Brasil, estabelece o processo de GRSIC (Gestão de Riscos de Segurança da Informação e Comunicações) nos órgãos ou entidades da Administração Pública Federa. Assim sendo, o processo GRSIC baseia-se no ciclo PDCA (PlanDo-Check-Act / PlanejarFazer-Verificar-Agir), uma sequência de passos utilizada para controlar qualquer processo definido. O uso dos ciclos pode ser assim relatado: 1 – planejar envolve definir como será feito (quem, o que, quando, onde, como) e as metas e os métodos para atingir o objetivo; 2 – fazer significa tomar a iniciativa, educar, treinar, implementar e executar o planejado conforme as metas e os métodos definidos; 3 – checar consiste em verificar os resultados que estão sendo obtidos e de forma contínua, para garantir a execução dos trabalhos programados; 4 – agir determina fazer as correções necessárias através de ações corretivas ou melhorias.
Fonte: MASCARENHAS NETO, P. T.; ARAÚJO, W. J. Segurança da informação: uma versão sistêmica para a implantação em organizações. João Pessoa: Editora da UFPB, 2019. p. 69-70. (adaptado).
TEXTO II
Fonte: MASCARENHAS NETO, P. T.; ARAÚJO, W. J. Segurança da informação: uma versão sistêmica para a implantação em organizações. João Pessoa: Editora da UFPB, 2019. p. 69-70. (adaptado).
Considerando as informações apresentadas no texto bem como as etapas que integram processo de Gestão de Riscos de Segurança da Informação e Comunicações (GRSIC), marque a alternativa em que os números estão CORRETAMENTE relacionados às respectivas etapas desse processo, numeradas de 1 a 6, conforme apresentado na imagem (Texto II).

 Conheça nossos planos