Questões de Concurso Sobre segurança da informação
Foram encontradas 15.076 questões


Ano: 2008
Banca:
FCC
Órgão:
TRF - 5ª REGIÃO
Prova:
FCC - 2008 - TRF - 5ª REGIÃO - Analista Judiciário - Tecnologia da Informação |
Q53931
Segurança da Informação
No padrão para certificados digitais X.509, o Subject name significa
Ano: 2008
Banca:
FCC
Órgão:
TRF - 5ª REGIÃO
Prova:
FCC - 2008 - TRF - 5ª REGIÃO - Analista Judiciário - Tecnologia da Informação |
Q53928
Segurança da Informação
O conceito diretamente ligado ao estado da informação no momento de sua geração e resgate, isto é, fidelidade ao estado original, é o de
Ano: 2008
Banca:
CESPE / CEBRASPE
Órgão:
STJ
Prova:
CESPE - 2008 - STJ - Analista Judiciário - Tecnologia da Informação |
Q53037
Segurança da Informação
Texto associado
Com relação aos sistemas criptográficos, julgue os itens
subseqüentes.
subseqüentes.
Os sistemas de criptografia assimétrica utilizam duas chaves: uma pública, que é usada para cifração; e uma privada, que é usada para decifração.
Ano: 2008
Banca:
CESPE / CEBRASPE
Órgão:
STJ
Prova:
CESPE - 2008 - STJ - Analista Judiciário - Tecnologia da Informação |
Q53036
Segurança da Informação
Texto associado
Com relação aos sistemas criptográficos, julgue os itens
subseqüentes.
subseqüentes.
Do ponto de vista do custo computacional, os sistemas assimétricos apresentam melhor desempenho que os sistemas simétricos.
Ano: 2008
Banca:
CESPE / CEBRASPE
Órgão:
STJ
Prova:
CESPE - 2008 - STJ - Analista Judiciário - Tecnologia da Informação |
Q53035
Segurança da Informação
Texto associado
Com relação aos sistemas criptográficos, julgue os itens
subseqüentes.
subseqüentes.
Os sistemas de criptografia simétrica utilizam apenas uma chave, que é usada tanto para cifração quanto para decifração.
Ano: 2008
Banca:
CESPE / CEBRASPE
Órgão:
STJ
Prova:
CESPE - 2008 - STJ - Analista Judiciário - Tecnologia da Informação |
Q53034
Segurança da Informação
Texto associado
Com relação aos sistemas criptográficos, julgue os itens
subseqüentes.
subseqüentes.
O esquema OAEP apresenta segurança demonstrável no caso em que utiliza o RSA, devido às propriedades deste último.
Ano: 2008
Banca:
CESPE / CEBRASPE
Órgão:
STJ
Prova:
CESPE - 2008 - STJ - Analista Judiciário - Tecnologia da Informação |
Q53033
Segurança da Informação
Texto associado
Com relação aos sistemas criptográficos, julgue os itens
subseqüentes.
subseqüentes.
O sistema RSA é seguro contra ataques adaptativos de texto cifrado escolhido.
Ano: 2008
Banca:
CESPE / CEBRASPE
Órgão:
STJ
Prova:
CESPE - 2008 - STJ - Analista Judiciário - Tecnologia da Informação |
Q53032
Segurança da Informação
Texto associado
Com respeito a vulnerabilidades e ataques a sistemas
computacionais, julgue os itens que se seguem.
computacionais, julgue os itens que se seguem.
O WEP do padrão 802.11 é o protocolo atualmente considerado seguro para se garantir o sigilo dos dados que trafegam na rede.
Ano: 2008
Banca:
CESPE / CEBRASPE
Órgão:
STJ
Prova:
CESPE - 2008 - STJ - Analista Judiciário - Tecnologia da Informação |
Q53031
Segurança da Informação
Texto associado
Com respeito a vulnerabilidades e ataques a sistemas
computacionais, julgue os itens que se seguem.
computacionais, julgue os itens que se seguem.
Em redes IP que utilizam switches, pode-se realizar a escuta do tráfego com o ARP spoofing.
Ano: 2008
Banca:
CESPE / CEBRASPE
Órgão:
STJ
Prova:
CESPE - 2008 - STJ - Analista Judiciário - Tecnologia da Informação |
Q53030
Segurança da Informação
Texto associado
Com respeito a vulnerabilidades e ataques a sistemas
computacionais, julgue os itens que se seguem.
computacionais, julgue os itens que se seguem.
Em geral, firewalls com inspeção de estado evitam ataques do tipo buffer overflow.
Ano: 2008
Banca:
CESPE / CEBRASPE
Órgão:
STJ
Prova:
CESPE - 2008 - STJ - Analista Judiciário - Tecnologia da Informação |
Q53029
Segurança da Informação
Texto associado
Com respeito a vulnerabilidades e ataques a sistemas
computacionais, julgue os itens que se seguem.
computacionais, julgue os itens que se seguem.
Ataques denominados buffer overflows, tanto na heap quanto na stack, levam à execução arbitrária de código, podendo ser evitados pela retirada de privilégios de execução e pela checagem de integridade das estruturas citadas.
Ano: 2008
Banca:
FCC
Órgão:
METRÔ-SP
Prova:
FCC - 2008 - METRÔ-SP - Analista Treinee - Análise de Sistemas |
Q52621
Segurança da Informação
A realização do backup de todos os arquivos selecionados e a marcação dos mesmos como copiados, por meio de um controle interno do Windows 2003 Server, consiste no backup do tipo
Ano: 2008
Banca:
CESPE / CEBRASPE
Órgão:
TRT - 5ª Região (BA)
Prova:
CESPE - 2008 - TRT - 5ª Região (BA) - Analista Judiciário - Tecnologia da Informação |
Q52359
Segurança da Informação
Texto associado
Com relação a segurança de sistemas operacionais, gestão de políticas de segurança e auditoria, criptografia e ataques e proteções a sistemas de hardware e software, julgue os itens que se seguem.
Em relação a políticas de segurança e auditoria, os controles de prevenção tendem a ser mais caros ao serem projetados e implementados que que os controles de detecção, em função de que devem não só avaliar a efetividade do controle preventivo como também identificar o resultado errado, que não pôde ser controlado pelos controles de detecção. Exemplos de controles de prevenção são revisões e comparações, auditorias, conciliação de contas, contagem de inventário, senhas e biometria, checagens de input e checksums.
Ano: 2008
Banca:
CESPE / CEBRASPE
Órgão:
TRT - 5ª Região (BA)
Prova:
CESPE - 2008 - TRT - 5ª Região (BA) - Analista Judiciário - Tecnologia da Informação |
Q52358
Segurança da Informação
Texto associado
Com relação a segurança de sistemas operacionais, gestão de políticas de segurança e auditoria, criptografia e ataques e proteções a sistemas de hardware e software, julgue os itens que se seguem.
A criptografia se fortalece ao integrar o hardware como parte do processo. O smart card é um exemplo dessa abordagem, em que não há como ler a chave privada armazenada no cartão, já que é o chip do mesmo que faz o processo de descriptografar os dados, fazendo que o sistema não tenha acesso à chave privada.
Ano: 2008
Banca:
CESPE / CEBRASPE
Órgão:
TRT - 5ª Região (BA)
Prova:
CESPE - 2008 - TRT - 5ª Região (BA) - Analista Judiciário - Tecnologia da Informação |
Q52357
Segurança da Informação
Texto associado
Com relação a segurança de sistemas operacionais, gestão de políticas de segurança e auditoria, criptografia e ataques e proteções a sistemas de hardware e software, julgue os itens que se seguem.
De acordo com a definição do CERT (Computer Emergency Response Team), os ataques DoS (denial of service), também denominados ataques de negação de serviços, consistem em tentativas de impedir usuários legítimos de utilizarem determinado serviço de computador. Uma das formas de ataque mais conhecidas é o SYN flooding, em que um computador tenta estabelecer uma conexão com um servidor por meio de um sinal do UDP conhecido por SYN (synchronize).
Ano: 2008
Banca:
FGV
Órgão:
Senado Federal
Prova:
FGV - 2008 - Senado Federal - Analista de Suporte de Sistemas |
Q51185
Segurança da Informação
A criptografia tem função e importância cada vez mais fundamentais para a segurança das organizações. Nesse sentido, analise a figura abaixo, que se refere a um sistema criptográfico.
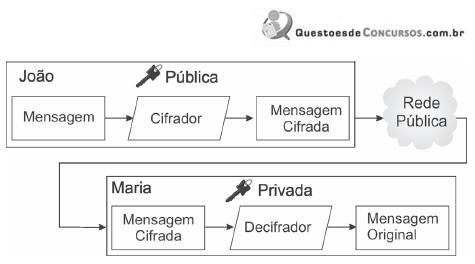
O sistema criptográfico é denominado chave:
O sistema criptográfico é denominado chave:
Ano: 2008
Banca:
FGV
Órgão:
Senado Federal
Prova:
FGV - 2008 - Senado Federal - Analista de Suporte de Sistemas |
Q51184
Segurança da Informação
A necessidade cada vez maior de uso da Internet pelas organizações e a constituição de ambientes corporativos levam a uma crescente preocupação com a segurança, fazendo com que o firewall assuma um papel de elevada importância. A esse respeito, analise o esquema e as afirmativas abaixo.
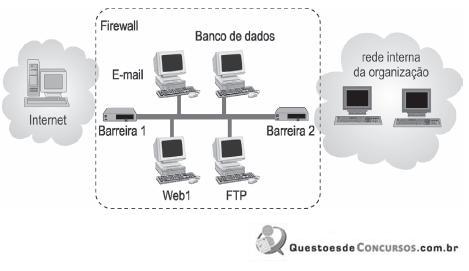
I. A zona desmilitarizada (DMZ) refere-se à parte que fica entre a rede interna, que deve ser protegida, e a rede externa.
II. O esquema evita parcialmente o problema de comprometimento da rede interna da organização, caso um ataque ao servidor de dados tenha sucesso.
III. O proxy existente no firewall protege a rede atuando como um gateway, operando na camada de rede do modelo OSI/ISO.
Assinale:
Ano: 2008
Banca:
CESPE / CEBRASPE
Órgão:
TJ-DFT
Prova:
CESPE - 2008 - TJ-DFT - Analista Judiciário - Tecnologia da Informação |
Q51074
Segurança da Informação
Texto associado
Julgue os itens subseqüentes, acerca da segurança em redes de
computadores.
computadores.
O protocolo de autenticação de cabeçalho AH (authentication header) do protocolo de segurança IPSec emprega um campo de autenticação de dados que contém um resumo, protegido por assinatura digital, do datagrama original.
Ano: 2008
Banca:
CESPE / CEBRASPE
Órgão:
TJ-DFT
Prova:
CESPE - 2008 - TJ-DFT - Analista Judiciário - Tecnologia da Informação |
Q51069
Segurança da Informação
Texto associado
Julgue os itens subseqüentes, acerca da segurança em redes de
computadores.
computadores.
Uma condição necessária para a segurança de uma função de hash e seu respectivo uso em assinaturas digitais é a inexistência de colisões.
Ano: 2008
Banca:
CESGRANRIO
Órgão:
Petrobras
Prova:
CESGRANRIO - 2008 - BR Distribuidora - Analista de Sistemas Júnior - Engenharia de Software |
Q50304
Segurança da Informação
Os três princípios fundamentais aplicáveis à segurança da informação são:

 Conheça nossos planos