Questões de Concurso Sobre segurança da informação
Foram encontradas 15.067 questões


Q379634
Segurança da Informação
De acordo com a Norma ABNT ISO/IEC 27002:2005, existem vários tipos de ativos em uma organização que devem ser protegidos, classificados, inventariados e controlados, que incluem os listados abaixo:
I. reputação e imagem da organização.
II. equipamentos computacionais, equipamentos de comunicação, mídias removíveis e outros equipamentos.
III. base de dados e arquivos, contratos e acordos, documentação de sistema, informações sobre pesquisa, manuais de usuário, material de treinamento, procedimentos de suporte ou operação, planos de continuidade de negócios, procedimentos de recuperação, trilhas de auditoria e informações armazenadas.
IV. aplicativos, sistemas, ferramentas de desenvolvimento e utilitários.
V. de computação e comunicações, utilidades gerais, por exemplo, aquecimento, iluminação, eletricidade e refrigeração.
As denominações dos ativos acima listados, de acordo com a Norma, é apresentada em:
Ano: 2014
Banca:
CESGRANRIO
Órgão:
Banco do Brasil
Prova:
CESGRANRIO - 2014 - Banco do Brasil - Engenheiro de Segurança do Trabalho |
Q378433
Segurança da Informação
Num Sistema de Gestão de Segurança da Informação (SGSI), o controle que visa a não permitir a interrupção das atividades do negócio e a proteger os processos críticos contra efeitos de falhas ou desastres significativos, assegurando, se for o caso, a sua retomada em tempo hábil, é chamado de gestão
Ano: 2014
Banca:
CEFET-MG
Órgão:
CEFET-MG
Prova:
CEFET-MG - 2014 - CEFET-MG - Técnico de Tecnologia da Informação |
Q378272
Segurança da Informação
Analise as afirmativas abaixo com relação às técnicas de invasão e assinale com (V) as verdadeiras e (F) as falsas.
( ) Phishing é o tipo de fraude em que um golpista tenta obter dados pessoais e financeiros de um usuário, pela utilização combinada de meios técnicos e de engenharia social.
( ) Rootkit é um conjunto de programas e de técnicas que permite esconder e assegurar a presença de um invasor ou de outro código malicioso em um computador comprometido.
( ) Cavalo de Tróia é um programa que, além de executar as funções para as quais foi aparentemente projetado, também executa outras funções, normalmente maliciosas, e sem o conhecimento do usuário.
( ) Spoofing é uma técnica que consiste em inspecionar os dados trafegados em redes de computadores, por meio de programas específicos.
( ) Scan é uma forma de efetuar buscas minuciosas em redes, com o objetivo de identificar computadores ativos e coletar informações sobre eles como, por exemplo, serviços disponibilizados e programas instalados.
A sequência correta é
Ano: 2014
Banca:
CEFET-MG
Órgão:
CEFET-MG
Prova:
CEFET-MG - 2014 - CEFET-MG - Técnico de Tecnologia da Informação |
Q378271
Segurança da Informação
Observe a figura abaixo:
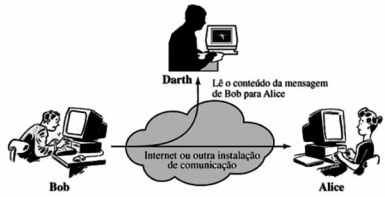
O sistema utilizado para que a mensagem de Bob seja enviada à Alice, sem ser interceptada, é
O sistema utilizado para que a mensagem de Bob seja enviada à Alice, sem ser interceptada, é
Ano: 2014
Banca:
CEFET-MG
Órgão:
CEFET-MG
Prova:
CEFET-MG - 2014 - CEFET-MG - Técnico de Tecnologia da Informação |
Q378270
Segurança da Informação
Os princípios básicos da segurança da informação, conforme definição da norma ABNT NBR ISO/IEC 27002, são
Ano: 2014
Banca:
FCC
Órgão:
TRF - 3ª REGIÃO
Prova:
FCC - 2014 - TRF - 3ª REGIÃO - Analista Judiciário - Informática - Infraestrutura |
Q375401
Segurança da Informação
Kerberos é um protocolo de autenticação e uma suíte de softwares que implementa esse protocolo. É correto afirmar que;
Ano: 2014
Banca:
FCC
Órgão:
TRF - 3ª REGIÃO
Prova:
FCC - 2014 - TRF - 3ª REGIÃO - Analista Judiciário - Informática - Infraestrutura |
Q375400
Segurança da Informação
Considere que Bob escolheu os números primos p=7 e q=11 e selecionou um número primo e=5. Alice quer enviar para Bob um texto claro M=4. Usando a chave pública de Bob e, Alice encripta a mensagem utilizando o RSA. O valor do texto cifrado será ;
Ano: 2014
Banca:
FCC
Órgão:
TRF - 3ª REGIÃO
Prova:
FCC - 2014 - TRF - 3ª REGIÃO - Analista Judiciário - Informática - Infraestrutura |
Q375396
Segurança da Informação
O TRF da 3a Região necessita que seus sistemas sejam monitorados e eventos de segurança da informação sejam registrados. Com relação a esses registros, é correto afirmar que
Ano: 2014
Banca:
FCC
Órgão:
TRF - 3ª REGIÃO
Prova:
FCC - 2014 - TRF - 3ª REGIÃO - Analista Judiciário - Informática - Infraestrutura |
Q375394
Segurança da Informação
Uma aplicação de reservas de passagens aéreas suporta reescrita de URL. Nesta aplicação, um usuário autenticado do site envia um e-mail do link a seguir para que seus amigos saibam que ele efetuou a compra.
http://abc.com/sale/saleitems;jsessionid=2P0OC2JSNDLPSKHCJUN2JV?dest=Tokio
Isso favorece principalmente um ataque de
http://abc.com/sale/saleitems;jsessionid=2P0OC2JSNDLPSKHCJUN2JV?dest=Tokio
Isso favorece principalmente um ataque de
Ano: 2014
Banca:
FCC
Órgão:
TRF - 3ª REGIÃO
Prova:
FCC - 2014 - TRF - 3ª REGIÃO - Analista Judiciário - Informática - Infraestrutura |
Q375393
Segurança da Informação
Os responsáveis pela Segurança da Informação do TRF da 3a Região foram encarregados de produzir dois documentos:
1. Documenta procedimentos de gerenciamento, desenhados para manter ou recuperar operações de negócio, incluindo operações de computadores, no caso de eventuais emergências, desastres ou falhas de sistemas. É elaborado para situações em que exista perda de recursos, porém, esses recursos podem ser recuperados de uma forma menos traumática.
2. Documenta uma série de instruções ou procedimentos pré-determinados que descrevam como as funções de negócios da organização serão sustentadas durante e após uma interrupção significante. É elaborado para possibilitar que a organização funcione em um nível aceitável para sua sobrevivência e absorva possíveis impactos financeiros, operacionais e de imagem.
Os documentos 1 e 2 são, respectivamente,
Ano: 2014
Banca:
FCC
Órgão:
TRF - 3ª REGIÃO
Prova:
FCC - 2014 - TRF - 3ª REGIÃO - Analista Judiciário - Informática - Infraestrutura |
Q375392
Segurança da Informação
A partir da avaliação de impacto sobre os pilares confidencialidade, integridade e disponibilidade de informações, aconselha-se que sejam estabelecidos os níveis de segurança requeridos para as aplicações na forma de objetivos de segurança. Estes objetivos podem ser classificados em Gerenciais, Operacionais, Técnicos e Ambientais. Considere os objetivos apresentados a seguir:
I. Criar, proteger e reter os registros dos eventos de segurança ou de uso indevido. Garantir que indivíduos sejam responsabilizados por suas ações.
II. Proteger mídias (em papel ou digitais) referentes aos sistemas da informação ou dados sensíveis, fornecendo o apropriado controle de acesso, além de garantir o descarte apropriado destas mídias.
III. Identificar usuários, processos ou dispositivos e verificar (autenticar) suas identidades como pré-requisito para permitir seus acessos nos sistemas.
IV. Estabelecer, manter e implementar controles para assegurar a perenidade dos serviços, ou atender a critérios mínimos de disponibilidade.
V. Desenvolver, documentar, atualizar e implantar políticas de segurança, para evitar o vazamento de informações, paradas não programadas ou alterações indevidas em dados e processos.
São objetivos Gerenciais o que consta APENAS em
Ano: 2014
Banca:
FGV
Órgão:
DPE-RJ
Prova:
FGV - 2014 - DPE-RJ - Técnico Superior Especializado - Rede de Computadores |
Q373326
Segurança da Informação
SSH é um método de comunicação seguro, que criptografa todas as mensagens entre o cliente e o servidor. No entanto, pode ser configurado, nativamente, para usar um método de autenticação onde nem mesmo é necessário enviar senha pela rede. Esse método utiliza;
Ano: 2014
Banca:
FGV
Órgão:
DPE-RJ
Prova:
FGV - 2014 - DPE-RJ - Técnico Superior Especializado - Rede de Computadores |
Q373321
Segurança da Informação
Com relação aos algoritmos de criptografia simétrica, pode-se afirmar que :
Ano: 2014
Banca:
FGV
Órgão:
DPE-RJ
Prova:
FGV - 2014 - DPE-RJ - Técnico Superior Especializado - Rede de Computadores |
Q373320
Segurança da Informação
Após a revogação de um certificado digital
Ano: 2014
Banca:
FGV
Órgão:
DPE-RJ
Prova:
FGV - 2014 - DPE-RJ - Técnico Superior Especializado - Segurança da Informação |
Q373153
Segurança da Informação
Diversos artefatos maliciosos capturam os dados digitados pelo usuário, antes mesmo destes serem transmitidos pela rede. Este tipo de malware é conhecido como .
Ano: 2014
Banca:
FGV
Órgão:
DPE-RJ
Prova:
FGV - 2014 - DPE-RJ - Técnico Superior Especializado - Segurança da Informação |
Q373152
Segurança da Informação
O tipo de ataque no qual o atacante tenta obter dados pessoais de uma vítima, pela utilização combinada de meios técnicos e de engenharia social, muitas vezes através de e-mails, é conhecido como .
Ano: 2014
Banca:
FGV
Órgão:
DPE-RJ
Prova:
FGV - 2014 - DPE-RJ - Técnico Superior Especializado - Segurança da Informação |
Q373147
Segurança da Informação
Quando diversos equipamentos, geralmente comprometidos, geram tráfego simultaneamente para um mesmo destino, com o objetivo de interromper um serviço, diz-se que a vítima está sofrendo um ataque do tipo ;
Ano: 2014
Banca:
FGV
Órgão:
DPE-RJ
Prova:
FGV - 2014 - DPE-RJ - Técnico Superior Especializado - Segurança da Informação |
Q373145
Segurança da Informação
Após ter comprometido uma máquina, o programa instalado por um invasor que permite novos acessos indevidos, sem utilizar os métodos de autenticação já existentes, é chamado de .
Ano: 2014
Banca:
FGV
Órgão:
DPE-RJ
Prova:
FGV - 2014 - DPE-RJ - Técnico Superior Especializado - Segurança da Informação |
Q373144
Segurança da Informação
Em relação à criptografia de chaves assimétricas, é corre afirmar que .
Ano: 2014
Banca:
FGV
Órgão:
DPE-RJ
Prova:
FGV - 2014 - DPE-RJ - Técnico Superior Especializado - Segurança da Informação |
Q373143
Segurança da Informação
Um aplicativo precisa utilizar um algoritmo de criptografia que adote o conceito de chave pública/privada. Dentre as opções abaixo, a escolha deve recair no algoritmo .

 Conheça nossos planos