Questões de Concurso Sobre segurança da informação

Foram encontradas 15.067 questões

Q762201 Segurança da Informação
Com relação às Políticas de Segurança da Informação (PSI), assinale a alternativa incorreta.
Alternativas
Q762200 Segurança da Informação
Com relação aos pilares da segurança da informação, é correto afirmar que a assinatura digital abrange
Alternativas
Q762199 Segurança da Informação
Correlacione a coluna A, contendo os quatro pilares da segurança dos pontos de extremidade de uma rede, com a coluna B, contendo seus respectivos objetivos e, em seguida, assinale a alternativa que apresenta a sequência correta. Coluna A 1. Proteção do ponto de extremidade. 2. Resiliência do ponto de extremidade. 3. Priorização da rede. 4. Resiliência da rede. Coluna B ( ) Proteger a largura de banda. ( ) Proteger o ponto de extremidade contra ataques. ( ) Tornar a rede autorrecuperável. ( ) Tornar o ponto de extremidade autorrecuperável.
Alternativas
Q736546 Segurança da Informação
O nome dado ao Documento Eletrônico que identifica e permite ao usuário realizar transações e procedimentos na internet de maneira segura e que atesta, com valor jurídico, a identificação do usuário e garante a transmissão sigilosa dos dados trafegados é:
Alternativas
Q731158 Segurança da Informação
A norma 27002:2013 – Tecnologia da informação — Técnicas de segurança — Código de prática para controles de segurança da informação– assim se descreve em seu objetivo: “Esta Norma fornece diretrizes para práticas de gestão de segurança da informação e normas de segurança da informação para as organizações, incluindo a seleção, a implementação e o gerenciamento de controles, levando em consideração os ambientes de risco da segurança da informação da organização” (ABNT - Associação Brasileira de Normas Técnicas, 2013)
Baseado na norma ISO 27002, assinale a alternativa CORRETA:
Alternativas
Q731155 Segurança da Informação

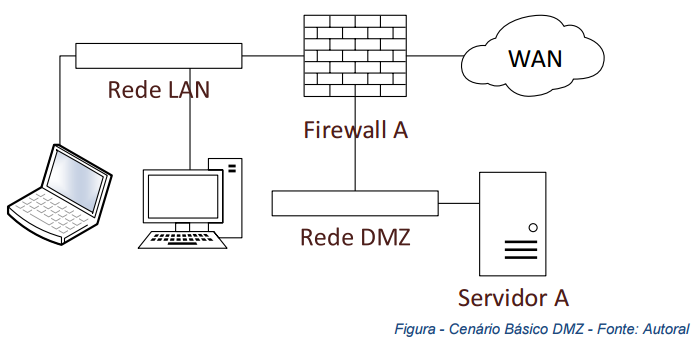
Imagem associada para resolução da questão

A figura ilustra um cenário tradicional para arranjo logico de um perímetro com DMZ (Zona Desmilitarizada). Baseando-se no conceito de perímetro de segurança logico, DMZ e das funcionalidades dos mecanismos de segurança exigidos e disponíveis, assinale a assertiva verdadeira:

Alternativas
Q710914 Segurança da Informação
São características normalmente encontradas nos firewalls: 
Alternativas
Q710913 Segurança da Informação
Assinale a alternativa que NÃO apresenta uma característica da VPN.
Alternativas
Q705173 Segurança da Informação
Existem várias formas de se fazer cópias de segurança de arquivos. O nome dado ao backup, onde são salvos somente os arquivos que são diferentes ou novos desde o último backup completo, é
Alternativas
Q705147 Segurança da Informação
Uma zona desmilitarizada (DMZ) é caracterizada pela
Alternativas
Q705145 Segurança da Informação
O software malicioso, que possui funções úteis ao usuário, mas pode abrir uma porta de comunicação com um cracker atacante, é
Alternativas
Q681832 Segurança da Informação
Quando se trata de segurança de informação, a criptografia pode satisfazer a alguns requisitos. Esses requisitos são, EXCETO:
Alternativas
Q681831 Segurança da Informação
“Tipo de malware que modifica ou substitui um ou mais programas existentes para ocultar vestígios de ataques. Embora normalmente modifiquem partes do sistema operacional para esconder vestígios de sua presença, eles podem existir em qualquer nível – desde instruções de partida (boot) de um computador até aplicativos que são executados no sistema operacional.” Trata‐se de
Alternativas
Q658407 Segurança da Informação
Os backups são importantes, pois permitem
Alternativas
Q656862 Segurança da Informação
O _____________________ é o servidor de autenticação de segurança local e gera o processo responsável pela autenticação de utilizadores para o serviço Winlogon. Este processo é executado através da utilização de pacotes de autenticação como, por exemplo, o Msgina.dll predefinido. Se a autenticação for efetuada com êxito, ele gerará o token de acesso do usuário, usado para iniciar a shell inicial. Este token será herdado por outros processos que sejam iniciados pelo utilizador.
Alternativas
Q656856 Segurança da Informação
As GPOs (Group Police Object) são diretivas de segurança que serão aplicadas aos usuários do domínio. Para que isto ocorra, é necessário:
Alternativas
Ano: 2014 Banca: IF-SC Órgão: IF-SC Prova: IF-SC - 2014 - IF-SC - Professor - Informática |
Q630622 Segurança da Informação

Com relação à criptografia, analise as afirmações abaixo.

I. A criptografia de chaves simétricas é mais simples em que o emissor e o receptor fazem uso da mesma chave secreta.

II. A criptografia de chaves assimétricas utiliza duas chaves, uma denominada pública e a outra privada.

III. O RSA é um algoritmo de chave simétrica.

IV. No método assimétrico, o emissor deve criar uma chave de codificação e enviá-la ao receptor. Essa é a chave privada. Uma outra chave deve ser criada para decodificação, sendo esta a chave pública.

Assinale a alternativa que contém as afirmações CORRETAS.

Alternativas
Ano: 2014 Banca: IF-SC Órgão: IF-SC Prova: IF-SC - 2014 - IF-SC - Professor - Informática |
Q630621 Segurança da Informação
A criptografia simétrica é uma forma de criptossistema em que a criptografia e a decriptografia são realizadas usando a mesma chave. Esse tipo de criptografia também pode ser chamado de criptografia convencional. Sobre o esquema de criptografia simétrica e seus algoritmos, qual a afirmativa CORRETA?
Alternativas
Ano: 2014 Banca: IF-SC Órgão: IF-SC Prova: IF-SC - 2014 - IF-SC - Professor - Informática |
Q630620 Segurança da Informação

A recomendação X.800 da UTI-T (International Telecommunication Union) define um serviço de segurança como um serviço fornecido por uma camada de protocolo de comunicação de sistemas abertos que garante a segurança adequada dos sistemas ou das transferências de dados. A partir dos conceitos de segurança expressos nessa recomendação, numere a coluna da direita, de acordo com as afirmações da esquerda.

(1) Garantia de que a entidade que está se comunicando é de fato quem afirma ser.

(2) Impedimento do uso não autorizado de um recurso.

(3) Proteção contra negação de uma das entidades envolvidas em uma comunicação, provando-se que a mensagem foi enviada pela parte especificada e que foi recebida pela outra parte especificada.

(4) Refere-se também à proteção das informações que poderiam ser derivadas do fluxo de dados.

(5) Garantia de que o que foi recebido está exatamente igual ao que foi enviado pela entidade autorizada.


( ) Autenticação

( ) Controle de acesso

( ) Confidencialidade dos dados

( ) Integridade de dados

( ) Irretratabilidade

A ordem CORRETA de associação, de cima para baixo, é:

Alternativas
Ano: 2014 Banca: IESES Órgão: IFC-SC Prova: IESES - 2014 - IFC-SC - Contador |
Q619458 Segurança da Informação
Em relação aos mecanismos de segurança da informação, temos: Palavras-chave, sistemas biométricos, firewalls, cartões inteligentes, todos estes mecanismos de:
Alternativas
Respostas
11321: B
11322: D
11323: B
11324: A
11325: A
11326: C
11327: D
11328: B
11329: B
11330: D
11331: A
11332: A
11333: B
11334: B
11335: E
11336: D
11337: D
11338: C
11339: A
11340: A