Questões de Concurso Sobre segurança da informação
Foram encontradas 15.061 questões


Dadas as afirmativas referentes ao controle de segurança do navegador Internet Explorer 11,
I. Permite habilitar e desabilitar a execução de softwares antivírus após o download bem-sucedido de um arquivo.
II. Permite habilitar ou desabilitar a permissão para se fazer download de arquivos utilizando o navegador web.
III. Permite bloquear o envio de dados através de formulários não criptografados.
IV. Permite depurar a execução passo-a-passo de programas em linguagens de script, tais como JavaScript e Java EE.
verifica-se que estão corretas apenas
Considerando-se o que dispõe a ISO 27005 sobre as diretrizes para a implementação quando da abordagem sobre a transferência de risco, analisar os itens abaixo:
I - A transferência do risco jamais criará novos riscos ou modificará riscos existentes e já identificados.
II - A transferência do risco envolve a decisão de se compartilhar certos riscos com entidades externas.
III - A transferência pode ser feita por um seguro que cubra as consequências ou através da subcontratação de um parceiro cujo papel seria o de monitorar o sistema de informação e tomar medidas imediatas que impeçam um ataque antes que ele possa causar um determinado nível de dano ou prejuízo.
Está(ão) CORRETO(S):
Baseando-se na ISO 27005, em relação ao processo de gestão de risco de segurança da informação, analisar a sentença abaixo:
Durante o processo de gestão de riscos de segurança da informação, é importante que os riscos e a forma com que são tratados sejam comunicados ao pessoal das áreas operacionais e gestores apropriados. Mesmo antes do tratamento do risco, informações sobre riscos identificados podem ser muito úteis para o gerenciamento de incidentes e ajudar a reduzir possíveis prejuízos (1ª parte). A conscientização dos gestores e pessoal no que diz respeito aos riscos, à natureza dos controles aplicados para mitigá-los e às áreas definidas como de interesse pela organização auxilia a lidar com os incidentes e eventos não previstos da maneira mais efetiva. Convém que os resultados detalhados de cada atividade do processo de gestão de riscos de segurança da informação, assim como as decisões sobre a análise/avaliação de riscos e sobre o tratamento do risco, sejam documentados (2ª parte). Em um processo de gestão de risco de segurança da informação, primeiramente, deve-se estabelecer o contexto. Em seguida, executa-se uma análise/avaliação de riscos. Se ela fornecer informações suficientes para que se determinem de forma eficaz as ações necessárias para reduzir os riscos a um nível aceitável, então a tarefa está completa e o tratamento de risco pode suceder-se. Por outro lado, se as informações forem insuficientes, executa-se uma outra iteração da análise/avaliação de risco, revisando-se o contexto (por exemplo, os critérios de avaliação de risco, de aceitação do risco ou de impacto), possivelmente em partes limitadas do escopo (3ª parte).
A sentença está:
Segundo as definições da ISO 27005, a análise/avaliação de riscos de segurança da informação, entre outros:
I - Determina o valor dos ativos de informação.
II - Identifica as ameaças e vulnerabilidades aplicáveis existentes (ou que poderiam existir).
III - Identifica os controles existentes e seus efeitos no risco identificado.
IV - Determina as consequências passíveis, prioriza os riscos derivados e ordena-os de acordo com os critérios de avaliação de riscos estabelecidos na definição do contexto.
Estão CORRETOS:
Veja na figura abaixo que o site de uma pós-graduação da Universidade Federal de Ouro Preto foi hackeado e que o invasor aproveitou-se de alguma vulnerabilidade no sistema para cadastrar uma notícia na base de dados.
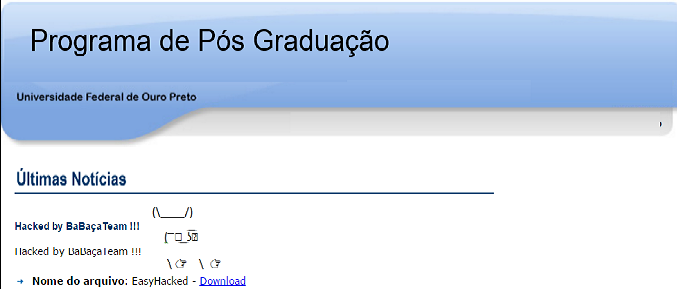
Qual dos tipos de ataques listados abaixo o hacker utilizou para modificar o site?
A utilização de Assinatura Digital permite verificar a __________ de um documento. O processo de assinatura consiste em executar, sobre o arquivo, um algoritmo de ____________ e, sobre o resultado, aplicar um algoritmo de ____________.
Assinale a alternativa que preenche, correta e respectivamente, as lacunas do texto acima.
As diferentes técnicas e métodos de autenticação podem ser classificados pelo tipo de atributo relativo ao usuário que utilizam. Um método de autenticação que utiliza um cartão magnético com senha é classificado como uma técnica que utiliza somente ____________.
Assinale a alternativa que completa corretamente a lacuna do texto acima.
No contexto da gestão de riscos, todo evento que representa um risco deve ser identificado, analisado e estimado. Com esse objetivo, utiliza-se comumente a Matriz de Responsabilidades. Essa matriz indica
I a responsabilidade e deve, também, fornecer informações sobre a pena para o culpado pelo dano.
II os responsáveis, quem deve prestar contas, quem deve ser consultado e quem deve ser informado.
III quem deve prestar contas e o tempo médio esperado para retorno do serviço.
É verdadeiro somente o que se afirma em
Relacione os tipos de algoritmos de criptografia de dados da coluna da esquerda com as respectivas implementações da coluna da direita:
(1) Algoritmos Assimétricos
(2) Algoritmos Simétricos
(A) AES
(B) RSA
(C) DES
(D) EIGamal
Assinale a alternativa correta.

 Conheça nossos planos