Questões de Concurso Sobre segurança da informação
Foram encontradas 15.062 questões


Q2278413
Segurança da Informação
Se um firewall tem diversas portas abertas, há uma
maior probabilidade de um invasor usar uma delas para
acessar a rede de forma não autorizada. Se os usuários não
forem treinados nos processos e procedimentos, haverá uma
maior probabilidade de um funcionário cometer um erro,
intencional ou não, que possa destruir dados. Se um sistema
de detecção de intrusão não for implementado na rede,
haverá maior probabilidade de um ataque não ser percebido
até que seja tarde demais. Consiste na amarração da
vulnerabilidade, da ameaça e da probabilidade de exploração
ao impacto resultante nos negócios.
BAARS, Hans et al. Fundamentos de segurança da informação. Editora Brasport, 2017, com adaptações.
No contexto da segurança da informação, assinale a alternativa correspondente ao termo definido no texto apresentado.
BAARS, Hans et al. Fundamentos de segurança da informação. Editora Brasport, 2017, com adaptações.
No contexto da segurança da informação, assinale a alternativa correspondente ao termo definido no texto apresentado.
Q2278412
Segurança da Informação
Os princípios fundamentais da segurança da informação são
comumente referidos com a expressão “Triângulo CIA”,
sigla em inglês que representa confidencialidade, integridade
e disponibilidade. Assinale a alternativa que apresenta um
exemplo de medida com foco em confidencialidade.
Ano: 2023
Banca:
FUVEST
Órgão:
USP
Prova:
FUVEST - 2023 - USP - Analista de Sistemas (Especialidade: Conectividade) |
Q2277807
Segurança da Informação
Existem atualmente diversas ferramentas que auxiliam
administradores de segurança a prevenir, detectar e mitigar
incidentes de segurança, como invasão de sistemas. Exemplos
incluem sistemas de detecção de intrusões (IDS) e firewalls.
Assinale a alternativa correta sobre esse tipo de ferramenta.
Ano: 2023
Banca:
FUVEST
Órgão:
USP
Prova:
FUVEST - 2023 - USP - Analista de Sistemas (Especialidade: Conectividade) |
Q2277805
Segurança da Informação
Um tema de grande importância atualmente é o de Segurança
da Informação. Um de seus aspectos mais relevantes está
associado à capacidade do sistema de permitir que alguns
usuários acessem determinadas informações е,
paralelamente, impedir que outros usuários, não autorizados,
a vejam. Esse aspecto abordado na questão é denominado:
Ano: 2023
Banca:
FUVEST
Órgão:
USP
Prova:
FUVEST - 2023 - USP - Analista de Sistemas (Especialidade: Conectividade) |
Q2277798
Segurança da Informação
Criptografia simétrica é um método de codificação usado
como meio de prover segurança para as informações que são
trocadas na Internet. Sendo assim, é possível afirmar sobre a
criptografia simétrica:
Ano: 2023
Banca:
FUVEST
Órgão:
USP
Prova:
FUVEST - 2023 - USP - Analista de Sistemas (Especialidade: Conectividade) |
Q2277797
Segurança da Informação
Um keylogger foi instalado, por um usuário mal-intencionado,
em um dos vários computadores disponibilizados para acesso
à Internet de uma cafeteria.
Com relação à segurança desses computadores, é possível afirmar:
Com relação à segurança desses computadores, é possível afirmar:
Ano: 2023
Banca:
FUVEST
Órgão:
USP
Prova:
FUVEST - 2023 - USP - Analista de Sistemas (Especialidade: Conectividade) |
Q2277795
Segurança da Informação
Observe a figura apresentada.
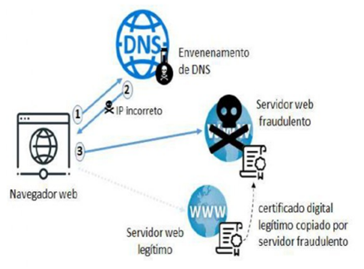
Considere o cenário apresentado em que um servidor de DNS é invadido e suas tabelas alteradas de forma que, ao tentar visitar o site www.banco.com.br, o endereço IP devolvido pelo DNS é o de um servidor web fraudulento, construído de forma a imitar o site legítimo. Suponha que o servidor original usa HTTPS, com um certificado válido, e que o administrador do servidor fraudulento também decida usar comunicações com HTTPS. Se o site fraudulento tentar utilizar o certificado digital do servidor legítimo como se fosse seu, pode-se afirmar que:
Considere o cenário apresentado em que um servidor de DNS é invadido e suas tabelas alteradas de forma que, ao tentar visitar o site www.banco.com.br, o endereço IP devolvido pelo DNS é o de um servidor web fraudulento, construído de forma a imitar o site legítimo. Suponha que o servidor original usa HTTPS, com um certificado válido, e que o administrador do servidor fraudulento também decida usar comunicações com HTTPS. Se o site fraudulento tentar utilizar o certificado digital do servidor legítimo como se fosse seu, pode-se afirmar que:
Ano: 2023
Banca:
OBJETIVA
Órgão:
Prefeitura de Itabuna - BA
Prova:
OBJETIVA - 2023 - Prefeitura de Itabuna - BA - Analista/Programador de Sistema |
Q2277460
Segurança da Informação
É um processo de checagem importante que permite
visualizar todos os passos de um usuário no sistema. É
possível ver as datas de acesso, as informações visualizadas,
download de arquivos, entre outros. Pode acontecer de
tempos em tempos para garantir a segurança dos dados.
Qual das técnicas a seguir está relacionada diretamente à
descrição apresentada?
Ano: 2023
Banca:
OBJETIVA
Órgão:
Prefeitura de Itabuna - BA
Prova:
OBJETIVA - 2023 - Prefeitura de Itabuna - BA - Analista/Programador de Sistema |
Q2277458
Segurança da Informação
É um tipo de software malicioso projetado para registrar
e monitorar as teclas digitadas em um dispositivo, como
computadores, smartphones ou tablets. Seu objetivo
principal é capturar informações confidenciais, como senhas,
números de cartão de crédito, mensagens pessoais e outras
informações sensíveis que são digitadas pelo usuário. Qual é
o tipo de malware descrito?
Ano: 2023
Banca:
OBJETIVA
Órgão:
Prefeitura de Itabuna - BA
Prova:
OBJETIVA - 2023 - Prefeitura de Itabuna - BA - Analista/Programador de Sistema |
Q2277457
Segurança da Informação
É uma técnica utilizada para transformar dados em um
formato ilegível e ininteligível, com o objetivo de garantir a
segurança e a confidencialidade das informações durante a
transmissão ou o armazenamento. O processo envolve, por
exemplo, o uso de algoritmos matemáticos para codificar os
dados originais. Qual das técnicas a seguir está relacionada
diretamente à definição apresentada?
Ano: 2023
Banca:
CESPE / CEBRASPE
Órgão:
DATAPREV
Prova:
CESPE / CEBRASPE - 2023 - DATAPREV - Analista de Tecnologia da Informação - Perfil: Segurança da Informação e Proteção de Dados |
Q2277301
Segurança da Informação
A respeito dos princípios da privacidade e segurança desde a concepção e por padrão (privacy and security by design and by default), julgue o item que se segue.
Privacy by design visa garantir a privacidade do usuário ao longo de todo o ciclo de vida de uma aplicação, serviço ou processo de negócio, ao passo que privacy by default visa garantir que os dados pessoais sejam automaticamente protegidos.
Privacy by design visa garantir a privacidade do usuário ao longo de todo o ciclo de vida de uma aplicação, serviço ou processo de negócio, ao passo que privacy by default visa garantir que os dados pessoais sejam automaticamente protegidos.
Ano: 2023
Banca:
CESPE / CEBRASPE
Órgão:
DATAPREV
Prova:
CESPE / CEBRASPE - 2023 - DATAPREV - Analista de Tecnologia da Informação - Perfil: Segurança da Informação e Proteção de Dados |
Q2277300
Segurança da Informação
A respeito dos princípios da privacidade e segurança desde a
concepção e por padrão (privacy and security by design and by
default), julgue o item que se segue.
O princípio security by design deve ser implementado após a fase de design do ciclo de vida de desenvolvimento de um produto.
O princípio security by design deve ser implementado após a fase de design do ciclo de vida de desenvolvimento de um produto.
Ano: 2023
Banca:
CESPE / CEBRASPE
Órgão:
DATAPREV
Prova:
CESPE / CEBRASPE - 2023 - DATAPREV - Analista de Tecnologia da Informação - Perfil: Segurança da Informação e Proteção de Dados |
Q2277288
Segurança da Informação
Considerando conceitos e padrões criptográficos, conceitos de blockchain e detecção, resposta, tratamento e recuperação de incidentes cibernéticos, julgue o item subsequente.
Denomina-se phishing a ação de o agente do ataque colocar-se entre a comunicação de dois usuários válidos, interceptar as mensagens enviadas, passando-se por uma das partes, e poder alterá-las ou bloqueá-las.
Denomina-se phishing a ação de o agente do ataque colocar-se entre a comunicação de dois usuários válidos, interceptar as mensagens enviadas, passando-se por uma das partes, e poder alterá-las ou bloqueá-las.
Ano: 2023
Banca:
CESPE / CEBRASPE
Órgão:
DATAPREV
Prova:
CESPE / CEBRASPE - 2023 - DATAPREV - Analista de Tecnologia da Informação - Perfil: Segurança da Informação e Proteção de Dados |
Q2277287
Segurança da Informação
Considerando conceitos e padrões criptográficos, conceitos de blockchain e detecção, resposta, tratamento e recuperação de incidentes cibernéticos, julgue o item subsequente.
Blockchain é um livro-razão distribuído ponto a ponto, protegido por criptografia, apenas anexado, praticamente imutável, que pode ser atualizado apenas por consenso das partes ou com o acordo entre elas.
Blockchain é um livro-razão distribuído ponto a ponto, protegido por criptografia, apenas anexado, praticamente imutável, que pode ser atualizado apenas por consenso das partes ou com o acordo entre elas.
Ano: 2023
Banca:
CESPE / CEBRASPE
Órgão:
DATAPREV
Prova:
CESPE / CEBRASPE - 2023 - DATAPREV - Analista de Tecnologia da Informação - Perfil: Segurança da Informação e Proteção de Dados |
Q2277285
Segurança da Informação
Considerando conceitos e padrões criptográficos, conceitos de blockchain e detecção, resposta, tratamento e recuperação de incidentes cibernéticos, julgue o item subsequente.
A criptografia que utiliza as duas chaves (pública e privada) é também conhecida como criptografia simétrica.
A criptografia que utiliza as duas chaves (pública e privada) é também conhecida como criptografia simétrica.
Ano: 2023
Banca:
CESPE / CEBRASPE
Órgão:
DATAPREV
Prova:
CESPE / CEBRASPE - 2023 - DATAPREV - Analista de Tecnologia da Informação - Perfil: Segurança da Informação e Proteção de Dados |
Q2277284
Segurança da Informação
Considerando conceitos e padrões criptográficos, conceitos de
blockchain e detecção, resposta, tratamento e recuperação de
incidentes cibernéticos, julgue o item subsequente.
A criptografia de chave pública e privada é um método no qual são utilizadas duas chaves, uma para cifrar e outra para decifrar a mensagem.
A criptografia de chave pública e privada é um método no qual são utilizadas duas chaves, uma para cifrar e outra para decifrar a mensagem.
Ano: 2023
Banca:
CESPE / CEBRASPE
Órgão:
DATAPREV
Prova:
CESPE / CEBRASPE - 2023 - DATAPREV - Analista de Tecnologia da Informação - Perfil: Segurança da Informação e Proteção de Dados |
Q2277279
Segurança da Informação
Acerca do GDPR (General Data Protection Regulation), julgue o item subsequente.
O referido regulamento complementa a Diretiva de Proteção de Dados Pessoais de 1995 (95/46/CE).
O referido regulamento complementa a Diretiva de Proteção de Dados Pessoais de 1995 (95/46/CE).
Ano: 2023
Banca:
CESPE / CEBRASPE
Órgão:
DATAPREV
Prova:
CESPE / CEBRASPE - 2023 - DATAPREV - Analista de Tecnologia da Informação - Perfil: Segurança da Informação e Proteção de Dados |
Q2277278
Segurança da Informação
Acerca do GDPR (General Data Protection Regulation), julgue o item subsequente.
Para o tratamento efetuado para fins jornalísticos ou para fins
de expressão acadêmica, artística ou literária, os
Estados-membros podem estabelecer isenções ou derrogações
se tais ações forem necessárias para conciliar o direito à
proteção de dados pessoais com a liberdade de expressão e
informação.
Ano: 2023
Banca:
CESPE / CEBRASPE
Órgão:
DATAPREV
Prova:
CESPE / CEBRASPE - 2023 - DATAPREV - Analista de Tecnologia da Informação - Perfil: Segurança da Informação e Proteção de Dados |
Q2277277
Segurança da Informação
Acerca do GDPR (General Data Protection Regulation), julgue o item subsequente.
O GDPR é um regulamento do direito europeu a respeito de privacidade e proteção de dados pessoais, aplicável a todos os indivíduos na União Europeia e Espaço Econômico Europeu.
O GDPR é um regulamento do direito europeu a respeito de privacidade e proteção de dados pessoais, aplicável a todos os indivíduos na União Europeia e Espaço Econômico Europeu.
Ano: 2023
Banca:
CESPE / CEBRASPE
Órgão:
DATAPREV
Prova:
CESPE / CEBRASPE - 2023 - DATAPREV - Analista de Tecnologia da Informação - Perfil: Segurança da Informação e Proteção de Dados |
Q2277271
Segurança da Informação
Com relação ao Plano de Gestão de Incidentes Cibernéticos e às Instruções Normativas GSI n.º 1, n.º 2, n.º 3, n.º 5 e n.º 6, julgue o seguinte item.
A Instrução Normativa GSI n.º 5 estabelece que a transferência de sistemas estruturantes para um provedor de serviço de nuvem seja realizada nos modelos de implementação de nuvem pública, ou de nuvem híbrida, vinculada à infraestrutura local de cada órgão ou entidade.
A Instrução Normativa GSI n.º 5 estabelece que a transferência de sistemas estruturantes para um provedor de serviço de nuvem seja realizada nos modelos de implementação de nuvem pública, ou de nuvem híbrida, vinculada à infraestrutura local de cada órgão ou entidade.

 Conheça nossos planos