Questões de Concurso Sobre segurança da informação
Foram encontradas 15.016 questões


Ano: 2026
Banca:
Unesc
Órgão:
InoversaSul
Prova:
Unesc - 2026 - InoversaSul - Professor de Tecnologia (Pensamento Computacional) |
Q4336997
Segurança da Informação
Analise as asserções a seguir e a relação proposta entre
elas.
I.A autenticação em duas etapas aumenta a proteção de uma conta contra acessos indevidos.
PORQUE
II.A autenticação em duas etapas exige, além da senha, um segundo fator independente, como um código temporário enviado ao usuário.
A respeito dessas asserções, assinale a alternativa CORRETA:
I.A autenticação em duas etapas aumenta a proteção de uma conta contra acessos indevidos.
PORQUE
II.A autenticação em duas etapas exige, além da senha, um segundo fator independente, como um código temporário enviado ao usuário.
A respeito dessas asserções, assinale a alternativa CORRETA:
Ano: 2026
Banca:
Unesc
Órgão:
InoversaSul
Prova:
Unesc - 2026 - InoversaSul - Professor de Tecnologia (Pensamento Computacional) |
Q4336968
Segurança da Informação
A navegação na internet expõe os usuários a ameaças
que exploram tanto falhas técnicas quanto a confiança
das pessoas. Sobre essas ameaças e as formas de
proteção, analise as afirmativas a seguir:
I.O phishing é um programa que se instala no computador para cifrar os arquivos da vítima e exigir o pagamento de um resgate.
II.A engenharia social manipula a confiança do usuário para induzi-lo a revelar informações ou a executar ações que comprometem a segurança.
III.O uso de senhas longas, que combinam diferentes tipos de caracteres, dificulta a descoberta das credenciais por tentativa automatizada.
Está CORRETO o que se afirma em:
Ano: 2026
Banca:
Unesc
Órgão:
InoversaSul
Prova:
Unesc - 2026 - InoversaSul - Professor de Tecnologia (Pensamento Computacional) |
Q4336964
Segurança da Informação
A proteção de um sistema de informação apoia-se em
atributos que orientam as medidas técnicas e
organizacionais adotadas por uma instituição para
resguardar seus dados. Sobre esses atributos, assinale
a alternativa CORRETA.
Ano: 2026
Banca:
Unesc
Órgão:
InoversaSul
Prova:
Unesc - 2026 - InoversaSul - Professor de Tecnologia (Pensamento Computacional) |
Q4336958
Segurança da Informação
Diante de um incidente de segurança da informação,
uma organização segue um conjunto ordenado de
providências para limitar danos e restabelecer a
normalidade. Considere as etapas listadas abaixo:
(1)Restabelecimento dos serviços afetados e retorno à operação normal.
(2)Isolamento dos sistemas atingidos para impedir que o problema se propague.
(3)Detecção e identificação da ocorrência que caracteriza o incidente.
(4)Remoção da causa do incidente e eliminação dos elementos maliciosos.
Assinale a alternativa que apresenta a ordem CORRETA em que essas etapas são desenvolvidas:
Ano: 2026
Banca:
Unesc
Órgão:
InoversaSul
Prova:
Unesc - 2026 - InoversaSul - Professor de Tecnologia (Pensamento Computacional) |
Q4336933
Segurança da Informação
Gustavo recebe mensagem eletrônica em nome da área
de tecnologia da informação, informando que seu acesso
ao sistema institucional será bloqueado ainda naquele
dia e solicitando a confirmação imediata de usuário e
senha por meio de um botão que leva a um formulário
externo. A instituição possui equipe de segurança da
informação e canal próprio para relato de mensagens
suspeitas.
Ordene as etapas do procedimento adequado diante da mensagem recebida.
I.Comunicar a ocorrência à equipe responsável pela segurança da informação. II.Conferir o endereço real do remetente e o destino do link, sem acioná-lo. III.Excluir a mensagem da caixa de entrada, após a orientação recebida. IV.Identificar no conteúdo os indícios de fraude, como a urgência e o pedido de senha.
A sequência CORRETA é:
Ano: 2026
Banca:
Unesc
Órgão:
InoversaSul
Prova:
Unesc - 2026 - InoversaSul - Professor de Tecnologia (Pensamento Computacional) |
Q4336929
Segurança da Informação
Uma unidade passa a utilizar pasta compartilhada em
servidor de rede para reunir minutas, relatórios e
documentos de apoio, com subpastas criadas por
processo. Parte do conteúdo será consultada por outras
unidades da instituição, e a área de tecnologia da
informação precisa definir como as permissões serão
atribuídas.
Sobre a organização e o gerenciamento de arquivos e pastas em ambientes compartilhados, analise as afirmativas a seguir.
I.A atribuição de permissões a grupos, e não a usuários individuais, simplifica a manutenção do controle de acesso ao longo do tempo.
II.As subpastas criadas dentro da pasta compartilhada herdam, por padrão, as permissões definidas no nível superior da estrutura.
III.O princípio do menor privilégio recomenda replicar aos demais integrantes o perfil de acesso do usuário com maior experiência na ferramenta.
Está CORRETO o que se afirma em:
Ano: 2026
Banca:
Avança SP
Órgão:
Prefeitura de Amparo - SP
Prova:
Avança SP - 2026 - Prefeitura de Amparo - SP - Analista de Tecnologia da Informação |
Q4334424
Segurança da Informação
Acerca dos temas que abrangem a Segurança da
Informação, o ciberterrorismo representa uma
das formas mais temidas e destrutivas de ataque
digital da atualidade. Logo, é correto afirmar
que o ciberterrorismo possui como objetivo
principal:
Ano: 2026
Banca:
Avança SP
Órgão:
Prefeitura de Amparo - SP
Prova:
Avança SP - 2026 - Prefeitura de Amparo - SP - Analista de Tecnologia da Informação |
Q4334422
Segurança da Informação
Referente à segurança da informação, assinale
a alternativa que corresponde corretamente ao
programa utilizado para deixar brechas de
segurança em determinados sistemas, sendo,
por meio delas, acessados posteriormente por
hackers.
Ano: 2026
Banca:
IBEC
Órgão:
Prefeitura de Macarani - BA
Provas:
IBEC - 2026 - Prefeitura de Macarani - BA - Engenheiro Agrônomo
|
IBEC - 2026 - Prefeitura de Macarani - BA - Engenheiro Civil |
IBEC - 2026 - Prefeitura de Macarani - BA - Psicopedagogo |
IBEC - 2026 - Prefeitura de Macarani - BA - Psicólogo |
Q4331690
Segurança da Informação
A principal desvantagem do backup completo é:
Ano: 2026
Banca:
IBEC
Órgão:
Prefeitura de Macarani - BA
Provas:
IBEC - 2026 - Prefeitura de Macarani - BA - Engenheiro Agrônomo
|
IBEC - 2026 - Prefeitura de Macarani - BA - Engenheiro Civil |
IBEC - 2026 - Prefeitura de Macarani - BA - Psicopedagogo |
IBEC - 2026 - Prefeitura de Macarani - BA - Psicólogo |
Q4331689
Segurança da Informação
O phishing em e-mails consiste em:
Ano: 2026
Banca:
ISET
Órgão:
Prefeitura de Lajedinho - BA
Prova:
ISET - 2026 - Prefeitura de Lajedinho - BA - Agente Comunitário de Saúde |
Q4331641
Segurança da Informação
Um usuário recebe mensagem eletrônica aparentemente enviada por uma plataforma que utiliza regularmente. O texto informa que sua conta será bloqueada nas próximas horas e solicita que ele clique em um link para “confirmar imediatamente” suas credenciais. Ao posicionar o ponteiro sobre o link, percebe que o endereço indicado não corresponde ao domínio normalmente utilizado pelo serviço. A mensagem ainda solicita o fornecimento de senha e outros dados pessoais. Considerando as boas práticas de segurança da informação e as formas de engenharia social, a conduta mais adequada é:
Ano: 2026
Banca:
ISET
Órgão:
Prefeitura de Lajedinho - BA
Prova:
ISET - 2026 - Prefeitura de Lajedinho - BA - Agente de Combate às Endemias |
Q4331591
Segurança da Informação
Um funcionário recebe, em seu correio eletrônico institucional, mensagem aparentemente enviada pelo setor de tecnologia da organização. O remetente informa que foi detectado um problema na conta e solicita que o funcionário, com urgência, envie sua senha por resposta ao próprio e-mail para evitar a suspensão do acesso. A mensagem apresenta elementos visuais semelhantes aos utilizados pela instituição, mas o endereço eletrônico do remetente possui pequenas diferenças em relação ao domínio oficial. Diante da situação descrita e considerando boas práticas de segurança da informação, assinale a alternativa que apresenta a conduta mais adequada.
Ano: 2026
Banca:
IBEC
Órgão:
Prefeitura de Macarani - BA
Prova:
IBEC - 2026 - Prefeitura de Macarani - BA - Mecânico |
Q4329533
Segurança da Informação
Assinale com V ou F conforme sejam verdadeiras
ou falsas as afirmativas com referência uma senha
segura:
( ) Colocar a data de nascimento
( ) Colocar os números 123456
( ) Colocar de preferência uma combinação de letras, números e símbolos
( ) Usar uma senha diferente para cada uma de suas contas
( ) Usar somente letras maiúsculas
Nessas condições, assinale a alternativa correta:
( ) Colocar a data de nascimento
( ) Colocar os números 123456
( ) Colocar de preferência uma combinação de letras, números e símbolos
( ) Usar uma senha diferente para cada uma de suas contas
( ) Usar somente letras maiúsculas
Nessas condições, assinale a alternativa correta:
Ano: 2026
Banca:
IBEC
Órgão:
Prefeitura de Macarani - BA
Prova:
IBEC - 2026 - Prefeitura de Macarani - BA - Mecânico |
Q4329532
Segurança da Informação
Ao receber uma mensagem de um desconhecido
na internet, o que deve fazer, é:
Ano: 2026
Banca:
IBEC
Órgão:
Prefeitura de Macarani - BA
Prova:
IBEC - 2026 - Prefeitura de Macarani - BA - Mecânico |
Q4329528
Segurança da Informação
Qual dessas atitudes é correta ao usar a internet
Ano: 2026
Banca:
ISET
Órgão:
Prefeitura de Anguera - BA
Prova:
ISET - 2026 - Prefeitura de Anguera - BA - Auxiliar Administrativo |
Q4328485
Segurança da Informação
Sobre segurança da informação no ambiente
organizacional, assinale a alternativa INCORRETA:
Ano: 2026
Banca:
ISET
Órgão:
Prefeitura de Anguera - BA
Prova:
ISET - 2026 - Prefeitura de Anguera - BA - Assistente Administrativo |
Q4327815
Segurança da Informação
Um servidor recebeu e-mail com aparência institucional
solicitando “atualização de senha” por link externo, e logo
depois o computador apresentou lentidão e janelas
inesperadas. Considerando conceitos de segurança da
informação, assinale a alternativa correta.
Ano: 2026
Banca:
Instituto Consulplan
Órgão:
CRA-PR
Prova:
Instituto Consulplan - 2026 - CRA-PR - Analista de Sistemas |
Q4327334
Segurança da Informação
Considere, hipoteticamente, que o CRA-PR mantém uma aplicação web desenvolvida em Django para registro e acompanhamento de demandas de suporte e atendimento a usuários internos. Para reduzir redigitação de dados e evitar divergências
cadastrais, uma nova funcionalidade deverá consultar, em um sistema externo, informações necessárias à identificação do
usuário, ao vínculo com setor interno e ao acompanhamento da demanda. O sistema externo disponibiliza uma API REST
sobre HTTP, com retorno em JSON, autenticação por token e endpoints documentados para consulta de registros. Durante a
revisão técnica da funcionalidade, a equipe avaliou diferentes afirmações sobre integração, segurança, implantação e manutenção da aplicação. Tendo em vista as características informadas, assinale a afirmativa INCORRETA.
Ano: 2026
Banca:
Instituto Consulplan
Órgão:
CRA-PR
Prova:
Instituto Consulplan - 2026 - CRA-PR - Analista de Sistemas |
Q4327328
Segurança da Informação
Em uma aplicação web desenvolvida com Django, a equipe técnica precisa disponibilizar uma API para integração com outros
sistemas institucionais. A solução deverá, obrigatoriamente, expor endpoints no back-end da aplicação; aplicar autenticação
e permissões por perfil de usuário; manter configurações sensíveis fora do código-fonte; registrar alterações em controle de
versão; e padronizar a implantação em diferentes ambientes. Diante do exposto, assinale a alternativa que contempla tais
requisitos.
Ano: 2026
Banca:
Instituto Consulplan
Órgão:
CRA-PR
Prova:
Instituto Consulplan - 2026 - CRA-PR - Analista de Sistemas |
Q4327327
Segurança da Informação
No CRA-PR, o servidor web institucional 10.20.30.15, localizado em uma DMZ, passou a registrar aumento incomum de requisições ao endpoint de autenticação da aplicação. Para subsidiar a análise inicial, a equipe de tecnologia coletou uma amostra do tráfego com uma ferramenta de captura de pacotes, em ponto de monitoramento posicionado entre o firewall e a DMZ. Considere a seguinte captura resumida:
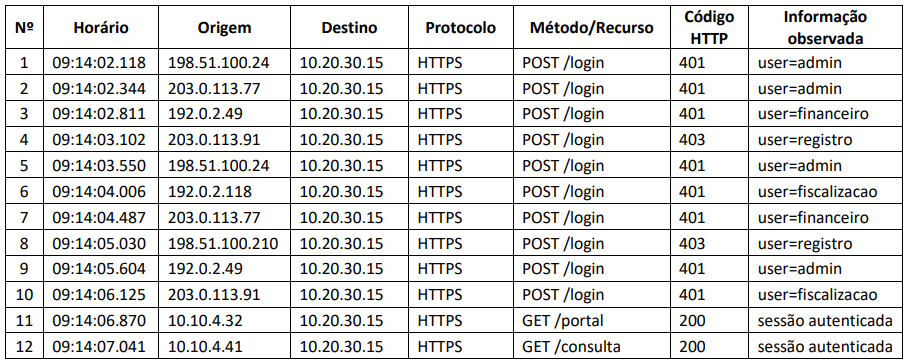
Com base exclusivamente nos dados apresentados na captura resumida, trata-se da natureza mais compatível do evento observado:

 Conheça nossos planos