Questões de Concurso
Sobre ips (intrusion prevention system) em segurança da informação
Foram encontradas 128 questões


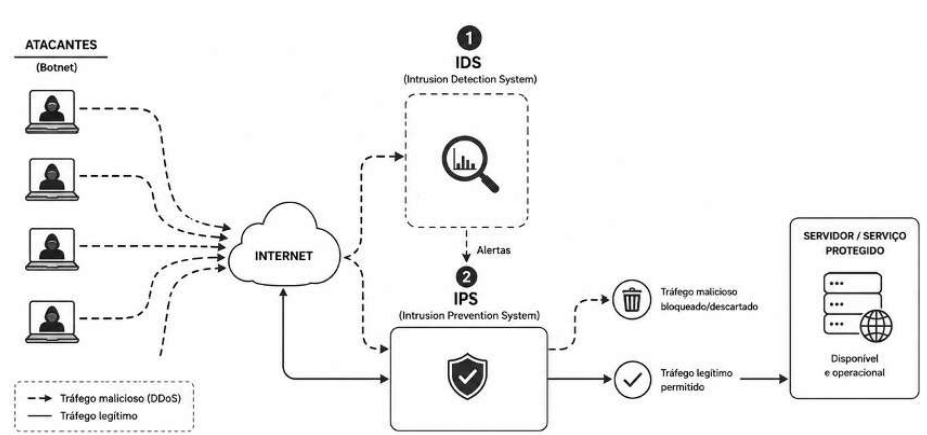
Fonte: Elaborada pelo autor com auxílio de inteligência artificial (ChatGPT – GPT-5.6 Luna).
A partir da análise da imagem, assinale a alternativa que descreve CORRETAMENTE o fluxo de ações e as limitações operacionais de cada mecanismo nessa arquitetura:
No âmbito da segurança da informação, diferentes recursos tecnológicos são empregados para enfrentar vírus, códigos maliciosos e ações intrusivas. Um deles realiza o monitoramento de eventos ocorridos em sistemas ou redes, analisa sinais de possíveis incidentes e pode atuar para interromper uma atividade detectada antes que ela comprometa recursos computacionais.
O mecanismo associado a essa função é denominado:
Com relação a essas soluções, analise as afirmativas a seguir e assinale (V) para a verdadeira e (F) para a falsa.
( ) O HIDS monitora os segmentos de rede e analisa os pacotes que circulam pela infraestrutura em busca de padrões associados a ataques, emitindo alertas quando identifica atividades suspeitas.
( ) O IPS, por operar de forma inline, pode bloquear ou descartar conexões consideradas suspeitas, diferentemente de um IDS configurado exclusivamente para monitoramento passivo, cuja função principal é identificar e alertar sobre possíveis intrusões.
( ) O SIEM opera necessariamente de forma inline e substitui o IPS na função de bloquear ou descartar, em tempo real, o tráfego relacionado a eventos suspeitos.
As afirmativas são, respectivamente,
Relacione as ferramentas de segurança listadas a seguir às suas respectivas funções e características operacionais primárias.
1. Intrusion Prevention System (IPS)
2. Proxy Web
3. Antivírus
4. Web Application Firewall (WAF)
( ) Atua como intermediário nas requisições dos usuários da rede interna para a Internet, possibilitando a filtragem e o controle de acesso com base em URLs, domínios e categorias de conteúdo.
( ) Analisa o tráfego da camada 7 do modelo OSI direcionado a servidores e serviços web, sendo projetado especificamente para detectar e bloquear ameaças direcionadas ao ecossistema web.
( ) Opera tipicamente nas estações de trabalho e servidores, realizando a varredura e a monitoração de arquivos e processos em execução na memória para detectar, bloquear ou colocar em quarentena códigos maliciosos.
( ) É um dispositivo posicionado em linha (inline) no fluxo de rede que inspeciona pacotes, identificando assinaturas de ataques conhecidos ou desvios de protocolo e descartando ativamente o tráfego hostil em tempo real.
Assinale a opção que indica a relação correta, segundo a ordem apresentada.
Analise as afirmativas a seguir:
I.As VPNs permitem estabelecer canais de comunicação protegidos entre redes ou dispositivos remotos por meio de mecanismos de criptografia, contribuindo para a proteção dos dados transmitidos.
II.Firewalls têm como finalidade principal identificar vulnerabilidades em aplicações instaladas nos computadores clientes, desempenhando papel semelhante ao de ferramentas voltadas à proteção do tráfego de rede.
III.Sistemas IDS e IPS apresentam funcionamento semelhante, sendo empregados predominantemente para registrar eventos de segurança relacionados ao tráfego analisado.
IV.O controle de acesso em redes limita-se à autenticação dos usuários, sendo a definição de permissões realizada por processos que não integram os mecanismos de controle de acesso.
V.A utilização de VPN elimina a necessidade de adoção de mecanismos adicionais de autenticação e de políticas de controle de acesso para usuários remotos.
Assinale a alternativa correta:
( ) Um Firewall de Aplicação Web (WAF) é projetado para inspecionar o tráfego HTTP e HTTPS, protegendo aplicações web contra vulnerabilidades como Injeção de SQL (SQL Injection) e Cross-Site Scripting (XSS).
( ) Um Sistema de Prevenção de Intrusões (IPS) pode identificar tráfego malicioso por meio de assinaturas e análise comportamental, tendo como principal finalidade registrar eventos de segurança para posterior investigação, sem interferir no fluxo dos pacotes da rede.
( ) Firewalls de Inspeção de Estado (Stateful Inspection) mantêm informações sobre conexões ativas, permitindo distinguir pacotes pertencentes a sessões já estabelecidas daqueles provenientes de conexões iniciadas externamente.
( ) A criptografia assimétrica utiliza um par de chaves matematicamente relacionadas e, por apresentar menor custo computacional que a criptografia simétrica, é normalmente empregada para cifrar grandes volumes de dados.
( ) Um Sistema de Detecção de Intrusões (IDS) baseado em assinaturas depende de uma base de padrões de ataques conhecidos para identificar atividades potencialmente maliciosas, sendo necessária a atualização periódica dessa base para manter sua eficácia.
Assinale a alternativa que indica a sequência correta, de cima para baixo.
Acerca dos sistemas de detecção de intrusão (IDS) e dos sistemas de prevenção de intrusão (IPS), julgue o item seguinte.
Um IPS é um elemento de segurança considerado ativo em uma rede, está posicionado inline em relação ao fluxo de rede e utiliza técnicas de inspeção profunda de pacotes (deep packet inspection).
I- O IDS gera um impacto menor na latência da rede, pois não precisa processar o pacote antes de encaminhá-lo.
II- O IPS impede ataques conhecidos através da interrupção da sessão TCP ou bloqueio de IP.
III- O IDS é responsável por realizar o backup automático de bases de dados após um ataque.
IV- A principal função do IDS é a filtragem de pacotes baseada puramente em portas e protocolos, como um firewall comum.
V- O IPS pode sofrer com “falsos positivos”, o que pode causar o bloqueio indevido de tráfego legítimo.
É CORRETO o que se afirma apenas em:
Para permitir que servidores públicos acessem a rede interna do órgão de forma segura quando estão em trabalho remoto, a equipe de TI implementou uma solução de VPN (Virtual Private Network). Além disso, para monitorar e prevenir ataques, foram instalados sistemas de IDS e IPS.
Analise as seguintes proposições sobre as tecnologias de segurança de rede:
I. Uma VPN cria um canal de comunicação seguro (um "túnel" criptografado) sobre uma rede pública, como a Internet, garantindo que os dados trocados entre o usuário remoto e a rede do órgão permaneçam confidenciais e íntegros.
II. Um IDS (Intrusion Detection System) é um sistema passivo que monitora a rede, identifica atividades suspeitas com base em assinaturas de ataques conhecidos ou anomalias de comportamento e gera alertas para a equipe de segurança, mas não interfere no tráfego.
III. Um IPS (Intrusion Prevention System) é um sistema ativo que, além de detectar atividades maliciosas como um IDS, pode tomar ações para bloquear a ameaça em tempo real, como descartar pacotes maliciosos ou encerrar a conexão.
Está correto o que se afirma em:
Um analista de segurança de um tribunal está configurando as regras de um firewall e precisa decidir qual tipo de firewall é mais adequado para inspecionar o tráfego em camadas mais altas do modelo OSI. Julgue os itens a seguir como Verdadeiro (V) ou Falso (F) com base nos tipos e funcionalidades de firewalls.
(__) Um Firewall de Filtragem de Pacotes (Stateless) toma decisões de bloqueio ou permissão com base em informações das camadas 3 e 4 (endereços IP e portas), sem manter o estado das conexões.
(__) Um Firewall de Inspeção de Estado (Stateful) monitora o estado das conexões ativas e usa essas informações para tomar decisões mais inteligentes, permitindo, por exemplo, o tráfego de resposta a uma solicitação que foi iniciada de dentro da rede.
(__) Um Firewall de Próxima Geração (NGFW) integra funcionalidades tradicionais de firewall com recursos mais avançados, como inspeção profunda de pacotes (DPI), reconhecimento de aplicações (camada 7), prevenção de intrusão (IPS) e filtragem de URL.
(__) Um Proxy Firewall opera exclusivamente na Camada de Rede (Camada 3), analisando apenas cabeçalhos de pacotes IP para tomar decisões de filtragem, sem qualquer capacidade de interpretar protocolos de aplicação como HTTP ou FTP.
Marque a alternativa CORRETA que corresponde à sequência de cima para baixo das lacunas acima:
A respeito de controles e testes de segurança para aplicações web, múltiplos fatores de autenticação e soluções para segurança da informação, julgue o item subsequente.
O uso de um SIEM devidamente configurado para correlação em tempo real elimina a necessidade de mecanismos de prevenção de um IPS, já que os eventos consolidados permitem bloquear as atividades maliciosas diretamente a partir da análise centralizada.
Acerca do funcionamento e das características do IPS (intrusion prevention system), julgue o item a seguir.
Por definição, um IPS deve ser posicionado fora do caminho do tráfego a ser analisado.
Acerca do funcionamento e das características do IPS (intrusion prevention system), julgue o item a seguir.
Um HIPS (host-based intrusion prevention system) atua diretamente no host, seja no sistema operacional ou na aplicação que está monitorando, bem como faz verificações de chamadas de sistema, processos e memória, procurando por ataques conhecidos em sua base de assinatura.
Apesar dessas medidas, incidentes de tentativas de acesso não autorizado, exploração de vulnerabilidades e movimentação lateral de atacantes continuam sendo detectados. Para mitigar esses riscos, a equipe precisa compreender as funções e limitações das tecnologias implementadas e avaliar ajustes necessários para reforçar a segurança.
Diante desse contexto, assinale a alternativa que descreve corretamente a função de firewalls, IDS/IPS e monitoramento de tráfego na defesa contra ameaças cibernéticas.

 Conheça nossos planos