Questões de Concurso
Sobre infra estrutura de chaves publicas (pki) em segurança da informação
Foram encontradas 255 questões


Ano: 2024
Banca:
FADURPE
Órgão:
UFRPE
Prova:
FADURPE - 2024 - UFRPE - Analista de Tecnologia da Informação/Área suporte Redes |
Q3024013
Segurança da Informação
Qual das seguintes afirmações descreve corretamente as diferenças de segurança entre WEP e WPA?
Ano: 2024
Banca:
FUNDATEC
Órgão:
IF-SC
Prova:
FUNDATEC - 2024 - IF-SC - Técnico de Tecnologia da Informação |
Q3023875
Segurança da Informação
Qual é o nome do documento eletrônico que contém dados sobre a pessoa ou entidade
que o utiliza para comprovação mútua de autenticidade, em que as chaves públicas utilizadas são
garantidas por uma organização certificadora de confiança?
Ano: 2024
Banca:
FUNDATEC
Órgão:
IF-SC
Prova:
FUNDATEC - 2024 - IF-SC - Técnico de Tecnologia da Informação |
Q3023874
Segurança da Informação
Um emitente criptografa a mensagem utilizando a chave pública do recebedor. A
mensagem criptografada é, então, enviada ao recebedor, que a descriptografa com sua chave privada.
Como essa criptografia trabalha com funções unidirecionais, o recebedor não conseguiria
descriptografar a mensagem usando sua chave pública, pois apenas a chave privada permite a
descriptografia. A criptografia empregada na situação descrita foi o(a):
Ano: 2024
Banca:
FGV
Órgão:
TCE-PA
Prova:
FGV - 2024 - TCE-PA - Auditor de Controle Externo - Área de Informática - Analista de Sistemas |
Q2705543
Segurança da Informação
Uma grande vantagem das cifras assimétricas é permitir a
comunicação segura entre duas partes sem combinação prévia de
chaves. Isso é possível através do uso de chaves públicas que são
divulgadas através da rede insegura e chaves privadas que são
mantidas em segredo.
Entretanto para que esse processo funcione as partes envolvidas precisam confiar que a outra parte é realmente a dona da chave pública que está apresentado, senão ambos ficam vulneráveis a um certo tipo de ataque durante a troca de chaves.
O nome deste ataque e o sistema responsável por garantir a propriedade das chaves públicas são, respectivamente,
Entretanto para que esse processo funcione as partes envolvidas precisam confiar que a outra parte é realmente a dona da chave pública que está apresentado, senão ambos ficam vulneráveis a um certo tipo de ataque durante a troca de chaves.
O nome deste ataque e o sistema responsável por garantir a propriedade das chaves públicas são, respectivamente,
Ano: 2024
Banca:
Instituto Consulplan
Órgão:
Prefeitura de Pouso Alegre - MG
Prova:
Instituto Consulplan - 2024 - Prefeitura de Pouso Alegre - MG - Analista de Sistemas |
Q2572294
Segurança da Informação
A PKI, infraestrutura de chave pública, do inglês – Public Key Infrastructure, é um conjunto de hardware, software, políticas,
processos e procedimentos necessários para criar, gerenciar, distribuir, usar, armazenar e revogar certificados digitais e
chaves públicas. Ela fornece uma estrutura de confiança para garantir autenticidade, integridade e confidencialidade.
Considerando as principais características dos componentes de uma infraestrutura de chave pública, assinale a afirmativa
INCORRETA.
Ano: 2024
Banca:
VUNESP
Órgão:
Prefeitura de Lins - SP
Prova:
VUNESP - 2024 - Prefeitura de Lins - SP - Analista em Tecnologia da Informação |
Q2549556
Segurança da Informação
No contexto de certificados de chave pública, é papel da
autoridade certificadora (AC)
Ano: 2024
Banca:
Instituto Consulplan
Órgão:
PRODABEL - MG
Prova:
Instituto Consulplan - 2024 - PRODABEL - MG - Analista de Tecnologia da Informação - TIC |
Q2543680
Segurança da Informação
Em determinada operação de desenvolvimento, a equipe técnica da PRODABEL S/A precisou analisar, de forma detalhada,
o mecanismo de criptografia utilizado na construção de um recurso em uma aplicação legada; após a análise, foi constatado
que o recurso estava utilizando um modelo de criptografia simétrica que deveria ser refatorado para um modelo de
criptografia assimétrica para atender às novas necessidades do projeto. Sobre o modelo de criptografia que deverá ser
aplicado, analise as afirmativas a seguir.
I. Pode ser utilizada para identificar a autoria de um documento, como nas assinaturas digitais, e em outras aplicações como Diffie-Hellman e ElGamal.
II. Utiliza chaves RSA de 64 a 256 bits e possui velocidade inferior, se comparada com a criptografia simétrica.
III. Uma informação cifrada com uma determinada chave pública só poderá ser decifrada através da chave pública correspondente.
Está correto o que se afirma em
I. Pode ser utilizada para identificar a autoria de um documento, como nas assinaturas digitais, e em outras aplicações como Diffie-Hellman e ElGamal.
II. Utiliza chaves RSA de 64 a 256 bits e possui velocidade inferior, se comparada com a criptografia simétrica.
III. Uma informação cifrada com uma determinada chave pública só poderá ser decifrada através da chave pública correspondente.
Está correto o que se afirma em
Q2493775
Segurança da Informação
Com relação ao uso e funcionamento do Secure Sockets Layer (SSL) para proteção de conexões
TCP entre um cliente e um servidor, o procedimento correto a ser realizado pelo cliente é:
Q2493771
Segurança da Informação
Suponha a notação KB+ e KB– para representar as chaves pública e privada do usuário B, KB+
(m) e
KB–
(m) para representar a mensagem m, cifrada com cada uma das duas chaves. Considere também
que, em um sistema criptográfico assimétrico, a usuária A pretenda enviar uma mensagem sigilosa para
B, e que KA+ e KA–
representam as chaves pública e privada de A. A criptografia com a qual o usuário B
consegue confirmar que a mensagem foi enviada pela usuária A é:
Ano: 2024
Banca:
IBADE
Órgão:
Prefeitura de Manaus - AM
Prova:
IBADE - 2024 - Prefeitura de Manaus - AM - Analista Municipal - Rede de Computadores |
Q2489588
Segurança da Informação
Analise a seguinte figura que ilustra o processo de criptografia
utilizando a técnica de chave simétrica. A partir da análise da
figura, avalie as seguintes afirmações:
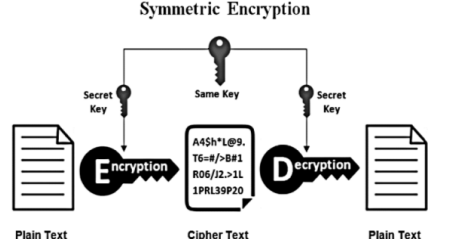
Fonte: https://repositorio.ifgoiano.edu.br/bitstream/prefix/795/1/tcc_ Willian_Wallace_de_Matteus_Silva.pdf
I. o algoritmo de chave simétrica The Data Encryption Standard (DES) desenvolvido pela IBM na década de 1970, foi adotado em 1976 pelo National Institute of Standards and echnolog (NIST). O DES foi projetado para criptografar e descriptografar blocos de informação de 64 bits de comprimento. Mesmo tendo uma chave de entrada de 64 bits, o tamanho real da chave do algoritmo DES é de 56 bits.
II. o sistema de chave simétrica consiste em um par de chaves, uma pública e uma privada, onde esse par de chaves é utilizado para criptografar e descriptografar uma informação.
III. utilizando o conceito de chave simétrica, se um terceiro interceptar a chave durante a transmissção, ele tem acesso às instruções para criptografar novas mensagens e descriptografar a informação cifrada enviada, inutilizando qualquer segurança que o algoritmo traria.
Está(ão) correta(s) a(s) afirmativa(s):
Fonte: https://repositorio.ifgoiano.edu.br/bitstream/prefix/795/1/tcc_ Willian_Wallace_de_Matteus_Silva.pdf
I. o algoritmo de chave simétrica The Data Encryption Standard (DES) desenvolvido pela IBM na década de 1970, foi adotado em 1976 pelo National Institute of Standards and echnolog (NIST). O DES foi projetado para criptografar e descriptografar blocos de informação de 64 bits de comprimento. Mesmo tendo uma chave de entrada de 64 bits, o tamanho real da chave do algoritmo DES é de 56 bits.
II. o sistema de chave simétrica consiste em um par de chaves, uma pública e uma privada, onde esse par de chaves é utilizado para criptografar e descriptografar uma informação.
III. utilizando o conceito de chave simétrica, se um terceiro interceptar a chave durante a transmissção, ele tem acesso às instruções para criptografar novas mensagens e descriptografar a informação cifrada enviada, inutilizando qualquer segurança que o algoritmo traria.
Está(ão) correta(s) a(s) afirmativa(s):
Ano: 2024
Banca:
IV - UFG
Órgão:
TJ-AC
Prova:
CS-UFG - 2024 - TJ-AC - Analista Judiciário - Analista de Segurança da Informação |
Q2446923
Segurança da Informação
Considerando a Infraestrutura de Chaves Públicas Brasileira
(ICP-Brasil), o ente responsável pelo recebimento,
validação, e encaminhamento de solicitações de emissão ou
revogação de certificados digitais e identificação, de forma
presencial, de seus solicitantes é:
Ano: 2024
Banca:
IV - UFG
Órgão:
TJ-AC
Prova:
CS-UFG - 2024 - TJ-AC - Analista Judiciário - Analista de Suporte |
Q2446180
Segurança da Informação
À medida que o Brasil avança na digitalização de serviços
financeiros e governamentais, enfrenta o desafio crítico de
estabelecer um ambiente digital confiável e seguro. A
autenticidade das identidades digitais, a integridade das
informações trocadas e a validade jurídica dos documentos
eletrônicos tornam-se aspectos fundamentais. Nesse
cenário, qual ação fundamental o ICP Brasil realiza para
consolidar a infraestrutura digital do país e elevar a
confiança nas transações eletrônicas?
Ano: 2024
Banca:
IV - UFG
Órgão:
TJ-AC
Prova:
CS-UFG - 2024 - TJ-AC - Analista Judiciário - Analista de Suporte |
Q2446179
Segurança da Informação
A criptografia de chave pública, também conhecida como
criptografia assimétrica, é um pilar fundamental da
segurança digital, permitindo a comunicação segura entre
partes em um ambiente em que a interceptação de dados
por terceiros não autorizados é uma preocupação
constante. Neste sistema de criptografia de chave pública,
como é garantida a confidencialidade na comunicação entre
duas partes?
Ano: 2024
Banca:
CESPE / CEBRASPE
Órgão:
FINEP
Prova:
CESPE / CEBRASPE - 2024 - FINEP - Analista - Tecnologia da Informação - Infraestrutura |
Q2444130
Segurança da Informação
O algoritmo AES (advanced encryption standard) aceita chaves criptográficas e blocos de dados no tamanho de
Ano: 2024
Banca:
FGV
Órgão:
TJ-AP
Prova:
FGV - 2024 - TJ-AP - Técnico Judiciário - Área de Apoio Especializado - Técnico de Informática |
Q2441788
Segurança da Informação
O computador de Jorge, ao conectar uma aplicação cliente SSH
(Secure Shell) pela primeira vez ao servidor SSH XYZ, deve
estabelecer a relação de confiança inicial com o servidor.
Para isso, após o computador de Jorge se conectar ao servidor XYZ, este envia ao computador de Jorge sua chave:
Para isso, após o computador de Jorge se conectar ao servidor XYZ, este envia ao computador de Jorge sua chave:
Ano: 2024
Banca:
IV - UFG
Órgão:
Prefeitura de Inhumas - GO
Prova:
CS-UFG - 2024 - Prefeitura de Inhumas - GO - Técnico de Suporte em Tecnologia da Informação |
Q2394766
Segurança da Informação
A infraestrutura de chaves públicas, mais conhecida pelo
termo em inglês “PKI” (Public Key Infrastructure), provê
suporte para autenticação e troca de dados segura, sendo
que a autenticação das partes comunicantes
Ano: 2024
Banca:
FGV
Órgão:
DNIT
Prova:
FGV - 2024 - DNIT - Analista Administrativo Tecnologia da Informação |
Q2376528
Segurança da Informação
A Infraestrutura de Chaves Públicas Brasileira (ICP-Brasil) é uma
cadeia hierárquica de confiança composta por diversos entes que
viabilizam a emissão de certificados digitais para identificação
virtual do cidadão.
O ente responsável pela interface entre o usuário e a Autoridade Certificadora (AC) que tem por objetivo o recebimento, a validação, o encaminhamento de solicitações de emissão ou revogação de certificados digitais e identificação, de forma presencial, de seus solicitantes é
O ente responsável pela interface entre o usuário e a Autoridade Certificadora (AC) que tem por objetivo o recebimento, a validação, o encaminhamento de solicitações de emissão ou revogação de certificados digitais e identificação, de forma presencial, de seus solicitantes é
Ano: 2024
Banca:
CESPE / CEBRASPE
Órgão:
CAU-BR
Prova:
CESPE / CEBRASPE - 2024 - CAU-BR - Analista de Infraestrutura de Tecnologia da Informação |
Q2359828
Segurança da Informação
Julgue o item a seguir, a respeito de segurança, criptografia e automação.
O algoritmo RSA utiliza a função matemática Totiente de
Euler para gerar chaves criptográficas assimétricas públicas e
privadas.
Ano: 2024
Banca:
FUNCERN
Órgão:
IF-RN
Prova:
FUNCERN - 2024 - IF-RN - Técnico de Laboratório - Área Informática |
Q2355972
Segurança da Informação
No IFRN, a servidora Laura enviou uma mensagem criptografada para Giovanna, utilizando criptografia
assimétrica. Para codificar o conteúdo da mensagem, Laura deve utilizar a chave
Ano: 2023
Banca:
SUSTENTE
Órgão:
Câmara de Ipojuca - PE
Prova:
SUSTENTE - 2023 - Câmara de Ipojuca - PE - Analista em Tecnologia da informação |
Q3701782
Segurança da Informação
“A livraria Springbooks encomenda on-line grandes volumes de livros de uma editora. Devido ao alto valor
monetário dessas encomendas, a livraria e a editora fizeram um acordo para garantir encomendas seguras.
Tanto a livraria como a editora obtiveram credenciais de uma Autoridade de Registro (RA). Essa autoridade
tem a função de verificar as credenciais em relação às políticas estabelecidas. Uma vez atendidas essas
políticas, uma requisição é feita à Autoridade Certificadora(CA) a fim de produzir um certificado que atesta
que a chave pública pertence à pessoa cujas credenciais são verificadas pela RA. Agora, quando a livraria faz
uma encomenda com a editora, utilizando uma mensagem assinada, a editora pode verificar com a CA, se o
certificado ainda é válido e se a chave usada para assinar a mensagem pertence à livraria.”
Qual o sistema de criptografia que foi utilizado no exemplo acima?
Qual o sistema de criptografia que foi utilizado no exemplo acima?

 Conheça nossos planos