Questões de Concurso Sobre ids (intrusion detection system) em segurança da informação

Foram encontradas 281 questões

Q4400477 Segurança da Informação
A implementação de um Sistema de Detecção de Intrusão (IDS - Intrusion Detection System) constitui um pilar fundamental da segurança da informação. Um Sistema de Detecção de Intrusos na Rede (NIDS - Network Intrusion Detection System) é um IDS instalado na rede para analisar todos os pacotes e tentar detectar ataques do tipo de negação de serviço e varreduras de portas realizadas por hackers. Caso um NIDS seja conectado diretamente a um switch, sem configurações adicionais, ele não funcionará , já que nenhum tráfego foi direcionado para a porta em que está instalado, com exceção de mensagens broadcast. Diante do exposto, assinale a alternativa que corresponde à configuração CORRETA no switch. 
Alternativas
Q4400461 Segurança da Informação
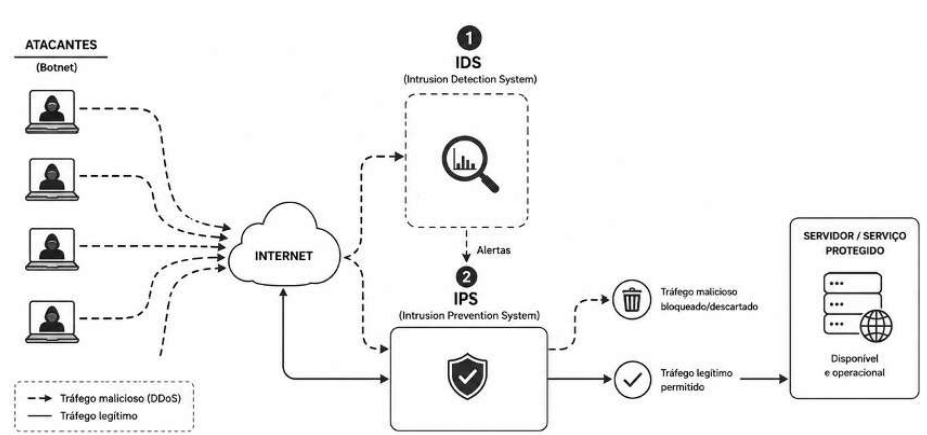
O Instituto Federal do Piauí (IFPI) identificou um aumento das tentativas de derrubada de servidor por excesso de tráfego, através de ataques de DDOS (Distributed Denial of Service), no servidor que hospeda a aplicação do IFPI – Concursos. Com o intuito de investigar melhor esses ataques, a equipe de profissionais da Diretoria de Tecnologia da Informação (DTI) decidiu adotar dois mecanismos de segurança: um IDS (Intrusion Detection System) e o IPS (Intrusion Prevention System). A imagem abaixo ilustra o funcionamento desses mecanismos, dado esse tipo de ataque que forja requisições maliciosas e as injeta com tráfego legítimo de usuários. 

Q25.png (927×435)
Fonte: Elaborada pelo autor com auxílio de inteligência artificial (ChatGPT – GPT-5.6 Luna).

A partir da análise da imagem, assinale a alternativa que descreve CORRETAMENTE o fluxo de ações e as limitações operacionais de cada mecanismo nessa arquitetura:
Alternativas
Q4399803 Segurança da Informação
A equipe de segurança da informação de um instituto federal implantou mecanismos de detecção e de prevenção de intrusão em sua rede corporativa e precisa descrevê-los corretamente na política de segurança da instituição. A respeito desses mecanismos, assinale a alternativa CORRETA.
Alternativas
Q4383059 Segurança da Informação
Um engenheiro responsável pela segurança cibernética de uma sociedade empresária está analisando a utilização de mecanismos de detecção, prevenção e correlação de eventos de segurança no ambiente corporativo, avaliando, nesse contexto, as características de soluções HIDS, IPS e SIEM.

Com relação a essas soluções, analise as afirmativas a seguir e assinale (V) para a verdadeira e (F) para a falsa.

( ) O HIDS monitora os segmentos de rede e analisa os pacotes que circulam pela infraestrutura em busca de padrões associados a ataques, emitindo alertas quando identifica atividades suspeitas.
( ) O IPS, por operar de forma inline, pode bloquear ou descartar conexões consideradas suspeitas, diferentemente de um IDS configurado exclusivamente para monitoramento passivo, cuja função principal é identificar e alertar sobre possíveis intrusões.
( ) O SIEM opera necessariamente de forma inline e substitui o IPS na função de bloquear ou descartar, em tempo real, o tráfego relacionado a eventos suspeitos.

As afirmativas são, respectivamente,  
Alternativas
Q4298911 Segurança da Informação
Durante a ampliação da infraestrutura tecnológica de um órgão público, a equipe de Tecnologia da Informação implementou novas medidas para proteger a rede corporativa, incluindo acesso remoto de servidores, filtragem do tráfego de dados, monitoramento de eventos de segurança e revisão das políticas de controle de acesso. Ao final da implantação, um analista elaborou as afirmativas a seguir para verificar a compreensão dos recursos empregados.
Analise as afirmativas a seguir:
I.As VPNs permitem estabelecer canais de comunicação protegidos entre redes ou dispositivos remotos por meio de mecanismos de criptografia, contribuindo para a proteção dos dados transmitidos.
II.Firewalls têm como finalidade principal identificar vulnerabilidades em aplicações instaladas nos computadores clientes, desempenhando papel semelhante ao de ferramentas voltadas à proteção do tráfego de rede.
III.Sistemas IDS e IPS apresentam funcionamento semelhante, sendo empregados predominantemente para registrar eventos de segurança relacionados ao tráfego analisado.
IV.O controle de acesso em redes limita-se à autenticação dos usuários, sendo a definição de permissões realizada por processos que não integram os mecanismos de controle de acesso.
V.A utilização de VPN elimina a necessidade de adoção de mecanismos adicionais de autenticação e de políticas de controle de acesso para usuários remotos.

Assinale a alternativa correta:
Alternativas
Q4260127 Segurança da Informação
Durante uma auditoria de segurança, a equipe de operações descobre a ocorrência de um ataque de exfiltração de dados, utilizando uma assinatura de exploit já catalogada, na rede corporativa, sem a geração de qualquer alerta ou registro de bloqueio pelo IDS. Assinale a alternativa correspondente à classificação técnica dessa falha.
Alternativas
Q4256889 Segurança da Informação
Identifique abaixo as afirmativas verdadeiras ( V ) e falsas ( F ) sobre segurança em redes e dispositivos de proteção.
(  ) Um Firewall de Aplicação Web (WAF) é projetado para inspecionar o tráfego HTTP e HTTPS, protegendo aplicações web contra vulnerabilidades como Injeção de SQL (SQL Injection) e Cross-Site Scripting (XSS).
(  ) Um Sistema de Prevenção de Intrusões (IPS) pode identificar tráfego malicioso por meio de assinaturas e análise comportamental, tendo como principal finalidade registrar eventos de segurança para posterior investigação, sem interferir no fluxo dos pacotes da rede.
(  ) Firewalls de Inspeção de Estado (Stateful Inspection) mantêm informações sobre conexões ativas, permitindo distinguir pacotes pertencentes a sessões já estabelecidas daqueles provenientes de conexões iniciadas externamente.
(  ) A criptografia assimétrica utiliza um par de chaves matematicamente relacionadas e, por apresentar menor custo computacional que a criptografia simétrica, é normalmente empregada para cifrar grandes volumes de dados.
(  ) Um Sistema de Detecção de Intrusões (IDS) baseado em assinaturas depende de uma base de padrões de ataques conhecidos para identificar atividades potencialmente maliciosas, sendo necessária a atualização periódica dessa base para manter sua eficácia.
Assinale a alternativa que indica a sequência correta, de cima para baixo.
Alternativas
Q4248473 Segurança da Informação

Acerca dos sistemas de detecção de intrusão (IDS) e dos sistemas de prevenção de intrusão (IPS), julgue o item seguinte.


Um IDS é capaz de monitorar uma rede sem interferir diretamente em seu fluxo de dados. 

Alternativas
Q4181951 Segurança da Informação
Para detectar um espectro maior de ataques em redes, é preciso realizar uma inspeção profunda de pacotes, e não somente em uma aplicação específica. Um dispositivo de segurança com esse tipo de atuação, que, ao observar pacotes suspeitos, ou uma série deles, impede que tais pacotes entrem na rede organizacional e também observa e gera alertas quando identifica tráfegos potencialmente malintencionados é denominado: 
Alternativas
Q4163932 Segurança da Informação
Durante a análise dos registros de tráfego da rede institucional do Conselho Regional de Enfermagem (Coren), a equipe de Tecnologia da Informação verificou a ocorrência de atividades incompatíveis com o padrão habitual de funcionamento dos sistemas corporativos. Entre os eventos observados estavam conexões simultâneas de origem externa, variações incomuns no fluxo de pacotes e tentativas reiteradas de interação com serviços publicados na infraestrutura interna. Diante da necessidade de ampliar o monitoramento da rede e fortalecer mecanismos automatizados de resposta a eventos suspeitos, a equipe buscou implementar soluções capazes de detectar atividades potencialmente maliciosas e agir preventivamente sobre o tráfego identificado. A partir desse contexto, assinale a alternativa que apresenta as soluções MAIS adequadas para essa finalidade.
Alternativas
Q4132403 Segurança da Informação
A proteção contra vírus e outras formas de softwares ou ações intrusivas exige a adoção de múltiplas camadas de segurança, combinando mecanismos de prevenção, detecção e resposta. Em ambientes corporativos, soluções modernas integram funcionalidades como análise comportamental, controle de aplicações, inspeção de tráfego e inteligência de ameaças, sendo comuns em ferramentas como o Microsoft Defender for Endpoint. Nesse contexto, a compreensão do papel de cada mecanismo é essencial para a mitigação de riscos associados a códigos maliciosos e atividades não autorizadas.
Assinale a alternativa que contém uma prática ou mecanismo eficaz de proteção contra malware e ações intrusivas. 
Alternativas
Q4093063 Segurança da Informação
A arquitetura de sistemas de detecção e prevenção de intrusão envolve a análise de assinaturas e anomalias. Sobre as distinções entre IDS e IPS, analise as seguintes afirmativas.
I- O IDS gera um impacto menor na latência da rede, pois não precisa processar o pacote antes de encaminhá-lo.
II- O IPS impede ataques conhecidos através da interrupção da sessão TCP ou bloqueio de IP.
III- O IDS é responsável por realizar o backup automático de bases de dados após um ataque. 
IV- A principal função do IDS é a filtragem de pacotes baseada puramente em portas e protocolos, como um firewall comum.
V- O IPS pode sofrer com “falsos positivos”, o que pode causar o bloqueio indevido de tráfego legítimo.
É CORRETO o que se afirma apenas em:
Alternativas
Q4064794 Segurança da Informação
Em uma infraestrutura de rede corporativa, diferentes mecanismos de segurança são utilizados para proteção contra acessos não autorizados e ataques cibernéticos. Entre esses mecanismos destacam-se os firewalls, os sistemas de detecção de intrusão (IDS) e os sistemas de prevenção de intrusão (IPS). Com base nesses conceitos, assinale a alternativa CORRETA:
Alternativas
Q4048566 Segurança da Informação

Para permitir que servidores públicos acessem a rede interna do órgão de forma segura quando estão em trabalho remoto, a equipe de TI implementou uma solução de VPN (Virtual Private Network). Além disso, para monitorar e prevenir ataques, foram instalados sistemas de IDS e IPS.

Analise as seguintes proposições sobre as tecnologias de segurança de rede:


I. Uma VPN cria um canal de comunicação seguro (um "túnel" criptografado) sobre uma rede pública, como a Internet, garantindo que os dados trocados entre o usuário remoto e a rede do órgão permaneçam confidenciais e íntegros.

II. Um IDS (Intrusion Detection System) é um sistema passivo que monitora a rede, identifica atividades suspeitas com base em assinaturas de ataques conhecidos ou anomalias de comportamento e gera alertas para a equipe de segurança, mas não interfere no tráfego.

III. Um IPS (Intrusion Prevention System) é um sistema ativo que, além de detectar atividades maliciosas como um IDS, pode tomar ações para bloquear a ameaça em tempo real, como descartar pacotes maliciosos ou encerrar a conexão.


Está correto o que se afirma em: 

Alternativas
Q3974368 Segurança da Informação
Uma empresa precisou proteger sua rede com um sistema de detecção de intrusão (IDS) que monitora todos os pacotes dessa rede e os compara com assinaturas de ataque em um banco de dados de ameaças conhecidas. Esse tipo de IDS é o:
Alternativas
Q3889867 Segurança da Informação

Em relação a sistemas de detecção de intrusão, segurança de servidores e de sistemas operacionais, certificação digital e políticas de segurança, julgue o item seguinte.


Em uma rede corporativa segmentada, um sistema de detecção de intrusão baseado em rede, quando implementado e posicionado no perímetro, é eficaz para identificar tentativas de intrusão realizadas por meio de tráfego criptografado entre hosts internos.

Alternativas
Q4357699 Segurança da Informação
Uma grande corporação implementou um Centro de Operações de Segurança (SOC) para aprimorar a proteção de sua infraestrutura de TI contra ameaças cibernéticas. Como parte da estratégia, a equipe de segurança configurou um firewall de próxima geração (NGFW), um sistema de detecção e prevenção de intrusão (IDS/IPS) e uma solução de monitoramento de tráfego de rede (SIEM).
Apesar dessas medidas, incidentes de tentativas de acesso não autorizado, exploração de vulnerabilidades e movimentação lateral de atacantes continuam sendo detectados. Para mitigar esses riscos, a equipe precisa compreender as funções e limitações das tecnologias implementadas e avaliar ajustes necessários para reforçar a segurança.
Diante desse contexto, assinale a alternativa que descreve corretamente a função de firewalls, IDS/IPS e monitoramento de tráfego na defesa contra ameaças cibernéticas.
Alternativas
Q4261827 Segurança da Informação
Em um mundo cada vez mais conectado, cibercriminosos dispõem de um vasto arsenal para realizar ataques cibernéticos. Dessa forma, especialmente em redes corporativas, pode-se dizer que ferramentas para detectar, bloquear e analisar atividades suspeitas desempenham um importante papel na segurança de redes. Nesse contexto, assinale a alternativa INCORRETA.
Alternativas
Q3606724 Segurança da Informação

Em relação à assinatura digital, aos sistemas IDS/IPS e às normas ISO 27001 e ISO 27002, julgue o item seguinte.


O sistema IDS (Intrusion Detection System) apenas detecta atividades suspeitas e gera alertas, enquanto o sistema IPS (Intrusion Prevention System) também é capaz de bloquear ativamente as ameaças detectadas. 

Alternativas
Ano: 2025 Banca: FSA Órgão: FSA-SP Prova: FSA - 2025 - FSA-SP - Analista de Suporte I |
Q3272531 Segurança da Informação
O que é um IDS (Intrusion Detection System)?
Alternativas
Respostas
1: A
2: C
3: C
4: D
5: B
6: C
7: B
8: C
9: A
10: A
11: B
12: C
13: C
14: D
15: C
16: E
17: B
18: D
19: C
20: B