Questões de Concurso
Sobre controles de segurança em segurança da informação
Foram encontradas 748 questões


Ano: 2010
Banca:
FCC
Órgão:
TCE-SP
Prova:
FCC - 2010 - TCE-SP - Agente da Fiscalização Financeira - Informática - Produção e Banco de Dados |
Q78750
Segurança da Informação
Caracteriza-se pela definição de classes de segurança para os sujeitos e objetos. As classes de segurança são determinadas por duas características: o nível de classificação e a categoria. O nível de classificação reflete a sensibilidade da informação, como por exemplo: público, confidencial, secreto e ultra secreto. Já as categorias buscam refletir áreas ou departamentos das organizações. Cada objeto possui um nível de classificação e pode pertencer a mais de uma categoria, o mesmo acontecendo com os sujeitos. De forma simplificada, pode-se dizer que um sujeito poderá ter acesso a determinado objeto se seu nível de classificação for igual ou superior ao do objeto e se pertencer a pelo menos uma classe a que o objeto também pertença. Trata-se de política de controle de acesso
Ano: 2010
Banca:
FGV
Órgão:
FIOCRUZ
Prova:
FGV - 2010 - FIOCRUZ - Tecnologista em Saúde - Segurança da Informação |
Q78676
Segurança da Informação
Assinale, dentre as alternativas a seguir, a única que indica o fator mais importante ao se tomar a decisão sobre a implementação de um controle de segurança.
Ano: 2010
Banca:
FGV
Órgão:
FIOCRUZ
Prova:
FGV - 2010 - FIOCRUZ - Tecnologista em Saúde - Segurança da Informação |
Q78669
Segurança da Informação
A respeito do controle de acesso a redes e aplicações, assinale, dentre as alternativas a seguir, a única que contém a ordem correta dos procedimentos lógicos atravessados por um usuário para acessar um recurso:
Ano: 2010
Banca:
FCC
Órgão:
TRF - 4ª REGIÃO
Prova:
FCC - 2010 - TRF - 4ª REGIÃO - Técnico Judiciário - Operação de Computador |
Q64354
Segurança da Informação
O controle de acesso pode ser divido em
Ano: 2010
Banca:
CESGRANRIO
Órgão:
ELETROBRAS
Prova:
CESGRANRIO - 2010 - ELETROBRÁS - Analista de Sistemas Júnior - Infra-Estrutura |
Q63178
Segurança da Informação
O presidente de uma empresa reclama com o diretor de TI a respeito do recebimento de muitos e-mails indesejados, principalmente sobre oferta de produtos não solicitados. O diretor de TI pede uma solução à sua equipe que aponta ser necessário
Ano: 2009
Banca:
CESPE / CEBRASPE
Órgão:
TRE-PR
Prova:
CESPE / CEBRASPE - 2009 - TRE-PR - Analista Judiciário - Analise de Sistemas |
Q2262560
Segurança da Informação
A dependência nos sistemas de informação e serviços ilustra o quanto as organizações estão cada vez mais vulneráveis às ameaças de segurança. A informação pode ser impressa ou escrita em papel, armazenada eletronicamente, transmitida pelo correio ou através de meios eletrônicos, exibida em filmes ou falada em conversas. Independentemente da forma apresentada ou do meio usado para compartilhar ou armazenar a informação, ela deve ser adequadamente protegida. A respeito de segurança da informação, julgue o próximo item.
O processo de proteção da informação contra modificações não autorizadas ou acidentais, conhecido como processo de irretratabilidade, garante a integridade da informação, mas não necessariamente garante que o seu conteúdo esteja correto.
O processo de proteção da informação contra modificações não autorizadas ou acidentais, conhecido como processo de irretratabilidade, garante a integridade da informação, mas não necessariamente garante que o seu conteúdo esteja correto.
Ano: 2009
Banca:
CESPE / CEBRASPE
Órgão:
TRE-PR
Prova:
CESPE / CEBRASPE - 2009 - TRE-PR - Analista Judiciário - Analise de Sistemas |
Q2262559
Segurança da Informação
A dependência nos sistemas de informação e serviços ilustra o
quanto as organizações estão cada vez mais vulneráveis às
ameaças de segurança. A informação pode ser impressa ou escrita
em papel, armazenada eletronicamente, transmitida pelo correio
ou através de meios eletrônicos, exibida em filmes ou falada em
conversas. Independentemente da forma apresentada ou do meio
usado para compartilhar ou armazenar a informação, ela deve ser
adequadamente protegida. A respeito de segurança da
informação, julgue o próximo item.
A confidencialidade tem o objetivo de garantir que apenas pessoas autorizadas tenham acesso à informação. Essa garantia deve ser obtida em todos os níveis, desde a geração da informação, passando pelos meios de transmissão, até chegar ao seu destino e ser devidamente armazenada ou, se necessário, destruída sem possibilidade de recuperação.
A confidencialidade tem o objetivo de garantir que apenas pessoas autorizadas tenham acesso à informação. Essa garantia deve ser obtida em todos os níveis, desde a geração da informação, passando pelos meios de transmissão, até chegar ao seu destino e ser devidamente armazenada ou, se necessário, destruída sem possibilidade de recuperação.
Ano: 2009
Banca:
CESPE / CEBRASPE
Órgão:
TRE-GO
Prova:
CESPE / CEBRASPE - 2009 - TRE-GO - Técnico Judiciário - Programação de Sistemas |
Q148024
Segurança da Informação
Os três tipos de controle de acesso lógico utilizados em segurança de informação são
Ano: 2009
Banca:
CESPE / CEBRASPE
Órgão:
INMETRO
Prova:
CESPE / CEBRASPE - 2009 - INMETRO - Analista Executivo em Metrologia e Qualidade - Infraestrutura - Suporte |
Q139056
Segurança da Informação
Texto associado
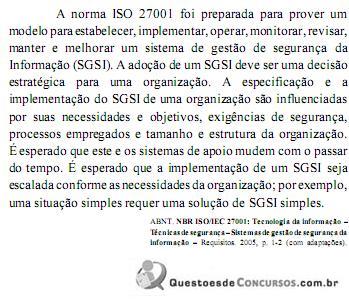
Em conformidade com o apresentado na norma ISO/IEC 27001,
julgue os itens subsequentes.
Em conformidade com o apresentado na norma ISO/IEC 27001,
julgue os itens subsequentes.
A segregação é um método utilizado para reduzir o risco de uso indevido acidental ou deliberado dos sistemas. Devem ser tomados cuidados para impedir que uma única pessoa possa acessar, modificar ou usar ativos sem a devida autorização ou detecção.
Ano: 2009
Banca:
FCC
Órgão:
TCE-GO
Prova:
FCC - 2009 - TCE-GO - Técnico de Controle Externo - Tecnologia da Informação |
Q123554
Segurança da Informação
Em relação à política de controle de acesso aos recursos de um sistema, considere:
I. Todo objeto em um sistema deve ter um pro- prietário, que é o responsável por determinar a política de acesso aos recursos.
II. Controles de acessos podem ser aplicados por meio de ACLs (Access Control List), que definem os direitos e permissões dados a um usuário ou grupo.
III. No controle de acesso obrigatório (Mandatory Access Control), a política de acesso é determinada pelo sistema e não pelo proprietário do recurso.
IV. O usuário do recurso pode adquirir permissões cumulativas ou pode ser desqualificado para qualquer permissão dada a alguns usuários do grupo ao qual ele pertence.
Está correto o que se afirma em
I. Todo objeto em um sistema deve ter um pro- prietário, que é o responsável por determinar a política de acesso aos recursos.
II. Controles de acessos podem ser aplicados por meio de ACLs (Access Control List), que definem os direitos e permissões dados a um usuário ou grupo.
III. No controle de acesso obrigatório (Mandatory Access Control), a política de acesso é determinada pelo sistema e não pelo proprietário do recurso.
IV. O usuário do recurso pode adquirir permissões cumulativas ou pode ser desqualificado para qualquer permissão dada a alguns usuários do grupo ao qual ele pertence.
Está correto o que se afirma em
Q74649
Segurança da Informação
No tocante aos mecanismos e níveis de acesso com relação ao gerenciamento de usuários, o tipo de mecanismo que apresenta como desvantagem a dificuldade de compartilhamento de arquivos é conhecido como:
Ano: 2009
Banca:
CESPE / CEBRASPE
Órgão:
INMETRO
Prova:
CESPE - 2009 - INMETRO - Analista Executivo em Metrologia e Qualidade - Desenvolvimento de Sistemas - Parte II |
Q48257
Segurança da Informação
Texto associado

A figura acima apresenta um cenário no qual a pessoa A usa a vara F e a corda E para atravessar do ponto 1 para o ponto 2, na presença de B. As letras C e D representam duas dimensões. Com base na figura e nos conceitos de risco em segurança da informação, julgue o itens subsequentes.
A figura acima apresenta um cenário no qual a pessoa A usa a vara F e a corda E para atravessar do ponto 1 para o ponto 2, na presença de B. As letras C e D representam duas dimensões. Com base na figura e nos conceitos de risco em segurança da informação, julgue o itens subsequentes.
O nível de risco é diretamente proporcional a A, B e C e inversamente proporcional ao comprimento de F.
Ano: 2009
Banca:
CESPE / CEBRASPE
Órgão:
INMETRO
Prova:
CESPE - 2009 - INMETRO - Analista Executivo em Metrologia e Qualidade - Desenvolvimento de Sistemas - Parte II |
Q48253
Segurança da Informação
Texto associado

A figura acima apresenta uma proposta de organização de um conjunto de serviços de segurança da informação no qual se destacam elementos sobrepostos numerados de 1 a 8. Acerca dosconceitos apresentados, julgue os itens que se seguem.
A figura acima apresenta uma proposta de organização de um conjunto de serviços de segurança da informação no qual se destacam elementos sobrepostos numerados de 1 a 8. Acerca dosconceitos apresentados, julgue os itens que se seguem.
Os serviços típicos de suporte ao funcionamento de um sistema de controle de acesso lógico: identificação, autenticação, autorização e contabilização estão relacionados, respectivamente, a cada um dos componentes: senha; login; permissões e trilhas de auditoria.
Ano: 2009
Banca:
CESPE / CEBRASPE
Órgão:
INMETRO
Prova:
CESPE - 2009 - INMETRO - Analista Executivo em Metrologia e Qualidade - Desenvolvimento de Sistemas - Parte II |
Q48252
Segurança da Informação
Texto associado
A figura acima apresenta uma proposta de organização de um conjunto de serviços de segurança da informação no qual se destacam elementos sobrepostos numerados de 1 a 8. Acerca dosconceitos apresentados, julgue os itens que se seguem.
A figura acima apresenta uma proposta de organização de um conjunto de serviços de segurança da informação no qual se destacam elementos sobrepostos numerados de 1 a 8. Acerca dosconceitos apresentados, julgue os itens que se seguem.
Sistemas de controle de acesso que empregam modelos discricionários dependem, usualmente, de listas ou matrizes de controle de acesso.
Ano: 2009
Banca:
CESPE / CEBRASPE
Órgão:
INMETRO
Prova:
CESPE - 2009 - INMETRO - Analista Executivo em Metrologia e Qualidade - Desenvolvimento de Sistemas - Parte II |
Q48251
Segurança da Informação
Texto associado
A figura acima apresenta uma proposta de organização de um conjunto de serviços de segurança da informação no qual se destacam elementos sobrepostos numerados de 1 a 8. Acerca dosconceitos apresentados, julgue os itens que se seguem.
A figura acima apresenta uma proposta de organização de um conjunto de serviços de segurança da informação no qual se destacam elementos sobrepostos numerados de 1 a 8. Acerca dosconceitos apresentados, julgue os itens que se seguem.
Em um sistema de controle de acesso hipotético, se uma entidade A tenta acessar uma entidade B, então A é um objeto e B é um sujeito.
Ano: 2009
Banca:
CESPE / CEBRASPE
Órgão:
ANTAQ
Prova:
CESPE - 2009 - ANTAQ - Analista Administrativo - Informática |
Q46937
Segurança da Informação
Texto associado

Tendo como referência a figura acima, que propõe uma classificação de controles de segurança, julgue os itens de 73 a 78.
Tendo como referência a figura acima, que propõe uma classificação de controles de segurança, julgue os itens de 73 a 78.
As normas ABNT NBR ISO/IEC 27001:2006 e ABNT NBR ISO/IEC 17799:2005 enunciam um mesmo conjunto de mais de cento e trinta controles de segurança, os quais, por sua vez, são agrupados em mais de 30 objetivos de controle, sendo a primeira das normas de redação mais abstrata que a segunda e com estrutura de seções parcialmente correspondente à da norma ABNT NBR ISO 9001:2000.
Ano: 2009
Banca:
CESPE / CEBRASPE
Órgão:
ANTAQ
Prova:
CESPE - 2009 - ANTAQ - Analista Administrativo - Informática |
Q46936
Segurança da Informação
Texto associado
Tendo como referência a figura acima, que propõe uma classificação de controles de segurança, julgue os itens de 73 a 78.
Tendo como referência a figura acima, que propõe uma classificação de controles de segurança, julgue os itens de 73 a 78.
Se determinada parte de um ativo de informação é classificada como confidencial, é possível que o grau de sigilo atribuído a esse ativo seja secreto ou ultrassecreto, não devendo o ativo ser classificado como reservado.
Ano: 2009
Banca:
CESPE / CEBRASPE
Órgão:
ANTAQ
Prova:
CESPE - 2009 - ANTAQ - Analista Administrativo - Informática |
Q46934
Segurança da Informação
Texto associado
Tendo como referência a figura acima, que propõe uma classificação de controles de segurança, julgue os itens de 73 a 78.
Tendo como referência a figura acima, que propõe uma classificação de controles de segurança, julgue os itens de 73 a 78.
O desenvolvimento a de uma estrutura básica de um plano de continuidade do negócio constitui controle com foco administrativo; os ativos de processo contidos no plano referido, em geral, são críticos ao negócio da organização e apresentam objetivos de tempo de recuperação da ordem de poucos segundos.
Ano: 2009
Banca:
CESPE / CEBRASPE
Órgão:
ANTAQ
Prova:
CESPE - 2009 - ANTAQ - Analista Administrativo - Informática |
Q46933
Segurança da Informação
Texto associado
Tendo como referência a figura acima, que propõe uma classificação de controles de segurança, julgue os itens de 73 a 78.
Tendo como referência a figura acima, que propõe uma classificação de controles de segurança, julgue os itens de 73 a 78.
São exemplos de controles administrativos: as políticas de segurança, os procedimentos de classificação da informação e a identificação e autenticação de sistemas.
Ano: 2009
Banca:
CESPE / CEBRASPE
Órgão:
ANTAQ
Prova:
CESPE - 2009 - ANTAQ - Analista Administrativo - Informática |
Q46932
Segurança da Informação
Texto associado
Tendo como referência a figura acima, que propõe uma classificação de controles de segurança, julgue os itens de 73 a 78.
Tendo como referência a figura acima, que propõe uma classificação de controles de segurança, julgue os itens de 73 a 78.
São exemplos de controles físicos: guardas armados, detecção de intrusão em redes de computadores e monitoramento de incêndio e umidade.

 Conheça nossos planos