Questões de Concurso Sobre ataques e ameaças em segurança da informação

Foram encontradas 1.997 questões

Q516690 Segurança da Informação
Os ataques relativos à segurança da informação baseiam-se em aspectos técnicos, físicos e/ou humanos. O tipo de ataque que está baseado principalmente no aspecto humano é:
Alternativas
Q514782 Segurança da Informação
Certo tipo de ataque a aplicações web força a vítima, que possui uma sessão ativa em um navegador, a enviar uma requisição HTTP forjada, incluindo o cookie da sessão da vítima e qualquer outra informação de autenticação incluída na sessão, à uma aplicação web vulnerável. Esta falha permite ao atacante forçar o navegador da vítima a criar requisições que a aplicação vulnerável aceita como requisições legítimas realizadas pela vítima.

A prevenção contra este tipo de ataque, geralmente, requer a inclusão de um
Alternativas
Q514776 Segurança da Informação
E-mail spoofing é uma técnica que pode ser utilizada para propagação de códigos maliciosos, envio de spam e golpes de phishing. Esta técnica consiste em
Alternativas
Q501345 Segurança da Informação
Analise as afirmativas abaixo em relação à prevenção de incidentes:

I. Emails lidos no formato HTML diminuem a incidência de phishing.
II. Programas obtidos de fontes confiáveis podem apresentar vulnerabilidade de buffer overflow.
III. Classificação da informação evita o sucesso de ataques de negação de serviço.

Está correto somente o que se afirma em:
Alternativas
Q499998 Segurança da Informação
Alguns programas antivírus colocam arquivos suspeitos de possuírem vírus em quarentena, pelo fato de que não terem como combatê-los nesse momento. Um cuidado que o usuário do computador deve ter a partir de então, seguindo as recomendações dos programas antivírus, é de
Alternativas
Q498417 Segurança da Informação
Existem diferentes tipos de ataques de hackers por meio das redes de computadores. Nesse contexto, o ataque no qual vários computadores realizam requisições ou enviam pacotes mal formados para um sistema pela rede é denominado
Alternativas
Q497729 Segurança da Informação
Acerca da segurança das comunicações e dos dados, julgue o item subsequente.

DoS (denial of service) é uma categoria de ataque virtual bastante comum cujo propósito é fazer com que um serviço entre em colapso e não atenda mais a seus usuários. Uma das estratégias desse tipo de ataque se dá por meio da disseminação de vírus pela rede.
Alternativas
Q496589 Segurança da Informação
Uma das formas que podem ser empregadas para detecção de vírus é a emulação de código. Nessa técnica, o código sob suspeita
Alternativas
Ano: 2015 Banca: FGV Órgão: DPE-MT Prova: FGV - 2015 - DPE-MT - Analista de Sistemas |
Q486930 Segurança da Informação
Com relação à esteganografia, analise as afirmativas a seguir.
I. É uma técnica usada para ocultar a existência de uma mensagem dentro de outro meio, como arquivos ou imagens.
II. Uma das fraquezas da esteganografia é que ela pode ser detectada facilmente se a chave de sessão for menor que 128 bits.
III. A esteganografia simétrica permite a conversão de textos claros em mensagens codificadas, e vice-versa.
Assinale:
Alternativas
Q468001 Segurança da Informação
Um equipamento sofreu um ataque de negação de serviço, onde pacotes TCP SYN foram alterados para conter o mesmo endereço IP como endereço IP origem e destino no mesmo pacote, fazendo com que a máquina ficasse em loop, respondendo para ela mesma. Esse ataque explora o uso de:
Alternativas
Q2240217 Segurança da Informação
Julgue o item que se segue referentes ao uso da linha de comandos no Windows e práticas seguras de desenvolvimento.
SQL Injection é uma técnica que permite injetar comandos SQL em uma instrução SQL por meio da entrada de página web, e alterar a instrução SQL original, o que compromete a segurança de uma aplicação web.
Alternativas
Q1803369 Segurança da Informação

A questão baseia-se na Figura 5, que mostra uma página eletrônica, após um incidente de segurança da informação.
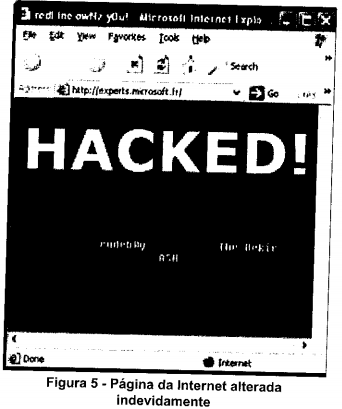

Imagem associada para resolução da questão


Considere os seguintes aspectos sobre a página eletrônica mostrada na Figura 5: (1) essa página eletrônica é de acesso público e disponibiliza informações a qualquer usuário, através da Internet; (2) ela teve o seu conteúdo alterado indevidamente, por pessoa anônima e mal intencionada, muitas vezes chamada simplesmente de “hacker; e (3) o conteúdo dessa página eletrônica foi alterado sem a permissão da empresa mantenedora do respectivo site. Portanto, essas alterações indevidas no conteúdo do site, realizada por um “hacker, nas condições descritas no texto dessa questão, caracterizam um tpo de ataque chamado de

Alternativas
Q876808 Segurança da Informação

No que se refere à Segurança da Informação, considere as afirmações a seguir.


I - O ataque SYN flood provoca uma alteração no protocolo padrão de estabelecimento de comunicação no protocolo TCP, conhecido como three way handshake.

II - O ataque Smurf consiste em modificar o número de sequência que identifica a ordem correta de remontagem do pacote, inserindo espaços vazios. Isso pode provocar instabilidade no sistema-alvo.

III - Um comando para realizar o ataque Smurf em um serviço de SSH é: hping3 172.16.1.1 -p 22 -S --flood --rand-source

IV - Uma proteção, no Linux, para ataques do tipo Syn flood, é: echo 1 > /proc/sys/net/ipv4/icmp_echo_ignore_broadcasts

V - Cymothoa é um script em Python para gerar uma backdoor PHP criptografada. 


Quais estão corretas? 

Alternativas
Q607346 Segurança da Informação
Certos ataques de rede podem ser caracterizados como ataques “man-in-the-middle". Pode-se citar como exemplo desse tipo de ataque:
Alternativas
Q510131 Segurança da Informação
O ataque no qual um intruso invade computadores ao redor do mundo e cria uma rede de computadores zumbis (BotNet) para que todas as máquinas acessem ao mesmo tempo um site Web, incapacitando-o, é denominado de
Alternativas
Q509898 Segurança da Informação
Um tema muito recorrente, quando se pensa em segurança da informação, é a análise de riscos, que tem a função de indicar se um risco pode ou não ser aceito pela empresa. Deve-se lembrar que risco é a probabilidade de ameaças explorarem as vulnerabilidades do ambiente causando perdas. Os riscos podem ser classificados como físicos e riscos lógicos. Assinale a alternativa que contém o que pode ser considerada um risco lógico.
Alternativas
Q509754 Segurança da Informação
Assinale a alternativa que apresenta CORRETAMENTE o tipo de vírus que tem como finalidade abrir um canal de comunicação por alguma porta disponível no computador do usuário sendo atacado.
Alternativas
Q509753 Segurança da Informação
Assinale a alternativa que NÃO apresenta uma ameaça quando o uso de cookies está habilitado no navegador.
Alternativas
Q494974 Segurança da Informação
Quando um site importante usa um único servidor web para hospedá-lo, esse servidor se torna vulnerável a ataques. Um destes ataques tenta sobrecarregar o servidor com um número muito grande de requisições HTTP coordenadas e distribuídas - utilizando um conjunto de computadores e/ou dispositivos móveis - fazendo com que o servidor não consiga responder às requisições legítimas e se torne inoperante. Este tipo de ataque é conhecido como
Alternativas
Q490077 Segurança da Informação
O ataque de SYN flood consiste em
Alternativas
Respostas
1661: C
1662: C
1663: C
1664: B
1665: D
1666: B
1667: C
1668: D
1669: A
1670: C
1671: C
1672: C
1673: A
1674: A
1675: D
1676: E
1677: A
1678: D
1679: B
1680: D