Questões de Concurso Sobre ataques e ameaças em segurança da informação

Foram encontradas 1.997 questões

Q3874322 Segurança da Informação
A equipe de segurança da informação do TJRJ realizou um pentest em uma aplicação web responsável pelo gerenciamento de documentos. O pentester conseguiu manipular parâmetros de uma requisição HTTP de forma a injetar um código Javascript malicioso no servidor web. O código injetado foi inadvertidamente inserido pelo servidor em meio a uma página web devolvida a um usuário logado. O navegador web do usuário logado executou o código malicioso e permitiu a exfiltração de dados sensíveis.
Uma mitigação eficaz e imediata para esse tipo de ataque, em conformidade com as recomendações do OWASP Top 10, é:
Alternativas
Q3874312 Segurança da Informação
Ao efetuar uma investigação de segurança, um analista de segurança do Tribunal de Justiça do Estado do Rio de Janeiro (TJRJ) identificou um processo que tentava se comunicar com um domínio recém-criado, porém não categorizado.
Em seu relatório para o chefe de TI do TJRJ, o analista explica o que foi encontrado a partir da seguinte técnica de observabilidade:
Alternativas
Q3874309 Segurança da Informação
O analista Rafael implementou com sucesso uma função hash, que denominou H, para armazenar as senhas em um sistema. A fim de mitigar eventuais ataques de tabela arco-íris, Rafael implementou nas senhas a técnica padrão de salting, antes de aplicar a função H.
A técnica de salting implementada por Rafael mitiga o ataque de tabela arco-íris na medida em que:
Alternativas
Q3873336 Segurança da Informação
Um auditor de segurança está analisando uma aplicação web que monta consultas SQL diretamente a partir de parâmetros fornecidos pelo usuário, sem validação adequada. Durante o teste, ele insere diferentes cadeias de caracteres para avaliar se é possível manipular a cláusula WHERE da consulta. Considerando apenas técnicas e recursos diretamente associados ao SQL Injection, assinale a alternativa que representa um exemplo clássico de payload utilizado para explorar falhas desse tipo. 
Alternativas
Q3866617 Segurança da Informação
Em ambientes organizacionais que adotam controles técnicos de segurança, ataques bem-sucedidos continuam ocorrendo por meio da exploração do comportamento humano. Considerando os fundamentos da engenharia social e sua aplicação em contextos corporativos e governamentais, assinale a alternativa correta:
Alternativas
Q3864702 Segurança da Informação
Qual a principal diferença entre um Rootkit e um Bootkit, e qual deles representa uma ameaça mais persistente e difícil de detectar, operando em um estágio anterior do processo de inicialização do sistema?
Alternativas
Q3864690 Segurança da Informação
Em um ataque de phishing sofisticado, o atacante pode empregar técnicas de spear phishing combinadas com o uso de domínios homógrafos.
Qual o principal vetor de ataque e a vulnerabilidade explorada nessa combinação, e como um usuário avançado poderia identificar tal ameaça? 
Alternativas
Q3862383 Segurança da Informação
Malware é um termo genérico para qualquer tipo de software malicioso projetado para danificar ou explorar qualquer dispositivo, serviço ou rede programável. Cibercriminosos normalmente o usam para extrair dados que podem ser usados para obter ganhos financeiros. Dentre os diversos tipos de malware, um deles se destaca por bloquear o acesso aos dados da vítima, exigindo um pagamento para restaurá-lo. Todas as alternativas a seguir apresentam características de um ataque de ransomware, EXCETO: 

Alternativas
Q3862314 Segurança da Informação
Durante o turno vespertino na sala de controle de acesso de uma unidade prisional, o policial penal recebe diversas notificações sobre acessos irregulares ao sistema interno e tentativas de login feitas com credenciais de servidores que não estavam de plantão. Após verificação, constata-se que todos os usuários afetados haviam utilizado o mesmo computador recentemente. Não há evidências de e-mails fraudulentos nem de arquivos criptografados, e o terminal aparentemente funciona de forma normal.
Considerando as principais ameaças digitais e seus modos de atuação, é correto afirmar que o incidente descrito retrata a ameaça de um  
Alternativas
Q3855244 Segurança da Informação

As ameaças à segurança da informação variam em natureza e impacto. Compreender os diferentes tipos de ameaças é essencial para que profissionais de órgãos públicos possam implementar medidas preventivas adequadas.


Nesse contexto, associe os tipos de ameaças à segurança da informação (Coluna A) com suas respectivas descrições (Coluna B): 


Coluna A:

1.Phishing.

2.Malware.

3.Engenharia Social.

4.Força Bruta.


Coluna B:

(__)Tentativa de descobrir uma senha testando sistematicamente todas as combinações possíveis.

(__)Técnica de manipulação psicológica para enganar pessoas e obter informações confidenciais.

(__)Software malicioso projetado para danificar, roubar dados ou comprometer sistemas.

(__)Envio de mensagens fraudulentas que fingem ser de fontes confiáveis para coletar dados pessoais.


 A sequência correta de preenchimento dos parênteses, de cima para baixo, é:


Alternativas
Q3853070 Segurança da Informação

Durante um hackathon de segurança, uma das equipes construiu rapidamente uma funcionalidade de comentários para um sistema de compras.


Para permitir o uso de formatação HTML nos comentários, o desenvolvedor implementou o se guinte template:
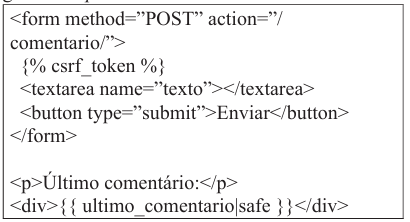
Q.44.png (410×222)


Após algum tempo, um usuário publicou o seguinte texto no conteúdo do comentário:
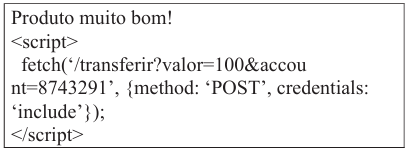

Q.44.1.png (410×151)


Outros usuários que acessaram a página tiveram transferências não autorizadas de suas contas.

Com base nesse cenário, qual opção explica a falha explorada, indicando o tipo de ataque e como corrigi-la sem perder a possibilidade de exibir algum HTML formatado nos comentários?


Alternativas
Ano: 2026 Banca: FGV Órgão: AMAZUL Prova: FGV - 2026 - AMAZUL - Técnico de Informática |
Q3851629 Segurança da Informação

Durante um incidente, a equipe detecta um programa que se replica automaticamente explorando falhas em serviços de rede internos.


O tipo de malware descrito por esse comportamento é 

Alternativas
Ano: 2026 Banca: FGV Órgão: AMAZUL Prova: FGV - 2026 - AMAZUL - Engenheiro de Computação |
Q3851261 Segurança da Informação
Uma aplicação web permite que usuários façam login usando credenciais armazenadas em banco de dados. Um teste de segurança identificou que a aplicação é vulnerável a SQL Injection no campo de senha.
A técnica de mitigação mais efetiva para corrigir essa vulnerabilidade é 
Alternativas
Q3851191 Segurança da Informação
Uma empresa de médio porte sofreu um ataque cibernético devastador. Os invasores criptografaram todos os arquivos críticos da rede e exigiram um pagamento em criptomoedas para fornecer a chave de descriptografia, sob a ameaça de perda permanente dos dados. A empresa ficou com seus serviços indisponíveis por vários dias e sofreu grandes prejuízos financeiros.

Assinale a opção que apresenta corretamente o ataque cibernético que foi utilizado nesse cenário descrito.
Alternativas
Q3850301 Segurança da Informação
Um perito analisa uma invasão em um sistema corporativo que utiliza SAML SSO. O atacante interceptou o token SAML e modificou seu conteúdo, conseguindo que o Service Provider aceitasse o token falsificado.
A vulnerabilidade que permitiu esse ataque foi
Alternativas
Q3844226 Segurança da Informação
Na questão que avalia conhecimento de informática, a menos que seja explicitamente informado o contrário, considere que: todos os programas mencionados estejam em configuração‑padrão, em português; o mouse esteja configurado para pessoas destras; expressões como clicar, clique simples e clique duplo refiram‑se a cliques com o botão esquerdo do mouse; e teclar corresponda à operação de pressionar uma tecla e, rapidamente, liberá‑la, acionando‑a apenas uma vez. Considere também que não haja restrições de proteção, de funcionamento e de uso em relação aos programas, arquivos, diretórios, recursos e equipamentos mencionados.
Todos os funcionários do hospital receberam um e‑mail com o logotipo do banco que processa a folha de pagamento, informando: “Seus dados cadastrais estão desatualizados e seu salário será bloqueado. Clique AQUI para atualizar imediatamente”. O link direcionava para um site falso, visualmente idêntico ao do banco, projetado para roubar a senha do usuário.
Com base nessa situação hipotética, assinale a opção que apresenta o nome técnico desse tipo de fraude com base em engenharia social.
Alternativas
Q3835629 Segurança da Informação
As ameaças persistentes avançadas (Advanced Persistent Threats − APTs) utilizam vetores sofisticados para exfiltração de dados e permanência em redes corporativas. Analise as afirmativas a seguir sobre o funcionamento de ameaças digitais complexas:

I.O Rootkit é um tipo de malware projetado para ocultar a existência de certos processos ou programas de métodos normais de detecção, permitindo acesso privilegiado contínuo a um computador enquanto permanece invisível ao sistema operacional.
II.O ataque de "Man-in-the-Browser" (MitB) ocorre por meio da infecção do navegador por um cavalo de Troia (Trojan), permitindo ao atacante modificar transações e interceptar dados em tempo real antes mesmo da criptografia da camada de transporte (Transport Layer Security − TLS).
III.O Ransomware moderno utiliza exclusivamente criptografia simétrica com chaves armazenadas localmente no setor de boot, o que permite a recuperação total dos dados através da simples análise forense da Memória de Acesso Aleatório (Random Access Memory − RAM).

Está correto o que se afirma em:
Alternativas
Q3835628 Segurança da Informação
A engenharia social utiliza gatilhos psicológicos para contornar proteções técnicas. Assinale a alternativa que descreve corretamente a técnica de "Whaling" e sua aplicação no contexto corporativo.
Alternativas
Q3829525 Segurança da Informação
A segurança na Internet envolve práticas, tecnologias e comportamentos destinados à proteção de informações, sistemas e usuários. Considerando situações comuns no uso de serviços digitais e redes de computadores, analise as assertivas a seguir e assinale V (verdadeira) ou F (falsa).

(__) O uso de autenticação em dois fatores adiciona uma camada extra de proteção ao exigir, além da senha, um segundo elemento de verificação.
(__) Mensagens de phishing podem empregar links e endereços visuais semelhantes aos de sites legítimos para induzir o usuário ao erro.
(__) Na criptografia de ponta a ponta (end-to-end), as chaves criptográficas são armazenadas e gerenciadas pelos servidores do provedor do serviço.
(__) A manutenção de sistemas operacionais e aplicativos atualizados contribui para a redução de vulnerabilidades exploráveis por atacantes.
(__) O uso de senha em redes Wi-Fi públicas, por si só, é suficiente para assegurar a confidencialidade das informações transmitidas, independentemente do tipo de criptografia empregado ou de outras medidas de proteção.
(__) O uso de certificados digitais em conexões HTTPS auxilia na verificação da identidade do site acessado e na proteção dos dados transmitidos.

Assinale a alternativa que apresenta sequência CORRETA de V (verdadeira) e F (falsa) de cima para baixo.
Alternativas
Q3828492 Segurança da Informação
A segurança da informação é uma preocupação constante no setor público, especialmente no que diz respeito à navegação na internet e ao uso de correio eletrônico. A adoção de boas práticas é fundamental para proteger os dados e sistemas de ameaças como phishing e malware.

Analise as seguintes proposições sobre segurança na internet:

I. O protocolo HTTPS, identificado pelo cadeado na barra de endereço do navegador, garante que a comunicação entre o navegador e o site é criptografada, protegendo as informações de interceptações.
II. Phishing é uma técnica que consiste em enganar o usuário para que ele forneça informações confidenciais, como senhas e dados bancários, geralmente por meio de e-mails ou sites falsos que se passam por instituições legítimas.
III. Manter o navegador e o sistema operacional desatualizados não representa um risco de segurança, pois as atualizações geralmente incluem apenas novos recursos visuais.

Está CORRETO o que se afirma em:

Alternativas
Respostas
321: D
322: C
323: C
324: D
325: D
326: A
327: C
328: D
329: A
330: E
331: B
332: A
333: C
334: D
335: B
336: B
337: C
338: D
339: D
340: A