Questões de Concurso
Sobre ataques e ameaças em segurança da informação
Foram encontradas 1.997 questões


Considerando os conceitos gerais de segurança da informação e proteção contra softwares maliciosos, assinale a alternativa que representa, respectivamente, o tipo de ameaça descrita no primeiro caso e a abordagem de proteção adequada ao cenário apresentado.
Com base nessa situação hipotética, julgue o item a seguir, acerca das principais ameaças cibernéticas e dos processos de continuidade de negócios e normatização.
A existência de correção pública disponibilizada pelo fabricante para determinada falha tende a afastar a sua caracterização como vulnerabilidade zero‑day, mesmo que a atualização ainda não tenha sido aplicada pelo administrador do sistema.
Acerca das redes locais, dos equipamentos de rede e dos conceitos gerais de VPN e segurança de redes, julgue o item a seguir.
A utilização de Web Application Firewall pode reforçar a proteção contra ataques a aplicações web, como XSS e injeção de SQL, sem a necessidade de se substituir controles de validação de entrada e práticas seguras de desenvolvimento.
Preenche, CORRETA e respectivamente, as lacunas:
I.O ataque descrito constitui uma violação direta do princípio da Disponibilidade, definido como a propriedade de que a informação e os sistemas estejam acessíveis e utilizáveis sob demanda por usuários ou entidades autorizadas.
II.Por definição conceitual, o sucesso de um ataque de negação de serviço focado em exaustão de recursos não acarreta, de forma intrínseca ou automática, o acesso não autorizado a dados (Confidencialidade) ou a modificação não autorizada de informações (Integridade).
III.A indisponibilidade causada por um ataque DoS é classificada tecnicamente como uma perda de Integridade, uma vez que a interrupção do serviço altera a configuração operacional e o comportamento esperado do sistema.
É correto o que se afirma em:
Coluna 1
1. Deepfake.
2. Sistema de detecção de fraude baseado em IA.
3. Uso malicioso de IA em spear phishing.
4. Ferramentas de detecção de deepfake.
Coluna 2
( ) Utiliza modelos treinados em grandes volumes de transações para identificar padrões atípicos e sinalizar possíveis fraudes financeiras em tempo quase real.
( ) Emprega IA para gerar e analisar mídia sintética, identificando inconsistências em voz, rosto ou movimentos que indiquem adulteração.
( ) Aplica modelos generativos para criar e-mails altamente personalizados, com linguagem e contexto ajustados ao perfil da vítima, aumentando a eficácia do golpe.
( ) Produz imagens, áudios ou vídeos falsos de pessoas reais, com alto grau de realismo, podendo ser usados tanto para entretenimento como para manipulação e extorsão.
A ordem correta de preenchimento dos parênteses, de cima para baixo, é
Analise as afirmativas sobre o conceito de intrusões e técnicas de prevenção e assinale a alternativa correta.
I. Intrusão em computadores é o acesso não autorizado a sistemas e redes com o objetivo de obter informações, causar danos, utilizar recursos e/ou interromper serviços.
II. Hackers utilizam somente técnicas computacionais, como exploração de vulnerabilidades e força bruta, para realizar invasões em sistemas.
III. Conscientização dos usuários é um método de prevenção de intrusão.
Na imagem a seguir, o histórico do Windows 10 indica a detecção de Trojan:Win32/Swisyn!rfn com status “Falha”.
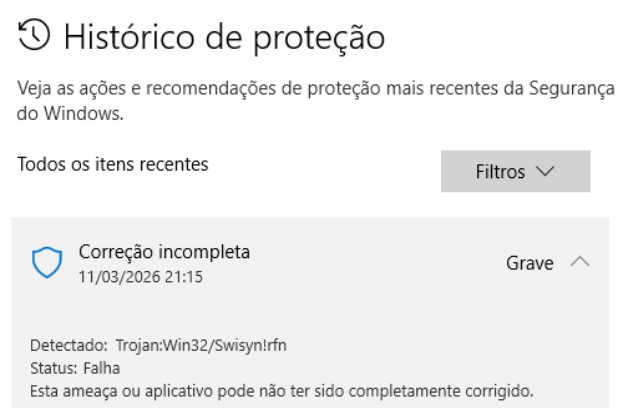
Analise as descrições e assinale a que representa corretamente o tipo de ameaça e a ação do sistema:
I. O acesso não autorizado a sistemas e redes com o objetivo de obter informações, causar danos, utilizar recursos e/ou interromper serviços é considerado uma intrusão.
II. Hackers não utilizam somente técnicas computacionais para realizar invasões. Eles também usam técnicas de engenharia social para obter informações.
III. Conscientização dos usuários é um método de prevenção de intrusão.

 Conheça nossos planos