Questões de Concurso
Sobre análise de vulnerabilidade e gestão de riscos em segurança da informação
Foram encontradas 893 questões


Ano: 2026
Banca:
CESPE / CEBRASPE
Órgão:
Telebras
Prova:
CESPE / CEBRASPE - 2026 - Telebras - Especialista em Gestão de Telecomunicações - Analista de Tecnologia da Informação |
Q3886871
Segurança da Informação
Julgue o item a seguir, relativo a SQL Injection e referência insegura a objetos.
A referência insegura a objetos (insecure direct object reference) ocorre quando uma aplicação expõe um identificador de objeto interno, mas valida se o usuário autenticado estiver autorizado a acessá-lo.
Ano: 2026
Banca:
FGV
Órgão:
AL-RO
Prova:
FGV - 2026 - AL-RO - Analista Legislativo (Tecnologia da Informação - Análise e Desenvolvimento de Sistemas) |
Q3885129
Segurança da Informação
Ao realizar uma análise de riscos, um analista identificou que a
vulnerabilidade de Cross-Site Scripting em um portal de serviços
tem uma probabilidade de ocorrência classificada como média e
um impacto potencial classificado como Alto. A organização utiliza
uma matriz de riscos 5X5 (Muito Baixa, Baixa, Média, Alta, Muito
Alta). Para tratar este risco, foi implementado um WAF, que reduz
a probabilidade de exploração de Média para Baixa.
Considerando a abordagem da ISO/IEC 27005, o termo técnico para o risco após a implementação do WAF e antes da decisão final de aceitação ou tratamento adicional é
Considerando a abordagem da ISO/IEC 27005, o termo técnico para o risco após a implementação do WAF e antes da decisão final de aceitação ou tratamento adicional é
Ano: 2026
Banca:
FGV
Órgão:
AL-RO
Prova:
FGV - 2026 - AL-RO - Analista Legislativo (Tecnologia da Informação - Análise e Desenvolvimento de Sistemas) |
Q3885128
Segurança da Informação
A alta administração de um órgão público determinou que o risco
de vazamento de dados de um novo sistema deve ser reduzido a
um nível aceitável, mas que ainda assim permitirá a continuidade
da operação. Após a avaliação, o risco residual foi considerado
alto, exigindo a implementação de novos controles.
O tratamento de risco decidido pela alta administração do órgão é
O tratamento de risco decidido pela alta administração do órgão é
Ano: 2026
Banca:
FGV
Órgão:
AL-RO
Prova:
FGV - 2026 - AL-RO - Analista Legislativo (Engenharia Eletrônica e Telecomunicação) |
Q3883236
Segurança da Informação
Deseja-se contratar um teste de penetração para avaliar a
segurança de sistemas internos e externos. O contrato exige que o
fornecedor siga boas práticas internacionais, como as descritas no
PTES (Penetration Testing Execution Standard) e no OWASP
Testing Guide, incluindo documentação completa do escopo,
regras de engajamento e limites éticos.
Considerando as etapas típicas de um pentest profissional, assinale a afirmativa correta.
Considerando as etapas típicas de um pentest profissional, assinale a afirmativa correta.
Q3881673
Segurança da Informação
Na segurança executiva e de autoridades, a proteção da pessoa
não pode ser dissociada da proteção da informação. Dados
relativos a rotinas, deslocamentos, agendas, hábitos e padrões
comportamentais constituem ativos sensíveis que, quando
expostos, ampliam significativamente a superfície de risco e
favorecem a atuação de agentes hostis. A doutrina especializada
reconhece que falhas informacionais e comportamentais
precedem a maioria dos incidentes graves envolvendo autoridades
protegidas.
À luz da doutrina da segurança executiva e de autoridades, assinale a alternativa que melhor expressa a concepção tecnicamente correta de segurança da informação aplicada à proteção de autoridades.
À luz da doutrina da segurança executiva e de autoridades, assinale a alternativa que melhor expressa a concepção tecnicamente correta de segurança da informação aplicada à proteção de autoridades.
Q3881672
Segurança da Informação
No contexto da atividade de inteligência, a segurança da
informação constitui um sistema integrado de medidas técnicas,
procedimentais e comportamentais destinado à proteção de
dados, informações e conhecimentos sensíveis. A doutrina
nacional reconhece que o sigilo, embora instrumento legítimo e
necessário, não é suficiente por si só para assegurar a integridade
do processo decisório nem a preservação da segurança
institucional, sendo indispensável a identificação contínua de
ameaças, a mitigação de vulnerabilidades, especialmente as de
natureza humana e a observância rigorosa da conduta ética e
discreta do agente.
Assinale a alternativa que melhor expressa a concepção doutrinária mais completa e tecnicamente adequada.
Assinale a alternativa que melhor expressa a concepção doutrinária mais completa e tecnicamente adequada.
Ano: 2026
Banca:
FGV
Órgão:
AL-GO
Prova:
FGV - 2026 - AL-GO - Analista Legislativo - Analista de Sistemas |
Q3881302
Segurança da Informação
Os principais riscos no desenvolvimento software são decorrentes
de vulnerabilidades existentes na aplicação. Segundo OWASP Top
Ten 2021 e OWASP Top Ten 2025, uma preocupante questão se
refere ao risco de configuração Insegura, que decorre de
Ano: 2026
Banca:
FGV
Órgão:
TJ-RJ
Prova:
FGV - 2026 - TJ-RJ - Analista Judiciário - Tecnologia da Informação - Analista de Projetos |
Q3878373
Segurança da Informação
A empresa Delta está desenvolvendo uma aplicação de consultas remotas para atender a um hospital. Após uma reunião com a direção do hospital, surgiu a necessidade de avaliação dos riscos com relação à confidencialidade das informações dos prontuários dos pacientes para que não se tornem públicos.
A direção aplicará a metodologia da ABNT NBR ISO/IEC 27005:2019 para essa avaliação e, para isso, começará com:
A direção aplicará a metodologia da ABNT NBR ISO/IEC 27005:2019 para essa avaliação e, para isso, começará com:
Ano: 2026
Banca:
FGV
Órgão:
TJ-RJ
Prova:
FGV - 2026 - TJ-RJ - Analista Judiciário - Tecnologia da Informação - Analista de Projetos |
Q3878369
Segurança da Informação
Durante uma auditoria de conformidade com a ABNT NBR ISO/IEC 27001:2013 em um hospital, foi identificado que o armazenamento de prontuários na nuvem foi terceirizado, mas não foi realizada uma avaliação formal de riscos nem foram estabelecidas cláusulas contratuais sobre segurança da informação com o provedor. Além disso, nesse processo, os dados estavam sendo transmitidos sem a criptografia adequada.
De forma a estar em conformidade com a norma e mitigar os riscos encontrados, o hospital deverá:
De forma a estar em conformidade com a norma e mitigar os riscos encontrados, o hospital deverá:
Ano: 2026
Banca:
FCM
Órgão:
IF-AM
Prova:
FCM - 2026 - IF-AM - Professor EBTT - Área/Disciplina: Informática |
Q3878336
Segurança da Informação
No contexto da segurança da informação, é correto
afirmar que a principal razão para o crescimento constante dos investimentos nessa área está relacionada
Ano: 2026
Banca:
Ibest
Órgão:
CRECI - 8ª Região (DF)
Prova:
Ibest - 2026 - CRECI - 8ª Região (DF) - Assistente de T.I |
Q3876118
Segurança da Informação
Durante o processo de gestão de riscos, uma
organização necessita identificar e avaliar eventos que
possam comprometer a confidencialidade, integridade
ou disponibilidade de seus ativos. Após essa avaliação,
deve selecionar e implementar controles capazes de
reduzir o risco a níveis aceitáveis, conforme o apetite ao
risco definido pela alta direção. A etapa do processo de
gestão de riscos corresponde à escolha e aplicação de
medidas destinadas a reduzir o risco identificado é o (a)
Ano: 2026
Banca:
Ibest
Órgão:
CRECI - 8ª Região (DF)
Prova:
Ibest - 2026 - CRECI - 8ª Região (DF) - Assistente de T.I |
Q3876117
Segurança da Informação
Uma organização realiza a análise de riscos para seus
ativos de informação. Durante o processo, identifica que
um servidor crítico está desatualizado (possui falhas de
software não corrigidas), que existe a possibilidade de
ataque de ransomware e que, caso o ataque ocorra, a
interrupção dos serviços pode gerar grandes perdas
financeiras e reputacionais. Com relação a nesse
cenário, assinale a alternativa que corresponde ao
conceito de "vulnerabilidade".
Ano: 2026
Banca:
FGV
Órgão:
TJ-RJ
Prova:
FGV - 2026 - TJ-RJ - Analista Judiciário - Tecnologia da Informação - Analista de Segurança da Informação |
Q3874320
Segurança da Informação
A empresa Beta, que trabalha com soluções para o setor
educacional, está migrando seus sistemas para a nuvem e
adotando práticas DevSecOps para garantir segurança desde o
desenvolvimento até a operação. Durante uma reunião de
planejamento, o CTO (Chief Technology Officer) da empresa Beta
propôs integrar ferramentas de segurança diretamente no
pipeline de CI/CD.
Com base nas práticas DevSecOps, a ação alinhada com o modelo a ser implementada pela empresa Beta é:
Com base nas práticas DevSecOps, a ação alinhada com o modelo a ser implementada pela empresa Beta é:
Ano: 2026
Banca:
Ibest
Órgão:
CRECI - 8ª Região (DF)
Prova:
Ibest - 2026 - CRECI - 8ª Região (DF) - PAS - Analista de TI |
Q3873337
Segurança da Informação
A Metodologia OWASP é amplamente utilizada para
orientar organizações no desenvolvimento de
aplicações seguras, oferecendo listas, frameworks, guias
e práticas recomendadas para reduzir vulnerabilidades
comuns. Com relação aos princípios e documentos
oficiais mantidos pelo OWASP, assinale a alternativa
correta sobre essa metodologia.
Ano: 2026
Banca:
FGV
Órgão:
TJ-RJ
Prova:
FGV - 2026 - TJ-RJ - Analista Judiciário - Tecnologia da Informação - Analista de Infraestrutura de TIC |
Q3869596
Segurança da Informação
Uma empresa de consultoria de segurança foi contratada pelo
Tribunal de Justiça do Estado X (TJEX) para verificar como está o
nível de segurança em sua rede local. Após algum tempo de
trabalho, a consultoria identificou que o servidor de arquivos do
Tribunal possuía os serviços de FTP e telnet ativos, mesmo sem
uso.
De forma a aumentar o hardening do TJEX, a consultoria deve solicitar:
De forma a aumentar o hardening do TJEX, a consultoria deve solicitar:
Ano: 2026
Banca:
IBGP
Órgão:
Câmara de Porto Velho - RO
Prova:
IBGP - 2026 - Câmara de Porto Velho - RO - Analista de Tecnologia e Informática |
Q3866950
Segurança da Informação
Leia o fragmento de texto a seguir e complete as lacunas.
1[__________] é a presença de todo evento potencial que causa um impacto indesejável na organização. Já
2[__________] é um recurso, processo, produto ou infraestrutura que uma organização determinou que deve ser protegido, pois sua perda pode afetar a confidencialidade, a integridade ou a disponibilidade. Quando um mecanismo da segurança pode ser contornado por uma ameaça, ocorre uma 3[__________], que, ao ser combinada com um ataque, pode resultar em uma invasão. 4[__________] corresponde à possibilidade de que uma ameaça específica explore uma vulnerabilidade específica e cause dano a um ativo. Por fim, 5[__________] representa a falta ou a fraqueza de uma proteção, permitindo que uma ameaça mínima se transforme em uma grande ameaça.
Fonte: MASCARENHAS NETO, P. T.; ARAÚJO, W. J. Segurança da informação: uma versão sistêmica para a implantação em organizações. João Pessoa: Editora da UFPB, 2019. p. 45. (adaptado).
A alternativa que contém a ordem CORRETA das palavras que preenchem as lacunas do texto, da esquerda para a direita e de cima para baixo, é:
1[__________] é a presença de todo evento potencial que causa um impacto indesejável na organização. Já
2[__________] é um recurso, processo, produto ou infraestrutura que uma organização determinou que deve ser protegido, pois sua perda pode afetar a confidencialidade, a integridade ou a disponibilidade. Quando um mecanismo da segurança pode ser contornado por uma ameaça, ocorre uma 3[__________], que, ao ser combinada com um ataque, pode resultar em uma invasão. 4[__________] corresponde à possibilidade de que uma ameaça específica explore uma vulnerabilidade específica e cause dano a um ativo. Por fim, 5[__________] representa a falta ou a fraqueza de uma proteção, permitindo que uma ameaça mínima se transforme em uma grande ameaça.
Fonte: MASCARENHAS NETO, P. T.; ARAÚJO, W. J. Segurança da informação: uma versão sistêmica para a implantação em organizações. João Pessoa: Editora da UFPB, 2019. p. 45. (adaptado).
A alternativa que contém a ordem CORRETA das palavras que preenchem as lacunas do texto, da esquerda para a direita e de cima para baixo, é:
Ano: 2026
Banca:
IBGP
Órgão:
Câmara de Porto Velho - RO
Prova:
IBGP - 2026 - Câmara de Porto Velho - RO - Analista de Tecnologia e Informática |
Q3866949
Segurança da Informação
Leia o fragmento do texto a seguir.
Segundo Peltier (2010), o FRAAP é um processo de análise e avaliação de riscos qualitativos que tem sido
utilizado mundialmente durante os últimos quinze anos. É uma metodologia eficiente e disciplinada para
garantir que os riscos sejam identificados, examinados e documentados. As conclusões dos participantes do
FRAAP sobre a existência de ameaças, o nível de risco e controles necessários são documentadas por meio
de seus instrumentos de coleta que serviram para elaborar o plano de ação a ser executado pela organização.
Fonte: MASCARENHAS NETO, P. T.; ARAÚJO, W. J. Segurança da informação: uma versão sistêmica para a implantação em organizações. João Pessoa: Editora da UFPB, 2019. p. 62.
Em relação à abordagem metodológica Facilitated Risk Analysis Process(FRAAP) para a análise e a avaliação de riscos, avalie as asserções a seguir e a relação proposta entre elas.
I. O FRAAP se caracteriza como um processo estruturado de análise e de avaliação de riscos e que é implementado em três etapas, quais sejam: (1) Pré-FRAAP; (2) Sessão FRAAP; e (3) Pós-FRAAP.
PORQUE
II. A etapa (1) Pré-FRAAP, é o momento em que os membros do FRAAP analisam e avaliam os riscos e identificam os controles para sua mitigação, a partir de requisitos e de atributos definidos.
A respeito dessas asserções, assinale a opção CORRETA.
Fonte: MASCARENHAS NETO, P. T.; ARAÚJO, W. J. Segurança da informação: uma versão sistêmica para a implantação em organizações. João Pessoa: Editora da UFPB, 2019. p. 62.
Em relação à abordagem metodológica Facilitated Risk Analysis Process(FRAAP) para a análise e a avaliação de riscos, avalie as asserções a seguir e a relação proposta entre elas.
I. O FRAAP se caracteriza como um processo estruturado de análise e de avaliação de riscos e que é implementado em três etapas, quais sejam: (1) Pré-FRAAP; (2) Sessão FRAAP; e (3) Pós-FRAAP.
PORQUE
II. A etapa (1) Pré-FRAAP, é o momento em que os membros do FRAAP analisam e avaliam os riscos e identificam os controles para sua mitigação, a partir de requisitos e de atributos definidos.
A respeito dessas asserções, assinale a opção CORRETA.
Ano: 2026
Banca:
IBGP
Órgão:
Câmara de Porto Velho - RO
Prova:
IBGP - 2026 - Câmara de Porto Velho - RO - Analista de Tecnologia e Informática |
Q3866941
Segurança da Informação
Leia os fragmentos de textos a seguir.
TEXTO I
O Departamento de Segurança da Informação e Comunicações, do Governo Federal do Brasil, estabelece o processo de GRSIC (Gestão de Riscos de Segurança da Informação e Comunicações) nos órgãos ou entidades da Administração Pública Federa. Assim sendo, o processo GRSIC baseia-se no ciclo PDCA (PlanDo-Check-Act / PlanejarFazer-Verificar-Agir), uma sequência de passos utilizada para controlar qualquer processo definido. O uso dos ciclos pode ser assim relatado: 1 – planejar envolve definir como será feito (quem, o que, quando, onde, como) e as metas e os métodos para atingir o objetivo; 2 – fazer significa tomar a iniciativa, educar, treinar, implementar e executar o planejado conforme as metas e os métodos definidos; 3 – checar consiste em verificar os resultados que estão sendo obtidos e de forma contínua, para garantir a execução dos trabalhos programados; 4 – agir determina fazer as correções necessárias através de ações corretivas ou melhorias.
Fonte: MASCARENHAS NETO, P. T.; ARAÚJO, W. J. Segurança da informação: uma versão sistêmica para a implantação em organizações. João Pessoa: Editora da UFPB, 2019. p. 69-70. (adaptado).
TEXTO II
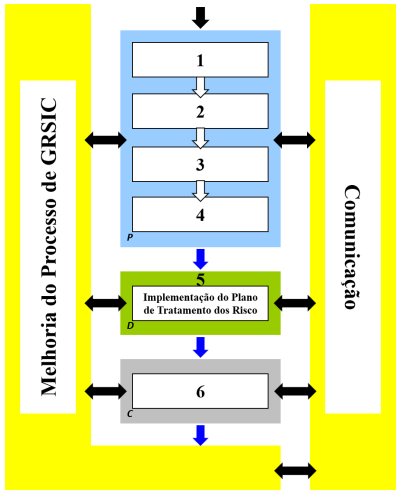
Fonte: MASCARENHAS NETO, P. T.; ARAÚJO, W. J. Segurança da informação: uma versão sistêmica para a implantação em organizações. João Pessoa: Editora da UFPB, 2019. p. 69-70. (adaptado).
Considerando as informações apresentadas no texto bem como as etapas que integram processo de Gestão de Riscos de Segurança da Informação e Comunicações (GRSIC), marque a alternativa em que os números estão CORRETAMENTE relacionados às respectivas etapas desse processo, numeradas de 1 a 6, conforme apresentado na imagem (Texto II).
TEXTO I
O Departamento de Segurança da Informação e Comunicações, do Governo Federal do Brasil, estabelece o processo de GRSIC (Gestão de Riscos de Segurança da Informação e Comunicações) nos órgãos ou entidades da Administração Pública Federa. Assim sendo, o processo GRSIC baseia-se no ciclo PDCA (PlanDo-Check-Act / PlanejarFazer-Verificar-Agir), uma sequência de passos utilizada para controlar qualquer processo definido. O uso dos ciclos pode ser assim relatado: 1 – planejar envolve definir como será feito (quem, o que, quando, onde, como) e as metas e os métodos para atingir o objetivo; 2 – fazer significa tomar a iniciativa, educar, treinar, implementar e executar o planejado conforme as metas e os métodos definidos; 3 – checar consiste em verificar os resultados que estão sendo obtidos e de forma contínua, para garantir a execução dos trabalhos programados; 4 – agir determina fazer as correções necessárias através de ações corretivas ou melhorias.
Fonte: MASCARENHAS NETO, P. T.; ARAÚJO, W. J. Segurança da informação: uma versão sistêmica para a implantação em organizações. João Pessoa: Editora da UFPB, 2019. p. 69-70. (adaptado).
TEXTO II
Fonte: MASCARENHAS NETO, P. T.; ARAÚJO, W. J. Segurança da informação: uma versão sistêmica para a implantação em organizações. João Pessoa: Editora da UFPB, 2019. p. 69-70. (adaptado).
Considerando as informações apresentadas no texto bem como as etapas que integram processo de Gestão de Riscos de Segurança da Informação e Comunicações (GRSIC), marque a alternativa em que os números estão CORRETAMENTE relacionados às respectivas etapas desse processo, numeradas de 1 a 6, conforme apresentado na imagem (Texto II).
Ano: 2026
Banca:
IBGP
Órgão:
Câmara de Porto Velho - RO
Provas:
IBGP - 2026 - Câmara de Porto Velho - RO - Técnico Administrativo
|
IBGP - 2026 - Câmara de Porto Velho - RO - Técnico Legislativo |
IBGP - 2026 - Câmara de Porto Velho - RO - Técnico em Informática |
IBGP - 2026 - Câmara de Porto Velho - RO - Tradutor e Intérprete de Libras |
IBGP - 2026 - Câmara de Porto Velho - RO - Técnico de Áudio e Vídeo |
Q3865553
Segurança da Informação
A Câmara Municipal de Porto Velho mantém documentos de natureza distinta: informações públicas (como pautas e atas já publicadas), documentos internos (minutas em elaboração) e dados pessoais sensíveis (folha, dados cadastrais, informações funcionais). Em uma auditoria interna, verificou-se que alguns documentos com dados pessoais estavam sendo compartilhados por e-mail e aplicativos de mensagens sem qualquer controle, e que usuários utilizavam contas genéricas com senha conhecida por várias pessoas para “facilitar o trabalho”. A área de TI propôs mudanças alinhadas a uma política de segurança da informação, com foco na redução de riscos e melhoria do controle de acesso.
Nesse contexto, assinale a alternativa que apresenta a medida MAIS adequada e tecnicamente consistente com políticas de segurança e gestão de riscos:
Nesse contexto, assinale a alternativa que apresenta a medida MAIS adequada e tecnicamente consistente com políticas de segurança e gestão de riscos:
Q3851631
Segurança da Informação
Para reduzir vulnerabilidades exploráveis remotamente em dispositivos móveis corporativos, o administrador deve adotar práticas de segurança adequadas.
Assinale a opção que contribui diretamente para mitigar esses riscos.

 Conheça nossos planos