Questões de Concurso
Sobre segurança de redes em redes de computadores
Foram encontradas 1.626 questões


Ano: 2015
Banca:
VUNESP
Órgão:
TCE-SP
Prova:
VUNESP - 2015 - TCE-SP - Auxiliar da Fiscalização Financeira II - Informática |
Q496594
Redes de Computadores
Um administrador de sistemas recebeu a seguinte mensagem
ao se conectar em uma estação de trabalho pela
Conexão de Área de Trabalho Remota do Windows
Server 2012:
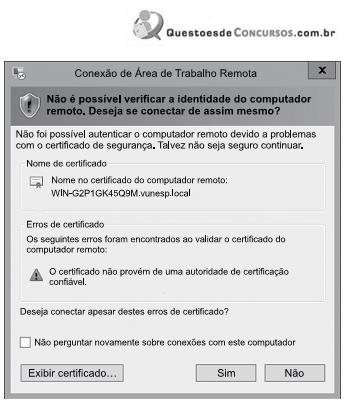
Essa mensagem foi recebida, pois
Essa mensagem foi recebida, pois
Q486935
Redes de Computadores
Sniffers são programas que permitem capturar/inspecionar os dados trafegados em redes de computadores.
Em redes ethernet, para que seja possível capturar pacotes que não sejam endereçados à própria máquina, Sniffers devem configurar a interface de rede, para trabalhar em modo
Em redes ethernet, para que seja possível capturar pacotes que não sejam endereçados à própria máquina, Sniffers devem configurar a interface de rede, para trabalhar em modo
Q486931
Redes de Computadores
O uso do protocolo WEP para proteger uma rede sem fio não é recomendável porque
Q485009
Redes de Computadores
Um administrador que gerencia diversos equipamentos Linux usando SSH quer evitar ter que digitar uma senha a cada acesso, e configurou o SSH para aceitar conexões a partir de máquinas confiáveis, sem necessidade de pedir senha. Para isso, utilizou a ferramenta nativa do SSH:
Ano: 2015
Banca:
CESPE / CEBRASPE
Órgão:
TRE-GO
Prova:
CESPE - 2015 - TRE-GO - Técnico Judiciário - Programação de Sistemas |
Q484164
Redes de Computadores
Julgue o seguinte item, relativo à tecnologia Ajax.
Em um sítio que utilize Ajax para enviar ao servidor dados da senha de cartão de crédito via protocolo HTTP, é possível que pessoa mal-intencionada intercepte os dados transmitidos.
Em um sítio que utilize Ajax para enviar ao servidor dados da senha de cartão de crédito via protocolo HTTP, é possível que pessoa mal-intencionada intercepte os dados transmitidos.
Q483289
Redes de Computadores
Em um servidor Ldap, pode-se utilizar a porta padrão 389 para suportar sessões criptografadas e não criptografadas, dependendo da solicitação do cliente, através do seguinte mecanismo:
Q483274
Redes de Computadores
O nome e o número do sinal que destrói o processo receptor e não pode ser capturado, bloqueado ou ignorado são:
Q483263
Redes de Computadores
O protocolo Camada Segura de Sockets ou Secure Sockets Layers (SSL) é um padrão de segurança que atua da seguinte forma:
Ano: 2014
Banca:
CETRO
Órgão:
FUNDAÇÃO CASA
Prova:
CETRO - 2014 - FUNDAÇÃO CASA - Especialista em Informática - Rede |
Q2719164
Redes de Computadores
Hoje em dia, os antivírus bloqueiam quase tudo em estações de trabalho, no entanto, com o crescimento da Internet, os vírus estão infectando através da simples navegação ou de e-mails. Assinale a alternativa que apresenta a melhor forma de tratar esse tipo de infecção.
Q1236100
Redes de Computadores
IP Security (IPSec), uma coleção de protocolos projetados pela IETF (Internet Engineering Task Force) para fornecer segurança a um pacote no nível IP, define dois protocolos. Assinale-os.
Q1226807
Redes de Computadores
“Virtual Private Network (VPN) é uma tecnologia muito utilizada nas organizações que utilizam a internet global para comunicação interna e externa, mas exigem privacidade na comunicação interna. A tecnologia VPN utiliza duas técnicas simultâneas para garantir a privacidade de uma organização.”
As duas técnicas citadas referem-se a
As duas técnicas citadas referem-se a
Ano: 2014
Banca:
FCC
Órgão:
TCE-RS
Prova:
FCC - 2014 - TCE-RS - Auditor Público Externo - Técnico em Processamento de Dados - Conhecimentos Específicos |
Q1018516
Redes de Computadores
O sistema de correio eletrônico da internet é um dos mais visados de ataques de hackers com o objetivo de quebra dos
requisitos de segurança da informação. Um técnico em Processamento de Dados do TCE-RS, estabeleceu o uso do SMTPS, ou
seja, do SMTP com SSL no Tribunal. Para isso, após a instalação do serviço SMTPS no servidor, deve configurar para que o
servidor atenda ao SMTPS pela Porta TCP padrão de número
Q877011
Redes de Computadores
O protocolo que permite garantir a integridade do
cabeçalho IP na camada de rede é o
Ano: 2014
Banca:
FUNCAB
Órgão:
SEFAZ-BA
Prova:
FUNCAB - 2014 - SEMGE - BA - Auditor Fiscal - Tecnologia da Informação - Tarde |
Q855518
Redes de Computadores
São exemplos de ameaça em redes de
computadores, EXCETO:
Ano: 2014
Banca:
FUNCAB
Órgão:
SEFAZ-BA
Prova:
FUNCAB - 2014 - SEMGE - BA - Auditor Fiscal - Tecnologia da Informação - Tarde |
Q855517
Redes de Computadores
As medidas de segurança da rede envolvem três
tipos de defesas, que são organizadas em camadas:
segurança de perímetro, autenticação e autorização.
São exemplos de ferramentas atinentes à segurança
de perímetro:
Q830392
Redes de Computadores
No âmbito de segurança de redes, considere um
cenário em que João deseja enviar uma mensagem
para Maria utilizando criptografia com chaves
assimétricas. Com o objetivo de garantir a
confidencialidade permitindo que apenas Maria
consiga ler a mensagem enviada, é recomendado
que João criptografe a mensagem utilizando:
Ano: 2014
Banca:
FUNCERN
Órgão:
IF-RN
Prova:
FUNCERN - 2014 - IF-RN - Tecnólogo - Tecnologia da Informação |
Q813559
Redes de Computadores
IPSec é uma suíte de protocolos desenvolvidos especificamente para proteger o tráfego IP. Dentre os
principais protocolos que compõem a suíte IPSec, temos o AH (Authentication Header), que provê
integridade dos dados e autenticação da origem, mas não provê capacidades de encriptação, que é
feita pelo protocolo
Ano: 2014
Banca:
CETRO
Órgão:
FUNDAÇÃO CASA
Prova:
CETRO - 2014 - FUNDAÇÃO CASA - Técnico em Informática - Rede |
Q762204
Redes de Computadores
Com relação às ferramentas de análise de redes Packet
Sniffers, assinale a alternativa incorreta.
Ano: 2014
Banca:
CETRO
Órgão:
FUNDAÇÃO CASA
Prova:
CETRO - 2014 - FUNDAÇÃO CASA - Técnico em Informática - Rede |
Q762197
Redes de Computadores
Com relação ao protocolo SSH, analise as assertivas
abaixo.
I. É uma ferramenta de acesso remoto com ênfase em
segurança.
II. Obrigatoriamente deve utilizar porta padrão 22.
III. Suporta transferência de arquivos através de túneis
seguros.
IV. Tornou o Telnet obsoleto nas versões mais recentes
do Windows.
V. Pode ser executado por prompt de comando ou
ambientes gráficos.
É correto o que se afirma em
Ano: 2014
Banca:
Gestão Concurso
Órgão:
CEMIG-TELECOM
Prova:
Gestão Concurso - 2014 - CEMIG-TELECOM - Analista de Tecnologia da Informação e Comunicação Jr. |
Q731153
Redes de Computadores
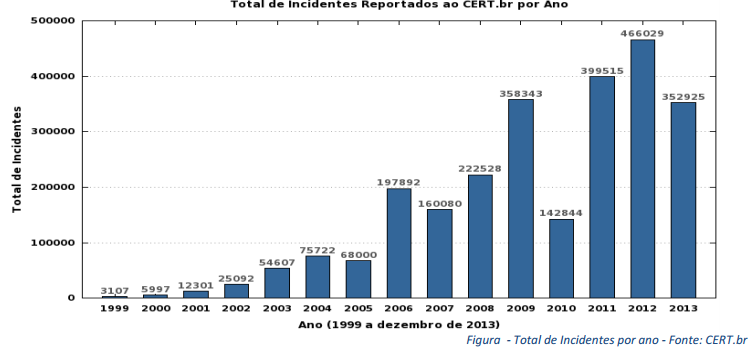
O gráfico estatístico da CERT.br (Centro de Estudos, Resposta e Tratamento de Incidentes de Segurança no Brasil) aponta uma queda no número de incidentes reportado em 2013 se comparado a 2012, mesmo com o crescimento de usuários e acesso a sites e serviços. Grande parte dessa queda atribui-se à qualidade do serviço, que estão apresentando menor número de vulnerabilidade e ao crescente treinamento dos usuários de internet. Entretanto, a segurança de perímetro ainda continua a ser um dos itens mais delicados na análise de um ambiente computacional corporativo. Baseando-se no conceito de perímetro de segurança lógico e das funcionalidades dos mecanismos de segurança exigidos e disponíveis, assinale a alternativa CORRETA:

 Conheça nossos planos