Questões de Concurso
Sobre segurança de redes em redes de computadores
Foram encontradas 1.604 questões


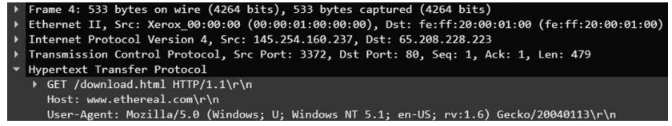
Com base nessas informações, é correto concluir que
• Autenticação centralizada por usuário, utilizando 802.1X com servidor RADIUS.
• Segmentação de tráfego por perfil de acesso (servidores internos, administrativo, público/BYOD), com isolamento entre os grupos.
• Criptografia robusta nas comunicações sem fio, compatível com o padrão IEEE 802.11ac.
Uma analista de infraestrutura precisa escolher uma solução técnica que atenda simultaneamente a todos esses mecanismos, por isso, optou por
Acerca de arquiteturas e topologias de redes de computadores, de operação de protocolos e do endereçamento IP, de arquitetura e operação do gerenciamento de redes e do funcionamento da camada de enlace da infraestrutura, julgue o item a seguir.
O SNMPv3 destaca-se de versões mais antigas por trazer recursos de segurança embutidos no modelo USM, o que garante autenticação e criptografia para proteger a comunicação entre gerentes e agentes.
No que se refere a prevenção e combate a ataques a redes de computadores, a sistemas criptográficos simétricos, a antispam e a firewalls, julgue o item a seguir.
A adoção combinada de controles em múltiplas camadas, com limitação de taxa, filtragem de tráfego e uso de redes de distribuição de conteúdo, constitui abordagem eficaz para a mitigação e a redução do impacto de ataques de negação de serviço distribuído (DDoS).
No que se refere a prevenção e combate a ataques a redes de computadores, a sistemas criptográficos simétricos, a antispam e a firewalls, julgue o item a seguir.
A implementação de DNSSEC em um domínio garante proteção contra ataques de DNS spoofing, ao assegurar a autenticidade das respostas DNS por meio de validação criptográfica.
No que se refere a prevenção e combate a ataques a redes de computadores, a sistemas criptográficos simétricos, a antispam e a firewalls, julgue o item a seguir.
Firewalls com inspeção de estado mantêm tabelas de estado das conexões e, com base nessas informações, correlacionam os fluxos de ida e retorno, permitindo o reconhecimento de tráfego pertencente a sessões ou fluxos previamente estabelecidos por meio da associação a entradas existentes na tabela de estados, inclusive quando utilizam portas efêmeras dinamicamente alocadas, tipicamente no lado do cliente.
Durante a análise da configuração, verificou-se que os usuários se autenticam com credenciais individuais por meio de um método EAP que utiliza MSCHAPv2 no processo interno de validação.
Sobre o tema, assinale a afirmativa correta.
Dadas as diversas formas de operacionalizar o spoofing, torna-se importante correlacionar cada tipo de spoofing às suas técnicas de mitigação.
Nesse contexto, analise as afirmativas a seguir.
I. O ARP spoofing é um ataque focado na rede local, onde se altera o MAC address em um frame, e pode ser mitigado utilizando-se listas de MAC estático no firewall de borda.
II. O IP spoofing envolve a alteração do cabeçalho no campo do endereço de origem, e pode ser mitigado aceitando-se apenas pacotes com endereços de origem válidos.
III. O DNS spoofing funciona alterando-se os endereços de IP resolvidos para determinado domínio, e pode ser mitigado utilizando-se DNSSEC que valida a autenticidade e integridade das respostas de DNS.
Está correto o que se afirma em

 Conheça nossos planos