Questões de Concurso
Sobre firewall em redes de computadores
Foram encontradas 709 questões


I.O firewall funciona exclusivamente no nível de aplicação, monitorando e filtrando apenas o tráfego de dados proveniente de serviços de internet, como navegadores e aplicativos de e-mail.
II.Uma VPN (Virtual Private Network) criptografa os dados transmitidos entre o dispositivo do usuário e a rede de destino, proporcionando maior segurança e privacidade na conexão, especialmente em redes públicas.
III.O protocolo HTTPS é utilizado para proteger a comunicação na web, assegurando que os dados transmitidos entre o navegador do usuário e o servidor sejam criptografados e menos suscetíveis a interceptações.
IV.A autenticação multifatorial (MFA) é um método de segurança que exige apenas um único fator, como senha, para validar a identidade do usuário, sendo suficiente para garantir a segurança das informações em redes corporativas.
Assinale a alternativa correta:
O papel de um firewall em uma rede de computadores é
Com relação aos conceitos de organização e de gerenciamento de arquivos, às noções de vírus, worms e pragas virtuais e aos aplicativos para segurança da informação, julgue o item seguinte.
O objetivo principal de um firewall é melhorar a velocidade da conexão à Internet, otimizando o tráfego de dados.
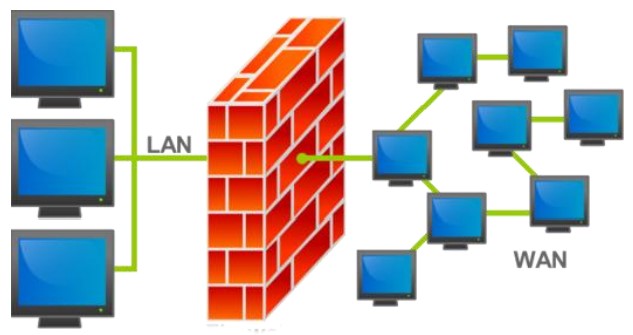
Disponível em:
https://pt.wikipedia.org/wiki/Firewall Acesso em 04.11.2024.
A ilustração acima mostra como se apresenta um:
A respeito de mecanismos de proteções, julgue o item seguinte.
Firewalls de aplicação são capazes de inspecionar e filtrar tráfegos como um ataque de SQL Injection.
( ) O iptables é um software de firewall padrão no Linux. ( ) O Squid é um software de proxy padrão no Linux. ( ) O iptables e o servidor proxy Squid podem ser usados juntos para fornecer uma maior segurança para a rede.
As afirmativas são, respectivamente,
A defesa em profundidade é uma estratégia de defesa em camadas de segurança independentes de forma que, quando uma delas falha, uma outra é apresentada ao adversário. Um exemplo de aplicação dessa estratégia é a adoção de um perímetro de segurança formado por componentes de segurança independentes em operação entre uma rede interna e a borda da rede da organização.
Dentre esses componentes do perímetro de segurança, o
firewall proxy
O comando do ufw (Uncomplicated Firewall) que deve ser utilizado para permitir conexões do tipo SSH (Secure Shell) neste servidor é
Julgue o item subsequente.
Os firewalls são componentes cruciais de arquiteturas de
segurança cibernética, operando em níveis de rede e
aplicativo, e empregam tecnologias avançadas, como
inspeção profunda de pacotes, análise de estado e
filtragem de aplicativos, para controlar o tráfego de rede e
proteger os sistemas contra ataques externos e internos,
contribuindo para a manutenção da integridade,
confidencialidade e disponibilidade dos dados.

 Conheça nossos planos