Questões de Concurso Sobre firewall em redes de computadores

Foram encontradas 709 questões

Q3898042 Redes de Computadores
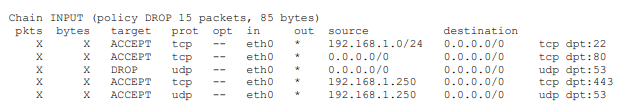
A saída mostrada a seguir foi retornada ao executar o comando “iptables -vnxL” em uma máquina virtual cuja única interface de rede possuí apenas o endereço IPv4 é 192.168.1.52: 


Imagem associada para resolução da questão


Baseado na saída acima, está correto a afirmativa: 
Alternativas
Q3894224 Redes de Computadores
Durante uma auditoria no sistema de transferência de arquivos de uma prefeitura, o auditor verificou que os usuários conseguiam se autenticar e executar comandos de listagem de diretórios em um servidor FTP. No entanto, ao tentar enviar um arquivo (upload), a transferência era iniciada e imediatamente interrompida. Os logs do firewall municipal indicavam bloqueios sucessivos de pacotes originados da porta TCP 20 do servidor FTP. Considerando o funcionamento padrão do FTP no modo ativo, assinale a afirmativa que explica corretamente o problema observado.
Alternativas
Q3889876 Redes de Computadores

A respeito do protocolo SNMP e de listas de acesso, julgue o item subsecutivo.


Em firewalls e proxies, listas de controle de acesso são avaliadas de forma ordenada, de modo que a primeira regra compatível com os atributos do tráfego determina a ação aplicada.

Alternativas
Q3885727 Redes de Computadores
No contexto da modernização das políticas de segurança da informação, a Assembleia Legislativa estabelece a necessidade de mecanismos capazes de filtrar o tráfego de rede não apenas com base em endereços IP e portas, mas também considerando o conteúdo dos pacotes, a identidade do usuário e o controle de aplicações específicas, como redes sociais e serviços de streaming, especialmente durante o expediente.
Diante desse cenário, assinale a alternativa que apresenta o tipo de dispositivo de segurança mais indicado para realizar inspeção profunda de pacotes (Deep Packet Inspection – DPI) e o controle de aplicações, atendendo aos requisitos de proteção nas camadas 4 a 7 do modelo OSI.
Alternativas
Q3881256 Redes de Computadores
Há muitos tipos de firewalls que são categorizados de diversas formas. Correlacione os tipos de firewall listados a seguir às respectivas descrições.

1. Firewall de rede.
2. Firewall baseado em host.
3. Firewall de perímetro.
4. Firewall de próxima geração.

( ) Este tipo de firewall é um programa que opera em um único dispositivo dentro de uma rede. Ele é instalado diretamente em computadores ou dispositivos individuais, oferecendo uma camada específica de proteção contra possíveis ameaças. Ao examinar o tráfego de entrada e saída desse dispositivo específico, ele filtra efetivamente o conteúdo nocivo, garantindo que malware, vírus e outras atividades malintencionadas não se infiltrem no sistema.
( ) Este tipo de firewall amplia os recursos dos firewalls tradicionais, oferecendo soluções de segurança mais abrangentes. Diferentemente de seus antecessores, que se concentravam principalmente na inspeção de estado, esse tipo de firewall oferece recursos aprimorados para entender e controlar o tráfego de aplicativos, integrar mecanismos de prevenção contra ameaças e utilizar a inteligência de ameaças com base na nuvem. Além do controle de acesso, são capazes de enfrentar desafios modernos, como malware avançado e ataques sofisticados à camada de aplicativos.
( ) Este tipo de firewall estabelece o limite entre uma rede privada e o domínio público da Internet. Funcionando como a defesa principal, esse tipo de firewall inspeciona meticulosamente cada byte de dados que tenta passar por ele. Isso protege a rede privada de dados injustificados e potencialmente prejudiciais. Uma função importante desse tipo de firewall envolve diferenciar e, posteriormente, permitir ou proibir o tráfego com base em parâmetros predefinidos, garantindo que somente os dados legítimos e seguros tenham acesso.
( ) Este tipo de firewall está posicionado na junção entre redes confiáveis e não confiáveis, como sistemas internos e a Internet. Sua função principal é monitorar, controlar e decidir sobre a validade do tráfego de entrada e saída com base em um conjunto predefinido de regras. Essas regras foram criadas para impedir o acesso não autorizado e manter a integridade da rede. A função operacional desse tipo de firewall está em sua capacidade de examinar cada pacote de dados. Ao comparar os atributos dos pacotes, como endereços IP de origem e destino, protocolo e números de porta, com as regras estabelecidas, ele bloqueia com eficácia as possíveis ameaças ou o fluxo de dados indesejados.

Assinale a opção que indica a relação correta, segundo a ordem apresentada.
Alternativas
Q3868955 Redes de Computadores
Qual o componente de redes de computadores que tem como principal objetivo monitorar e filtrar o tráfego de rede com base em regras de segurança definidas?
Alternativas
Q3867973 Redes de Computadores
Após um incidente, a Câmara definiu que somente serviços essenciais poderão ser expostos. Um administrador implementou um firewall com regras permitindo apenas HTTP/HTTPS para um portal público, bloqueando demais portas. Mesmo assim, foi identificado tráfego suspeito de saída (outbound) de uma máquina interna, tentando conectar-se a múltiplos destinos externos.
Sobre firewall e sua limitação prática, é CORRETO afirmar que: 
Alternativas
Ano: 2026 Banca: FGV Órgão: AMAZUL Prova: FGV - 2026 - AMAZUL - Técnico de Informática |
Q3851608 Redes de Computadores

Os firewalls Cisco baseados em zonas (Zone-Based Policy Firewall – ZFW) adotam um modelo de controle de tráfego que organiza interfaces em zonas de segurança e aplica políticas de inspeção entre essas zonas, substituindo o antigo paradigma baseado diretamente em interfaces. Esse modelo permite granularidade superior e maior consistência no tratamento do tráfego entre regiões da rede.


Considerando exclusivamente as características do Zone-Based Policy Firewall (ZFW), assinale a alternativa correta. 

Alternativas
Ano: 2026 Banca: FEPESE Órgão: Prefeitura de Campos Novos - SC Provas: FEPESE - 2026 - Prefeitura de Campos Novos - SC - Analista de Projetos | FEPESE - 2026 - Prefeitura de Campos Novos - SC - Engenheiro Agrônomo | FEPESE - 2026 - Prefeitura de Campos Novos - SC - Engenheiro Civil | FEPESE - 2026 - Prefeitura de Campos Novos - SC - Farmacêutico | FEPESE - 2026 - Prefeitura de Campos Novos - SC - Fiscal de Obras e Posturas | FEPESE - 2026 - Prefeitura de Campos Novos - SC - Arquiteto | FEPESE - 2026 - Prefeitura de Campos Novos - SC - Assistente Social | FEPESE - 2026 - Prefeitura de Campos Novos - SC - Biblioteconomista | FEPESE - 2026 - Prefeitura de Campos Novos - SC - Enfermeiro | FEPESE - 2026 - Prefeitura de Campos Novos - SC - Fiscal Farmacêutico | FEPESE - 2026 - Prefeitura de Campos Novos - SC - Fisioterapeuta | FEPESE - 2026 - Prefeitura de Campos Novos - SC - Fonoaudiólogo | FEPESE - 2026 - Prefeitura de Campos Novos - SC - Historiador - Fundação Cultural | FEPESE - 2026 - Prefeitura de Campos Novos - SC - Nutricionista | FEPESE - 2026 - Prefeitura de Campos Novos - SC - Psicólogo | FEPESE - 2026 - Prefeitura de Campos Novos - SC - Psicólogo - Secretaria da Educação e Cultura | FEPESE - 2026 - Prefeitura de Campos Novos - SC - Médico Clínico Geral | FEPESE - 2026 - Prefeitura de Campos Novos - SC - Médico Pediatra | FEPESE - 2026 - Prefeitura de Campos Novos - SC - Médico Psiquiatra | FEPESE - 2026 - Prefeitura de Campos Novos - SC - Médico Veterinário |
Q3840079 Redes de Computadores
Em uma infraestrutura de TI, o administrador de redes implementou uma solução de Firewall na borda da rede corporativa para mitigar riscos de acessos externos não autorizados.

Assinale a alternativa que define corretamente a função técnica primária dessa ferramenta de segurança.
Alternativas
Q3835626 Redes de Computadores
Dispositivos de infraestrutura de rede possuem funções específicas para o tratamento do tráfego. Analise as afirmativas a seguir sobre switches, roteadores e firewalls:

I.Um switch de camada 3 (Layer 3 switch) combina a velocidade de hardware de um switch tradicional com as capacidades de roteamento de pacotes IP, permitindo a comunicação entre diferentes redes locais virtuais (VLANs) sem a necessidade de um roteador externo.
II.O protocolo de árvore de espalhamento (Spanning Tree Protocol − STP) é utilizado em redes comutadas para evitar loops na camada 2, bloqueando logicamente portas redundantes até que uma falha no caminho principal seja detectada.
III.Um roteador utiliza o protocolo de resolução de endereços (Address Resolution Protocol − ARP) para determinar o melhor caminho para uma rede remota através da análise de métricas como o número de saltos (hop count) na tabela de roteamento.

Está correto o que se afirma em:
Alternativas
Q3834727 Redes de Computadores
Um técnico de informática, configurando um firewall no sistema operacional Linux Ubuntu, na configuração padrão, digitou, em ordem, a sequência de comandos a seguir:
iptables -A OUTPUT -p tcp --dport 80 -j ACCEPT
iptables -A OUTPUT -p tcp --dport 443 -j ACCEPT
iptables -A OUTPUT -j DROP

Assinale a alternativa que apresenta corretamente a consequência da execução dos comandos pelo técnico.
Alternativas
Q4379820 Redes de Computadores
No contexto de Segurança de Redes de Computadores, o termo Firewall pode ser considerado uma espécie de:
Alternativas
Q4261822 Redes de Computadores
Existem várias formas de controlar a entrada e a saída de pacotes de rede de uma empresa. A mais comum e altamente utilizada é o firewall de pacotes. Geralmente esses firewalls agem até a camada 4 do modelo OSI, para evitar uma sobrecarga na análise de pacotes. Contudo, existem dois grandes modelos de firewalls: os que filtram por regra e os que filtram por estado de conexão. Qual é o termo utilizado para firewalls que filtram pelo estado da conexão, principalmente quando envolvem tráfego TCP? Assinale a alternativa correta.
Alternativas
Q4032561 Redes de Computadores
No Linux, o framework Netfilter fornece a infraestrutura de kernel para interceptar e manipular pacotes de rede, enquanto a ferramenta iptables é utilizada no espaço do usuário para configurar as regras do firewall. As regras são organizadas em tabelas (como filter, nat, mangle) e cadeias (chains), que definem o caminho que um pacote percorre. A tabela filter, principal do firewall, possui cadeias padrão que controlam o destino dos pacotes com base em sua origem e destino. Qual é a finalidade da cadeia FORWARD na tabela filter do iptables? 
Alternativas
Q3989995 Redes de Computadores
Acerca de um firewall do tipo filtro de pacotes, assinale a alternativa correta.
Alternativas
Q3987858 Redes de Computadores
Para a prevenção contra vírus e malwares, podem ser utilizadas diversas ferramentas de segurança digital, cada uma com uma função específica para a proteção do sistema. Sabendo que o “Firewall” é uma dessas ferramentas que podem ser utilizadas, assinale a alternativa que apresenta a função principal dessa ferramenta.
Alternativas
Q3978220 Redes de Computadores
Qual é a função das “regras de entrada e saída” do Firewall do Windows? 
Alternativas
Q3893924 Redes de Computadores
A correta configuração de um firewall envolve definir regras de tráfego entre diferentes zonas da rede e aplicar mecanismos de tradução de endereços para viabilizar a comunicação com a internet e entre sub-redes. Relacione os conceitos da Coluna A com suas respectivas descrições na Coluna B:
Coluna A (conceitos) 1.DMZ. 2.SNAT. 3.Port Forwarding.
Coluna B (descrições)
(__)Técnica de NAT que altera o endereço IP de origem de um pacote, geralmente usada para permitir que dispositivos internos acessem a internet com um IP público compartilhado.
(__)Segmento isolado da rede onde são posicionados servidores que precisam ser acessados a partir da internet, como servidores web e de e-mail, com acesso controlado.
(__)Técnica que redireciona conexões recebidas em uma determinada porta de um IP público para um IP e porta de um host interno da rede.

Assinale a alternativa que apresenta a sequência correta da associação dos itens acima, de cima para baixo: 
Alternativas
Q3834274 Redes de Computadores
Uma empresa tem sofrido constantes ataques por meio de uso de aplicativos que utilizam protocolo Telnet. Para resolver esse problema, instalou-se um firewall e ele foi configurado para proteger a porta na qual o protocolo do TCP/IP, relativo ao serviço de Telnet, costuma trabalhar. A porta a ser protegida possui o número:
Alternativas
Q3821225 Redes de Computadores
Analise as seguintes asserções sobre os mecanismos de proteção em redes de computadores e a relação proposta entre elas:
I. A implementação de um Firewall é uma medida de segurança essencial para proteger a rede interna de uma organização contra acessos não autorizados provenientes da internet.
PORQUE
II. O Firewall atua como um filtro, inspecionando o tráfego de rede (pacotes de dados) e aplicando regras predefinidas para permitir ou bloquear a passagem de dados com base em critérios como endereço IP de origem/destino e portas de comunicação.
A respeito dessas asserções, assinale a alternativa correta. 

Alternativas
Respostas
41: B
42: D
43: C
44: A
45: C
46: B
47: B
48: B
49: D
50: E
51: A
52: D
53: D
54: C
55: E
56: D
57: D
58: B
59: A
60: A