Questões de Concurso
Sobre firewall em redes de computadores
Foram encontradas 709 questões


Q483284
Redes de Computadores
O iptables, como um firewall, pode manipular um pacote dentro do kernel, utilizando a tabela nat, que traduz endereços para que redes distintas possam se comunicar.
Nessa tabela, as chains que podem ser utilizadas são:
Nessa tabela, as chains que podem ser utilizadas são:
Ano: 2014
Banca:
CETRO
Órgão:
FUNDAÇÃO CASA
Prova:
CETRO - 2014 - FUNDAÇÃO CASA - Especialista em Informática - Rede |
Q2719180
Redes de Computadores
Assinale a alternativa cuja configuração não é possível de configurar no iptables por default.
Ano: 2014
Banca:
CETRO
Órgão:
FUNDAÇÃO CASA
Prova:
CETRO - 2014 - FUNDAÇÃO CASA - Especialista em Informática - Rede |
Q2719165
Redes de Computadores
O comando iptables é um binário muito simples que realiza o filtro de pacotes. Assinale a alternativa que não apresenta uma característica do iptables.
Ano: 2014
Banca:
CETRO
Órgão:
FUNDAÇÃO CASA
Prova:
CETRO - 2014 - FUNDAÇÃO CASA - Especialista em Informática - Rede |
Q2719164
Redes de Computadores
Hoje em dia, os antivírus bloqueiam quase tudo em estações de trabalho, no entanto, com o crescimento da Internet, os vírus estão infectando através da simples navegação ou de e-mails. Assinale a alternativa que apresenta a melhor forma de tratar esse tipo de infecção.
Q1226729
Redes de Computadores
Um firewall é um dispositivo (geralmente software, mas também pode ser hardware) instalado entre a rede interna de uma organização e o restante da internet. É projetado para encaminhar alguns pacotes e filtrar (não encaminhar) outros. Normalmente, classificam-se em duas categorias. Assinale-as.
Ano: 2014
Banca:
FCC
Órgão:
TCE-RS
Prova:
FCC - 2014 - TCE-RS - Auditor Público Externo - Técnico em Processamento de Dados - Conhecimentos Específicos |
Q1018513
Redes de Computadores
Para configurar o Firewall de filtragem de pacotes dos computadores do TCE-RS de forma que o serviço LDAP (Lightweight
Directory Access Protocol) possa ser utilizado, um técnico deve configurá-lo para permitir os acessos aos serviços pela Porta
TCP padrão de número
Ano: 2014
Banca:
Gestão Concurso
Órgão:
CEMIG-TELECOM
Prova:
Gestão Concurso - 2014 - CEMIG-TELECOM - Analista de Tecnologia da Informação e Comunicação Jr. |
Q731153
Redes de Computadores
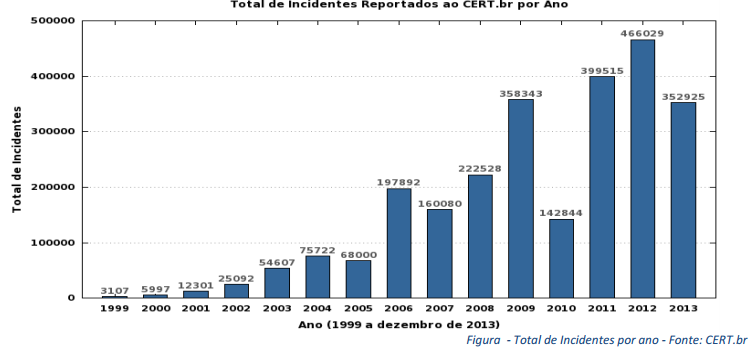
O gráfico estatístico da CERT.br (Centro de Estudos, Resposta e Tratamento de Incidentes de Segurança no Brasil) aponta uma queda no número de incidentes reportado em 2013 se comparado a 2012, mesmo com o crescimento de usuários e acesso a sites e serviços. Grande parte dessa queda atribui-se à qualidade do serviço, que estão apresentando menor número de vulnerabilidade e ao crescente treinamento dos usuários de internet. Entretanto, a segurança de perímetro ainda continua a ser um dos itens mais delicados na análise de um ambiente computacional corporativo. Baseando-se no conceito de perímetro de segurança lógico e das funcionalidades dos mecanismos de segurança exigidos e disponíveis, assinale a alternativa CORRETA:
Ano: 2014
Banca:
CAIP-IMES
Órgão:
Prefeitura de São Paulo - SP
Prova:
CAIP-IMES - 2014 - Prefeitura de São Paulo - SP - Analista TIC I - Segurança da Informação |
Q472889
Redes de Computadores
Complete a frase com a alternativa correta. Um firewall teve as portas TCP de números 20 e 21 bloqueadas para acesso interno/externo, o que impede que um usuário de fora acesse o servidor__________
Ano: 2014
Banca:
FGV
Órgão:
PROCEMPA
Prova:
FGV - 2014 - PROCEMPA - Analista em TI e Comunicação - Analista em Infraestrutura e Redes Computacionais |
Q465295
Redes de Computadores
Um firewall do tipo stateless analisa os cabeçalhos de cada pacote IP que passa por ele para decidir qual tratamento este pacote irá receber (encaminhar ou descartar, por exemplo).
Esse tipo de firewall identifica o estabelecimento de nova conexão TCP sendo inicializada por meio da observação
Esse tipo de firewall identifica o estabelecimento de nova conexão TCP sendo inicializada por meio da observação
Ano: 2014
Banca:
VUNESP
Órgão:
TJ-PA
Prova:
VUNESP - 2014 - TJ-PA - Analista Judiciário - Análise de Sistema - Suporte |
Q463319
Redes de Computadores
Na configuração de Firewalls, as regras que identificam pacotes por meio do número da porta requerem que o protocolo de transporte seja conhecido, pois
Ano: 2014
Banca:
FCC
Órgão:
TRF - 1ª REGIÃO
Prova:
FCC - 2014 - TRF - 1ª REGIÃO - Analista Judiciário - Informática |
Q462025
Redes de Computadores
Um firewall de filtragem de pacotes examina cada datagrama determinando se ele deve passar ou ficar baseado nas regras específicas do administrador que configura o firewall com base na política da organização. Paula, administradora de redes do Tribunal Regional Federal da 1a Região - TRF1 observou os itens da política de segurança e fez as seguintes configurações no firewall de filtragem de pacotes:
I. Item da política: O TRF1 não quer nenhuma conexão TCP de entrada, exceto aquelas para o servidor web público. Configuração do firewall: bloquear todos os segmentos TCP SYN com exceção daqueles com porta de destino 80 e endereço IP destinatário correspondente ao servidor web.
II. Item da política: O TRF1 não quer que sua rede seja usada por um ataque DoS smurf. Configuração do firewall: abandonar todos os pacotes enviados para o endereço de broadcast da rede e pacotes com bit ACK ajustado em 0 ou 1.
III. Item da política: O TRF1 não deseja que seus usuários monopolizem o acesso à largura de banda com aplicações de rádio via Internet. Configuração do firewall: abandonar todos os pacotes UDP de entrada (exceto pacotes DNS).
IV. Item da política: O TRF1 não quer que sua rede interna seja mapeada (rastreio de rota) por estranhos. Configuração do firewall: abandonar todo o tráfego de saída expirado ICMP TTL.
Estão corretos APENAS os procedimentos adotados por Paula que constam em
I. Item da política: O TRF1 não quer nenhuma conexão TCP de entrada, exceto aquelas para o servidor web público. Configuração do firewall: bloquear todos os segmentos TCP SYN com exceção daqueles com porta de destino 80 e endereço IP destinatário correspondente ao servidor web.
II. Item da política: O TRF1 não quer que sua rede seja usada por um ataque DoS smurf. Configuração do firewall: abandonar todos os pacotes enviados para o endereço de broadcast da rede e pacotes com bit ACK ajustado em 0 ou 1.
III. Item da política: O TRF1 não deseja que seus usuários monopolizem o acesso à largura de banda com aplicações de rádio via Internet. Configuração do firewall: abandonar todos os pacotes UDP de entrada (exceto pacotes DNS).
IV. Item da política: O TRF1 não quer que sua rede interna seja mapeada (rastreio de rota) por estranhos. Configuração do firewall: abandonar todo o tráfego de saída expirado ICMP TTL.
Estão corretos APENAS os procedimentos adotados por Paula que constam em
Ano: 2014
Banca:
FUNCAB
Órgão:
PRODAM-AM
Prova:
FUNCAB - 2014 - PRODAM-AM - Analista de Banco de Dados |
Q461177
Redes de Computadores
Uma empresa instalou um firewall para controlar o acesso aos serviços HTTP, TFTP e POP3. Nesse caso, esse firewall vai ser configurado para controlar o acesso, respectivamente, às portas tcp/udp de número:
Ano: 2014
Banca:
FEPESE
Órgão:
MPE-SC
Prova:
FEPESE - 2014 - MPE-SC - Técnico em Informática - Reaplicação |
Q459225
Redes de Computadores
Com relação ao uso de um firewall são realizadas as seguintes afirmativas:
1. Firewall é um software ou um hardware que analisa o tráfego de rede para determinar quais operações de transmissão ou recepção de dados podem ser executadas, dependendo das configurações do firewall.
2. Algumas das arquiteturas de firewall mais comumente utilizadas são: dual-homed host, screened host e screened subnet.
3. O bloqueio de todo tráfego, exceto o que está explicitamente autorizado, é uma das políticas básicas de um firewall.
Assinale a alternativa que indica todas as afirmativas corretas.
1. Firewall é um software ou um hardware que analisa o tráfego de rede para determinar quais operações de transmissão ou recepção de dados podem ser executadas, dependendo das configurações do firewall.
2. Algumas das arquiteturas de firewall mais comumente utilizadas são: dual-homed host, screened host e screened subnet.
3. O bloqueio de todo tráfego, exceto o que está explicitamente autorizado, é uma das políticas básicas de um firewall.
Assinale a alternativa que indica todas as afirmativas corretas.
Ano: 2014
Banca:
FCC
Órgão:
TRT - 13ª Região (PB)
Prova:
FCC - 2014 - TRT - 13ª Região (PB) - Analista Judiciário - Tecnologia da Informação |
Q455272
Redes de Computadores
Atualmente, os firewalls desempenham papel fundamental na proteção da rede local de computadores contra invasões. O analista de tecnologia da informação do TRT da 13a Região deve escolher o tipo de firewall a ser utilizado no Tribunal para que o firewall verifique os pacotes recebidos em busca das informações da camada de rede e da camada de transporte. Esse tipo de firewall é conhecido como de
Ano: 2014
Banca:
FUNCAB
Órgão:
MDA
Prova:
FUNCAB - 2014 - MDA - Analista de Infraestrutura - Tecnologia da Informação |
Q450856
Redes de Computadores
Um administrador de rede precisa configurar um firewall em uma rede Unix para bloquear chamadas TELNET. Nesse caso, uma das portas TCP que esse firewall deve bloquear é a porta:
Ano: 2014
Banca:
VUNESP
Órgão:
SP-URBANISMO
Prova:
VUNESP - 2014 - SP-URBANISMO - Analista Administrativo - Tecnologia da Informação / Desenvolvimento |
Q449670
Redes de Computadores
O Firewall é um dos dispositivos de rede de computadores utilizados para atuar na segurança da comunicação entre a rede ampla e a rede local. O Firewall do tipo Filtragem de pacotes atua sobre a informação transmitida analisando o
Ano: 2014
Banca:
CESGRANRIO
Órgão:
Banco da Amazônia
Prova:
CESGRANRIO - 2014 - Banco da Amazônia - Técnico Científico - Suporte Técnico à Infraestrutura de TI |
Q439635
Redes de Computadores
O perímetro de segurança de rede é formado por componentes de segurança capazes de monitorar o tráfego de ingresso e egresso na rede da empresa.
O componente capaz de identificar e impedir o ingresso do tráfego TCP de ACK forjado por entidades hostis e destinado a entidades da rede interna é o
O componente capaz de identificar e impedir o ingresso do tráfego TCP de ACK forjado por entidades hostis e destinado a entidades da rede interna é o
Ano: 2014
Banca:
VUNESP
Órgão:
FUNDUNESP
Prova:
VUNESP - 2014 - FUNDUNESP - Analista de Redes Pleno |
Q420097
Redes de Computadores
Um analista de redes deseja instalar um Firewall para a rede local da sua empresa a fim de que os acessos provenientes de alguns endereços IPs sejam bloqueados. Para essa finalidade, o tipo de Firewall a ser instalado é o
Ano: 2014
Banca:
VUNESP
Órgão:
SEDUC-SP
Provas:
VUNESP - 2014 - SEDUC-SP - Analista de Tecnologia da Informação
|
VUNESP - 2014 - SEDUC-SP - Analista de Tecnologia - Tecnologia da Informação |
Q406160
Redes de Computadores
Um Firewall que atua com o filtro de pacotes de rede exerce sua função no modelo TCP/IP analisando as camadas de
Ano: 2014
Banca:
VUNESP
Órgão:
DESENVOLVE-SP
Prova:
VUNESP - 2014 - DESENVOLVESP - Analista - Grupo 6 |
Q405858
Redes de Computadores
Para evitar que um sistema sofra ataques de falsificação de endereços IP (spoofing), que permita que um dispositivo externo utilize um endereço IP da rede interna, é necessário que o Firewall filtre o tráfego de

 Conheça nossos planos