Questões de Concurso
Sobre firewall em redes de computadores
Foram encontradas 709 questões


Ano: 2015
Banca:
CESPE / CEBRASPE
Órgão:
STJ
Prova:
CESPE - 2015 - STJ - Analista Judiciário - Suporte em Tecnologia da Informação |
Q560927
Redes de Computadores
Acerca das propriedades de redes de computadores, seus protocolos e aplicativos de monitoramento, julgue o item que se segue.
Uma vez que a varredura simples de portas é facilmente detectada por firewalls, outros tipos de mensagens passaram a ser utilizadas para mapeamento de serviços de redes, como por exemplo, as de RESET e as de SYN-ACK, que sinalizariam tentativa legítima de conexão, e, ainda, pacotes de resposta DNS (domain name system), que são respostas a mensagens geradas internamente.
Uma vez que a varredura simples de portas é facilmente detectada por firewalls, outros tipos de mensagens passaram a ser utilizadas para mapeamento de serviços de redes, como por exemplo, as de RESET e as de SYN-ACK, que sinalizariam tentativa legítima de conexão, e, ainda, pacotes de resposta DNS (domain name system), que são respostas a mensagens geradas internamente.
Ano: 2015
Banca:
CESPE / CEBRASPE
Órgão:
STJ
Prova:
CESPE - 2015 - STJ - Analista Judiciário - Suporte em Tecnologia da Informação |
Q560923
Redes de Computadores
Julgue o item seguinte, relativo a rede de computadores.
Firewalls que utilizam filtros de pacotes sem estados não verificam a parte útil de dados dos pacotes e não guardam o estado das conexões, o que pode impedir que sejam totalmente eficazes.
Firewalls que utilizam filtros de pacotes sem estados não verificam a parte útil de dados dos pacotes e não guardam o estado das conexões, o que pode impedir que sejam totalmente eficazes.
Ano: 2015
Banca:
FCC
Órgão:
TRT - 3ª Região (MG)
Prova:
FCC - 2015 - TRT - 3ª Região (MG) - Analista Judiciário - Tecnologia da Informação |
Q556383
Redes de Computadores
O Administrador de uma rede local de computadores deseja bloquear os acessos pelo serviço SMTP padrão e habilitar os
acessos pelo SMTP com SSL para reduzir as possibilidades de ataques de hackers. Para isso, ele deve, no firewall, bloquear e
habilitar os acessos, respectivamente, pelas Portas TCP de números
Ano: 2015
Banca:
Quadrix
Órgão:
COBRA Tecnologia S/A (BB)
Prova:
Quadrix - 2015 - COBRA Tecnologia S/A (BB) - Técnico de Operações - Equipamentos |
Q553141
Redes de Computadores
Qual das ferramentas destinadas à segurança de rede pode
ser utilizada para geração de regras e filtros de um firewall?
Ano: 2015
Banca:
CESPE / CEBRASPE
Órgão:
DEPEN
Prova:
CESPE - 2015 - DEPEN - Agente Penitenciário Federal - Área 7 |
Q525462
Redes de Computadores
Na utilização de determinadas soluções para a proteção de perímetros de rede, é importante que certos tipos de tráfego de rede sejam permitidos ou negados. Algumas formas de realização desses procedimentos consistem na utilização de firewall, proxies e VPNs. No que se refere a esses aspectos, julgue o próximo item.
Seja para impedir que determinados computadores em uma rede local possam consultar servidores DNS na Internet, seja para controlar esses computadores na saída da rede por um firewall para o serviço de DNS, o firewall deve bloquear o uso do protocolo UDP na porta padrão 53.
Seja para impedir que determinados computadores em uma rede local possam consultar servidores DNS na Internet, seja para controlar esses computadores na saída da rede por um firewall para o serviço de DNS, o firewall deve bloquear o uso do protocolo UDP na porta padrão 53.
Ano: 2015
Banca:
FGV
Órgão:
TCE-SE
Prova:
FGV - 2015 - TCE-SE - Analista de Tecnologia da Informação-Segurança da Informação |
Q516704
Redes de Computadores
Para proteger a rede interna de visitantes indesejáveis, o administrador de redes de uma empresa implementou a seguinte arquitetura de firewall:
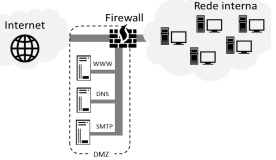
O tráfego liberado neste firewall é o seguinte:
Interface externa (Internet):
• saída: tudo;
• entrada: apenas os pacotes que obedecem às seguintes combinações de protocolo, endereço e porta de destino:
25/TCP para o servidor SMTP
53/TCP e 53/UDP para o servidor DNS
80/TCP para o servidor WWW
Interface Rede interna:
• saída: tudo;
• entrada: nada;
Interface da DMZ:
• saída: portas 25/TCP (SMTP), 53/UDP e 53/TCP (DNS) e 113 (IDENT);
• entrada: apenas os pacotes que obedecem às seguintes combinações de protocolo, endereço e porta de destino:
25/TCP para o servidor SMTP
53/TCP e 53/UDP para o servidor DNS
80/TCP para o servidor WWW
Com base nas regras do firewall, é correto afirmar que:
O tráfego liberado neste firewall é o seguinte:
Interface externa (Internet):
• saída: tudo;
• entrada: apenas os pacotes que obedecem às seguintes combinações de protocolo, endereço e porta de destino:
25/TCP para o servidor SMTP
53/TCP e 53/UDP para o servidor DNS
80/TCP para o servidor WWW
Interface Rede interna:
• saída: tudo;
• entrada: nada;
Interface da DMZ:
• saída: portas 25/TCP (SMTP), 53/UDP e 53/TCP (DNS) e 113 (IDENT);
• entrada: apenas os pacotes que obedecem às seguintes combinações de protocolo, endereço e porta de destino:
25/TCP para o servidor SMTP
53/TCP e 53/UDP para o servidor DNS
80/TCP para o servidor WWW
Com base nas regras do firewall, é correto afirmar que:
Ano: 2015
Banca:
COMPERVE - UFRN
Órgão:
UFRN
Prova:
COMPERVE - 2015 - UFRN - Técnico de Tecnologia da Informação |
Q508540
Redes de Computadores
Em uma empresa, solicitaram ao técnico responsável pela configuração do firewall que bloqueasse o acesso a qualquer servidor web na internet. Para isso, o protocolo e as portas que o técnico deve bloquear são
Ano: 2015
Banca:
FUNIVERSA
Órgão:
UEG
Prova:
FUNIVERSA - 2015 - UEG - Assistente de Gestão Administrativa - Informática |
Q506175
Redes de Computadores
Assinale a alternativa que apresenta o firewall conhecido como proxy de serviços que é uma solução de segurança que atua como intermediário entre um computador ou uma rede interna e outra rede, externa, que pode ser a Internet.
Ano: 2015
Banca:
IV - UFG
Órgão:
AL-GO
Prova:
CS-UFG - 2015 - AL-GO - Analista Legislativo - Analista de Redes e Comunicação de Dados |
Q500165
Redes de Computadores
Um analista precisa aumentar a segurança, tanto em relação à rede quanto em relação às aplicações web da organização. Como isso pode ser feito, considerando como opções o uso de Intrusion Detection System (IDS), Intrusion Prevention System (IPS) e Web Application Firewall (WAF)?
Ano: 2015
Banca:
FCC
Órgão:
CNMP
Prova:
FCC - 2015 - CNMP - Analista do CNMP - Tecnologia de Informação e Comunicação Suporte e Infraestrutura |
Q499997
Redes de Computadores
Os firewalls podem se comportar de diversas maneiras, de acordo como foram configurados. O CNMP optou por configurar o seu firewall, de modo a filtrar pacotes, considerando o contexto nos quais estes pacotes se encontram inseridos, de forma a criar regras que se adaptam a cada cenário. Dessa forma, determinados pacotes podem trafegar apenas quando for necessário, e durante o período associado ao seu tráfego. O tipo descrito é chamado de filtragem
Ano: 2015
Banca:
VUNESP
Órgão:
TCE-SP
Prova:
VUNESP - 2015 - TCE-SP - Agente da Fiscalização Financeira - Infraestrutura de TI e Segurança da Informação |
Q498408
Redes de Computadores
O administrador de uma rede local de computadores, que utiliza os protocolos do conjunto TCP/IP, deve configurar o Firewall para impedir o acesso ao serviço de e-mail por meio do POP3, uma vez que o único protocolo disponibilizado é o IMAP. Para isso, o administrador deve bloquear, no Firewall, os acessos para a Porta TCP de número
Ano: 2015
Banca:
FCC
Órgão:
TRE-RR
Prova:
FCC - 2015 - TRE-RR - Técnico Judiciário - Operação de Computadores |
Q497816
Redes de Computadores
Um dos ataques mais comuns a redes de computadores é o de negação de serviço. A melhor maneira de se proteger contra esse tipo de ataque utilizando firewall é configurá-lo para
Ano: 2015
Banca:
CESPE / CEBRASPE
Órgão:
FUB
Prova:
CESPE - 2015 - FUB - Técnico de Tecnologia da Informação |
Q497732
Redes de Computadores
Acerca da segurança das comunicações e dos dados, julgue o item subsequente.
O firewall pode ser utilizado como uma barreira para filtrar o tráfego entre a rede interna de uma empresa e a Internet. O proxy é um modelo de firewall que tem a finalidade de filtrar os pacotes que se baseiam nos routers disponíveis na rede.
O firewall pode ser utilizado como uma barreira para filtrar o tráfego entre a rede interna de uma empresa e a Internet. O proxy é um modelo de firewall que tem a finalidade de filtrar os pacotes que se baseiam nos routers disponíveis na rede.
Ano: 2015
Banca:
CESPE / CEBRASPE
Órgão:
FUB
Prova:
CESPE - 2015 - FUB - Técnico de Tecnologia da Informação |
Q497690
Redes de Computadores
Acerca de administração de sistemas Windows e Unix/Linux, julgue o item a seguir.
Considere a instalação e a configuração de um computador desktop com o sistema operacional Windows, para o qual seja necessária a filtragem das comunicações estabelecidas por uma aplicação específica, de modo a permitir o estabelecimento de conexões de saída, mas não o de conexões originadas de agentes externos ao computador. Nessa situação, é possível empregar o firewall do Windows com segurança avançada.
Considere a instalação e a configuração de um computador desktop com o sistema operacional Windows, para o qual seja necessária a filtragem das comunicações estabelecidas por uma aplicação específica, de modo a permitir o estabelecimento de conexões de saída, mas não o de conexões originadas de agentes externos ao computador. Nessa situação, é possível empregar o firewall do Windows com segurança avançada.
Ano: 2015
Banca:
CESPE / CEBRASPE
Órgão:
FUB
Prova:
CESPE - 2015 - FUB - Técnico de Tecnologia da Informação |
Q497673
Redes de Computadores

A figura acima apresenta um modelo conceitual de ambiente de aplicação computacional que adota arquitetura cliente-servidor multicamadas, contendo clientes magros (Thin Client), servidores de aplicação (Application Server) e servidor de bancos de dados (Database Server). A plataforma de clientes e servidores pode ser Windows e(ou) Linux, e os servidores de bancos de dados são SGBDs relacionais.
A partir das informações apresentadas e dos conceitos de arquitetura cliente-servidor multicamadas, julgue os item a seguir.
No modelo apresentado, uma vez que o acesso dos clientes magros (Thin Client) ocorre apenas pelo servidor de aplicação 1, é dispensável o uso de firewalls para isolar os servidores de bancos de dados dos servidores de aplicação.
A partir das informações apresentadas e dos conceitos de arquitetura cliente-servidor multicamadas, julgue os item a seguir.
No modelo apresentado, uma vez que o acesso dos clientes magros (Thin Client) ocorre apenas pelo servidor de aplicação 1, é dispensável o uso de firewalls para isolar os servidores de bancos de dados dos servidores de aplicação.
Ano: 2015
Banca:
VUNESP
Órgão:
TCE-SP
Prova:
VUNESP - 2015 - TCE-SP - Auxiliar da Fiscalização Financeira II - Informática |
Q496587
Redes de Computadores
Um usuário entrou em contato com o suporte de informática, informando que o acesso à Internet apenas é possível quando feito pelo navegador Internet Explorer, mas que o mesmo não é possível pelo navegador Firefox. S abendo que os usuários da rede acessam a Internet por meio de um servidor Proxy HTTP, é possível que
Ano: 2015
Banca:
VUNESP
Órgão:
Prefeitura de Caieiras - SP
Prova:
VUNESP - 2015 - Câmara Municipal de Caieiras - SP - Assistente Técnico e Gestor de Informação |
Q496401
Redes de Computadores
De acordo com a capacidade dos Firewalls de manter registro do estado das conexões que transitam pela rede, eles podem ser classificados como
Ano: 2015
Banca:
CESPE / CEBRASPE
Órgão:
CGE-PI
Prova:
CESPE - 2015 - CGE-PI - Auditor Governamental - Tecnologia da Informação |
Q496312
Redes de Computadores
Após uma auditoria de segurança na rede de comunicação de determinado órgão do governo, constatou-se que a parte de navegação na Internet desse órgão não possuía nenhum tipo de filtro de pacotes. Por isso, o auditor solicitou a instalação de um firewall Linux IPTABLES e um proxy SQUID entre as estações da rede e a Internet.
Considerando essa situação hipotética, julgue o item que se segue, relativo a firewall e proxy.
O firewall IPTABLES permite o uso de filtro de pacotes, de forma a controlar o fluxo de dados entre a rede local e a Internet, interferindo em situações normais até a camada de transporte do modelo TCP/IP.
Considerando essa situação hipotética, julgue o item que se segue, relativo a firewall e proxy.
O firewall IPTABLES permite o uso de filtro de pacotes, de forma a controlar o fluxo de dados entre a rede local e a Internet, interferindo em situações normais até a camada de transporte do modelo TCP/IP.
Ano: 2015
Banca:
CESPE / CEBRASPE
Órgão:
CGE-PI
Prova:
CESPE - 2015 - CGE-PI - Auditor Governamental - Tecnologia da Informação |
Q496311
Redes de Computadores
Após uma auditoria de segurança na rede de comunicação de determinado órgão do governo, constatou-se que a parte de navegação na Internet desse órgão não possuía nenhum tipo de filtro de pacotes. Por isso, o auditor solicitou a instalação de um firewall Linux IPTABLES e um proxy SQUID entre as estações da rede e a Internet.
Considerando essa situação hipotética, julgue o item que se segue, relativo a firewall e proxy.
O proxy SQUID permite a filtragem de URLs que façam uso do protocolo HTTP e também permite a criação de listas de acesso conforme a necessidade de filtragem.
Considerando essa situação hipotética, julgue o item que se segue, relativo a firewall e proxy.
O proxy SQUID permite a filtragem de URLs que façam uso do protocolo HTTP e também permite a criação de listas de acesso conforme a necessidade de filtragem.
Q483301
Redes de Computadores
Texto associado
Virtual network appliances: Benefits and drawbacks
There's lots of talk about network virtualization benefits, but are virtual network appliances all they're cracked up to be? Only in some scenarios.
Network virtualization benefits can be plentiful, but only in certain scenarios. Learn where virtual network appliances can work -- and where they can't.
If virtualization enables servers to be spun up and down on demand for cost efficiency and agility, wouldn't it make sense to implement virtual network components too? After all, virtual servers need to communicate inbound and outbound and still be firewall-protected and load balanced. That would seem to be best addressed by virtual network appliances that can be spun-up on demand, right? Only in some scenarios.
Many networking vendors have already begun to minimize development cost by using Intel-based platforms and commodity hardware. Examples of this range from the Cisco ASA firewall to F5 load balancers and Vyatta routers. The obvious next step for some of these vendors has been to offer their products in virtual appliance packaging. F5 took a small step forward with the Local Traffic Manager - Virtual Edition (LTM VE), while Vyatta claims to offer a full range of virtual appliance solutions. VMware was somewhat late to the game, but it also offers virtualized firewalls (vShield Zones and vShield App) and routers/load balancers (vShield Edge).
Virtual network appliances: What's the catch?
The problem is that unlike servers, networking appliances commonly perform I/O-intensive tasks, moving large amounts of data between network interfaces with minimal additional processing, relying heavily on dedicated hardware. All high-speed routing and packet forwarding, as well as encryption (both IPsec and SSL) and load balancing, rely on dedicated silicon. When a networking appliance is repackaged into a virtual machine format, the dedicated hardware is gone, and all these tasks must now be performed by the general- purpose CPU, sometimes resulting in extreme reduction in performance.
Implementing routers, switches or firewalls in a virtual appliance would just burn the CPU cycles that could be better used elsewhere -- unless, of course, you’ve over-provisioned your servers and have plenty of idle CPU cycles, in which case something has gone seriously wrong with your planning.
To make matters worse, the hypervisor software used in server virtualization solutions also virtualizes the network interfaces. That means that every I/O access path to virtualized hardware from the networking appliance results in a context switch to higher privilege software (the hypervisor), which uses numerous CPU cycles to decode what needs to be done and emulate the desired action. Also, data passed between virtual machines must be copied between their address spaces, adding further latency to the process.
There is some help in that the VMware hypervisor has the DVFilter API, which allows a loadable kernel module to inspect and modify network traffic either within the hypervisor (vNetwork Data Path Agent) or in combination with a virtual machine (vNetwork Control Path Agent). The loadable kernel module significantly reduces the VM context switching overhead.
Where virtual network appliances can work?
There are some use cases in which virtual network appliances make perfect sense. For instance, you could virtualize an appliance that performs lots of CPU-intensive processing with no reliance on dedicated hardware. Web application firewalls (WAFs) and complex load balancers are perfect examples (no wonder they’re commonly implemented as loadable modules in Apache Web servers or as Squid reverse proxy servers).
Also, if you’re planning to roll out multi-tenant cloud, the flexibility gained by treating networking appliances as click-to-deploy Lego bricks might more than justify the subpar performance. This is especially so if you charge your users by their actual VM/CPU usage, in which case you don’t really care how much CPU they’re using.
Virtualized networking also makes sense when firewall and routing functions are implemented as part of the virtual switch in each hypervisor. This could result in optimal traffic flow between virtual machines (regardless of whether they belong to the same IP subnet or not) and solve the problem of traffic trombones. Unfortunately, it seems that Cisco is still the only vendor that extends the VMware hypervisor switch using the Virtual Ethernet Module (VEM) functionality. While numerous security solutions already deploy the VMsafe APIs, the networking appliances I’ve seen so far (including the vShield Edge from VMware) rely on virtual machines to forward traffic between virtual (or physical) LANs.
Obviously the networking vendors have a very long way to go before reaching the true potential of virtualized networking.
Disponível em: http://searchnetworking.techtarget.com/tip/Virtual-network-appliances-Benefits-and- drawbacks
Search Networking - Tech Target - Texto de Ivan Pepelnjak (Março de 2011)
There's lots of talk about network virtualization benefits, but are virtual network appliances all they're cracked up to be? Only in some scenarios.
Network virtualization benefits can be plentiful, but only in certain scenarios. Learn where virtual network appliances can work -- and where they can't.
If virtualization enables servers to be spun up and down on demand for cost efficiency and agility, wouldn't it make sense to implement virtual network components too? After all, virtual servers need to communicate inbound and outbound and still be firewall-protected and load balanced. That would seem to be best addressed by virtual network appliances that can be spun-up on demand, right? Only in some scenarios.
Many networking vendors have already begun to minimize development cost by using Intel-based platforms and commodity hardware. Examples of this range from the Cisco ASA firewall to F5 load balancers and Vyatta routers. The obvious next step for some of these vendors has been to offer their products in virtual appliance packaging. F5 took a small step forward with the Local Traffic Manager - Virtual Edition (LTM VE), while Vyatta claims to offer a full range of virtual appliance solutions. VMware was somewhat late to the game, but it also offers virtualized firewalls (vShield Zones and vShield App) and routers/load balancers (vShield Edge).
Virtual network appliances: What's the catch?
The problem is that unlike servers, networking appliances commonly perform I/O-intensive tasks, moving large amounts of data between network interfaces with minimal additional processing, relying heavily on dedicated hardware. All high-speed routing and packet forwarding, as well as encryption (both IPsec and SSL) and load balancing, rely on dedicated silicon. When a networking appliance is repackaged into a virtual machine format, the dedicated hardware is gone, and all these tasks must now be performed by the general- purpose CPU, sometimes resulting in extreme reduction in performance.
Implementing routers, switches or firewalls in a virtual appliance would just burn the CPU cycles that could be better used elsewhere -- unless, of course, you’ve over-provisioned your servers and have plenty of idle CPU cycles, in which case something has gone seriously wrong with your planning.
To make matters worse, the hypervisor software used in server virtualization solutions also virtualizes the network interfaces. That means that every I/O access path to virtualized hardware from the networking appliance results in a context switch to higher privilege software (the hypervisor), which uses numerous CPU cycles to decode what needs to be done and emulate the desired action. Also, data passed between virtual machines must be copied between their address spaces, adding further latency to the process.
There is some help in that the VMware hypervisor has the DVFilter API, which allows a loadable kernel module to inspect and modify network traffic either within the hypervisor (vNetwork Data Path Agent) or in combination with a virtual machine (vNetwork Control Path Agent). The loadable kernel module significantly reduces the VM context switching overhead.
Where virtual network appliances can work?
There are some use cases in which virtual network appliances make perfect sense. For instance, you could virtualize an appliance that performs lots of CPU-intensive processing with no reliance on dedicated hardware. Web application firewalls (WAFs) and complex load balancers are perfect examples (no wonder they’re commonly implemented as loadable modules in Apache Web servers or as Squid reverse proxy servers).
Also, if you’re planning to roll out multi-tenant cloud, the flexibility gained by treating networking appliances as click-to-deploy Lego bricks might more than justify the subpar performance. This is especially so if you charge your users by their actual VM/CPU usage, in which case you don’t really care how much CPU they’re using.
Virtualized networking also makes sense when firewall and routing functions are implemented as part of the virtual switch in each hypervisor. This could result in optimal traffic flow between virtual machines (regardless of whether they belong to the same IP subnet or not) and solve the problem of traffic trombones. Unfortunately, it seems that Cisco is still the only vendor that extends the VMware hypervisor switch using the Virtual Ethernet Module (VEM) functionality. While numerous security solutions already deploy the VMsafe APIs, the networking appliances I’ve seen so far (including the vShield Edge from VMware) rely on virtual machines to forward traffic between virtual (or physical) LANs.
Obviously the networking vendors have a very long way to go before reaching the true potential of virtualized networking.
Disponível em: http://searchnetworking.techtarget.com/tip/Virtual-network-appliances-Benefits-and- drawbacks
Search Networking - Tech Target - Texto de Ivan Pepelnjak (Março de 2011)
Os exemplos de aplicações que fazem sentido com appliances de rede virtuais são:

 Conheça nossos planos