Questões de Concurso
Sobre firewall em redes de computadores
Foram encontradas 709 questões


Nesse contexto, considere as seguintes afirmações:
I – O firewall de filtragem de pacotes atua com base em informações contidas nos pacotes de rede, como endereço IP de origem, endereço IP de destino, porta TCP/UDP de origem e a portas TCP/ UDP do destino. Portanto, a técnica de IP spoofing pode driblar as regras desse tipo de firewall, de modo que os pacotes passem pelo filtro.
II - No firewall de filtro de pacotes a comunicação bidirecional é implícita, de forma que não há necessidade de se escrever regras de filtragem para cada um dos sentidos.
III – O firewall de aplicação ou proxy de serviços é uma solução de segurança que pode atuar como intermediário entre um computador ou uma rede interna e outra rede, externa, como, por exemplo, a internet.
IV – O firewall de aplicação ou proxy de serviços apresenta melhor desempenho de rede se comparado ao firewall de filtragem de pacotes estáticos.
Em segurança de sistemas e redes de computadores, o firewall é uma ferramenta largamente usada para proteção. Existem diferentes tipos de firewall, cada qual com suas funcionalidades específicas. Neste contexto, analise as seguintes assertivas:
I. Stateful firewalls são sistemas que podem inspecionar todos os dados (header + payload) de PDUs das camadas 4 e 5 do modelo OSI.
II. Stateless firewalls são sistemas que inspecionam, principalmente, os dados de PDUs da camada 3 do modelo OSI.
III. Ambos os tipos de firewalls, Stateful e Stateless, implementam a funcionalidade de deep packet inspection.
Quais estão corretas?
Com relação a Firewalls, analise as afirmativas a seguir e marque a alternativa correta:
I- Um firewall de rede é um dispositivo que precisa ter ao menos duas interfaces de rede (reais ou virtuais) para controlar tráfego entre redes distintas.
II- Uma abordagem para configuração de firewalls é o uso da política permissiva em que tudo é previamente proibido, exceto o que é explicitamente permitido.
Analise a imagem abaixo e responda.
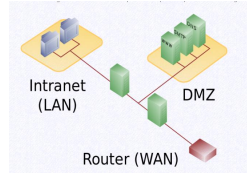
A imagem representa a arquitetura de:
# iptables -A INPUT --dport 1234 -j DROP
No entanto, a execução do comando apresentou o seguinte resultado:
iptables v1.4.21: unknown option "--dport"
Try 'iptables -h' or 'iptables --help' for more information.
Isso ocorreu porque
Primeira coluna: Dispositivo de rede
1.Firewall
2.Roteador
3.Switch
Segunda coluna: Função
(__)Orientam e direcionam os dados da rede, usando pacotes que contêm vários tipos de dados, como arquivos e comunicações e transmissões simples, como interações na Web.
(__)É um sistema de segurança de rede de computadores que restringe o tráfego da Internet para, de ou em uma rede privada.
(__)É um equipamento que permite que dois ou mais dispositivos de TI, como computadores, comuniquem-se entre si. A conexão de vários dispositivos de TI em conjunto cria uma rede de comunicações.
Assinale a alternativa que apresenta a correta associação entre as colunas:
O diagrama (Figura 1) e as informações a seguir refere-se à próxima questão.
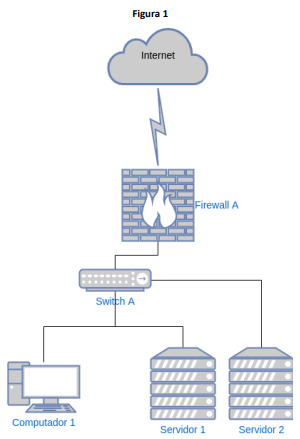
Considere que:
Os equipamentos possuem os seguintes endereços IPs e máscaras:
• Servidor 1: 10.20.1.5 /24
• Servidor 2: 10.20.1.6 /24
• Computador 1: 10.20.1.101/24
• Firewall A – LAN: 10.20.1.1/24
• Firewall A – WAN: 200.212.123.2/30
Os computadores e servidores têm como gateway padrão o IP: 10.20.1.1
O Servidor 1 possui um serviço http instalado rodando na porta 80, que está publicado para a internet através de um NAT no firewall na mesma porta.
O Servidor 2 possui um serviço ldap rodando na porta 389.
date=2022-10-11 time=09:18:45 id=7153228199 itime=2022-10-11 09:18:46 euid=3 epid=101 dsteuid=3 dstepid=101 type=utm subtype=ips level=alert action=dropped sessionid=154334 srcip=85.31.46.204 dstip=200.212.123.2 srcport=40344 dstport=80 attackid=43619 severity=critical proto=6 logid=0419 service=HTTP eventtime=1665490726227096323 policyid=24 incidentserialno=17789 crscore=50 craction=4096 crlevel=critical srcintfrole=wan dstintfrole=lan direction=outgoing profile=SRV-WEB srcintf=port1 dstintf=port2 ref=https://fortiguard.fortinet.com/encyclopedia/ips/43619 attack=TrueOnline.ZyXEL.P660HN.V1.Unauthenticated.Command.Inje ction eventtype=signature hostname=127.0.0.1 url=/cgibin/ViewLog.asp srccountry=Netherlands msg=applications3: TrueOnline.ZyXEL.P660HN.V1.Unauthenticated.Command.Injection, tz=-0300 devid=FGT1KD3917800474 vd=root dtime=2022-10-11 09:18:45 itime_t=1665490726 cve=CVE-2017-18368
Assumindo que a rede é a representada na Figura 1, e que ela não possui outros servidores, assumindo também que o firewall não possui serviços http ou https e, além disso, sabendo que o log foi gerado pelo firewall, é correto concluir que
Observe a figura abaixo, que propõe o uso de diversos sistemas de proteção para a rede do Tribunal Regional do Trabalho.

Para garantir uma maior proteção à rede, I, II, III e IV são, correta e respectivamente:
Uma VPN é utilizada em redes de pequeno porte, sendo configurada no firewall, e tem como desvantagem a falta de autenticação e criptografia.
No firewall, o processamento que examina e distingue o tráfego usado para a navegação web do tráfego usado para compartilhamento de arquivos peer-to-peer é chamado de gateways em nível de aplicação.
Em relação aos equipamentos de redes, julgue o item que se segue.
O firewall cria um perímetro de segurança entre a rede
interna e a ZDM, atuando com mecanismo para manter os
bons bits e descartar os maus bits.
Um administrador de redes finalizou a instalação completa do Linux CentOS 8 em uma máquina nova. No entanto, ele verificou que o serviço de firewall, que estava habilitado para ser ativado automaticamente, não está executando.
Para iniciar daemon, ele deverá executar o(s) seguinte(s) comando(s) como root:
Denomina-se three-pronged firewall a utilização de um firewall com três pontos de rede: um para a rede privada, outro para a rede pública, e outro para a DMZ.
Um firewall do tipo filtro de pacotes tem como objetivo permitir ou negar a entrada de um conjunto de informações em uma rede de computadores, considerando o IP e(ou) a porta de origem.

 Conheça nossos planos