Questões de Concurso
Comentadas sobre segurança da informação em noções de informática
Foram encontradas 5.915 questões


Assinale a alternativa que explica corretamente porque esse termo também é utilizado na área de informática para designar programas de computador que executam código malicioso.
Não há necessidade alguma de se monitorar os sistemas em organizações cujos eventos de segurança da informação sejam registrados em arquivos (log), uma vez que esses procedimentos apenas consomem recursos computacionais e provocam lentidão nos sistemas.
Um dos procedimentos de segurança da informação que pode ser adotado por um funcionário é não armazenar suas senhas nos sistemas de um computador de forma desprotegida.
Acerca dos conceitos de redes de computadores, da organização e do gerenciamento de arquivos e dos procedimentos de segurança da informação, julgue o item.
Uma das formas de o usuário prevenir o phishing é
ficando atento a mensagens, recebidas em nome de
alguma instituição, que o estimulem a instalar
programas ou a clicar em links.
Acerca dos conceitos de redes de computadores, do programa de navegação Mozilla Firefox, em sua versão mais atual, e das noções de vírus, worms e pragas virtuais, julgue o item.
O phishing manifesta-se por meio do envio de
mensagens eletrônicas que procuram atrair a atenção
do usuário pela possibilidade de obter alguma vantagem
financeira.
I- Cavalo de Troia pode ser entendido como um software que se apresenta como benigno, mas que, quando executado, opera ações maliciosas, diversas ao propósito originalmente apresentado ao usuário. II- A autenticação em dois fatores é um mecanismo de prevenção de perda de dados. III- Criptografia é o ato de embaralhar informações de maneira que apenas quem as embaralhou consegue desembaralhar (descriptografar).
É correto o que se afirma em:
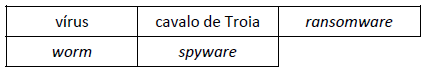
Assinale a alternativa que apresenta o número de malwares com capacidade de autoduplicação que constam na tabela acima.
I Os worms precisam de um programa host para serem executados, replicados e propagados. Depois que um worm entra no sistema, ele pode se copiar várias vezes e se propagar pela rede ou pela conexão de Internet, infectando outros computadores e servidores. II Uma distinção importante entre vírus e worms é que os vírus precisam de um programa host ativo ou de um sistema operacional ativo já infectado para serem executados, para causar danos e para infectar outros documentos ou arquivos executáveis, enquanto os worms são programas maliciosos autônomos, que se replicam e se propagam por redes de computadores, sem a ajuda das pessoas. III Os vírus costumam ser anexados a um arquivo executável ou a um documento do Word. Muitas vezes, eles se propagam por compartilhamento de arquivos P2P, por sites infectados e pelos downloads de anexos de e‐mail. Depois que um vírus encontra uma passagem pelo sistema, ele permanece dormente até que o arquivo ou o programa host infectado seja ativado.
Assinale a alternativa correta.
O controle das estruturas organizacionais não é considerado como um dos tipos de controle julgados importantes para se alcançar a segurança da informação em uma empresa.
A maneira mais eficaz de o usuário de computador se prevenir de ataques como keyloggers ou spywares é navegar na Internet com o Firefox, no modo navegação privativa.
A respeito de noções de informática, julgue o item a seguir.
Spam é um tipo de email que contém mensagem indesejada
— como, por exemplo, propaganda de uma empresa — e que
é enviado para um cliente sem a sua prévia solicitação ou
autorização.
São exemplos de Malware, segundo a CERT.BR:
Atualmente, devido à grande quantidade de serviços disponíveis, a maioria das ações dos usuários na Internet são executadas pelo acesso a páginas Web, seja pelo uso de navegadores ou de programas leitores de e-mails com capacidade de processar mensagens em formato HTML. Para atender essa demanda, foram desenvolvidos recursos e disponibilizados serviços, os quais podem representar riscos, tais como: exploração de vulnerabilidades, autenticação automática, compartilhamento de informações e coleta de informações pessoais. Todos esses riscos estão relacionados ao uso de:
Os golpistas procuram enganar e persuadir potenciais vítimas a fornecerem informações sensíveis ou a realizarem ações, utilizando técnicas de engenharia social e por diferentes meios e discursos. Segundo a CERT.BR (2012), são considerados Golpes na Internet, EXCETO:

 Conheça nossos planos