Questões de Concurso
Sobre cobit em governança de ti
Foram encontradas 1.613 questões


Ano: 2011
Banca:
FCC
Órgão:
INFRAERO
Prova:
FCC - 2011 - INFRAERO - Analista de Sistemas - Segurança da Informação |
Q160055
Governança de TI
Com base na seção “Gestão de incidentes da segurança da informação” da norma ISO/IEC 27002:2005, é possível tratar os incidentes da segurança dentro de processos propostos pelo CobiT 4.1 e pelo ITIL. A afirmação faz referência
Ano: 2011
Banca:
FCC
Órgão:
INFRAERO
Prova:
FCC - 2011 - INFRAERO - Analista de Sistemas - Segurança da Informação |
Q160027
Governança de TI
Ano: 2011
Banca:
FCC
Órgão:
INFRAERO
Prova:
FCC - 2011 - INFRAERO - Analista de Sistemas - Gestão de TI |
Q157026
Governança de TI
Constituem-se objetivos do CobiT 4.1, EXCETO:
Ano: 2011
Banca:
FCC
Órgão:
INFRAERO
Prova:
FCC - 2011 - INFRAERO - Analista de Sistemas - Gestão de TI |
Q157023
Governança de TI
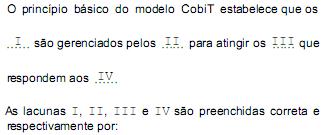
O princípio básico do modelo CobiT estabelece que os ..I....são gerenciados pelos .II..... para atingir os ...III . que respondem aos ..IV.....
As lacunas I, II, III e IV são preenchidas correta e respectivamente por:
As lacunas I, II, III e IV são preenchidas correta e respectivamente por:
Ano: 2011
Banca:
CESGRANRIO
Órgão:
Transpetro
Prova:
CESGRANRIO - 2011 - Transpetro - Analista de Sistemas Júnior |
Q154722
Governança de TI
Uma instituição pública está desenvolvendo sua nova folha de pagamento. A migração do sistema legado é complexa e cheia de potenciais problemas, aparentemente, imprevisíveis. Na reunião de governança do projeto, que envolveu equipe técnica, gerencial, de negócio e fornecedores, estavam todos preocupados em garantir a entrega do sistema. Para tanto, foi discutida a importância de gerenciar, de forma mais transparente, os riscos do projeto. Os gestores entenderam, então, que o modelo Cobit seria utilizado como referência metodológica para estratégia de TI.
A respeito da utilização das melhores práticas do Cobit neste caso, considere as afirmativas abaixo.
I - Como o sistema da nova folha de pagamento já está na fase de implantação, a governança necessária não precisará envolver a alta direção, somente a equipe de suporte, conforme os domínios Adquirir e Implementar (AI), e Entregar e Suportar (DS).
II - A instituição deverá criar um plano estratégico que defina, em cooperação com as partes interessadas relevantes, como a TI contribuirá com os objetivos estratégicos da organização e quais os custos e riscos relacionados, conforme domínio Planejar e Organizar (PO).
III - A instituição deverá focar no processo “Avaliar e gerenciar riscos de TI”, que é um processo vinculado ao domínio Monitorar e Avaliar (ME), de forma que as Iniciativas de governança de TI incluam a adoção de metodologias de controles e boas práticas que ajudem a monitorar erros.
Está correto APENAS o que se afirrma em
A respeito da utilização das melhores práticas do Cobit neste caso, considere as afirmativas abaixo.
I - Como o sistema da nova folha de pagamento já está na fase de implantação, a governança necessária não precisará envolver a alta direção, somente a equipe de suporte, conforme os domínios Adquirir e Implementar (AI), e Entregar e Suportar (DS).
II - A instituição deverá criar um plano estratégico que defina, em cooperação com as partes interessadas relevantes, como a TI contribuirá com os objetivos estratégicos da organização e quais os custos e riscos relacionados, conforme domínio Planejar e Organizar (PO).
III - A instituição deverá focar no processo “Avaliar e gerenciar riscos de TI”, que é um processo vinculado ao domínio Monitorar e Avaliar (ME), de forma que as Iniciativas de governança de TI incluam a adoção de metodologias de controles e boas práticas que ajudem a monitorar erros.
Está correto APENAS o que se afirrma em
Ano: 2011
Banca:
CESGRANRIO
Órgão:
Transpetro
Prova:
CESGRANRIO - 2011 - Transpetro - Analista de Sistemas Júnior |
Q154716
Governança de TI
O processo do COBIT 4.0 “Definir um plano estratégico de TI” é exigido para gerenciar e dirigir todos os recursos de TI, alinhados com as estratégias e prioridades de negócio. Dessa forma, busca-se o controle sobre tal processo que satisfaça os requisitos do negócio para a TI de
Ano: 2011
Banca:
FCC
Órgão:
INFRAERO
Prova:
FCC - 2011 - INFRAERO - Analista de redes e comunicação de dados |
Q153101
Governança de TI
No COBIT (versão 4.1), questões gerenciais, tais como,
As equipes de trabalho são capazes de utilizar os sis- temas de TI com segurança e produtividade?
É possível associar diretamente o desempenho de TI às metas de negócio estabelecidas anteriormente?
estão vinculadas, respectivamente, às abordagens dos processos
As equipes de trabalho são capazes de utilizar os sis- temas de TI com segurança e produtividade?
É possível associar diretamente o desempenho de TI às metas de negócio estabelecidas anteriormente?
estão vinculadas, respectivamente, às abordagens dos processos
Ano: 2011
Banca:
FCC
Órgão:
INFRAERO
Provas:
FCC - 2011 - INFRAERO - Analista de Sistemas - Desenvolvimento e Manutenção
|
FCC - 2011 - INFRAERO - Analista de redes e comunicação de dados |
FCC - 2011 - INFRAERO - Analista de Sistemas - Gestão de TI |
FCC - 2011 - INFRAERO - Analista de Sistemas - Segurança da Informação |
FCC - 2011 - INFRAERO - Analista de Sistemas - Administrador de Banco de Dados |
FCC - 2011 - INFRAERO - Analista de Sistemas - Arquitetura de Software |
Q153078
Governança de TI
“As práticas existentes são formalizadas por meio de procedimentos padronizados, documentados e comunicados através de treinamento, porém, desvios não são detectados apesar do cumprimento dos processos ser mandatório.” Esta situação caracteriza, segundo o CobiT, que os processos de TI se encontram no nível de maturidade
Ano: 2011
Banca:
FCC
Órgão:
INFRAERO
Provas:
FCC - 2011 - INFRAERO - Analista de Sistemas - Desenvolvimento e Manutenção
|
FCC - 2011 - INFRAERO - Analista de redes e comunicação de dados |
FCC - 2011 - INFRAERO - Analista de Sistemas - Gestão de TI |
FCC - 2011 - INFRAERO - Analista de Sistemas - Segurança da Informação |
FCC - 2011 - INFRAERO - Analista de Sistemas - Administrador de Banco de Dados |
FCC - 2011 - INFRAERO - Analista de Sistemas - Arquitetura de Software |
Q153077
Governança de TI
A transparência dos custos, do valor e dos riscos é identificada como uma das mais importantes metas para a governança de TI. No CobiT, embora outras áreas contribuam, a transparência é primariamente atingida pela área de foco na governança de TI denominada:
Ano: 2011
Banca:
FCC
Órgão:
TRT - 23ª REGIÃO (MT)
Prova:
FCC - 2011 - TRT - 23ª REGIÃO (MT) - Analista Judiciário - Tecnologia da Informação |
Q152049
Governança de TI
NÃO se trata de um processo de TI pertencente ao domínio Adquirir e Implementar do COBIT:
Ano: 2011
Banca:
FCC
Órgão:
TRE-AP
Prova:
FCC - 2011 - TRE-AP - Analista Judiciário - Análise de Sistemas |
Q147127
Governança de TI
Considerando o CobiT 4.1 na identificação e alocação de custos (DS6), o gerenciamento do processo de identificar e alocar custos que satisfaçam ao requisito do negócio para a TI de prover transparência e entendimento dos custos de TI e melhoria da relação custo-benefício através do uso bem informado dos serviços de TI é
I. Repetível, porém Intuitivo quando há uma consciência geral da necessidade de identificar e alocar custos.
II. Processo Definido quando existe um modelo de custo de serviços de informação definido e documentado.
III. Gerenciado e Mensurável quando os custos dos serviços prestados são identificados, coletados, consolidados e relatados aos gestores, usuários e proprietários de processos.
Está correto o que consta em
I. Repetível, porém Intuitivo quando há uma consciência geral da necessidade de identificar e alocar custos.
II. Processo Definido quando existe um modelo de custo de serviços de informação definido e documentado.
III. Gerenciado e Mensurável quando os custos dos serviços prestados são identificados, coletados, consolidados e relatados aos gestores, usuários e proprietários de processos.
Está correto o que consta em
Ano: 2011
Banca:
FCC
Órgão:
TRT - 23ª REGIÃO (MT)
Prova:
FCC - 2011 - TRT - 23ª REGIÃO (MT) - Técnico Judiciário - Tecnologia da Informação |
Q111515
Governança de TI
Sobre os critérios de informação do COBIT para atender aos objetivos de negócio, considere:
I. Conformidade, aderência às leis, regulamentos e obrigações contratuais aos quais os processos de negócios estão sujeitos.
II. Eficiência, informação relevante e pertinente para o processo de negócio bem como a mesma sendo entregue em tempo, de maneira correta, consistente e utilizável.
III. Eficácia, entrega da informação através do melhor uso dos recursos, mais produtivos e econômicos.
IV. Confiabilidade, entrega da informação apropriada aos executivos para administrar a entidade e exercer as suas responsabilidades.
Está correto o que consta em
I. Conformidade, aderência às leis, regulamentos e obrigações contratuais aos quais os processos de negócios estão sujeitos.
II. Eficiência, informação relevante e pertinente para o processo de negócio bem como a mesma sendo entregue em tempo, de maneira correta, consistente e utilizável.
III. Eficácia, entrega da informação através do melhor uso dos recursos, mais produtivos e econômicos.
IV. Confiabilidade, entrega da informação apropriada aos executivos para administrar a entidade e exercer as suas responsabilidades.
Está correto o que consta em
Ano: 2011
Banca:
FCC
Órgão:
NOSSA CAIXA DESENVOLVIMENTO
Prova:
FCC - 2011 - NOSSA CAIXA DESENVOLVIMENTO - Analista de Sistemas |
Q106374
Governança de TI
Se, no conceito Cobit (versão 4.1) DS4 - Entregar e Suportar - Assegurar a continuidade dos serviços, a responsabilidade solidária pelo gerenciamento da continuidade dos serviços está clara, então isso indica que o nível de maturidade alcançado é considerado
Ano: 2011
Banca:
FCC
Órgão:
TRE-RN
Prova:
FCC - 2011 - TRE-RN - Analista Judiciário - Análise de Sistemas |
Q105223
Governança de TI
O processo Gerenciar os Recursos Humanos de TI (PO7) pertence ao domínio CobiT (ref V4.1)
Ano: 2011
Banca:
FCC
Órgão:
TRT - 1ª REGIÃO (RJ)
Prova:
FCC - 2011 - TRT - 1ª REGIÃO (RJ) - Analista Judiciário - Tecnologia da Informação |
Q104884
Governança de TI
No que diz respeito ao Cobit (4.1), na estrutura Planejar e Organizar - Definir a Arquitetura da Informação, NÃO se trata de um objetivo de controle detalhado dessa estrutura:
Ano: 2011
Banca:
FCC
Órgão:
TRT - 14ª Região (RO e AC)
Prova:
FCC - 2011 - TRT - 14ª Região (RO e AC) - Analista Judiciário - Tecnologia da Informação |
Q103958
Governança de TI
O desenvolvimento e a imposição da arquitetura da informação são completamente sustentados por métodos e técnicas formais. A responsabilização pelo desempenho dos processos de desenvolvimento da arquitetura é imposta, e o sucesso da arquitetura de informação é medido. Na definição da arquitetura da informação(PO2) do Cobit V4.1, trata-se do nível de maturidade
Ano: 2011
Banca:
CESPE / CEBRASPE
Órgão:
TJ-ES
Prova:
CESPE - 2011 - TJ-ES - Analista Judiciário - Análise de Banco de Dados - Específicos |
Q103186
Governança de TI
Texto associado
Julgue os itens subsequentes, referentes ao COBIT.
Caso um gestor eleve o nível de maturidade de seus processos de 2 para 3, ele estará realizando uma ação em que os processos, por seguirem um padrão de regularidade, precisam atingir um nível em que sejam monitorados e medidos.
Ano: 2011
Banca:
CESPE / CEBRASPE
Órgão:
TJ-ES
Prova:
CESPE - 2011 - TJ-ES - Analista Judiciário - Análise de Banco de Dados - Específicos |
Q103185
Governança de TI
Texto associado
Julgue os itens subsequentes, referentes ao COBIT.
O COBIT propicia um modelo de gestão embasado em objetivos de controle, enquanto os indicadores-chaves de meta (ou KGI) estão estritamente relacionados às medições que auxiliam a gerência a determinar quando um processo de TI está atingindo os requisitos do produto.
Ano: 2011
Banca:
CESPE / CEBRASPE
Órgão:
TJ-ES
Prova:
CESPE - 2011 - TJ-ES - Analista Judiciário - Análise de Banco de Dados - Específicos |
Q103184
Governança de TI
Texto associado
Julgue os itens subsequentes, referentes ao COBIT.
O domínio denominado planejamento e organização (PO) compreende os processos responsáveis pela avaliação dos riscos, pelo asseguramento da continuidade dos serviços e pelo gerenciamento das mudanças.
Ano: 2011
Banca:
CESPE / CEBRASPE
Órgão:
TJ-ES
Prova:
CESPE - 2011 - TJ-ES - Técnico de Informática |
Q102888
Governança de TI
Texto associado
Julgue os seguintes itens, relativos a noções de governança de
tecnologia da informação (TI) e de boas práticas de TI.
tecnologia da informação (TI) e de boas práticas de TI.
As recomendações de gerenciamento do CobiT com orientação no modelo de maturidade em governança auxiliam os gerentes de TI no cumprimento de seus objetivos, de forma alinhada com os objetivos da organização.

 Conheça nossos planos