Questões de Concurso Sobre cobit em governança de ti

Foram encontradas 1.613 questões

Q402775 Governança de TI
No que se refere ao planejamento de governança de TI, conforme o disposto no COBIT, versão 5, julgue os itens subsecutivos.

A integração da governança corporativa à gestão de TI consiste em um dos princípios do COBIT.
Alternativas
Q402774 Governança de TI
No que se refere ao planejamento de governança de TI, conforme o disposto no COBIT, versão 5, julgue os itens subsecutivos.

As dimensões do balanced scorecard são empregadas para o desenvolvimento dos objetivos corporativos (entreprise goals) e dos objetivos relacionados à TI constantes da cascata de objetivos do COBIT.
Alternativas
Q397095 Governança de TI
Dentre os níveis do modelo de maturidade do CobiT, o mais alto é
Alternativas
Q394150 Governança de TI
Acerca da COBIT 4.1, julgue o item abaixo.

A disponibilidade é o critério de informação que trata da entrega da informação por meio do uso otimizado de recursos.
Alternativas
Q393099 Governança de TI
De acordo com o CobiT 4.1, as organizações não podem atingir seus requisitos de negócios e governança sem adotar e implementar um modelo para governança e controle de TI para fazer uma ligação com os requisitos de negócios, identificar os recursos mais importantes a serem aprimorados e definir os objetivos de imagem-017.jpg a serem considerados, dentre outros aspectos.
A estratégia da organização deve ser traduzida pela área de negócios em objetivos imagem-018.jpg relacionados às iniciativas de TI. Esses objetivos devem levar a uma clara definição dos próprios objetivos imagem-019.jpg, o que por sua vez irá definir os recursos e capacidades de TI, ou a arquitetura de TI para a organização, necessários para executar de maneira bem-sucedida a parte que cabe à TI na sua estratégia.

As lacunas I, II e III são, correta e respectivamente, preenchidas por:
Alternativas
Q393098 Governança de TI
André trabalha como Analista Judiciário e, analisando o modelo de maturidade do CobiT 4.1, concluiu que a performance atual do TRT da 16a Região nos seus processos de TI encontra-se no seguinte patamar: “os processos evoluíram para um estágio em que procedimentos similares são seguidos por diferentes funcionários fazendo a mesma tarefa. Mas não existe um treinamento formal ou uma comunicação dos procedimentos padronizados e a responsabilidade é deixada com cada um dos funcionários.
Há um alto grau de confiança no conhecimento por parte deles e, consequentemente, erros podem ocorrer”.

O TRT da 16a Região encontra-se no nível de maturidade
Alternativas
Q392653 Governança de TI
O sistema de gestão de TI de uma empresa necessita avaliar o nível de maturidade dos projetos de seu portfolio de investimentos em tecnologia verde. Para isso, o Executivo da área de controles definiu que o modelo Cobit deve ser utilizado para realizar essa medição.

O nível mensurado dos projetos foi 1 (Ad hoc), que apresenta a seguinte característica:
Alternativas
Q392024 Governança de TI
No que se refere ao COBIT 4.1, julgue os itens subsequentes.

O objetivo do controle papéis e responsabilidades, que define as atividades-chave e as entregas do processo, bem como a responsabilização pelo processo e suas entregas, é específico do processo gerenciar recursos humanos do domínio PO — planejar e organizar
Alternativas
Q392023 Governança de TI
No que se refere ao COBIT 4.1, julgue os itens subsequentes.

A responsabilidade por definir e implementar procedimentos que assegurem a integridade e a consistência de todos os dados armazenados na forma eletrônica cabe ao processo garantir a segurança dos sistemas, cujo objetivo é definir e implantar o modelo de dados de negócio com a classificação de dados.
Alternativas
Q386545 Governança de TI
A orientação aos negócios do COBIT consiste em objetivos de negócios associados a objetivos de TI, provendo métricas e modelos de maturidade para medir a sua eficácia e identificando as responsabilidades relacionadas aos donos dos processos de negócios e de TI. Considerando essas informações, assinale a opção em que é apresentado o resultado do diagnóstico de maturidade obtido com a utilização do modelo COBIT.
Alternativas
Q386475 Governança de TI
Qual domínio do COBIT v.4.1. contém processos e objetivos de controle que buscam responder às três perguntas abaixo?

1. Novos projetos serão entregues no prazo e custos previstos?

2. Mudanças podem e serão realizadas sem interromper ou prejudicar o negócio e as operações?

3. Os novos projetos irão entregar soluções que vão ao encontro das necessidades do negócio?
Alternativas
Q386471 Governança de TI
São todos processos do domínio de Entrega e Suporte do COBIT v. 4.1.

1. Defnir e gerenciar níveis de serviço.
2. Adquirir e manter tecnologia de infraestrutura.
3. Adquirir e manter software aplicativo.
4. Gerenciar performance e capacidade

Assinale a alternativa que indica todas as afrmativas corretas.
Alternativas
Q386454 Governança de TI
São todos critérios de informação (information criteria) do COBIT v.4.1.:

1. Não repúdio

2. Compatibilidade

3. Confdencialidade

4. Integridade

Assinale a alternativa que indica todas as afrmativas corretas.
Alternativas
Q379640 Governança de TI
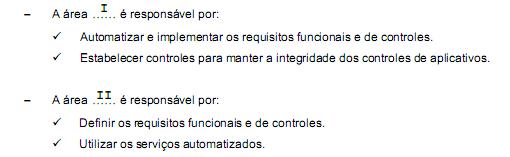
O CobiT 4.1 assume que o projeto e a implementação dos controles automatizados em aplicativos, cobertos no domínio Aquisição e Implementação, é de responsabilidade de uma determinada área, com base nos requisitos de negócios definidos a partir dos critérios de informação do CobiT. A responsabilidade pelo controle e o gerenciamento operacional dos controles de aplicativos não é desta área, mas de uma outra. Assim, a responsabilidade pelos controles de aplicativos é compartilhada entre estas duas áreas, e a natureza das responsabilidades muda, como mostrado a seguir:

imagem-042.jpg

As áreas I e II são, respectivamente:
Alternativas
Q369194 Governança de TI
Para atender aos objetivos de negócios, as informações precisam se adequar a certos critérios de controles, aos quais o CobiT denomina necessidades de informação da empresa. Baseados em abrangentes requisitos de qualidade, guarda e segurança, sete critérios de informação distintos e sobrepostos são definidos, sendo três deles listados a seguir.

I- Relaciona-se com a entrega da informação através do melhor (mais produtivo e econômico) uso dos recursos.

II- Relaciona-se com a fidedignidade e totalidade da informação bem como sua validade de acordo os valores de negócios e expectativas.

III- Relaciona-se com a aderência a leis, regulamentos e obrigações contratuais aos quais os processos de negócios estão sujeitos, isto é, critérios de negócios impostos externamente e políticas internas.

Os critérios I, II e III são chamados, respectivamente, de:
Alternativas
Q361021 Governança de TI
Para a área de TI entregar de maneira bem-sucedida os serviços que suportam as estratégias de negócios, deve existir uma clara definição das responsabilidades e direcionamento dos requisitos pela área de negócios (o cliente) e um claro entendimento acerca do que e como precisa ser entregue pela TI (o fornecedor). A estratégia da instituição deve ser traduzida pela área de negócios em objetivos relacionados às iniciativas de TI (objetivos de negócios para TI). Esses objetivos devem levar a uma clara definição dos objetivos próprios da área de TI (os objetivos de TI), o que por sua vez irá definir os recursos e capacidades de TI (a arquitetura de TI para a organização) necessários para executar de maneira exitosa a parte que cabe à TI na estratégia da instituição.

Segundo o CobiT, são partes integrantes dos Objetivos de Negócios de TI e da Arquitetura Corporativa de TI, respectivamente:
Alternativas
Q356044 Governança de TI
Para o CobiT, os controles gerais são controles inseridos nos processos de TI e serviços. Já os controles inseridos nos aplicativos de processos de negócios são comumente chamados de controles de aplicativos. Considere os seguintes itens:

1. Gerenciamento de mudanças.
2. Totalidade.
3. Veracidade.
4. Validade.
5. Segurança.
6. Operação de computadores.

São exemplos de controle gerais e exemplos de controles de aplicativos, respectivamente,
Alternativas
Q1670602 Governança de TI

Com relação aos modelos COBIT e ITIL de Governança de TI, analise as afirmativas a seguir.


I. COBIT tem uma compatibilidade tão grande com outros modelos de referência, que quando uma recomendação existente no modelo ITIL, por exemplo, se choca com outra recomendação existente no COBIT, a recomendação do ITIL prevalece sobre a do COBIT.

II. A Governança de TI, realizada no âmbito do COBIT, deve abranger também as áreas de medidas de performance e de gerenciamento de recursos de TI, de modo complementar às boas práticas recomendadas pelo modelo ITIL.

III. Objetivos de Negócio devem prevalecer sobre eventuais regras de controle. Por esta razão, o COBIT prevê procedimentos especiais de contingência onde os controles são temporariamente suspensos para que sejam preservados os Objetivos de Negócio.


Assinale:

Alternativas
Q1655429 Governança de TI
No COBIT 4.1 (Control Objectives for Information and related Technology), o processo PO5 – Gerenciar o Investimento em TI está inserido no domínio
Alternativas
Ano: 2013 Banca: FCC Órgão: TRF - 3ª REGIÃO
Q1239166 Governança de TI
Começando com os processos CobiT, o proprietário do processo poderá gradativamente ampliar as comparações com os objetivos de controle. Isso atende a três necessidades:
1ª. Uma medida relativa de onde a empresa está. 2ª. Uma maneira de eficientemente decidir para onde ir.
A 3ª necessidade é

Alternativas
Respostas
921: E
922: C
923: A
924: E
925: A
926: C
927: E
928: E
929: E
930: B
931: B
932: A
933: E
934: B
935: C
936: A
937: C
938: B
939: D
940: E