Questões de Concurso
Sobre segurança em banco de dados
Foram encontradas 246 questões


Para assegurar esse nível de isolamento, deve ser implementado na nuvem pública o seguinte mecanismo:
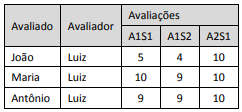
Ao investigar o ocorrido, a equipe de segurança detectou a modificação deliberada da avaliação no banco de dados do sistema.
O princípio de segurança da informação violado foi o da:
Julgue o item que se segue, quanto aos conceitos de tuning e de segurança em banco de dados.
O comando REVOKE remove privilégios de acesso de usuário
à tabela do banco de dados.
I. O comando CREATE ROLE LOGIN permite criar um papel com o atributo LOGIN que pode ser utilizado como um nome de papel inicial para uma conexão de banco de dados. Esse comando possui o atributo LOGIN como default, portanto o atributo pode ser omitido.
II. O comando CREATE USER permite criar um usuário de banco de dados com o privilégio de LOGIN. Esse comando possui o atributo LOGIN como default.
III. Os comandos CREATE ROLE LOGIN e CREATE USER são equivalentes, exceto pelo fato que o CREATE USER inclui o atributo LOGIN por default enquanto o CREATE ROLE não considera o atributo LOGIN por default.
A criptografia é uma técnica que pode ser utilizada para manter as informações dos bancos de dados em sigilo, protegidas. Ao lidar com senhas de usuários, as recomendações são as de que nunca se armazenem senhas brutas de usuários no banco de dados.
A respeito da linha de comando MySQL a seguir, assinale a alternativa INCORRETA:
INSERT INTO usuarios (login, senha) VALUES ('usuario_1',
MD5('abc123'));
Softwares desenvolvidos para a Web podem ter diversas vulnerabilidades e cada uma delas pode ser explorada com uma técnica específica. Sendo o ataque bem-sucedido, o atacante tem o controle do sistema. A respeito de características de ataques em software web, julgue o próximo item.
O ataque conhecido por blind SQL injection tem por
característica a exploração de perguntas ao banco de dados, as
quais retornam verdadeiro ou falso; conforme a resposta da
aplicação, o atacante consegue identificar de onde os dados
podem ser extraídos do banco, por falhas de programação na
aplicação.
___________ é a técnica de recuperação de banco de dados que posterga qualquer atualização real do banco de dados em disco até que uma transação atinja seu ponto de confirmação (commit). Cada transação força a gravação do log em disco antes de gravar as atualizações no banco de dados.
Assinale a alternativa que preenche corretamente a lacuna do texto acima.
I - Mecanismos de segurança obrigatórios são usados para conceder privilégios aos usuários, incluindo a capacidade de acessar arquivos de dados, registros ou campos específicos, em um modo especificado, como leitura, inserção, exclusão ou atualização. II - Mecanismos de segurança discriminatórios são usados para impor a segurança multinível por classificação de dados e usuários em várias classes (ou níveis) de segurança e, depois, pela implementação da política de segurança apropriada da organização. III- A perda de disponibilidade é uma ameaça aos bancos de dados quanto a tornar os objetos disponíveis a um usuário humano ou a um programa que a eles tem legitimo direito de acesso.
Quais estão corretas?

 Conheça nossos planos