Questões de Concurso
Sobre segurança em banco de dados
Foram encontradas 246 questões


No contexto de um servidor de banco de dados, uma característica dessa técnica é
I. Os dados dos sistemas transacionais serão extraídos periodicamente para repositório analítico, preservando-se mecanismos que permitam identificar a fonte, o momento da extração e as transformações aplicadas;
II. Para acelerar correções, usuários da controladoria poderão alterar diretamente valores consolidados no painel, sem modificação da base de origem, desde que registrem justificativa em campo de texto;
III. Serão adotados perfis de acesso diferenciados, inclusive porque determinados conjuntos utilizados na análise contêm dados pessoais que não são necessários a todos os usuários;
IV. Indicadores gerenciais serão calculados mediante regras parametrizadas e versionadas, permitindo identificar qual regra estava vigente na geração de determinado relatório;
V. Após a consolidação dos dados no ambiente analítico, os registros de origem poderão ser eliminados sempre que o painel reproduzir seus valores, pois a consistência matemática entre totalizadores é suficiente para garantir auditabilidade.
À luz dos requisitos de governança da informação, controles internos, auditabilidade e proteção de dados, assinale a alternativa que apresenta a avaliação tecnicamente mais adequada.
Julgue o item seguinte, acerca de administração de bancos de dados relacionais.
No SGBD inexistem mecanismos nativos para controlar as operações que cada usuário pode realizar, sendo necessário implementar todos os controles de segurança exclusivamente em camadas superiores da aplicação.
Preencha corretamente as lacunas do texto:
No processo de desenvolvimento de um banco de dados relacional, o ____________ representa entidades, atributos e relacionamentos do domínio do problema. Em seguida, o ____________ organiza essas informações em estruturas compatíveis com o modelo relacional. A implementação ocorre no ____________, utilizando comandos da linguagem ____________ para criar e administrar objetos do banco de dados. Os relacionamentos entre tabelas são estabelecidos por meio de ____________, enquanto a consulta aos dados normalmente é realizada por instruções ____________. Durante a administração do ambiente, práticas relacionadas ao ____________ contribuem para restringir acessos indevidos, e a adequada organização dos arquivos de dados e de log faz parte da ____________ do banco de dados.
Assinale a alternativa que preenche corretamente as lacunas:
Com base nas características das rotinas de backup, assinale a alternativa que corresponde ao tipo de backup descrito no cenário acima.
Considerando os conceitos de modelagem e gerenciamento de bancos de dados, analise as alternativas e assinale a CORRETA:

A equipe de agentes de TI precisa montar uma consulta em SQL, compatível com o PostgreSQL, que utilize o conceito de junção para listar as marcas cujos veículos não aparecem na tabela veiculo, ou seja, marcas que ainda não possuem veículos na frota, listando apenas o nome da marca. Considerando essa modelagem, o comando adequado é:
GRANT SELECT ON FUNCIONARIO, DEPARTAMENTO TO A3 WITH GRANT OPTION
Suponha que a conta de usuário A3 emita o seguinte comando:
GRANT SELECT ON FUNCIONARIO TO A4;
Sobre o contexto acima, assinale a alternativa incorreta:
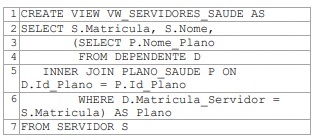
A partir da situação hipotética apresentada, julgue o próximo item.
Considere que, para solucionar o problema de preservação de dados descrito na situação hipotética, tenha sido proposta a criação da view a seguir como alternativa. Nesse cenário, a view proposta é tecnicamente adequada para retornar com sucesso a listagem de todos os servidores e seus respectivos planos, uma vez que a subconsulta correlacionada isola a lógica de junção e impede o descarte de linhas da tabela principal.
I. O comando GRANT SELECT (coluna1, coluna2) ON tabela TO usuario restringe a consulta às colunas especificadas.
PORQUE
II. O SQL padrão permite a concessão de privilégios em granularidade de coluna, distinta da concessão irrestrita sobre toda a tabela.
A respeito dessas asserções, assinale a alternativa correta.
I. Restringir o acesso de cada usuário às operações estritamente necessárias ao desempenho de suas funções constitui a aplicação do princípio do menor privilégio.
II. O comando GRANT permite conceder privilégios em nível de objeto (tabela) ou em nível de coluna específica dentro da tabela.
III. Um usuário com privilégio de SELECT automaticamente herda privilégio de UPDATE sobre a mesma tabela.
Quais estão corretas?
I. No modelo relacional, as tuplas de uma relação não têm ordem intrínseca; a relação é um conjunto de tuplas.
II. Em uma arquitetura cliente–servidor de duas camadas, o cliente executa a interface e lógica de aplicação principal, enquanto o servidor gerencia o banco de dados e processa comandos SQL.
III. As operações da álgebra relacional, quando aplicadas a relações, produzem novas relações, o que permite compor várias operações sucessivamente.
IV. A normalização baseada em dependências funcionais tem como principal objetivo garantir a redundância dos dados, já que formas normais introduzem cópias adicionais de atributos para facilitar o processamento.
V. Em SQL, a cláusula CHECK é utilizada para definir integridade referencial entre tabelas, enquanto FOREIGN KEY serve para impor restrições de domínio sobre atributos.
Estão corretas apenas as afirmativas
Uma equipe de engenharia DevOps está implementando o processo de implantação automatizada de uma aplicação web como parte de um pipeline de entrega contínua. A aplicação é executada em um ambiente “conteinerizado”, composto por uma stack de serviços formada por um servidor NGINX, responsável pelo atendimento das requisições HTTP, um serviço PHP-FPM, que executa a lógica da aplicação, bem como por um banco de dados MySQL, responsável pela persistência das informações.
A orquestração desses componentes está sendo realizada por meio de um arquivo dockercompose.yml, no qual cada serviço é executado em um contêiner distinto.
Durante testes de inicialização do ambiente, a equipe observou que, em algumas execuções do comando docker compose up, o contêiner da aplicação tenta estabelecer conexão com o banco de dados antes que o serviço MySQL esteja completamente pronto para aceitar conexões, ocasionando falhas temporárias durante o bootstrap da aplicação.
Considere o trecho do arquivo docker-compose.yml utilizado pela equipe:
Fonte: dados do elaborador
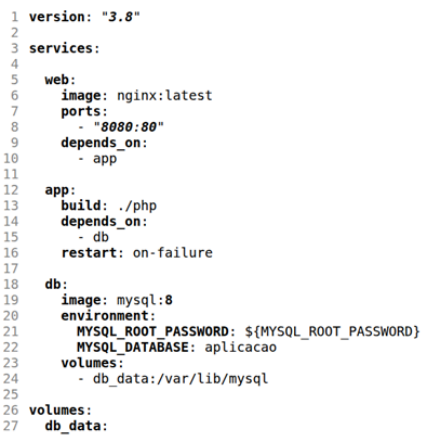
Considerando o funcionamento do Docker Compose, bem como as boas práticas relacionadas à inicialização de serviços, resiliência de contêineres e gerenciamento seguro de credenciais, analise as afirmativas a seguir.
I. A diretiva depends_on presente no serviço app garante a ordem de inicialização dos contêineres, mas não assegura que o banco de dados esteja completamente pronto para aceitar conexões.
II. A utilização da variável ${MYSQL_ROOT_PASSWORD} no arquivo docker-compose.yml elimina os riscos de exposição de credenciais, sendo considerada equivalente ao uso de Docker Secrets em termos de segurança.
III. A política restart: on-failure definida no serviço app permite que o contêiner seja reiniciado automaticamente caso o processo principal termine com erro, contribuindo para a resiliência da aplicação em cenários de falhas transitórias.
IV. O uso de Docker Secrets é geralmente considerado mais seguro que variáveis de ambiente para armazenamento de credenciais sensíveis, pois os segredos podem ser gerenciados separadamente da configuração da aplicação e não ficam expostos diretamente no ambiente do contêiner.
V. A definição de um healthcheck no serviço db permite verificar periodicamente se o banco MySQL está operacional e possibilita identificar quando o serviço está efetivamente pronto para receber conexões.
Assinale a alternativa CORRETA:
Assinale a alternativa correta considerando os conceitos de chave primária, chave estrangeira e integridade referencial.

 Conheça nossos planos