Questões Militares Sobre segurança da informação

Foram encontradas 371 questões

Q739393 Segurança da Informação
Como é denominado o programa que dispõe de mecanismos de comunicação com o invasor que permitem que ele seja controlado remotamente, e que é capaz de se propagar automaticamente, explorando vulnerabilidades existentes em programas instalados em computadores?
Alternativas
Q739380 Segurança da Informação
Que técnica consiste em inspecionar os dados trafegados em redes de computadores, por meio do uso de programas específicos?
Alternativas
Q739376 Segurança da Informação
No contexto de Segurança da Informação, é correto afirmar que Engenharia Social é
Alternativas
Q739372 Segurança da Informação
A criptografia NÃO pode ser utilizada para
Alternativas
Q739363 Segurança da Informação
Quando um atacante introduz ou substitui um dispositivo de rede para induzir outros a se conectarem a este dispositivo, ao invés do dispositivo legítimo, permitindo a captura de senhas de acesso e informações que por ele passem a trafegar, pode-se afirmar que há um
Alternativas
Q739354 Segurança da Informação
Qual é o método criptográfico que, quando aplicado sobre uma informação, gera um resultado único e de tamanho fixo, independentemente do tamanho que essa informação tenha?
Alternativas
Q709767 Segurança da Informação
Com relação à segurança da informação, assinale a opção INCORRETA.
Alternativas
Q709732 Segurança da Informação
A criptografia permite transformar uma mensagem, conhecida como texto simples, por meio de uma função que é parametrizada por uma chave . A salda do processo é conhecida como texto cifrado. A ciência de ocultar uma mensagem dentro de outra, cuja denominação tem origem grega e significa "escrita cifrada", chama-se:
Alternativas
Q689602 Segurança da Informação
Qual alternativa caracteriza exclusivamente o tipo de ataque conhecido como DDoS?
Alternativas
Q689601 Segurança da Informação
A mensagem resultante da execução de uma função de hash criptográfica, tem a seguinte propriedade:
Alternativas
Q688810 Segurança da Informação
Conforme estabelecido na NBR ISO/IEC 27001, “Plan” (Planejar) se define como estabelecer a política, objetivos, processos e procedimentos do Sistema de Gestão de Segurança da Informação (SGSI). Esse processo de planejamento é relevante para a gestão de riscos e a melhoria da segurança da informação para produzir resultados de acordo com as políticas e objetivos globais de uma organização. “Plan” (Planejar) é uma das atividades do modelo PDCA estabelecido pela NBR ISO/IEC 27001. Os outros 3 componentes do modelo PDCA são, respectivamente:
Alternativas
Q655081 Segurança da Informação
Assinale, entre as alternativas abaixo, a que contém uma ferramenta básica de segurança de rede.
Alternativas
Q802564 Segurança da Informação
Com base nas ISO/IEC 27001 e 27002, é correto afirmar que
Alternativas
Q802563 Segurança da Informação

Assinale a opção correta com relação ao IDS (INTRUSION DETECTION SYSTEM), segundo Stallings (2008).

I - A detecção de intrusão é baseada na suposição de que o comportamento do intruso difere daquele de um usuário legítimo de maneiras que podem ser quantificadas.

II - Pode haver uma sobreposição entre os perfis comportamentais típicos de um intruso e de um usuário autorizado.

III- Existem duas técnicas de detecção de intrusão: a detecção estatística de anomalias e a detecção baseada em regras,

IV - HONEYPOTS são sistemas de armadilha, planejados para atrair um atacante em potencial para longe dos sistemas críticos.

Alternativas
Q802561 Segurança da Informação

Coloque V (verdadeiro) ou F (falso), nas afirmativas abaixo, assinalando, a seguir, a opção correta.

( ) Um ataque de negação de serviço (DENIAL OF SERVICE - DoS) é uma tentativa de impedir que usuários legítimos de um serviço usem esse serviço.

( ) Em um ataque de negação de serviço distribuído (DISTRIBUTED DENIAL OF SERVICE - DDoS), realizado por meio da inundação de pacotes SYN (SYN FLOODING ATTACK), as máquinas escravas enviam para o alvo selecionado pacotes SYN do TCP/IP, com informações de endereço IP de retorno falso; isso causa lentidão e até o travamento da máquina alvo pois a mesma fica esperando para completar as falsas conexões.

( ) Em um ataque de DDoS Refletor, as máquinas escravas criam pacotes que solicitam uma resposta que contenha o IP de máquinas não infectadas como IP de origem no cabeçalho do pacote. As máquinas escravas enviam tais pacotes à máquina alvo, que responde com pacotes dirigidos para máquinas não infectadas, conhecidas como refletoras.

( ) O rastreamento e identificação da origem do ataque é uma linha de defesa contra ataques DDoS proposta por CHANG (2002), que é facilmente alcançável e sempre eficaz para anular os efeitos do DDoS.

Alternativas
Q802559 Segurança da Informação
Com relação ao gerenciamento de chaves públicas, pode-se afirmar que
Alternativas
Q802558 Segurança da Informação

Analise a figura abaixo, que representa um cenário de distribuição de chaves proposto por POPE (1979), citado por Stallings (2008) .
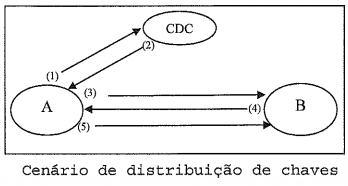
Imagem associada para resolução da questão

Dados :

- CDC é um Centro de Distribuição de Chaves;

- A e B são dois usuários que desejam se comunicar através de uma conexão criptografada;

- As setas de (1) a (5) representam a comunicação realizada entre cada elemento;

- Considere que: IDi é a identidade de um usuário;

- Ni é um NONCE;

- Ks é a chave de sessão ;

- Ki é uma chave compartilhada entre CDC e usuário;

- E é um algoritmo criptográfico combinado entre os elementos da comunicação;

- f é uma função que realiza alguma transformação em Ni; e

- Imagem associada para resolução da questão é o símbolo de concatenação .

Com realação à figura e aos dados acima, assinale a opção INCORRETA.

Alternativas
Q802551 Segurança da Informação
Quais algoritmos de criptografia representam um algoritmo simétrico, um algoritmo assimétrico, um de HASH e um clássico, respectivamente?
Alternativas
Q802550 Segurança da Informação
Segundo Stallings (2008), assinale a opção correta com relação ao uso de FIREWALLS em uma rede de computadores.
Alternativas
Q802548 Segurança da Informação
Com relação às assinaturas digitais, pode-se afirmar que
Alternativas
Respostas
241: B
242: A
243: C
244: E
245: C
246: C
247: D
248: D
249: D
250: C
251: B
252: C
253: D
254: A
255: B
256: B
257: C
258: B
259: E
260: E