Questões Militares Sobre segurança da informação
Foram encontradas 383 questões


Q3303874
Segurança da Informação
Segurança da Informação é o conjunto de práticas,
políticas, ferramentas e estratégias destinadas a
proteger dados e informações contra acessos não
autorizados, uso indevido, destruição, modificação ou
divulgação. Sobre esse assunto, julgue as sentenças
abaixo como VERDADEIRAS ou FALSAS.
1.(__)A segurança da informação é fundamental em um mundo cada vez mais digitalizado, onde a informação se tornou um dos ativos mais valiosos para indivíduos, empresas e governos.
2.(__)A segurança da informação é baseada em três pilares principais: confidencialidade, que garante que a informação seja acessada apenas por pessoas autorizadas; integridade, que assegura que os dados não sejam alterados indevidamente; e disponibilidade, que garante que as informações estejam acessíveis quando necessárias.
3.(__)A segurança da informação é uma responsabilidade compartilhada, onde todos os usuários de tecnologia desempenham um papel fundamental ao adotar boas práticas, como criar senhas fortes, evitar links suspeitos e utilizar redes seguras.
A sequência CORRETA é:
1.(__)A segurança da informação é fundamental em um mundo cada vez mais digitalizado, onde a informação se tornou um dos ativos mais valiosos para indivíduos, empresas e governos.
2.(__)A segurança da informação é baseada em três pilares principais: confidencialidade, que garante que a informação seja acessada apenas por pessoas autorizadas; integridade, que assegura que os dados não sejam alterados indevidamente; e disponibilidade, que garante que as informações estejam acessíveis quando necessárias.
3.(__)A segurança da informação é uma responsabilidade compartilhada, onde todos os usuários de tecnologia desempenham um papel fundamental ao adotar boas práticas, como criar senhas fortes, evitar links suspeitos e utilizar redes seguras.
A sequência CORRETA é:
Ano: 2024
Banca:
INSTITUTO AOCP
Órgão:
PM-PE
Prova:
INSTITUTO AOCP - 2024 - PM-PE - Soldado da Polícia Militar |
Q4181471
Segurança da Informação
A PMPE está avaliando diferentes tecnologias
para melhorar o armazenamento e a gestão de
dados sensíveis. Considerando a necessidade de
segurança, acessibilidade e eficiência, qual das
seguintes opções é a mais adequada para o
armazenamento de dados operacionais e de
inteligência?
Ano: 2024
Banca:
INSTITUTO AOCP
Órgão:
PM-PE
Prova:
INSTITUTO AOCP - 2024 - PM-PE - Soldado da Polícia Militar |
Q4181470
Segurança da Informação
A PMPE está atualizando seu sistema de
segurança cibernética. Durante uma reunião, os
oficiais discutem estratégias para proteger suas
redes e sistemas de computadores contra
ameaças digitais. Com base em conceitos sobre
proteção e segurança de computadores, assinale
a alternativa que NÃO apresenta uma estratégia a
ser adotada.
Ano: 2024
Banca:
INSTITUTO AOCP
Órgão:
PM-PE
Prova:
INSTITUTO AOCP - 2024 - PM-PE - 2º Tenente da Polícia Militar |
Q4181385
Segurança da Informação
Em um ambiente corporativo, qual das seguintes
medidas é a mais eficaz para melhorar a
segurança dos computadores e proteger dados
sensíveis?
Ano: 2024
Banca:
INSTITUTO AOCP
Órgão:
PM-PE
Prova:
INSTITUTO AOCP - 2024 - PM-PE - 2º Tenente da Polícia Militar |
Q4181384
Segurança da Informação
A Polícia Militar de Pernambuco está
implementando procedimentos seguros de
comunicação, utilizando a internet, em operações
de segurança. Nesse sentido, é correto afirmar
que um procedimento adequado para esse
contexto é
Q3349409
Segurança da Informação
O administrador de reder percebe que uma praga virtual se espalhou de forma automática por todos os se servidores
computadores da rede sem a e necessidade de
execução a nível de administrador. Essa praga virtual é
conhecida como
Q3264847
Segurança da Informação
Um pacote de rede foi capturado por uma ferramenta do tipo sniffer, que efetua monitoramento e análise de tráfego.
Sobre esse pacote, verificou-se que carrega um segmento TCP, o qual é exibido juntamente com seu payload da seguinte
maneira.
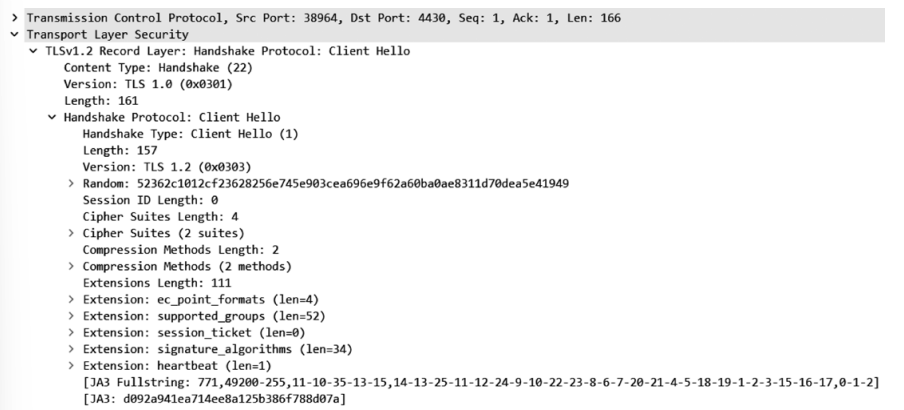
Identifica-se que esse payload se refere ao protocolo TLS, sucessor do SSL.
Nesse cenário, pode-se afirmar corretamente que
Identifica-se que esse payload se refere ao protocolo TLS, sucessor do SSL.
Nesse cenário, pode-se afirmar corretamente que
Q3264846
Segurança da Informação
A respeito do protocolo Kerberos, é correto afirmar que
Q3264841
Segurança da Informação
A respeito da tecnologia de decifração genérica (Generic
Decryption), utilizada em programas antivírus, o código-alvo malicioso não causa danos ao ambiente real do
computador porque
Q3264840
Segurança da Informação
Uma ameaça à segurança em ambientes de nuvem,
listada pela Cloud Security Alliance, é caracterizada pela
facilidade que um usuário tem em se registrar e começar
a usar os serviços de um provedor de nuvem. Isso permite
que atacantes entrem na nuvem para realizar ataques, tais
como envio de spam e negação de serviço. Essa ameaça
é conhecida como
Ano: 2024
Banca:
PM-MG
Órgão:
PM-MG
Prova:
PM-MG - 2024 - PM-MG - Soldado Especialista - Tecnologia da Informação |
Q2547920
Segurança da Informação
Sobre segurança das comunicações, tratado em Segurança da Informação, assinale a
alternativa INCORRETA:
Ano: 2024
Banca:
PM-MG
Órgão:
PM-MG
Prova:
PM-MG - 2024 - PM-MG - Soldado Especialista - Tecnologia da Informação |
Q2547919
Segurança da Informação
Sobre Segurança da Informação, complete as lacunas das assertivas abaixo:
I - __________ é uma forma de fraude na Internet. Tipicamente, a vítima recebe um e-mail pedindo para ele ou ela verificar ou confirmar uma conta junto a um banco ou provedor de serviços.
II - Um __________ é um programa que, além da função que aparenta desempenhar, conduz propositalmente atividades secundárias, imperceptíveis pelo usuário do computador, o que pode prejudicar a integridade do sistema infectado.
III - __________ é um programa que coleta informações no computador do usuário e as envia para outra parte. O propósito disso é fazer dinheiro. Não tenta propositalmente danificar o PC e/ou software nele instalado, mas, sim, violar a privacidade.
IV - Um __________ é uma coleção de programas conectados a outros programas similares, via Internet, a fim de realizar tarefas no computador de alguma pessoa. Esses programas podem se comunicar por meio de vários canais para realizar diferentes tarefas, tais como, enviar e-mails de spam ou participar de um ataque distribuído de negação de serviço.
As palavras que completam, CORRETAMENTE, essas lacunas na ordem de cima para baixo são:
I - __________ é uma forma de fraude na Internet. Tipicamente, a vítima recebe um e-mail pedindo para ele ou ela verificar ou confirmar uma conta junto a um banco ou provedor de serviços.
II - Um __________ é um programa que, além da função que aparenta desempenhar, conduz propositalmente atividades secundárias, imperceptíveis pelo usuário do computador, o que pode prejudicar a integridade do sistema infectado.
III - __________ é um programa que coleta informações no computador do usuário e as envia para outra parte. O propósito disso é fazer dinheiro. Não tenta propositalmente danificar o PC e/ou software nele instalado, mas, sim, violar a privacidade.
IV - Um __________ é uma coleção de programas conectados a outros programas similares, via Internet, a fim de realizar tarefas no computador de alguma pessoa. Esses programas podem se comunicar por meio de vários canais para realizar diferentes tarefas, tais como, enviar e-mails de spam ou participar de um ataque distribuído de negação de serviço.
As palavras que completam, CORRETAMENTE, essas lacunas na ordem de cima para baixo são:
Ano: 2024
Banca:
PM-MG
Órgão:
PM-MG
Prova:
PM-MG - 2024 - PM-MG - Soldado Especialista - Tecnologia da Informação |
Q2547918
Segurança da Informação
Sobre o Controle de Acesso do usuário na Segurança da Informação, assinale a alternativa
INCORRETA:
Ano: 2024
Banca:
PM-MG
Órgão:
PM-MG
Prova:
PM-MG - 2024 - PM-MG - Soldado Especialista - Tecnologia da Informação |
Q2547917
Segurança da Informação
Na gestão de ativos em Segurança da Informação, os ativos de negócio são necessários
para uma organização. Eles custam dinheiro ou possuem certo valor. Sobre os ativos de negócio, analise as
assertivas abaixo:
I - Incluem programas de computador, tais como programas do sistema, programas do usuário e programas de desenvolvimento.
II - Incluem pessoas e seus conhecimentos.
III - Incluem equipamentos como servidores, PCs, componentes de redes e cabos.
IV - Incluem ativos não tangíveis, tais como a imagem e reputação da organização.
Após análise das assertivas, podemos AFIRMAR que:
I - Incluem programas de computador, tais como programas do sistema, programas do usuário e programas de desenvolvimento.
II - Incluem pessoas e seus conhecimentos.
III - Incluem equipamentos como servidores, PCs, componentes de redes e cabos.
IV - Incluem ativos não tangíveis, tais como a imagem e reputação da organização.
Após análise das assertivas, podemos AFIRMAR que:
Ano: 2024
Banca:
PM-MG
Órgão:
PM-MG
Prova:
PM-MG - 2024 - PM-MG - Soldado Especialista - Tecnologia da Informação |
Q2547916
Segurança da Informação
Sobre as definições e conceitos em Segurança da Informação, analise as assertivas abaixo:
I - Ataques de negação de serviço ou Denial-of-Service (DoS), são métodos populares que hackers usam para interromper a disponibilidade e a utilização do sistema de uma empresa. Esses ataques são montados para impedir os usuários de acessar recursos e informações do sistema.
II - Análise qualitativa do risco – tem como objetivo calcular, com base no impacto do risco, o nível do prejuízo financeiro e a probabilidade de uma ameaça se tornar um incidente.
III - Controles de segurança são salvaguardas ou contramedidas técnicas ou administrativas que evitam, neutralizam ou minimizam perdas ou indisponibilidades devido a ameaças agindo sobre a sua correspondente vulnerabilidade.
Está(ão) CORRETA(S) a(s) assertiva(s):
I - Ataques de negação de serviço ou Denial-of-Service (DoS), são métodos populares que hackers usam para interromper a disponibilidade e a utilização do sistema de uma empresa. Esses ataques são montados para impedir os usuários de acessar recursos e informações do sistema.
II - Análise qualitativa do risco – tem como objetivo calcular, com base no impacto do risco, o nível do prejuízo financeiro e a probabilidade de uma ameaça se tornar um incidente.
III - Controles de segurança são salvaguardas ou contramedidas técnicas ou administrativas que evitam, neutralizam ou minimizam perdas ou indisponibilidades devido a ameaças agindo sobre a sua correspondente vulnerabilidade.
Está(ão) CORRETA(S) a(s) assertiva(s):
Ano: 2024
Banca:
PM-MG
Órgão:
PM-MG
Prova:
PM-MG - 2024 - PM-MG - Soldado Especialista - Tecnologia da Informação |
Q2547915
Segurança da Informação
Sobre a análise de riscos, em Segurança da Informação, assinale a alternativa
INCORRETA:
Ano: 2024
Banca:
PM-MG
Órgão:
PM-MG
Prova:
PM-MG - 2024 - PM-MG - Soldado Especialista - Tecnologia da Informação |
Q2547914
Segurança da Informação
Dentre os conceitos de Segurança da Informação, relacione a segunda coluna de acordo
com a primeira:
a) confidencialidade
b) integridade
c) risco
d) ameaça
e) vulnerabilidade
( ) se refere a ser correto e consistente com o estado ou a informação pretendida.
( ) potencial causa de um incidente não desejado, o que pode resultar em prejuízo ao sistema ou à organização.
( ) fraqueza de um ativo ou grupo de ativos que pode ser explorada por uma ou mais ameaças.
( ) se refere aos limites em termos de quem pode obter que tipo de informação.
( ) probabilidade de um agente ameaçador tirar vantagem de uma vulnerabilidade e o correspondente impacto nos negócios.
Marque a alternativa que contém a sequência CORRETA de respostas, na ordem de cima para baixo:
a) confidencialidade
b) integridade
c) risco
d) ameaça
e) vulnerabilidade
( ) se refere a ser correto e consistente com o estado ou a informação pretendida.
( ) potencial causa de um incidente não desejado, o que pode resultar em prejuízo ao sistema ou à organização.
( ) fraqueza de um ativo ou grupo de ativos que pode ser explorada por uma ou mais ameaças.
( ) se refere aos limites em termos de quem pode obter que tipo de informação.
( ) probabilidade de um agente ameaçador tirar vantagem de uma vulnerabilidade e o correspondente impacto nos negócios.
Marque a alternativa que contém a sequência CORRETA de respostas, na ordem de cima para baixo:
Ano: 2024
Banca:
PM-MG
Órgão:
PM-MG
Prova:
PM-MG - 2024 - PM-MG - Soldado Especialista - Tecnologia da Informação |
Q2547913
Segurança da Informação
Dentre as definições de Segurança da Informação, assinale a alternativa INCORRETA:
Q2261970
Segurança da Informação
Sobre conteúdos S/MIME do tipo “dados envelopados”,
utilizados para prover segurança a mensagens de e-mail
na internet, é correto afirmar:
Q2261969
Segurança da Informação
A respeito do protocolo EAP (Extensible Authentication
Protocol), assinale a alternativa que explica o que significa
ele ser “extensível”.

 Conheça nossos planos