Questões Militares Sobre segurança da informação

Foram encontradas 383 questões

Q689602 Segurança da Informação
Qual alternativa caracteriza exclusivamente o tipo de ataque conhecido como DDoS?
Alternativas
Q689601 Segurança da Informação
A mensagem resultante da execução de uma função de hash criptográfica, tem a seguinte propriedade:
Alternativas
Q688810 Segurança da Informação
Conforme estabelecido na NBR ISO/IEC 27001, “Plan” (Planejar) se define como estabelecer a política, objetivos, processos e procedimentos do Sistema de Gestão de Segurança da Informação (SGSI). Esse processo de planejamento é relevante para a gestão de riscos e a melhoria da segurança da informação para produzir resultados de acordo com as políticas e objetivos globais de uma organização. “Plan” (Planejar) é uma das atividades do modelo PDCA estabelecido pela NBR ISO/IEC 27001. Os outros 3 componentes do modelo PDCA são, respectivamente:
Alternativas
Q655081 Segurança da Informação
Assinale, entre as alternativas abaixo, a que contém uma ferramenta básica de segurança de rede.
Alternativas
Q802564 Segurança da Informação
Com base nas ISO/IEC 27001 e 27002, é correto afirmar que
Alternativas
Q802563 Segurança da Informação

Assinale a opção correta com relação ao IDS (INTRUSION DETECTION SYSTEM), segundo Stallings (2008).

I - A detecção de intrusão é baseada na suposição de que o comportamento do intruso difere daquele de um usuário legítimo de maneiras que podem ser quantificadas.

II - Pode haver uma sobreposição entre os perfis comportamentais típicos de um intruso e de um usuário autorizado.

III- Existem duas técnicas de detecção de intrusão: a detecção estatística de anomalias e a detecção baseada em regras,

IV - HONEYPOTS são sistemas de armadilha, planejados para atrair um atacante em potencial para longe dos sistemas críticos.

Alternativas
Q802561 Segurança da Informação

Coloque V (verdadeiro) ou F (falso), nas afirmativas abaixo, assinalando, a seguir, a opção correta.

( ) Um ataque de negação de serviço (DENIAL OF SERVICE - DoS) é uma tentativa de impedir que usuários legítimos de um serviço usem esse serviço.

( ) Em um ataque de negação de serviço distribuído (DISTRIBUTED DENIAL OF SERVICE - DDoS), realizado por meio da inundação de pacotes SYN (SYN FLOODING ATTACK), as máquinas escravas enviam para o alvo selecionado pacotes SYN do TCP/IP, com informações de endereço IP de retorno falso; isso causa lentidão e até o travamento da máquina alvo pois a mesma fica esperando para completar as falsas conexões.

( ) Em um ataque de DDoS Refletor, as máquinas escravas criam pacotes que solicitam uma resposta que contenha o IP de máquinas não infectadas como IP de origem no cabeçalho do pacote. As máquinas escravas enviam tais pacotes à máquina alvo, que responde com pacotes dirigidos para máquinas não infectadas, conhecidas como refletoras.

( ) O rastreamento e identificação da origem do ataque é uma linha de defesa contra ataques DDoS proposta por CHANG (2002), que é facilmente alcançável e sempre eficaz para anular os efeitos do DDoS.

Alternativas
Q802559 Segurança da Informação
Com relação ao gerenciamento de chaves públicas, pode-se afirmar que
Alternativas
Q802558 Segurança da Informação

Analise a figura abaixo, que representa um cenário de distribuição de chaves proposto por POPE (1979), citado por Stallings (2008) .
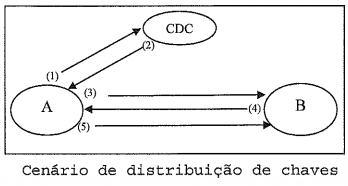
Imagem associada para resolução da questão

Dados :

- CDC é um Centro de Distribuição de Chaves;

- A e B são dois usuários que desejam se comunicar através de uma conexão criptografada;

- As setas de (1) a (5) representam a comunicação realizada entre cada elemento;

- Considere que: IDi é a identidade de um usuário;

- Ni é um NONCE;

- Ks é a chave de sessão ;

- Ki é uma chave compartilhada entre CDC e usuário;

- E é um algoritmo criptográfico combinado entre os elementos da comunicação;

- f é uma função que realiza alguma transformação em Ni; e

- Imagem associada para resolução da questão é o símbolo de concatenação .

Com realação à figura e aos dados acima, assinale a opção INCORRETA.

Alternativas
Q802551 Segurança da Informação
Quais algoritmos de criptografia representam um algoritmo simétrico, um algoritmo assimétrico, um de HASH e um clássico, respectivamente?
Alternativas
Q802550 Segurança da Informação
Segundo Stallings (2008), assinale a opção correta com relação ao uso de FIREWALLS em uma rede de computadores.
Alternativas
Q802548 Segurança da Informação
Com relação às assinaturas digitais, pode-se afirmar que
Alternativas
Q802547 Segurança da Informação
Segundo Stallings (2008), quais são os modos de operação de cifra de bloco?
Alternativas
Q802546 Segurança da Informação

Observe a tabela abaixo .

Imagem associada para resolução da questão

Assinale a opção correta.

Alternativas
Q802545 Segurança da Informação

Correlacione os tipos de ataque cibernético a suas definições, e assinale a opção correta.

TIPOS DE ATAQUE CIBERNÉTICO

I - EMAIL SPOOFING

II - DEFACEMENT

III- VULNERABILITY EXPLOTAITION

IV - SCAN

V - SNIFFING


DEFINIÇÕES 


( ) Consiste em adivinhar, por tentativa e erro, um nome de usuário e senha para poder executar processos, acessar sítios, computadores e serviços em nome e com os mesmos privilégios desse usuário.

( ) Ocorre quando um atacante tenta executar ações maliciosas, como invadir sistemas, acessar informações sigilosas, atacar outros computadores ou tornar um serviço inacessível.

( ) Tem o objetivo de identificar computadores ativos e coletar informações sobre eles, como serviços disponíveis e programas instalados. Com base nas informações coletadas, é possível associar possíveis vulnerabilidades aos serviços disponibilizados e aos programas instalados nos computadores ativos detectados.

( ) É a alteração de campos do cabeçalho de um e-mail, de forma a aparentar que ele foi enviado de uma determinada origem quando, na verdade, foi enviado de outra.

( ) Técnica em que um atacante utiliza um computador para tirar de operação um serviço, um computador ou uma rede conectada à Internet.

( ) Inspeção dos dados trafegados em redes de computadores, por meio do uso de programas específicos. Usada de forma maliciosa, busca capturar senhas, números de cartão de crédito ou o conteúdo de arquivos sigilosos trafegando por conexões sem criptografia. 

Alternativas
Q695216 Segurança da Informação
A Norma ISO/IEC 27001 adota o ciclo PDCA (Plan-Do-Check-Act - Planejar, Executar, Verificar e Agir) e originariamente foi preparada para prover um modelo para monitorar, rever, operar, implantar, estabelecer e melhorar um ISMS (Information Security Management System) ou Sistema de Gestão da Segurança da Informação. A norma é dividida em cinco grandes seções, levando-se em conta termos operacionais. Uma dessas seções é o sistema de gestão da segurança da informação, que está subdividida em algumas subáreas. Uma dessas subáreas é a monitoração e revisão do ISMS, que possui várias seções. Qual é uma das ações dessa subárea?
Alternativas
Q695215 Segurança da Informação
A Norma ISO/IEC 27002 é estruturada em diversas seções, como por exemplo: Política de Segurança da Informação, Organizando a Segurança da Informação, Gestão de Ativos, Segurança em Recursos Humanos, Gerenciamento das Operações e Comunicação, Controle de Acesso, Conformidade, entre outros. No total são 11 seções, de acordo com Fernandes e Abreu (2012). Assinale a alternativa incorreta acerca da seção Organizando a Segurança da Informação.
Alternativas
Q695165 Segurança da Informação
“Esse protocolo de segurança usa a codificação AES (Advanced Encryption Standard) com uma chave que vem da chave de sessão e um tamanho de bloco de 128 bits. No fornecimento de confidencialidade, as mensagens são codificadas com AES no modo contador. É utilizado no padrão 802.11 i para fornecer confidencialidade, integridade e autenticação das mensagens.” Esse protocolo denomina-se
Alternativas
Q695163 Segurança da Informação
A criptoanálise é conhecida como a arte de solucionar mensagens cifradas, ao passo que a arte de criar mensagens cifradas é chamada coletivamente de criptologia. Na criptoanálise, a ideia de que o criptoanalista conheça os algoritmos e que o segredo resida exclusivamente nas chaves, recebe um nome em homenagem a um criptógrafo militar que o enunciou primeiro no ano de 1883. Assinale-o.
Alternativas
Q695162 Segurança da Informação
A segurança da informação está baseada no seguinte tripé: disponibilidade, integridade e confidencialidade. Para as organizações, manter os dados e as informações seguras requer investimentos em tecnologia e treinamento para os usuários. Nas redes de computadores, os problemas de segurança estão divididos nas seguintes áreas interligadas: sigilo, não repúdio, controle da integridade e autenticação. A criptografia é uma forma de segurança muito utilizada, principalmente quando se trata de transações pela web, como comércio eletrônico e transações bancárias e está baseada em dois princípios básicos e fundamentais. Assinale a alternativa correta referente a esses dois princípios.
Alternativas
Respostas
261: D
262: C
263: B
264: C
265: D
266: A
267: B
268: B
269: C
270: B
271: E
272: E
273: E
274: D
275: E
276: A
277: B
278: D
279: C
280: C