Selecionar segmento
Estude com questões de diferentes segmentos
Atenção: Isso limpará todos os campos já preenchidos no filtro!
Foram encontradas 2.024.796 questões
Resolva questões gratuitamente!
Junte-se a mais de 4 milhões de concurseiros!


Ano: 2026
Banca:
FGV
Órgão:
DATAPREV
Prova:
FGV - 2026 - DATAPREV - Analista de Tecnologia da Informação – Desenvolvimento de Software |
Q4389031
Programação
Considere a seguinte classe Java:
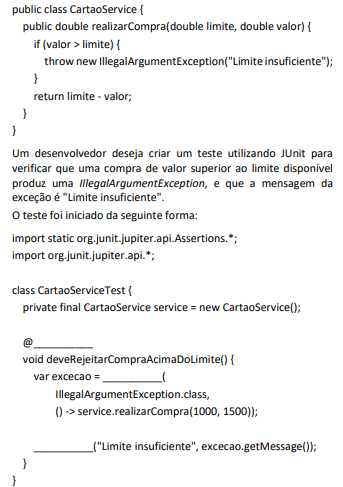
Assinale a opção que apresenta, respectivamente, os termos que preenchem as lacunas para que o teste esteja correto.
Ano: 2026
Banca:
FGV
Órgão:
DATAPREV
Prova:
FGV - 2026 - DATAPREV - Analista de Tecnologia da Informação – Desenvolvimento de Software |
Q4389030
Arquitetura de Software
As aplicações baseadas em SOA (Arquitetura Orientada a Serviços)
organizam o software em blocos independentes, ou serviços.
As opções a seguir apresentam características de serviços SOA, à exceção de uma. Assinale-a.
As opções a seguir apresentam características de serviços SOA, à exceção de uma. Assinale-a.
Ano: 2026
Banca:
FGV
Órgão:
DATAPREV
Prova:
FGV - 2026 - DATAPREV - Analista de Tecnologia da Informação – Desenvolvimento de Software |
Q4389028
Engenharia de Software
No contexto das práticas de desenvolvimento de software,
considere o fluxo de trabalho a seguir.
• Escreva uma lista dos cenários de teste que você deseja cobrir;
• Transforme exatamente um item da lista em um teste real, concreto e executável;
• Altere o código para fazer o teste (e todos os testes anteriores) passar;
• Opcionalmente, refatore para melhorar o design da implementação; e
• Até que a lista esteja vazia, volte ao passo 2.
O fluxo de trabalho descrito corresponde à abordagem denominada
• Escreva uma lista dos cenários de teste que você deseja cobrir;
• Transforme exatamente um item da lista em um teste real, concreto e executável;
• Altere o código para fazer o teste (e todos os testes anteriores) passar;
• Opcionalmente, refatore para melhorar o design da implementação; e
• Até que a lista esteja vazia, volte ao passo 2.
O fluxo de trabalho descrito corresponde à abordagem denominada
Ano: 2026
Banca:
FGV
Órgão:
DATAPREV
Prova:
FGV - 2026 - DATAPREV - Analista de Tecnologia da Informação – Desenvolvimento de Software |
Q4389019
Banco de Dados
Considere as tabelas Cliente e Pedido, em que Cliente.CodigoCliente é a chave primária e Pedido.CodigoCliente é uma chave estrangeira que referencia essa coluna. Analise as duas definições a seguir:
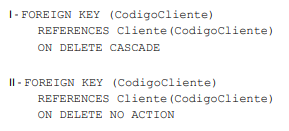
Assinale a opção que apresenta corretamente a diferença entre os comportamentos das duas definições.
Ano: 2026
Banca:
FGV
Órgão:
DATAPREV
Prova:
FGV - 2026 - DATAPREV - Analista de Tecnologia da Informação – Desenvolvimento de Software |
Q4389017
Segurança da Informação
No contexto do desenvolvimento seguro de software, ferramentas
de análise de segurança, como Static Application Security Testing
(SAST) e Dynamic Application Security Testing (DAST), são
utilizadas para identificar vulnerabilidades em diferentes
momentos do ciclo de desenvolvimento, contribuindo para a
redução dos riscos de segurança das aplicações.
Com base nesse cenário, assinale a afirmativa correta.
Com base nesse cenário, assinale a afirmativa correta.
Ano: 2026
Banca:
FGV
Órgão:
DATAPREV
Prova:
FGV - 2026 - DATAPREV - Analista de Tecnologia da Informação – Desenvolvimento de Software |
Q4389016
Segurança da Informação
Com a crescente adoção de softwares altamente configuráveis, a
categoria Security Misconfiguration subiu da 5ª para a 2ª posição
no OWASP Top 10:2025, um documento padrão de
conscientização que apresenta os maiores riscos de segurança
para aplicações web.
Diante desse cenário, analise as afirmativas a seguir.
I. Os dados fornecidos pelo usuário não são validados, filtrados ou higienizados pelo aplicativo.
II. Funcionalidades desnecessárias estão instaladas ou habilitadas (ex.: portas, serviços, contas, frameworks de teste ou privilégios desnecessários).
III. Contas-padrão e suas respectivas senhas permanecem habilitadas e inalteradas.
De acordo com a OWASP Top 10:2025, assinale a opção que indica, corretamente, os itens que são apresentados como condições que podem caracterizar Security Misconfiguration.
Diante desse cenário, analise as afirmativas a seguir.
I. Os dados fornecidos pelo usuário não são validados, filtrados ou higienizados pelo aplicativo.
II. Funcionalidades desnecessárias estão instaladas ou habilitadas (ex.: portas, serviços, contas, frameworks de teste ou privilégios desnecessários).
III. Contas-padrão e suas respectivas senhas permanecem habilitadas e inalteradas.
De acordo com a OWASP Top 10:2025, assinale a opção que indica, corretamente, os itens que são apresentados como condições que podem caracterizar Security Misconfiguration.
Ano: 2026
Banca:
FGV
Órgão:
DATAPREV
Prova:
FGV - 2026 - DATAPREV - Analista de Tecnologia da Informação – Desenvolvimento de Software |
Q4389015
Segurança da Informação
Um analista de redes do DATAPREV está avaliando a
implementação de mecanismos de controle de acesso para um
portal governamental com uma arquitetura de software
distribuída.
Nesse contexto, analise as afirmativas a seguir e assinale (V) para a verdadeira e (F) para a falsa.
( ) Uma vez implementado o mecanismo de Single Sign-On, as aplicações cliente que o utilizam precisam manter seu próprio banco de dados de credenciais de usuários finais e implementar formulários de login.
( ) O OAuth 2.0 é um framework de autorização que opera sobre HTTP/HTTPS, permitindo que uma aplicação cliente obtenha acesso limitado aos recursos de um proprietário de recurso mediante delegação de autorização.
( ) Com o Single Sign-On implementado, a responsabilidade de autenticar o usuário final e gerenciar sua sessão é delegada a cada servidor de aplicação.
As afirmativas são, respectivamente,
Nesse contexto, analise as afirmativas a seguir e assinale (V) para a verdadeira e (F) para a falsa.
( ) Uma vez implementado o mecanismo de Single Sign-On, as aplicações cliente que o utilizam precisam manter seu próprio banco de dados de credenciais de usuários finais e implementar formulários de login.
( ) O OAuth 2.0 é um framework de autorização que opera sobre HTTP/HTTPS, permitindo que uma aplicação cliente obtenha acesso limitado aos recursos de um proprietário de recurso mediante delegação de autorização.
( ) Com o Single Sign-On implementado, a responsabilidade de autenticar o usuário final e gerenciar sua sessão é delegada a cada servidor de aplicação.
As afirmativas são, respectivamente,
Ano: 2026
Banca:
FGV
Órgão:
DATAPREV
Prova:
FGV - 2026 - DATAPREV - Analista de Tecnologia da Informação – Arquitetura, Engenharia e Sustentação Tecnológica |
Q4389011
Noções de Informática
Rodrigo é analista de infraestrutura do DATAPREV e está à frente
da implementação do ELK Stack, com o objetivo de unificar a
gestão de logs dos sistemas sob sua responsabilidade.
O projeto visa estruturar dashboards interativos e configurar
alertas em tempo real, transformando dados brutos em
inteligência operacional para reduzir o tempo médio resolução de
incidentes.
Com base no exposto e nos seus conhecimentos sobre o ELK, assinale a afirmativa correta.
Com base no exposto e nos seus conhecimentos sobre o ELK, assinale a afirmativa correta.
Ano: 2026
Banca:
FGV
Órgão:
DATAPREV
Prova:
FGV - 2026 - DATAPREV - Analista de Tecnologia da Informação – Arquitetura, Engenharia e Sustentação Tecnológica |
Q4389010
Programação
Considere o script Bash a seguir, denominado processa.sh,
armazenado em um servidor Linux e com permissão de execução.
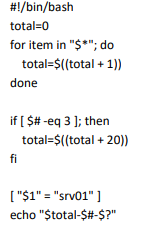
Em um terminal Linux, um administrador executou a seguinte linha de comando:
./processa.sh srv01 srv02 srv03
A saída exibida no terminal, após a execução do script, será
Em um terminal Linux, um administrador executou a seguinte linha de comando:
./processa.sh srv01 srv02 srv03
A saída exibida no terminal, após a execução do script, será
Ano: 2026
Banca:
FGV
Órgão:
DATAPREV
Prova:
FGV - 2026 - DATAPREV - Analista de Tecnologia da Informação – Arquitetura, Engenharia e Sustentação Tecnológica |
Q4389009
Sistemas de Informação
Uma equipe de segurança definiu que a permissão de um arquivo
sensível deve permanecer sempre em conformidade nos diversos
servidores da empresa, mesmo que alguém a altere manualmente
fora do processo formal. A correção do desvio deve ocorrer
automaticamente, sem depender de alguém disparar uma
execução.
Sobre esse assunto, assinale a afirmativa correta.
Sobre esse assunto, assinale a afirmativa correta.
Ano: 2026
Banca:
FGV
Órgão:
DATAPREV
Prova:
FGV - 2026 - DATAPREV - Analista de Tecnologia da Informação – Arquitetura, Engenharia e Sustentação Tecnológica |
Q4389008
Arquitetura de Software
Uma sociedade empresária executa microsserviços com docker
run manual em cada servidor. Quando um container falha, fica
parado até reinício manual, e não há distribuição de tráfego entre
réplicas.
A equipe quer uma solução nativa para cluster com múltiplos
servidores, capaz de reiniciar falhas, manter réplicas desejadas e
balancear requisições.
Assinale a opção que apresenta uma solução adequada a esse cenário.
Assinale a opção que apresenta uma solução adequada a esse cenário.
Ano: 2026
Banca:
FGV
Órgão:
DATAPREV
Prova:
FGV - 2026 - DATAPREV - Analista de Tecnologia da Informação – Arquitetura, Engenharia e Sustentação Tecnológica |
Q4389007
Programação
Uma organização mantém uma aplicação corporativa Java EE (Java
Platform, Enterprise Edition) implantada em um servidor JBoss EAP
(JBoss Enterprise Application Platform), responsável pelo
processamento de transações realizadas por seus sistemas
internos. A aplicação utiliza um banco de dados relacional
corporativo no qual são armazenados dados cadastrais e registros
das transações processadas.
O acesso da aplicação ao banco de dados é realizado por meio do
datasource PrevDS configurado no JBoss EAP. Esse recurso
mantém um pool de conexões JDBC (Java Database Connectivity),
permitindo que as conexões com o banco sejam reutilizadas pelas
requisições da aplicação, evitando a criação de uma nova conexão
a cada operação.
Durante um ajuste de capacidade, a equipe de administração
decidiu aumentar para 75 o número máximo de conexões que
podem permanecer simultaneamente no pool.
Um administrador de sistemas deve realizar essa alteração em um
servidor JBoss EAP executado em modo standalone, utilizando o
Management CLI (Command-Line Interface) para modificar o
atributo max-pool-size do datasource PrevDS.
Considerando a sintaxe do Management CLI do JBoss EAP, assinale
a opção que apresenta o comando que realiza corretamente a
alteração solicitada.
Ano: 2026
Banca:
FGV
Órgão:
DATAPREV
Prova:
FGV - 2026 - DATAPREV - Analista de Tecnologia da Informação – Arquitetura, Engenharia e Sustentação Tecnológica |
Q4389006
Sistemas Operacionais
Durante uma rotina de manutenção, o administrador de um
servidor de produção com Red Hat Enterprise Linux constatou que
uma aplicação crítica havia parado de gravar seus registros de
auditoria, retornando a mensagem "No space left on device".
Ao verificar o espaço em disco com o comando df -h, ele observou
que o sistema de arquivos /var ainda apresentava 42% de espaço
livre em blocos. Uma checagem complementar revelou que o
número de arquivos criados na partição havia atingido o limite
máximo suportado pelo sistema de arquivos.
Sobre o caso apresentado, assinale a afirmativa correta.
Ano: 2026
Banca:
FGV
Órgão:
DATAPREV
Prova:
FGV - 2026 - DATAPREV - Analista de Tecnologia da Informação – Arquitetura, Engenharia e Sustentação Tecnológica |
Q4389005
Arquitetura de Computadores
Nos computadores pessoais com sistemas operacionais de 64 bits,
a paginação, que era facultativa nos sistemas de 32 bits, passou a
ser obrigatória.
Assinale a opção que mostra o fato que não permite que ela seja facultativa nos sistemas de 64 bits.
Assinale a opção que mostra o fato que não permite que ela seja facultativa nos sistemas de 64 bits.
Ano: 2026
Banca:
FGV
Órgão:
DATAPREV
Prova:
FGV - 2026 - DATAPREV - Analista de Tecnologia da Informação – Arquitetura, Engenharia e Sustentação Tecnológica |
Q4389004
Arquitetura de Software
Durante a fase de homologação de uma nova plataforma
distribuída da DATAPREV, a equipe de Engenharia de
Confiabilidade de Site (SER) configurou a coleta de algumas
métricas para avaliar o comportamento dos microsserviços sob
alta demanda.
Ao analisar o painel de monitoramento durante um pico de
requisições, o analista observou dois comportamentos críticos no
ecossistema: uma métrica indicava que a fila de requisições
pendentes na aplicação havia atingido o limite máximo, resultando
no enfileiramento excessivo de jobs e na degradação da memória
do sistema, indicando o quão ocupado estava o recurso restritivo
em relação à sua capacidade máxima.
Outra métrica registrava uma medição quantitativa direta da
demanda do sistema, contabilizada em termos de transações
bancárias por segundo (TPS) nos microsserviços de back-end.
De acordo com os Golden Signals (Sinais de Ouro) utilizados no
Google SER, as duas métricas observadas correspondem,
respectivamente, aos sinais de
Ano: 2026
Banca:
FGV
Órgão:
DATAPREV
Prova:
FGV - 2026 - DATAPREV - Analista de Tecnologia da Informação – Arquitetura, Engenharia e Sustentação Tecnológica |
Q4389003
Arquitetura de Software
As aplicações baseadas em SOA (Arquitetura Orientada a Serviços)
organizam o software em blocos independentes ou em serviços.
Assinale a opção que não é uma característica de serviços SOA.
Assinale a opção que não é uma característica de serviços SOA.
Ano: 2026
Banca:
FGV
Órgão:
DATAPREV
Prova:
FGV - 2026 - DATAPREV - Analista de Tecnologia da Informação – Arquitetura, Engenharia e Sustentação Tecnológica |
Q4389002
Arquitetura de Software
Ao projetar a interoperabilidade entre dois sistemas
governamentais distintos, a equipe de TI da DATAPREV optou por
utilizar uma arquitetura baseada em REST (Representational State
Transfer) em vez de uma solução tradicional baseada em SOAP.
Considerando as características do estilo REST quando aplicado a APIs Web, assinale a afirmativa correta.
Considerando as características do estilo REST quando aplicado a APIs Web, assinale a afirmativa correta.
Ano: 2026
Banca:
FGV
Órgão:
DATAPREV
Prova:
FGV - 2026 - DATAPREV - Analista de Tecnologia da Informação – Arquitetura, Engenharia e Sustentação Tecnológica |
Q4389001
Segurança da Informação
No contexto do desenvolvimento seguro de software, a equipe de
sistemas da DATAPREV decidiu incorporar ferramentas de análise
estática de código ao processo de desenvolvimento, com o
objetivo de identificar vulnerabilidades e problemas de qualidade
antes da execução das aplicações.
Considerando as características da análise estática de código, assinale a afirmativa correta.
Considerando as características da análise estática de código, assinale a afirmativa correta.
Ano: 2026
Banca:
FGV
Órgão:
DATAPREV
Prova:
FGV - 2026 - DATAPREV - Analista de Tecnologia da Informação – Arquitetura, Engenharia e Sustentação Tecnológica |
Q4389000
Engenharia de Software
Simone está navegando em um aplicativo previdenciário que
apresenta a seguinte situação:
Quando um usuário solicita o resgate de um valor para sua conta,
a tela muda imediatamente para “Confirmar Transação”, sem
exibir o valor do resgate, o beneficiário ou a conta de destino. Além
disso, o botão “Confirmar” fica visualmente destacado, enquanto
a opção de “cancelar a operação” não é disponibilizada nessa tela.
Para interromper o processo, o usuário precisa fechar o aplicativo
e iniciar novamente.
Considerando as heurísticas de usabilidade de Jakob Nielsen, assinale a opção que apresenta as duas heurísticas que essa interface viola mais diretamente.
Considerando as heurísticas de usabilidade de Jakob Nielsen, assinale a opção que apresenta as duas heurísticas que essa interface viola mais diretamente.
Ano: 2026
Banca:
FGV
Órgão:
DATAPREV
Prova:
FGV - 2026 - DATAPREV - Analista de Tecnologia da Informação – Arquitetura, Engenharia e Sustentação Tecnológica |
Q4388996
Segurança da Informação
A DATAPREV usa serviços de computação em nuvem para
aplicações que realizam tratamento de dados pessoais e são
acessadas por empregados com diferentes atribuições.
Dessa forma, considerando aspectos de identidade, privacidade, conformidade e segurança nesse ambiente, assinale a afirmativa correta.
Dessa forma, considerando aspectos de identidade, privacidade, conformidade e segurança nesse ambiente, assinale a afirmativa correta.

 Conheça nossos planos