Selecionar segmento
Estude com questões de diferentes segmentos
Atenção: Isso limpará todos os campos já preenchidos no filtro!
Foram encontradas 207.154 questões
Resolva questões gratuitamente!
Junte-se a mais de 4 milhões de concurseiros!


Ano: 2025
Banca:
IDCAP
Órgão:
HEMOBA
Prova:
IDCAP - 2025 - HEMOBA - Técnico Administrativo - Área De Atuação: Análise de Sistemas |
Q3774956
Segurança da Informação
A elaboração de uma Política de Segurança da
Informação (PSI) é um passo fundamental para proteger
os ativos de informação de uma organização,
estabelecendo diretrizes e responsabilidades. Acerca
dos elementos e conceitos de uma PSI, registre V, para
as afirmativas verdadeiras, e F, para as falsas:
(__) Uma PSI eficaz deve ser baseada nos princípios da confidencialidade, que garante que a informação seja acessível apenas por pessoas autorizadas; da integridade, que assegura a exatidão e a completude da informação; e da disponibilidade, que garante que usuários autorizados tenham acesso à informação quando necessário.
(__) A política de senhas, um componente da PSI, deve exigir apenas um comprimento mínimo de 6 caracteres, sem requisitos de complexidade, para facilitar a memorização pelos usuários e reduzir o número de chamados de suporte para redefinição de senha.
(__) A classificação da informação é um processo definido na PSI onde os dados são categorizados (ex: público, interno, confidencial, restrito) para que os controles de segurança apropriados possam ser aplicados de acordo com o nível de sensibilidade de cada informação.
(__) A política de controle de acesso deve se basear no princípio do menor privilégio, garantindo que os usuários tenham acesso apenas aos recursos e informações estritamente necessários para o desempenho de suas funções.
Após análise, assinale a alternativa que apresenta a sequência correta dos itens acima, de cima para baixo:
Ano: 2025
Banca:
IDCAP
Órgão:
HEMOBA
Prova:
IDCAP - 2025 - HEMOBA - Técnico Administrativo - Área De Atuação: Análise de Sistemas |
Q3774955
Sistemas Operacionais
Na administração de um ambiente corporativo com
Windows Server, a gestão centralizada de configurações
de usuários e computadores é crucial para a segurança
e padronização. Sobre as ferramentas e conceitos do Active Directory (AD), analise as afirmativas a seguir:
I. As Políticas de Grupo (GPOs) são utilizadas para aplicar configurações de segurança, restrições de software e personalizações de ambiente de forma centralizada a usuários e computadores que estão organizados em sites, domínios e Unidades Organizacionais (OUs).
II. O protocolo SSH (Secure Shell) é nativamente utilizado pelo Active Directory para a comunicação segura entre os controladores de domínio e as estações de trabalho durante o processo de replicação de GPOs.
III. As Unidades Organizacionais (OUs) são contêineres dentro de um domínio do Active Directory que podem conter usuários, grupos, computadores e outras OUs, permitindo a delegação de tarefas administrativas e a aplicação granular de GPOs.
Está correto o que se afirma em:
Ano: 2025
Banca:
IDCAP
Órgão:
HEMOBA
Prova:
IDCAP - 2025 - HEMOBA - Técnico Administrativo - Área De Atuação: Análise de Sistemas |
Q3774954
Redes de Computadores
A segurança em redes sem fio é essencial para proteger
a confidencialidade e a integridade dos dados
transmitidos. Acerca dos protocolos de segurança e
padrões Wi-Fi, registre V, para as afirmativas
verdadeiras, e F, para as falsas:
(__) O protocolo WEP (Wired Equivalent Privacy) é considerado obsoleto e inseguro devido ao uso do algoritmo de criptografia RC4 com um vetor de inicialização (IV) de 24 bits, que o torna vulnerável a ataques que podem descobrir a chave de segurança em minutos.
(__) O padrão WPA3 (Wi-Fi Protected Access 3) introduziu o protocolo SAE (Simultaneous Authentication of Equals), que oferece proteção robusta contra ataques de adivinhação de senha off-line, substituindo o PSK (Pre-Shared Key) vulnerável do WPA2.
(__) O padrão IEEE 802.11ac opera exclusivamente na faixa de frequência de 2.4 GHz, oferecendo maior alcance em detrimento de uma menor taxa de transferência de dados em comparação com o padrão 802.11n.
(__) O WPS (Wi-Fi Protected Setup) é um mecanismo de segurança recomendado para ambientes corporativos por simplificar a conexão de dispositivos à rede através de um PIN de 8 dígitos, eliminando a necessidade de senhas complexas.
Após análise, assinale a alternativa que apresenta a sequência correta dos itens acima, de cima para baixo:
Ano: 2025
Banca:
IDCAP
Órgão:
HEMOBA
Prova:
IDCAP - 2025 - HEMOBA - Técnico Administrativo - Área De Atuação: Análise de Sistemas |
Q3774953
Redes de Computadores
Um firewall é um componente essencial na segurança de
redes, atuando como uma barreira entre uma rede
interna confiável e redes externas não confiáveis. Acerca
dos diferentes tipos e funcionalidades de firewalls,
registre V, para as afirmativas verdadeiras, e F, para as
falsas:
(__) Um firewall de filtragem de pacotes (stateless) toma decisões de bloqueio ou permissão com base em informações dos cabeçalhos de cada pacote individualmente, como endereço IP de origem/destino e porta de origem/destino, sem considerar o estado da conexão.
(__) Um firewall de inspeção de estado (stateful) opera na Camada 7 (Aplicação) do modelo OSI, analisando o conteúdo dos dados das aplicações para identificar e bloquear malwares ou tráfego malicioso.
(__) Um firewall de aplicação, também conhecido como proxy, atua como intermediário entre o cliente e o servidor, podendo analisar e filtrar o tráfego de protocolos específicos como HTTP ou FTP, oferecendo um alto nível de segurança.
(__) A principal função de um firewall é atuar como um software antivírus, escaneando arquivos em trânsito na rede para detectar e remover vírus, worms e trojans antes que cheguem à estação de trabalho do usuário.
Após análise, assinale a alternativa que apresenta a sequência correta dos itens acima, de cima para baixo:
Ano: 2025
Banca:
IDCAP
Órgão:
HEMOBA
Prova:
IDCAP - 2025 - HEMOBA - Técnico Administrativo - Área De Atuação: Análise de Sistemas |
Q3774952
Redes de Computadores
O cabeamento estruturado é um sistema padronizado de
cabos e conectores que visa organizar a infraestrutura
de rede de um edifício, garantindo flexibilidade e
longevidade. Considerando os subsistemas e padrões do
cabeamento estruturado, como o TIA/EIA-568, analise as
afirmativas a seguir:
I. O subsistema de cabeamento horizontal compreende os cabos que vão da Sala de Telecomunicações (TR) até a área de trabalho (WA), sendo limitado a uma distância máxima de 90 metros para o enlace permanente (permanent link).
II. A montagem de conectores RJ-45 em cabos de par trançado deve seguir os padrões de pinagem T568A ou T568B em ambas as extremidades para criar um cabo direto (straight-through), utilizado para conectar dispositivos distintos como um computador a um switch.
III. O Patch Panel, localizado no rack da Sala de Telecomunicações, funciona como um ponto de terminação para os cabos do cabeamento horizontal, permitindo a interconexão flexível com os equipamentos ativos (switches) através de patch cords.
Está correto o que se afirma em:
Ano: 2025
Banca:
IDCAP
Órgão:
HEMOBA
Prova:
IDCAP - 2025 - HEMOBA - Técnico Administrativo - Área De Atuação: Análise de Sistemas |
Q3774951
Redes de Computadores
Os serviços da camada de aplicação do modelo TCP/IP
são fundamentais para o funcionamento da Internet,
cada um operando em portas padronizadas. Acerca dos
protocolos e suas respectivas portas, registre V, para as
afirmativas verdadeiras, e F, para as falsas:
(__) O protocolo DNS (Domain Name System), responsável pela resolução de nomes de domínio para endereços IP, utiliza exclusivamente a porta 53/TCP para todas as suas operações de consulta e transferência de zona.
(__) O protocolo SMTP (Simple Mail Transfer Protocol), utilizado para o envio de e-mails entre servidores, opera na porta 25/TCP, enquanto os protocolos POP3 (porta 110/TCP) e IMAP (porta 143/TCP) são utilizados para o recebimento de e-mails pelos clientes.
(__) O protocolo FTP (File Transfer Protocol) utiliza a porta 21/TCP para o canal de controle da conexão, mas a transferência de dados em si ocorre em uma porta diferente, dinamicamente negociada, no modo ativo.
(__) O HTTPS (Hypertext Transfer Protocol Secure), que encapsula o tráfego HTTP em uma camada de segurança TLS/SSL, opera na porta 80/TCP, a mesma do HTTP, sendo a criptografia negociada no início da conexão.
Após análise, assinale a alternativa que apresenta a sequência correta dos itens acima, de cima para baixo:
Ano: 2025
Banca:
VUNESP
Órgão:
MPE-SP
Prova:
VUNESP - 2025 - MPE-SP - Analista Técnico Científico - Especialidade: Engenheiro da Computação |
Q3774865
Programação
Considerando a programação orientada a objetos, um
importante conceito é a chamada sobrecarga de métodos, segundo o qual
Ano: 2025
Banca:
VUNESP
Órgão:
MPE-SP
Prova:
VUNESP - 2025 - MPE-SP - Analista Técnico Científico - Especialidade: Engenheiro da Computação |
Q3774864
Arquitetura de Computadores
Assinale a alternativa que expressa corretamente o conceito de um montador.
Ano: 2025
Banca:
VUNESP
Órgão:
MPE-SP
Prova:
VUNESP - 2025 - MPE-SP - Analista Técnico Científico - Especialidade: Engenheiro da Computação |
Q3774863
Algoritmos e Estrutura de Dados
Seja a seguinte estrutura de dados do tipo pilha, para a
qual são explicitados: a base da pilha e o ponteiro Stack
Pointer (SP) apontando para o topo da pilha.
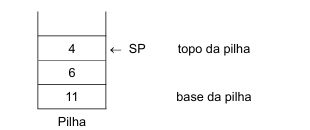
Assuma que existam as seguintes operações para manipulação da pilha:
Push a: empilha o valor da variável a na pilha, preservando o valor original de a.
Pop a: retira o valor do topo da pilha e o armazena na variável a.
Considerando o funcionamento típico de uma pilha e as variáveis x, y e z, a seguinte sequência de operações foi realizada em um programa:
x ← 5 y ← 4 Push x Push y Pop x Pop y x ← x – 2 y ← y – 1 Pop z Pop z Push x Push y
Dessa forma, é correto afirmar que a pilha passará a conter os seguintes valores armazenados (ordenados de cima para baixo) após a execução desse programa:
Ano: 2025
Banca:
VUNESP
Órgão:
MPE-SP
Prova:
VUNESP - 2025 - MPE-SP - Analista Técnico Científico - Especialidade: Engenheiro da Computação |
Q3774862
Algoritmos e Estrutura de Dados
Um algoritmo foi escrito na forma de uma pseudolinguagem (português estruturado), conforme apresentado a
seguir:
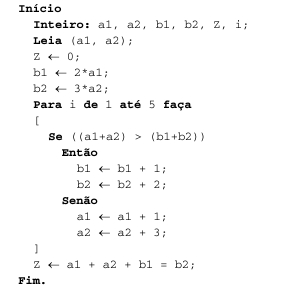
Supondo-se que os valores lidos para as variáveis a1 e a2 tenham sido 1 e 2, respectivamente, ao final da execução desse algoritmo, a variável Z irá conter o valor
Supondo-se que os valores lidos para as variáveis a1 e a2 tenham sido 1 e 2, respectivamente, ao final da execução desse algoritmo, a variável Z irá conter o valor
Ano: 2025
Banca:
VUNESP
Órgão:
MPE-SP
Prova:
VUNESP - 2025 - MPE-SP - Analista Técnico Científico - Especialidade: Engenheiro da Computação |
Q3774861
Segurança da Informação
Assinale a alternativa que corresponde a uma possível
técnica usada para que um malware seja polimórfico.
Ano: 2025
Banca:
VUNESP
Órgão:
MPE-SP
Prova:
VUNESP - 2025 - MPE-SP - Analista Técnico Científico - Especialidade: Engenheiro da Computação |
Q3774860
Programação
Renomear variáveis e métodos, no contexto de ofuscação de código, tem como propósito
Ano: 2025
Banca:
VUNESP
Órgão:
MPE-SP
Prova:
VUNESP - 2025 - MPE-SP - Analista Técnico Científico - Especialidade: Engenheiro da Computação |
Q3774859
Segurança da Informação
No contexto de análise dinâmica de código de malware,
é correto afirmar:
Ano: 2025
Banca:
VUNESP
Órgão:
MPE-SP
Prova:
VUNESP - 2025 - MPE-SP - Analista Técnico Científico - Especialidade: Engenheiro da Computação |
Q3774857
Banco de Dados
Os bancos de dados NoSQL constituem-se em uma alternativa aos bancos de dados relacionais, divergindo, por
exemplo, na forma de modelagem. Há quatro principais
tipos de bancos de dados NoSQL, sendo correto afirmar
que o sistema gerenciador de banco de dados
Ano: 2025
Banca:
VUNESP
Órgão:
MPE-SP
Prova:
VUNESP - 2025 - MPE-SP - Analista Técnico Científico - Especialidade: Engenheiro da Computação |
Q3774856
Banco de Dados
Considerando o sistema gerenciador de banco de dados
SQLite, assinale a alternativa que contém, corretamente,
as duas formas de representação de comentários inseridos em um código SQL:
Ano: 2025
Banca:
VUNESP
Órgão:
MPE-SP
Prova:
VUNESP - 2025 - MPE-SP - Analista Técnico Científico - Especialidade: Engenheiro da Computação |
Q3774855
Banco de Dados
Considere a seguinte tabela de um banco de dados relacional:
Produto (ID, Artigo, Categoria, Quantidade)
A consulta expressa por meio da linguagem de consulta estruturada (SQL) para se obter a relação de categorias e o número de registros existentes para cada categoria é:
Ano: 2025
Banca:
VUNESP
Órgão:
MPE-SP
Prova:
VUNESP - 2025 - MPE-SP - Analista Técnico Científico - Especialidade: Engenheiro da Computação |
Q3774854
Banco de Dados
O modelo entidade-relacionamento compreende a definição dos conjuntos de entidades e de relacionamentos,
sendo correto afirmar que, considerando um determinado
modelo entidade-relacionamento,
Ano: 2025
Banca:
VUNESP
Órgão:
MPE-SP
Prova:
VUNESP - 2025 - MPE-SP - Analista Técnico Científico - Especialidade: Engenheiro da Computação |
Q3774853
Sistemas Operacionais
Os sistemas de arquivo FAT32 e exFAT apresentam algumas diferenças, como o fato de que o FAT32
Ano: 2025
Banca:
VUNESP
Órgão:
MPE-SP
Prova:
VUNESP - 2025 - MPE-SP - Analista Técnico Científico - Especialidade: Engenheiro da Computação |
Q3774850
Segurança da Informação
A norma ABNT NBR ISO/IEC 27002 (Segurança da informação, segurança cibernética e proteção à privacidade – Controles de segurança da informação) apresenta um conjunto de referência de controles genéricos de segurança da informação.
Essa norma contém 4 seções dedicadas, especificamente, aos seguintes tipos de controles:
Ano: 2025
Banca:
VUNESP
Órgão:
MPE-SP
Prova:
VUNESP - 2025 - MPE-SP - Analista Técnico Científico - Especialidade: Engenheiro da Computação |
Q3774849
Noções de Informática
Ao se aplicar uma string vazia como entrada para a função de hash SHA-256, é obtido um resultado

 Conheça nossos planos